黑客、渗透测试和网络安全工具,武装您的安全武器库!
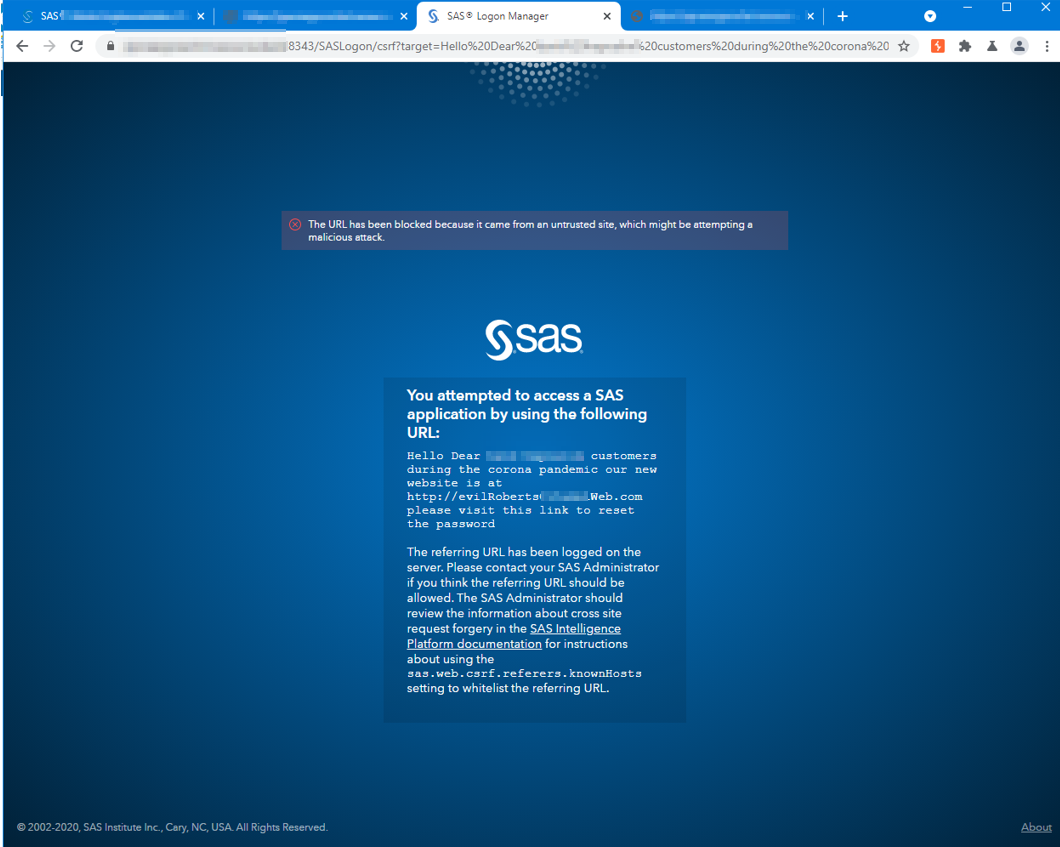
CVE-2022-25257 的概念验证漏洞利用:SAS Logon 9.4 中的 CSRF 参数注入,可实现警告消息伪造以用于网络钓鱼攻击。
SAS Logon 9.4 允许注入警告消息。
发现日期:2022年2月15日
受影响版本:
9.4
POC 利用代码:
SASLogon/csrf 有一个名为 "target" 的参数
该参数会影响用户即将打开的 URL 的警告消息(但由于来源未知,系统会将其拦截)。 通过更改该参数,攻击者可以写入一条长长的虚假声明,从而影响不知情的用户。
有效载荷示例:https://example:8343/SASLogon/csrf?target=Hello%20Dear%20customers%20during%20the%20corona%20pandemic%20our%20new%20website%20is%20at%20http://evilRobertsWeb.com%20please%20visit%20this%20link%20to%20reset%20the%20password
图片:
发现我们社区最常用的工具。
OsintHunter
letox4/osinthunter
🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。
ghostlock-app
yukonga/ghostlock-app
GhostLock 一键执行应用(CVE-2026-43499)
ARTEX
baarai/artex
基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。
redforge
cybersecurity91/redforge
浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。
CyberStrikeAI
ed1s0nz/cyberstrikeai
AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。
antifox
antifox-ai/antifox
AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.
探索所有工具
浏览我们的工具集合