#1

 aquasecurity/trivy
在容器、Kubernetes、代码仓库、云环境等中发现漏洞、错误配置、密钥、SBOM
 simoesctt/ctt-serverless-rce-v1.0---convergent-time-theory-enhanced-mcp-exploit
# Serverless Framework MCP 服务器(CVE-2025-69256)基础评分:9.4/10 → CTT 增强评分:9.9/10 Serverless Framework 的 MCP(模型上下文协议)服务器中存在一个严重的命令注入漏洞,通过 CTT…
 roninforge/roninforge-hono
Cursor 插件,适用于 Hono v4(TypeScript 边缘 Web 框架)。包含 59 个 LLM 回归测试,配有 BAD/CORRECT 配对。固定使用 hono ^4.12.19(>= 4.9.7 以修复 CVE-2025-59139)。涵盖 Express 中间件泄漏、v3…
 semgrep/semgrep
轻量级多语言静态分析。通过类似源代码的模式查找Bug变种。
 capsulerun/capsule
安全的运行时环境,用于对AI代理任务进行沙箱隔离。在隔离的WebAssembly环境中运行不受信任的代码。
 airbnb/binaryalert
BinaryAlert:无服务器、实时与追溯性恶意软件检测。
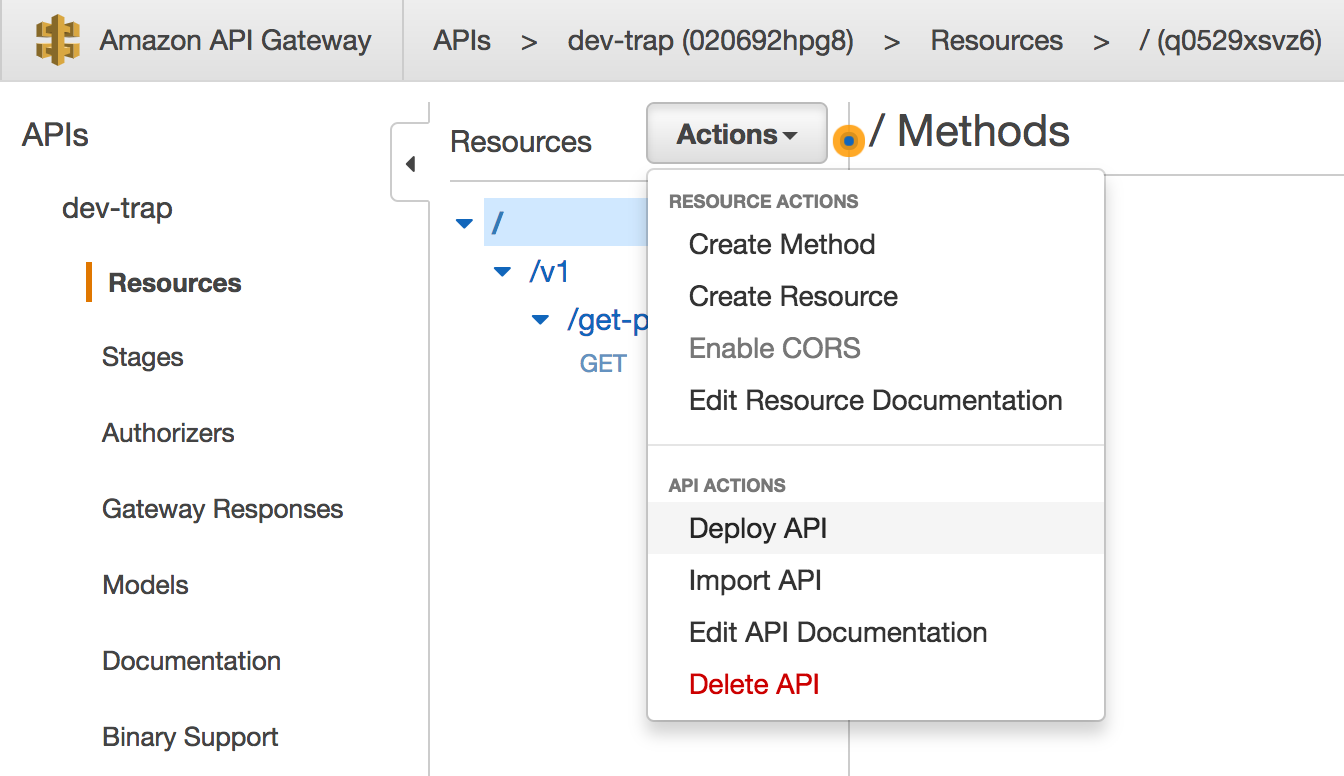 0x4d31/honeylambda
honeyλ - 一个简单的无服务器应用程序,旨在基于 AWS Lambda 和 Amazon API Gateway 自动创建和监控虚假 HTTP 端点(即 URL 蜜令)。
 rhinosecuritylabs/cloudgoat
CloudGoat 是 Rhino 安全实验室的 "设计即漏洞" AWS 部署工具
 rhinosecuritylabs/pacu
AWS 利用框架,专为测试 Amazon Web Services 环境的安全性而设计。
prowler-cloud/prowlerProwler 是全球使用最广泛的开源云安全平台,可在任何云环境中自动化安全与合规。立即连接你的代理,并基于 Agentic Cloud Defender 进行构建。
 nccgroup/scoutsuite
多云安全审计工具,利用云服务商API收集配置数据、评估安全态势,并生成HTML报告,突出风险区域和攻击面。
 pumasecurity/serverless-prey
用于建立到Lambda、Azure Functions和Google Cloud Functions的反向Shell的无服务器函数
 fyoorer/shadowclone
无服务器任务分发框架,可将 CLI 工具并行化到数千个云函数中,用于快速侦察和数据处理。
 bishopfox/cloudfox
为云渗透测试自动化态势感知。
 snyk/cli
Snyk CLI 扫描并监控您的项目是否存在安全漏洞。
 cloud-custodian/cloud-custodian
用于云安全、成本优化和治理的规则引擎,使用YAML DSL编写策略,以查询、过滤并对资源采取行动。
 jonrau1/syntheticsun
无服务器 AWS 安全自动化框架,用于摄取威胁情报、应用基于 ML 的异常检测(RCF、IP Insights),并在 Kibana 中丰富安全遥测数据,实现自动化的威胁预防、检测和响应。