#1
 zaydmulani09/sentrymcp
一个用于 MCP(模型上下文协议)服务器的静态 + 运行时安全扫描器
 niclas-zone/ctr/gitleaks
容器化秘密扫描工具,利用正则表达式和基于熵的检测来发现Git仓库中暴露的凭证、API密钥和令牌,专为本地工作流和CI/CD流水线设计。
 teycir/diffcatcher
一个用 Rust 编写的 CLI 工具,能够递归发现 Git 仓库、捕获状态变更、生成差异对比、提取包含完整片段的代码元素,并为代码审查与审计工作流生成安全相关的报告。
 niclas-zone/ci/trivy
用于 Trivy 扫描的 GitLab CI 组件
 adarsh14734/aegis-releases
Sandbox and MCP proxy that blocks AI coding agents from reading SSH keys, AWS credentials, and .env files, with deny-by-default policy and…
 kriskimmerle/wheelaudit
Python Wheel 文件安全扫描器 — 在安装前扫描 .whl 文件以发现安全问题。检测路径遍历(CVE-2026-24049)、RECORD 篡改、命令遮蔽、机密信息、zip 炸弹。零依赖。
 intrudify/mini-shai-hulud-scanner
针对 Mini Shai-Hulud npm/PyPI 供应链蠕虫的扫描器 (NHS CC-4781 · CVE-2026-45321)。检测 gh-token-monitor 持久化、有效载荷痕迹和攻击者提交。Python, Bash, PowerShell.
 thirukguru/aws-perimeter
一个基于终端的AWS安全扫描器,拥有102+项安全检查,涵盖VPC、IAM、S3、CloudTrail、容器(ECS/EKS)以及AI攻击检测。能够检测危险的IAM权限、暴露的密钥、配置错误的S3存储桶、容器漏洞以及新兴的LLM劫持威胁。
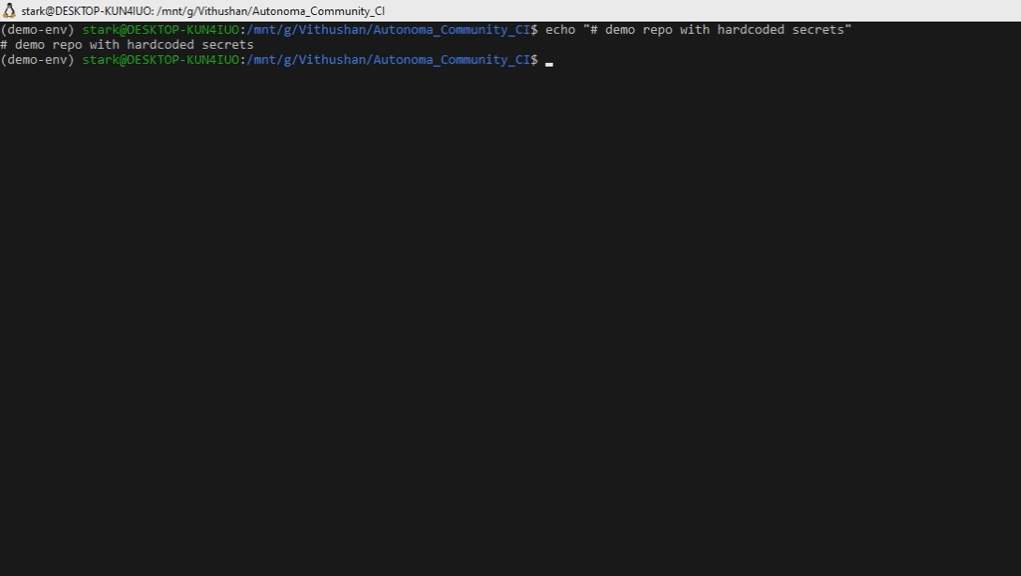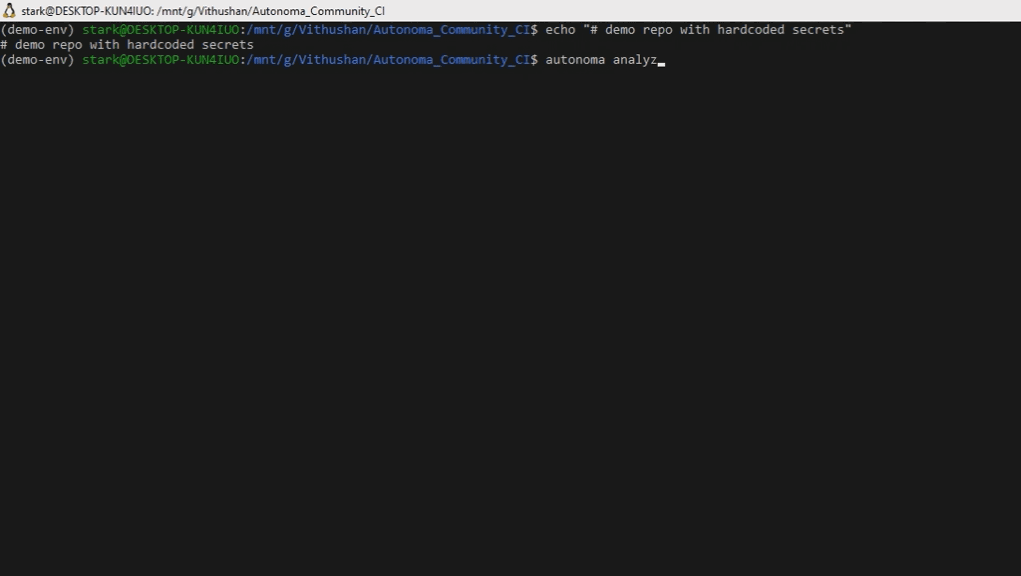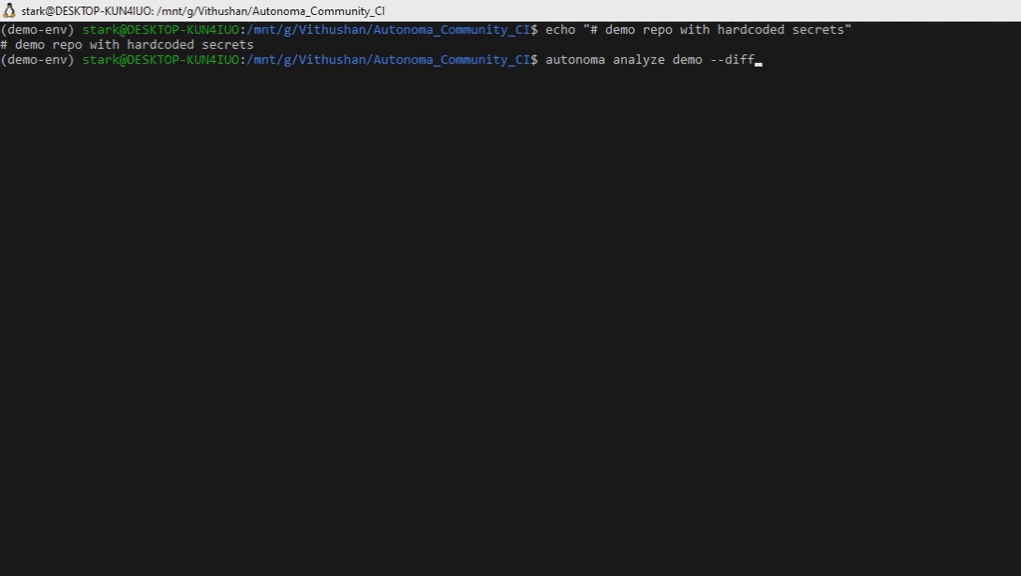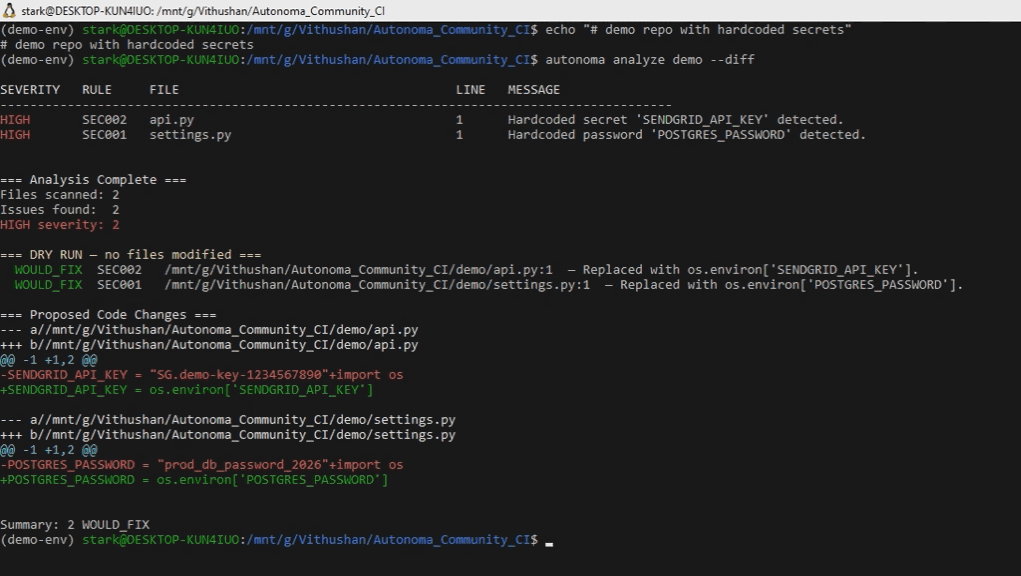 vihaaninnovations/autonoma
检测并自动修复Python仓库中硬编码的密钥——当修复可能导致代码损坏时会拒绝操作。
 sushank05/mcp-doorman
一个轻量级 MCP,用于防范 CVE 投毒(CVE-2025-54136)、研究人员通过提示注入劫持 Claude Code/Copilot/Gemini,以及数百个零认证暴露的 MCP 服务器;该 MCP 保护的是个人开发者的笔记本电脑,而大多数 MCP 服务器实际上正是在此运行。
 niclas-zone/ci/gitleaks
Gitleaks SAST 工具的 CI 组件,用于扫描 Git 仓库中的硬编码机密、API 密钥和令牌,支持自定义和远程配置。
 qi-scape/scan-shai-hulud
检测 CVE-2026-45321 Mini Shai-Hulud 供应链攻击 — 扫描发现涵盖 TanStack、Mistral AI、UiPath、OpenSearch、Guardrails AI 的 170 个 npm 和 2 个 PyPI 恶意包。
 alexcyberx/cve-2025-14847_expolit
CVE-2025-14847 的漏洞利用工具,该漏洞为 MongoDB 内存泄露漏洞,支持多线程从易受攻击的实例中提取敏感数据和机密信息。
 randomrobbiebf/cve-2024-0368
Hustle Plugin <= 7.8.3 在 inc/providers/hubspot/hustle-hubspot-api.php 中硬编码了 HubSpot API 凭据。
 saturate/cve-2025-55183
一个CVE-2025-55183秘密矿工
 aquibpro/reconix
高级侦察引擎,能够发现真实秘密,实时验证它们,并从客户端情报构建利用路径。
 shivang0/guardmodel
扫描 ML 模型文件中的恶意代码和安全漏洞的 GitHub Action