#1
 wadingporque/apkprobe
APK 反编译器和密钥扫描器,用于 Android 安全研究!从 APK 文件中提取泄露的 API 密钥、硬编码凭据、端点。apk2url,APK 泄露检测。漏洞赏金与渗透测试工具。apkleaks、MobSF 的替代方案!
 appomni-labs/heisenberg-ssc-gha
适用于 Heisenberg SSC 的 GitHub Action
 owasp/trisuella-aidlca-framework
Policy-governed LLMSecOps framework providing AST-based SAST, secret scanning, supply-chain and multi-cloud CSPM checks, AI-BoM generation, and CI/CD…
 mbennett-labs/crypto-scanner
用于扫描代码库中量子脆弱密码学的CLI工具。
 nccgroup/secretscrub
处理来自静态分析工具的 SARIF 输出,以检测并移除源代码中硬编码的机密信息,生成不含原始机密信息的干净副本。
 dracondev/dracon-utilities
为 Dracon 开发者工作区提供的隐形基础设施:git 同步、系统防护与 warden 加密实用工具。
 ak-cybe/cve-2025-68664-langgrinch-poc
一个用于识别和演示LangChain Core(<0.3.81)中反序列化漏洞的测试框架。仅限教育用途。
 reverseclabs/azuredevops-enum
只读的 Azure DevOps 枚举工具,通过查询 REST API 在授权的安全评估期间展示项目、仓库、服务连接、构建、管道机密、权限和分支策略。
 fauxrougee/smartscanner-source
基于 C++17 和 Qt 6 构建的 Web 漏洞扫描器,具备 GUI、CLI、可配置爬取和 JSON 报告功能。为教育目的而重构。
 fleralex/enseal
安全、临时的秘密共享,专为开发者设计。
 sam00/poc-cve-2026-42826-2026-42826-microsoft-azure-devops-information-disclosure-vulnerability
利用 CVE-2026-42826,通过未认证的 REST API 请求枚举并提取敏感的 Azure DevOps 数据:管道 YAML、变量组、服务连接和构建日志。
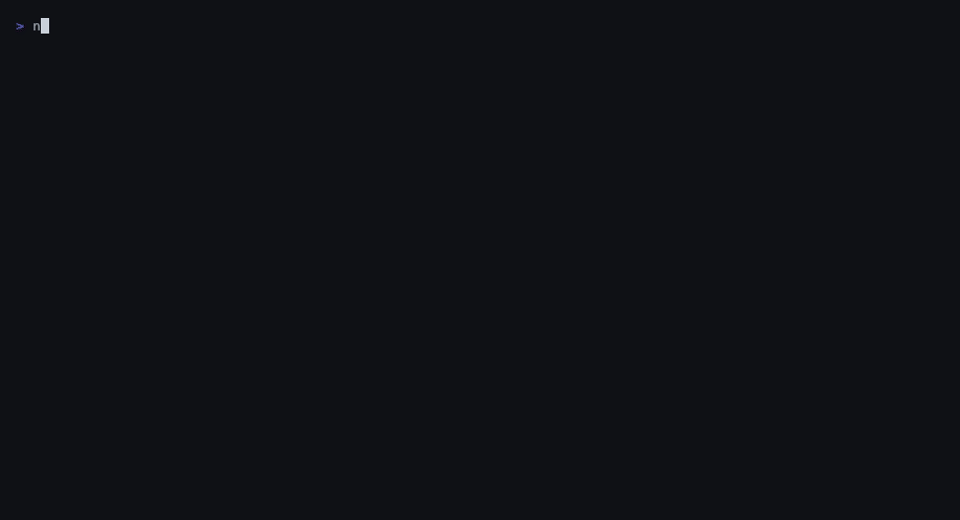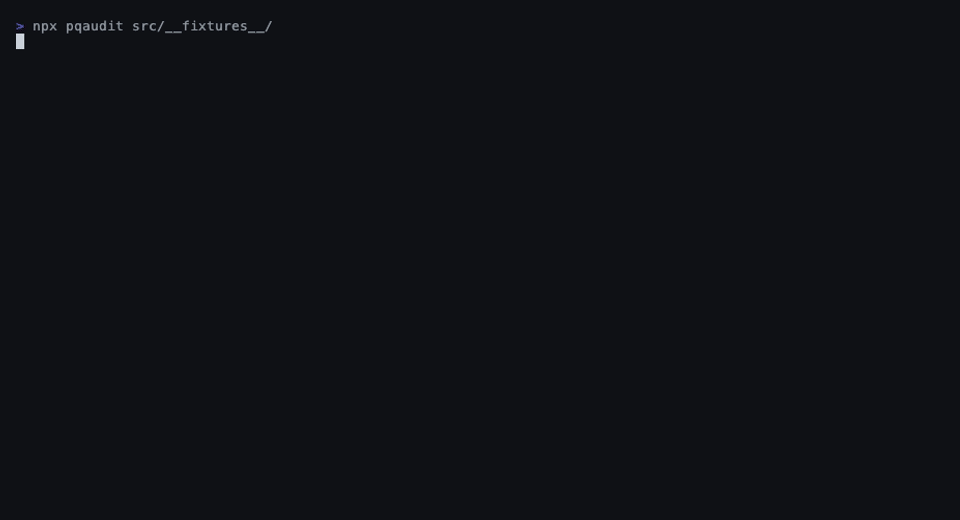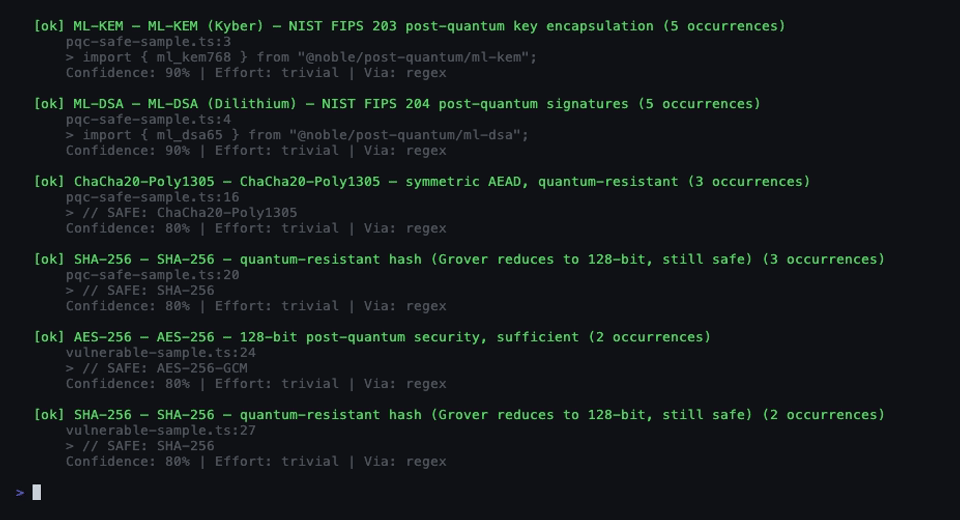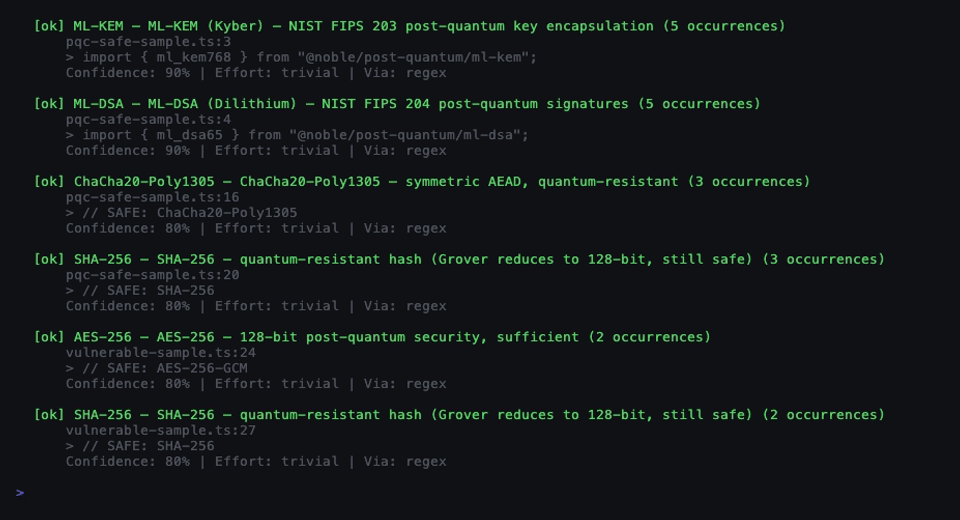 pqcworld/pqaudit
扫描代码库中易受量子攻击的加密算法。在Q-Day之前检测RSA、ECDSA、Ed25519、ECDH。输出CycloneDX CBOM和SARIF格式。
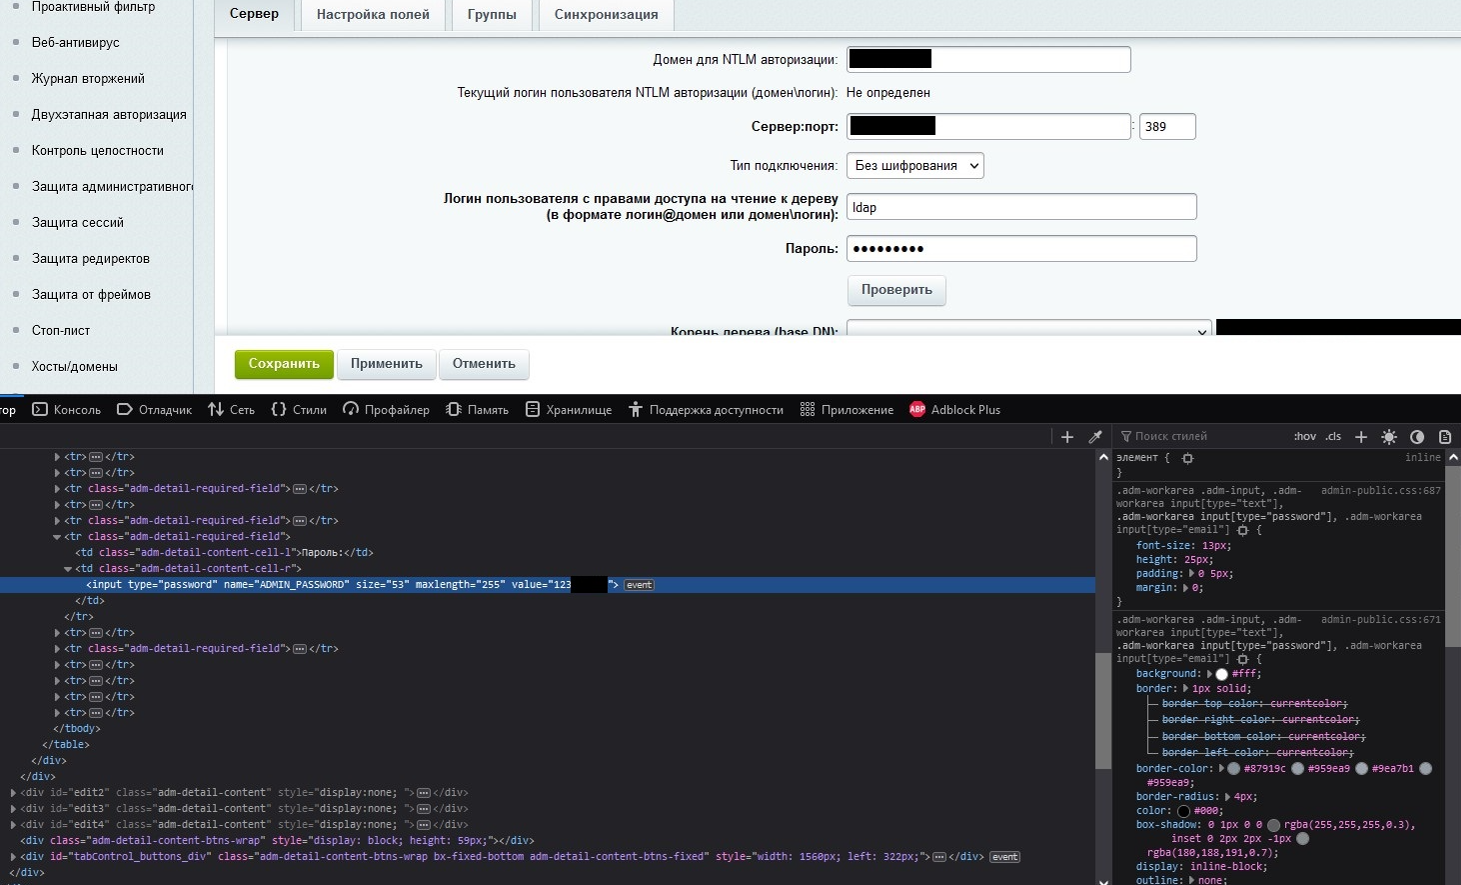 secware-ru/cve-2022-43959
Bitrix 漏洞 CVE-2022-43959
 yeee3642/edu-recon
面向授权教育行业的侦察与分类编排工具(nmap/dirsearch/sqlmap/hydra + CVE-2024-4577、密钥/API密钥泄露、XSS、wp2shell),带Web控制面板
 razureink/arisu
Scans public code repositories and code snippet platforms to extract and validate AI service API keys with real-time dashboard and multi-format…
 wattocyber/agentic-dm-gateway
面向 LLM 智能体的安全控制平面:允许列表、所有者终止开关、PIN 会话、速率限制、提示注入检测,以及输出清洗,以阻止机密泄露和图像信标数据外泄。
 roxanne_ardary/aurea
Aurea 是一个开源的 AI 驱动平台,用于保护 Terraform、Kubernetes、Docker 和 Ansible 等基础设施即代码(IaC)的安全。它与 CI/CD 流水线集成,可扫描错误配置、检测漏洞、执行策略并提供可操作的修复指导。凭借预测性…