
 #1
API 密钥扫描、凭证泄露检测和秘密管理工具。
Kitploit 推荐

 edtrackai/nextjs-supabase-stripe-security-checker
面向 Next.js、Supabase 和 Stripe 应用的本地静态安全扫描器:24 项基于 AST 的检查,用于检测泄露的密钥、缺失的 RLS 和授权以及不安全的 webhook。提供 CLI 和 GitHub Action。
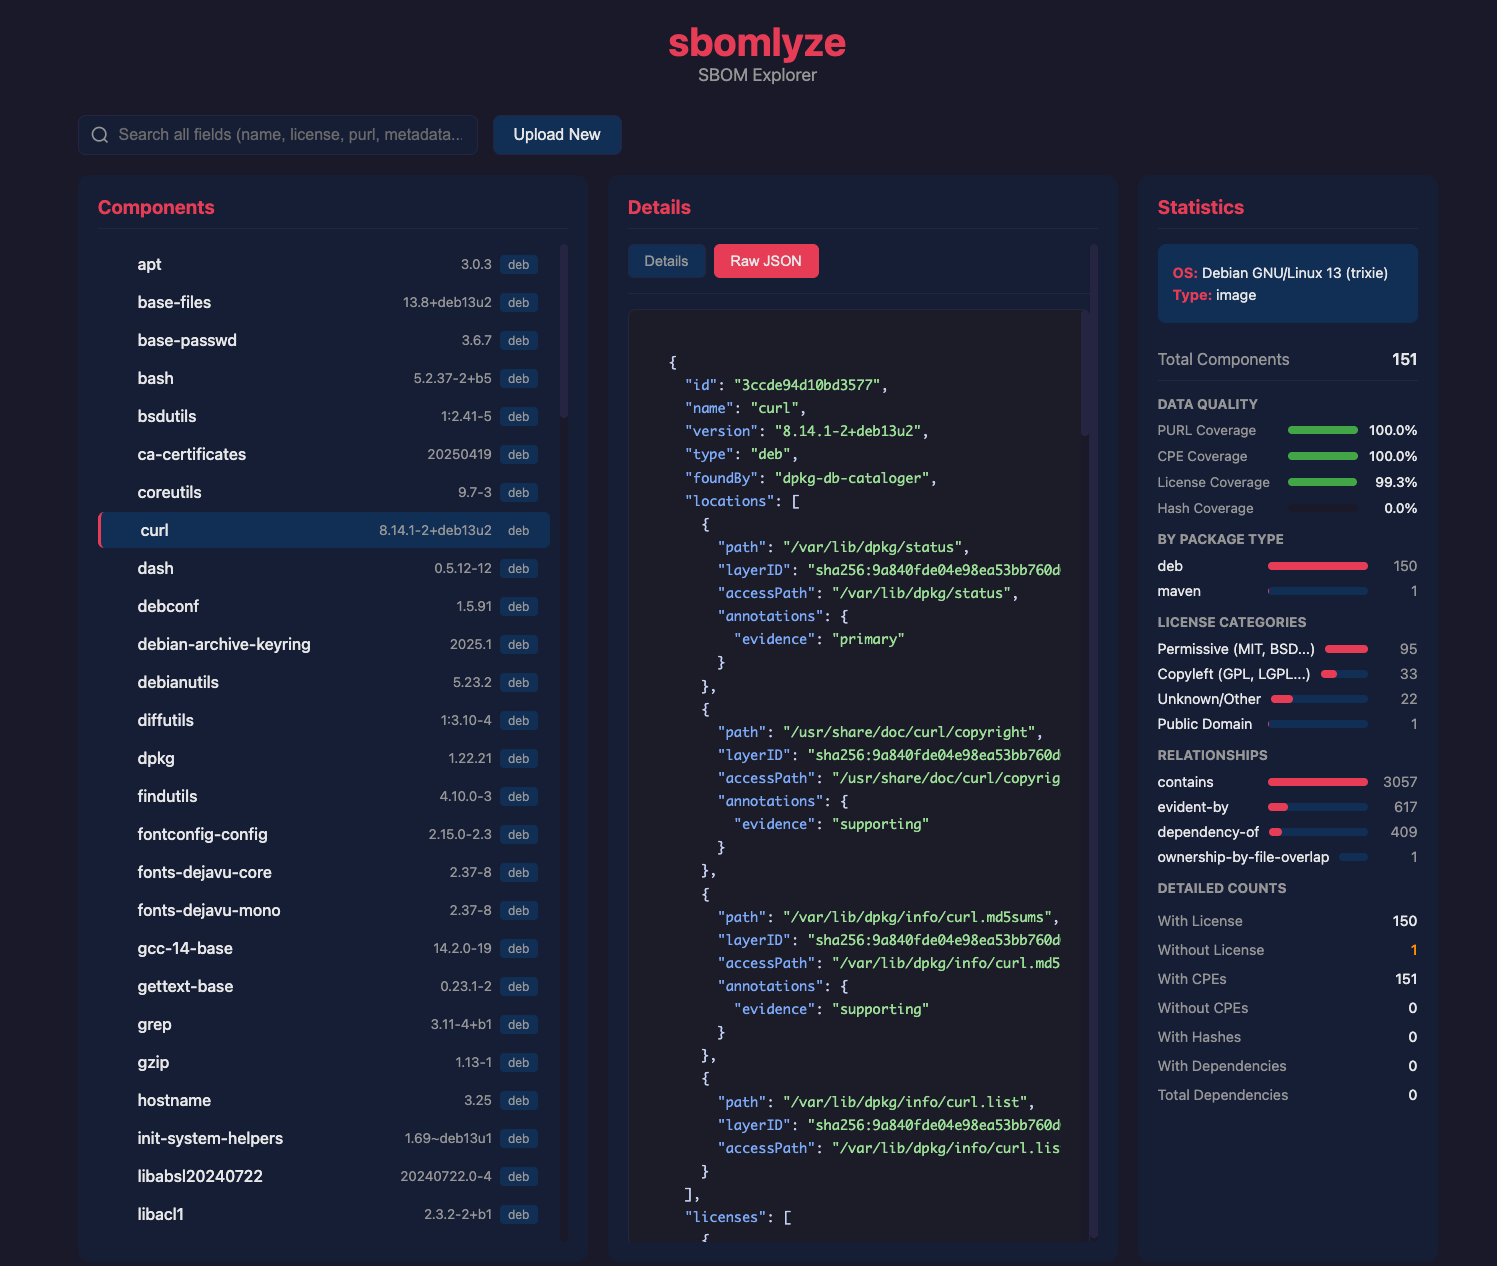 rezmoss/sbomlyze
SBOM 的 Git diff——比较 CycloneDX、SPDX 和 Syft 文档,检测篡改,并对 CI 进行门禁。
 proviesec/google-dorks
Useful Google Dorks for WebSecurity and Bug Bounty
 ariesq/gh-safe-repo
Python CLI,可自动创建具有安全默认设置的GitHub仓库——分支保护、Dependabot、秘密扫描和预检安全扫描。
 owasp/piihunter
使用正则表达式、NER/ML 以及可选的自托管 LLM 检测,扫描 PostgreSQL 数据库和 Jira 问题中的 PII,并提供脱敏报告和审计日志。
 owasp/secure-agent-playbook
OWASP 安全智能体行动手册项目
 corgea/sighthound
基于Tree-sitter的静态漏洞扫描器,支持模式匹配和污点流分析,适用于多语言源代码。输出结果支持文本、JSON、CSV或SARIF格式,可集成CI/CD。
 owasp/secretsifter
OWASP 孵化项目:检测浏览器传输内容(JavaScript、配置响应、实时流量)中暴露的凭据。
 abraxas/pfsense-api-acme-key-dump
pfSense Plus MIM API 工具包 b4acd7ca - 高危 - 远程 - 权限残留 - GET /services/acme 泄露密钥
 jayu/rev-dep
面向现代 JavaScript 和 TypeScript 代码库的依赖分析与优化工具包。借助极速 CLI 强制执行依赖图卫生,并移除未使用的代码。
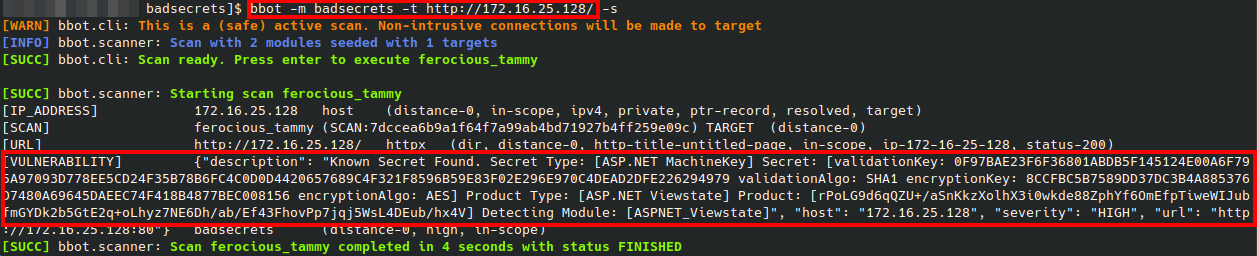 blacklanternsecurity/badsecrets
一个用于检测多个 Web 框架中已知秘密的库。
 tech4242/aquaman
🔱 The only independent credential proxy for AI agents: bring-your-own-vault isolation & least-privilege request policies. Your keys stay where you…
 aquasecurity/trivy-repo
Trivy的deb/rpm仓库
 sushank05/mcp-doorman
一个轻量级 MCP,用于防范 CVE 投毒(CVE-2025-54136)、研究人员通过提示注入劫持 Claude Code/Copilot/Gemini,以及数百个零认证暴露的 MCP 服务器;该 MCP 保护的是个人开发者的笔记本电脑,而大多数 MCP 服务器实际上正是在此运行。
 adamsjack711-ux/pkgxray
为AI代理、npm包和MCP服务器提供安装前安全检测。零依赖本地静态分析;常规扫描绝不执行包代码。
 syscallx-18113/apkx-hunter
C-based Android static analysis framework for decompilation, secret detection, endpoint discovery, permission analysis, and native library scanning…
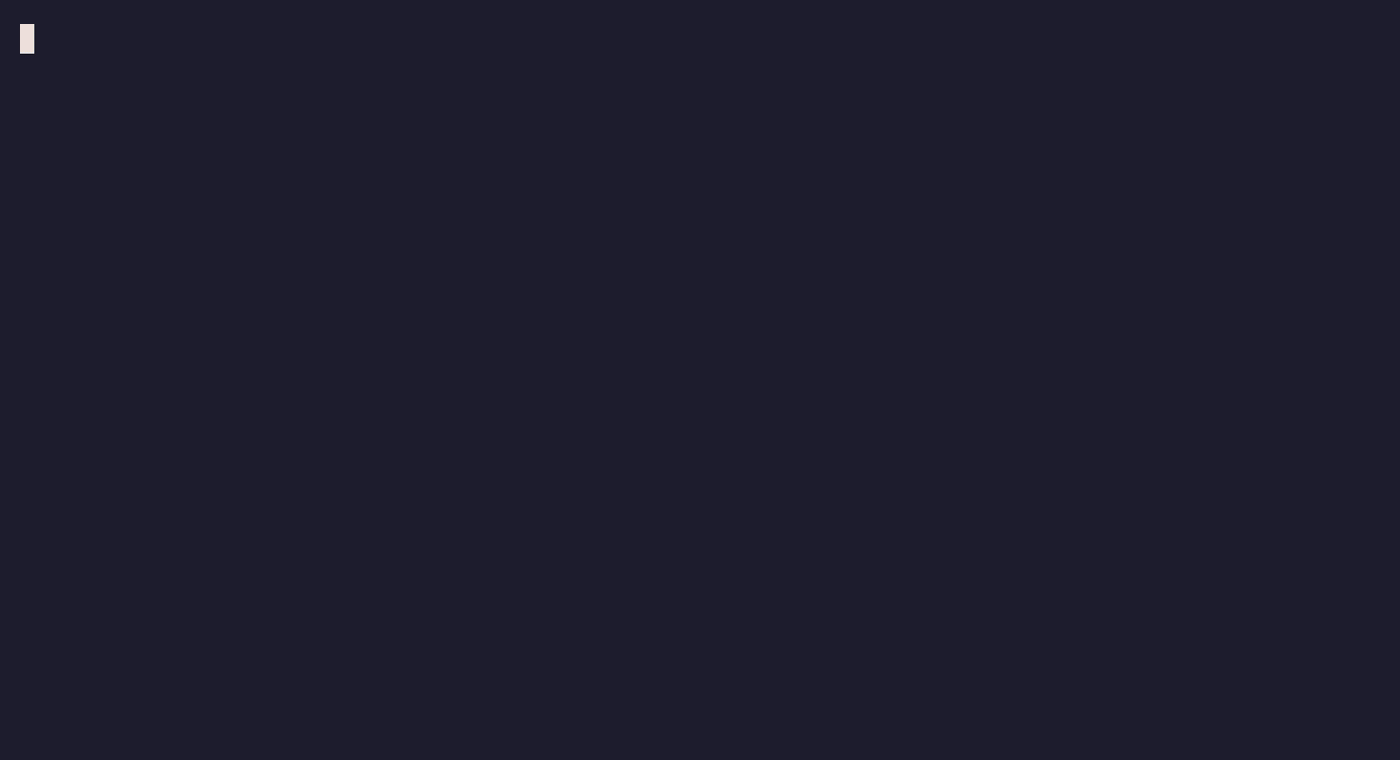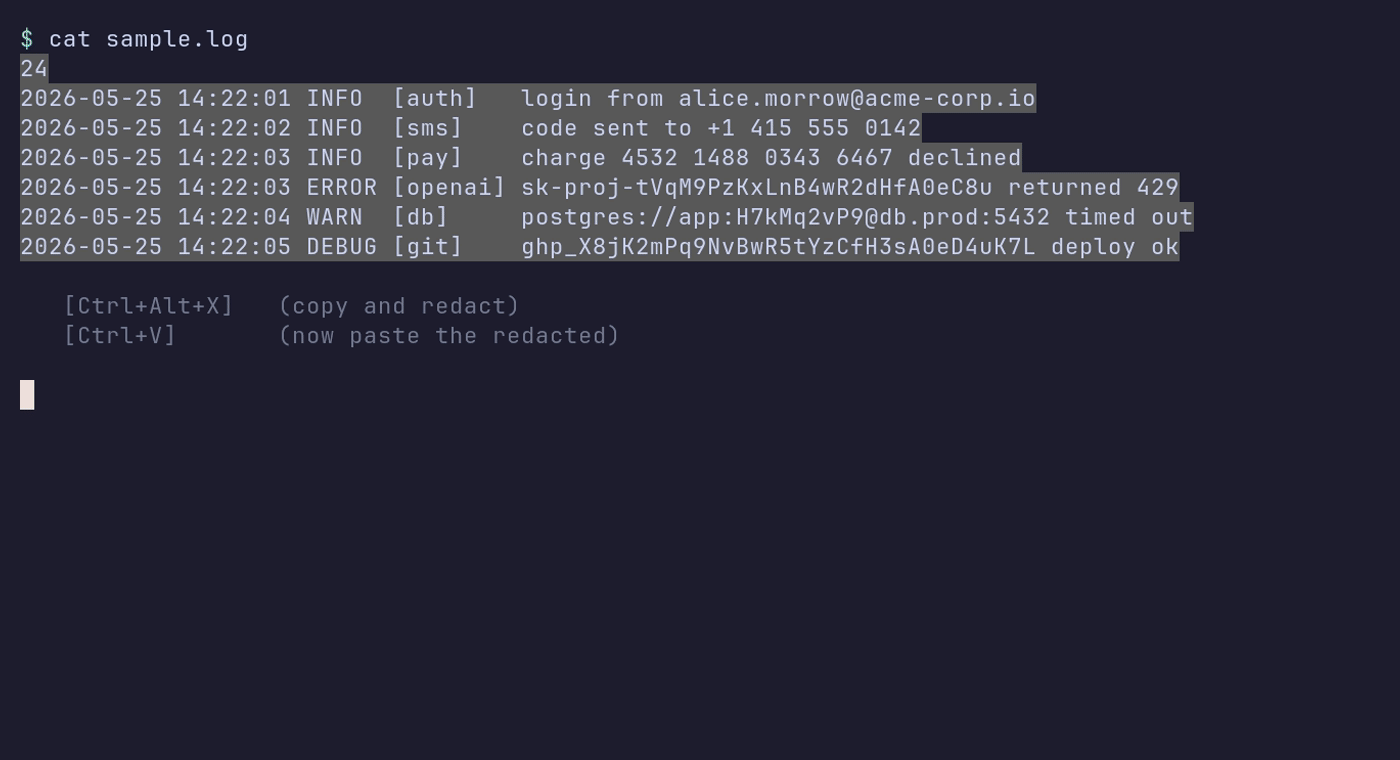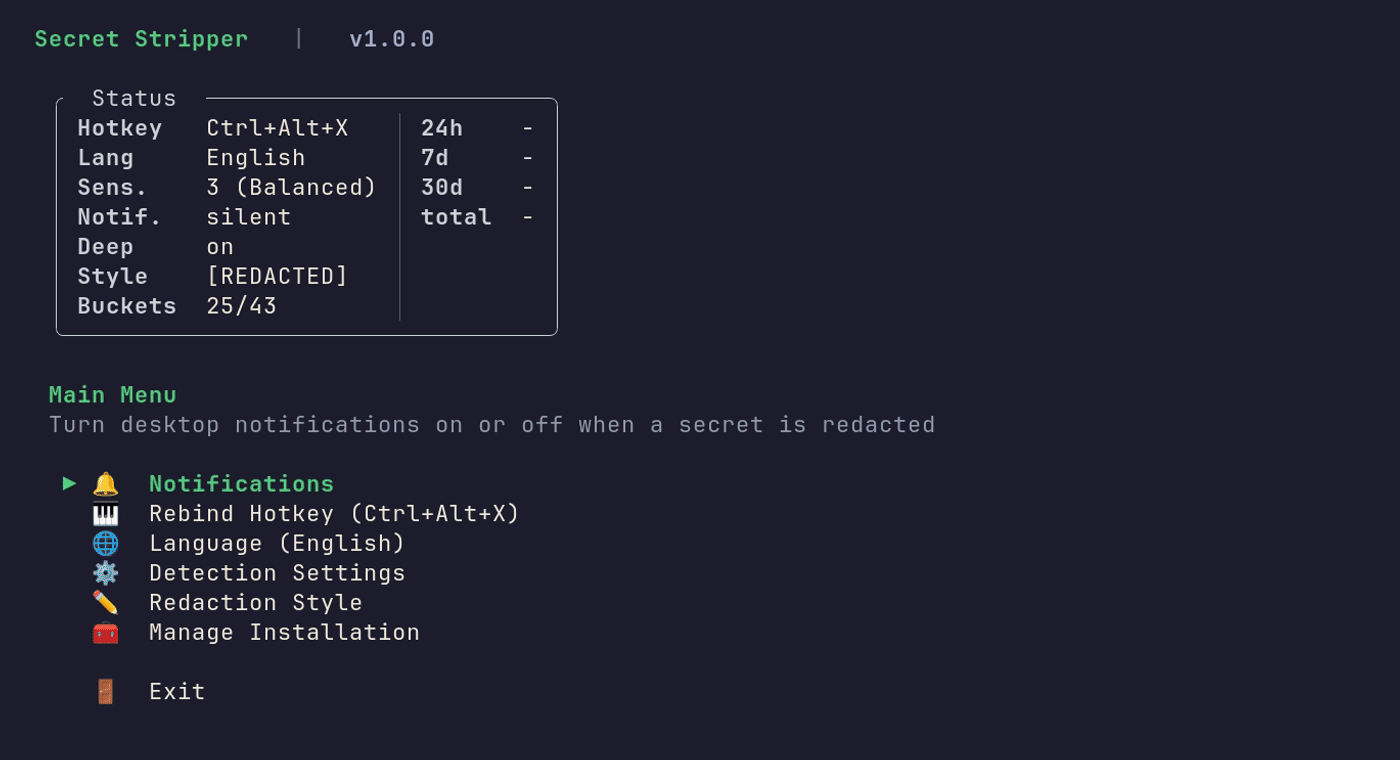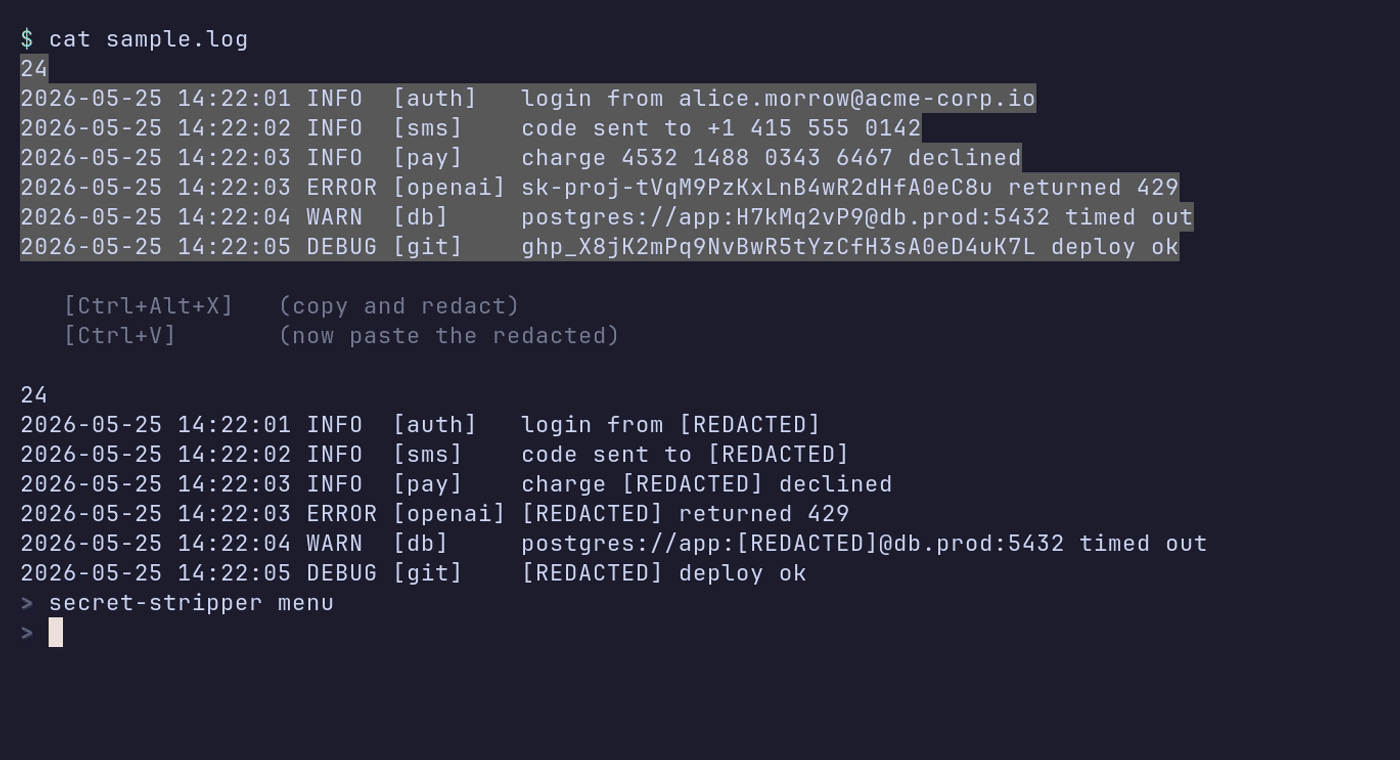 kalix127/secret-stripper
一个用Rust编写的小型CLI工具,可按需剥离剪贴板中的秘密信息。








