
 #1

 rizinorg/rizin-notebook
一个在使用 rizin 时记笔记的笔记本!
 scriptzteam/paranoid-cve-2026-98432
丢弃 IP 报头中包含选项的入站 IPv4 TCP 数据包。
 apaonum/brotli-cve-check
用于扫描项目中 CVE-2026-111497(Brotli)漏洞的 Agent 技能与脚本,可评估严重程度并给出修复建议
 zenjabba/cve-2026-98432-mitigation
针对 CVE-2026-98432(Linux IPv4 TCP IP 选项释放后使用漏洞)的临时 nftables 缓解措施
 igreklg/cve-2026-98432-mitigation
审计 Debian/Ubuntu 内核是否存在 CVE-2026-98432,并应用持久化的 nftables 和 sysctl 缓解措施,随后指导内核升级与回滚。
 david-alvarez-rosa/php-rce
针对 CVE-2026-109618 / CVE-2026-109619 的漏洞利用,用于在 PHP 目标上实现 RCE
 plutosecurity/mcpwnfluence
CVE-2026-27825 与 CVE-2026-27826 的相关信息由 Pluto Security 发现,以及一个用于识别存在漏洞的 mcp-atlassian 实例并允许自动更新至已修复版本的 bash 脚本。
 pr0fes0r-x/cve-2026-98432-checker-v-1.0-
该脚本会针对该漏洞对你的 Linux 系统进行检查,默认情况下不会改动任何内容:也就是说,它会查看你的内核——读取你实际的 Linux 版本(uname -r),并将其与已修复该缺陷的版本列表进行比对。
 kingahmadr/cve-2026-99999-kernel-check
检查 Linux KVM 主机是否存在 CVE-2026-99999 内核暴露风险,识别已修复的内核目标版本,并通过 SSH 扫描多台主机,生成 JSON/CSV 报告。
 creusvictor/keepassxc-fzf
一个轻量级CLI工具,使用fzf交互式搜索和访问你的KeePassXC数据库条目。快速、安全且以终端为中心。
 toxy4ny/php2shell-checker
用于 Debian 12/13 的只读 PHP2Shell 软件包检查器(CVE-2026-109618、CVE-2026-109619)。
 ejfkdev/oss
Cross-cloud S3-compatible object storage CLI to list, export, and download buckets across AWS, Aliyun, Tencent, Huawei and more, with anonymous…
 completetech-security/http2shell-check
离线 Brotli / HTTP2Shell(CVE-2026-111497)暴露与资产清单检查工具,覆盖经过验证的生态系统。Python 3.10+,无依赖,也不包含漏洞利用载荷。
 kavryxdev-group/sandboxed-untrusted-code-execution-runner
在加固的隔离环境中执行不受信任的 Python、JavaScript 和 Bash 代码,并设有 5 秒、128 MB、0.5 核、PID 及输出限制。
 matthew-hollick/mitigate-cve-2026-98432
用于部署临时 UFW/iptables 规则的 Puppet 模块,该规则会丢弃带有 IPv4 选项的 IPv4 TCP 数据包,以在厂商内核修复发布前缓解 CVE-2026-98432。
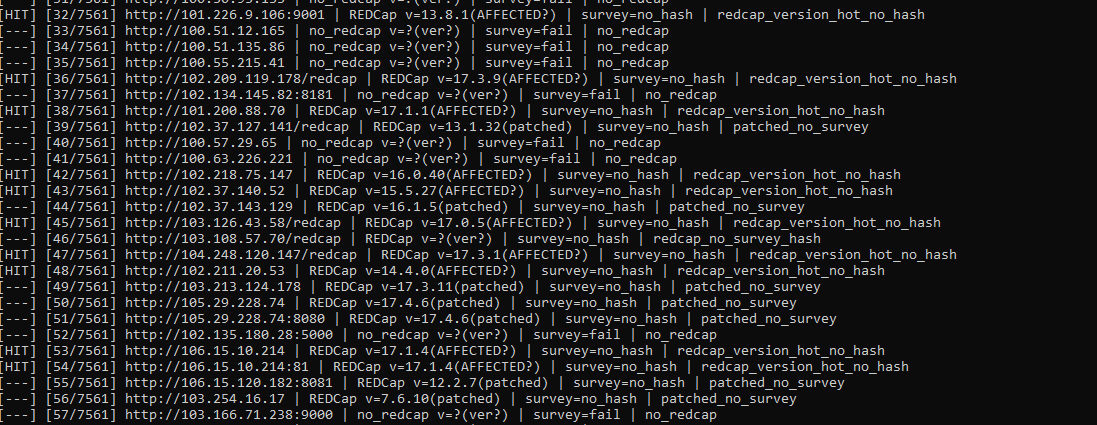 murrez/cve-2026-90817
针对 CVE-2026-90817 的 Python 检查器与漏洞利用钩子,该漏洞是通过 survey __passthru 路由实现的严重未认证 REDCap RCE,支持批量扫描和 FOFA 目标导入。
 qainsights/cve-2022-42889-jmeter
处理CVE 2022-42889的脚本









