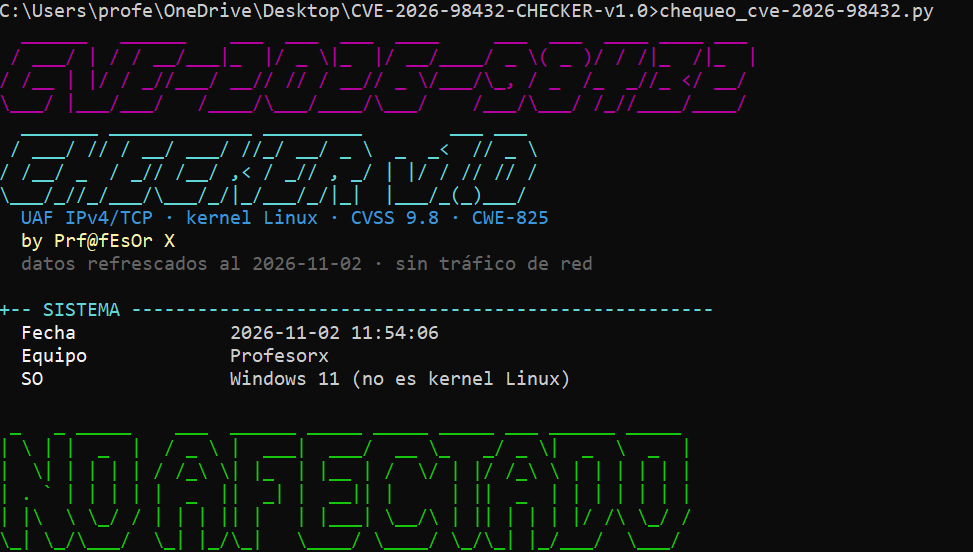
该脚本会针对该漏洞对你的 Linux 系统进行检查,默认情况下不会改动任何内容:也就是说,它会查看你的内核——读取你实际的 Linux 版本(uname -r),并将其与已修复该缺陷的版本列表进行比对。

检查你的 Linux 设备是否易受 CVE-2026-98432 影响(内核 IPv4/TCP 中的释放后使用漏洞)。
作者 Prf@fEsOr X
pip install colorama pyfiglet
# 检查本机
python3 CVE_2026_98432_Checker_1h.py

# 分析另一台机器的内核版本(其 uname -r 输出)
python3 CVE_2026_98432_Checker_1h.py --kernel 5.15.0-203-generic

# 无颜色(用于日志或截图)
python3 CVE_2026_98432_Checker_1h.py --no-color

# 查看临时缓解措施的状态(不做任何更改)
python3 CVE_2026_98432_Checker_1h.py --endurecer

# 应用临时缓解措施(需要 root)
sudo CVE_2026_98432_Checker_1h.py --endurecer --aplicar
| 标志 | 作用 |
|---|---|
| (无) | 检查本机(内核 + 发行版 + 暴露情况) |
--kernel X.Y.Z[-algo] | 分析该内核版本而非本地版本 |
--endurecer | 检查临时缓解措施(只读模式) |
--endurecer --aplicar | 应用缓解措施:tcp_migrate_req=0、关闭 MPTCP 以及 Red Hat 的 nftables 规则 |
--no-color | 无颜色输出 |
--version | 脚本版本 |
| 代码 | 含义 |
|---|---|
0 | 不受影响 |
1 | 存在漏洞 |
2 | 需要复核 |
3 | 缺少依赖(pip install colorama pyfiglet) |
4 | 在非 root 下执行了 --aplicar |
自动化示例:
python3 CVE_2026_98432_Checker_1h.py --no-color
if [ $? -eq 1 ]; then echo "ALERTA: kernel vulnerable"; fi
human.py:同一个检查器,但没有注释,并使用 prof_x_* 变量;功能相同,退出代码也相同。--endurecer --aplicar 的缓解措施是临时的:内核补丁才是唯一的完整修复。更新后,请重启并再次运行脚本。python3 chequeo_cve-2026-98432.py -h。作者 Prf@fEsOr X · CVE-2026-98432 检查器 v1.0








