
 #1

 murrez/cve-2026-13355
Python PoC 扫描器和针对 CVE-2026-13355 的漏洞利用程序,该漏洞是 Meta Box AIO WordPress 插件中的未认证管理员权限提升漏洞,并支持 FOFA 批量扫描。
 infobyte/alexafaraday
用于 Faraday API 的 Alexa skill 示例
 murrez/cve-2026-101110
Python 3 PoC 及批量利用工具,针对 CVE-2026-101110,即 OrdaSoft Joomla Book Library <=6.4.6 中通过 field/direction 参数触发的未认证 ORDER BY SQL 注入漏洞。
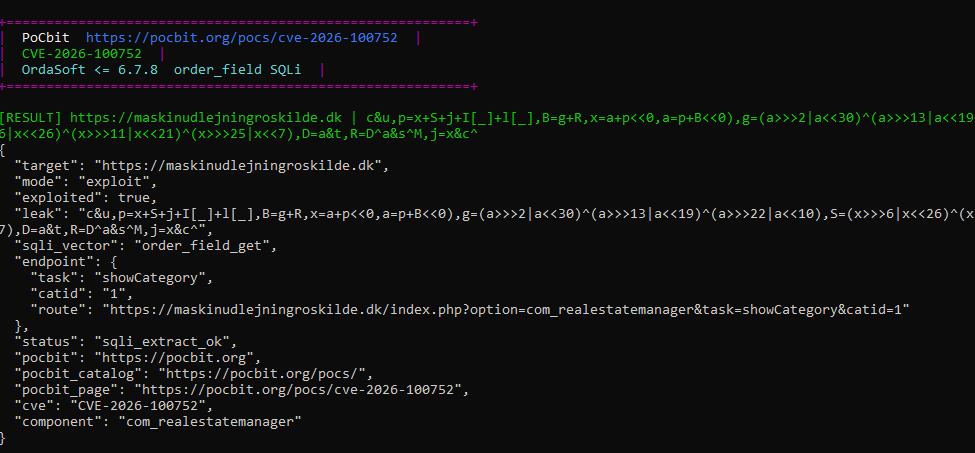 murrez/cve-2026-100752
Python 3 PoC 及针对 CVE-2026-100752 的大规模利用工具,该漏洞是 OrdaSoft Joomla Real Estate Manager <=6.7.8 中通过 order_field ORDER BY 参数触发的未认证 SQL 注入。
 aoripus-ltd/januscape-hotfix
Complete fix collection for the CVE-2026-53359 guest-to-host escape vulnerability in the KVM/x86 shadow MMU. From zero-downtime livepatch to kernel…
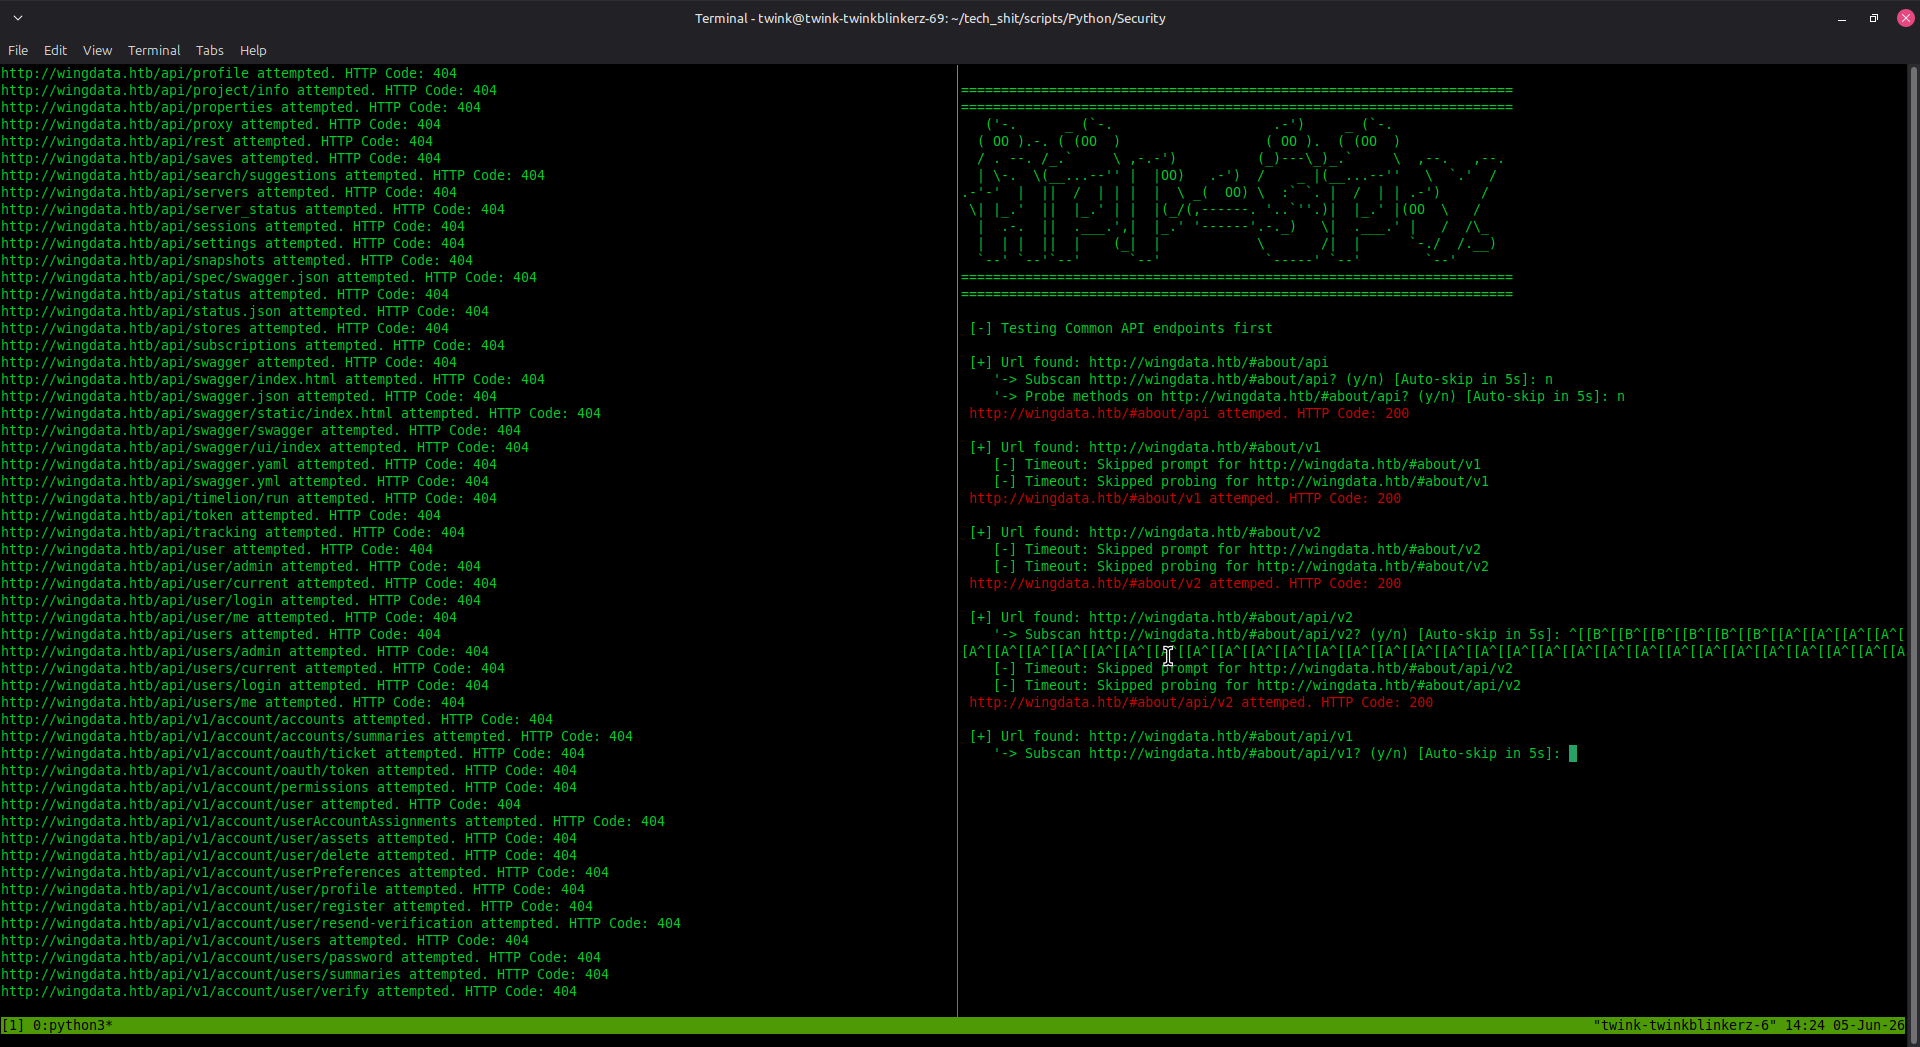 austinjump-sec/api-spy-api-probe
一个强大的目录暴力破解工具,专为递归/多路操作、API发现与枚举、JS文件抓取以及列出API HTTP方法而设计,一条命令即可完成。这不仅仅适用于API,我的工具只是在API方面表现出色。
 indalok/rizin-notebook
一个在使用 Rizin 和 Cutter 时记笔记的笔记本。
 esperto-input/esperto-wiimote
高级 Wiimote 重映射软件
 lanzer-tree/ras-eval
Benchmark harness that evaluates LLM agent tool-calling security under long-horizon tasks, generating prompt-injection and tool-poisoning attacks and…
 johnhsb/linux-tcp-uaf-cve-2026-98432
CVE-2026-98432(Linux IPv4 TCP inet_opt 释放后使用):只读诊断脚本、无需重启的 nftables/sysctl 缓解措施、Ansible 部署及响应指南(英文/韩文)
 soroushneshati/cve-2026-98432-ubuntu-mitigation
检查 Ubuntu 主机是否存在 CVE-2026-98432,并在确认后应用 Red Hat RHSB-2026-016 的临时缓解措施。适用于 Ubuntu 20.04 至 26.10。
 elitexspam/def4cer
一个安全版本的 CVE-2026-53787 Amasty 订单属性文件上传漏洞利用,将 txt 文件上传修改为 html。
 bogdanticu88/ratrace
一个用于系统检测和利用 Web 应用程序、API 及现代服务中竞争条件的轻量级 CLI 工具。
 lightless-labs/third-thoughts
用于通过多学科语料库分析 AI 代理行为模式的研究工具包。解析会话日志,执行 23 种分析技术,并生成由 LLM 驱动的叙事报告。
 mervent/cve-2026-98432
幂等的 shell 脚本,用于安装一条持久化的 iptables 规则,丢弃带有 IP 选项的 IPv4 TCP 数据包,以在 Ubuntu 和 Debian 上缓解 CVE-2026-98432,直至可用的已修补内核发布。
 abraxas/gofilex
GoFile (gofile.io) 下载密码的字典暴力破解工具
 abhishekghosh/freak-attack-cve-2015-0204-testing-script
简单的BASH脚本,用于按Akamai建议自动化基于OpenSSL的FREAK攻击(CVE-2015-0204)测试。









