
 #1
用于自动化安全任务、工作流程和自定义工具开发的工具和库。
Kitploit 推荐

 pdb333/cortex
Analyze software: memory scanner, debugger and static analysis of executables, .NET and Electron apps, from the desktop, the command line, or an AI…
 nu11secur1ty/kousei
Python/Go 框架,用于生成 SQL 注入 PoC 请求、自动化 sqlmap 攻击,并通过参数检测和清理来管理模块化漏洞利用脚本。
 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.
 zju-llm-safety/trace
基于模式的LLM智能体越狱框架,采用基于方案的任务分解、多轮伪装策略和自适应自进化来探测新兴安全风险。
 b3rt1ng/koi
多会话反向 shell 处理器,支持 PTY 升级、后渗透模块、三层隧道、用于规避 EDR 的载荷混淆、会话日志记录,以及用于 LLM 驱动控制的 MCP 服务器。
 gmh5225/ida_plugin_pcodegpt
IDA Pro 插件,使用 OpenAI GPT-3.5/GPT-4 自动化逆向工程任务,如函数命名、代码解释和反编译伪代码分析。
 ejfkdev/oss
Cross-cloud S3-compatible object storage CLI to list, export, and download buckets across AWS, Aliyun, Tencent, Huawei and more, with anonymous…
 ejfkdev/dj
通过静态分析网站 HTML 和 JS,检测 webpack 分块、import() 懒加载和源映射,动态提取动态加载的 JavaScript 文件以进行侦察。
 devzero-security/redstackpro
在画布上编排红队基础设施和 Active Directory 靶场,然后编译为完整的 Terraform 和 Ansible 工作目录,由你自己运行。在生产运维级别验证 TTP 和工具。支持 GCP、AWS 和 Azure。
 breachsimrange/redteamsimmer
基于Web的对手仿真平台,通过Go代理在Windows终端上编排Atomic Red Team测试,具备MITRE ATT&CK映射、APT仿真计划和检测规则关联功能。
 devcop95/bugbounty-lab101
面向HackerOne研究人员的完整漏洞赏金工作区。包含范围强制执行、自动化侦察/漏洞流水线(400+工具)、报告模板、CVE/CWE监视列表,以及本地VM练习实验室。专为有纪律、合乎道德的狩猎而构建。
 bifrost-proxy/bifrost
High-performance HTTP/HTTPS/SOCKS5 MITM proxy in Rust with TLS interception, rule-based request rewriting, traffic capture, breakpoints, script…

 msuhanov/easy_triage
用于对受感染系统(Linux、ESXi、FreeBSD/NetScaler)进行分类排查的脚本
 theqmaks/resolver
该扩展将流行的 CAPTCHA 解决方案服务集成到 BurpSuite 中,无需人工干预即可处理不同类型的 CAPTCHA。
 iterat0r/cnaemulator
用于 Cobalt Strike Aggressor Scripts(.cna)的独立仿真与测试框架,可在没有 teamserver 的情况下验证语法、模拟 Beacon API,并通过 COFFLoader 执行 BOF。
 kamalx06/xxeripper
黑盒XXE扫描器,通过统计基线、解析器指纹识别和OOB确认检测带内、基于错误和盲注带外注入,并支持SARIF输出。
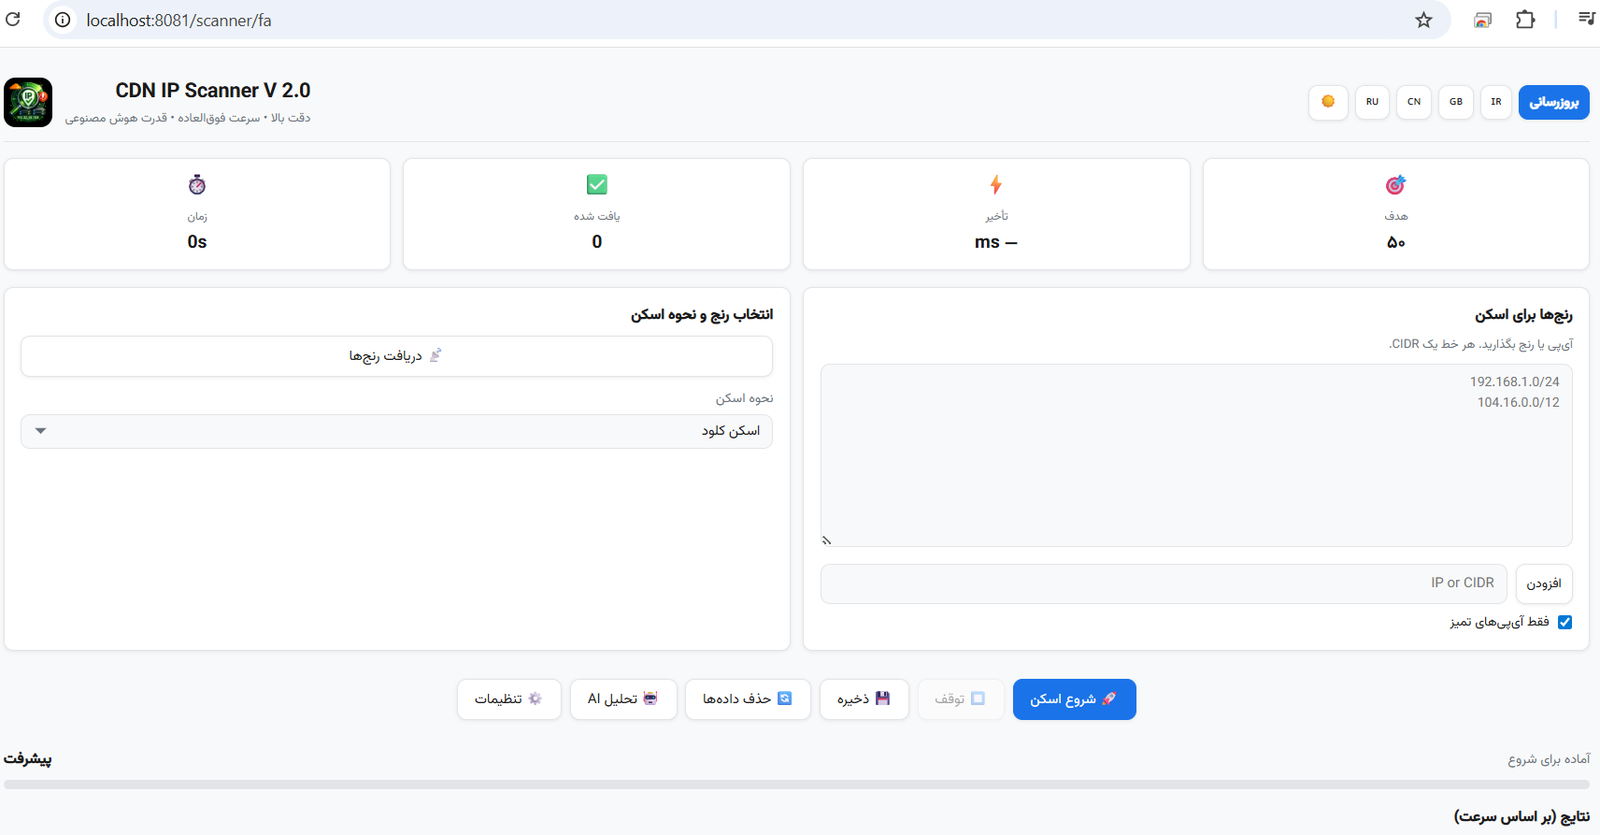 shahinst/cdn-ip-scanner
基于Web的扫描器,通过多线程5次尝试验证和V2Ray配置测试,从Cloudflare、Fastly及其他提供商中发现快速、低延迟的CDN IP地址。








