
 #3
 sp00kyskelet0n/discordrat
Discord 远程管理工具,完全使用 Python3 编写
 nyan-x-cat/asyncrat-c-sharp
适用于Windows C#的开源远程管理工具(RAT)
 affix/cve-2026-0770-poc
CVE-2026-0770 的概念验证 - Langflow 远程代码执行
 tihanyin/pssw100avb
一系列有用的 PowerShell 脚本,100% 免杀(在发布时)。
 rafabd1/cve-2026-75604-poc
Proof-of-concept exploit for CVE-2026-75604, an unauthenticated remote code execution in Windows-hosted Next.js apps, with callback-based command…
 s3n4t0r-0x0/pixelcode-attack
Malicious PixelCode 是一个安全研究项目,演示了一种隐蔽技术,将可执行文件编码为像素数据并存储在图片或视频中。一个轻量级加载器获取媒体文件,重建原始二进制文件并在内存中执行。该项目强调了非传统的数据传输方式。
 infiniteloopers/cve-2019-2107
CVE-2019-2107的概念验证漏洞利用,演示通过特制HEVC视频在Android媒体框架上实现远程代码执行。包含崩溃分析和payload开发指导。
 maxprog-svg/cve-2026-33017
CVE-2025-62593 — Ray 未认证 RCE 漏洞利用工具是针对 Ray 分布式 AI 计算引擎中一个未认证远程代码执行漏洞的利用工具。
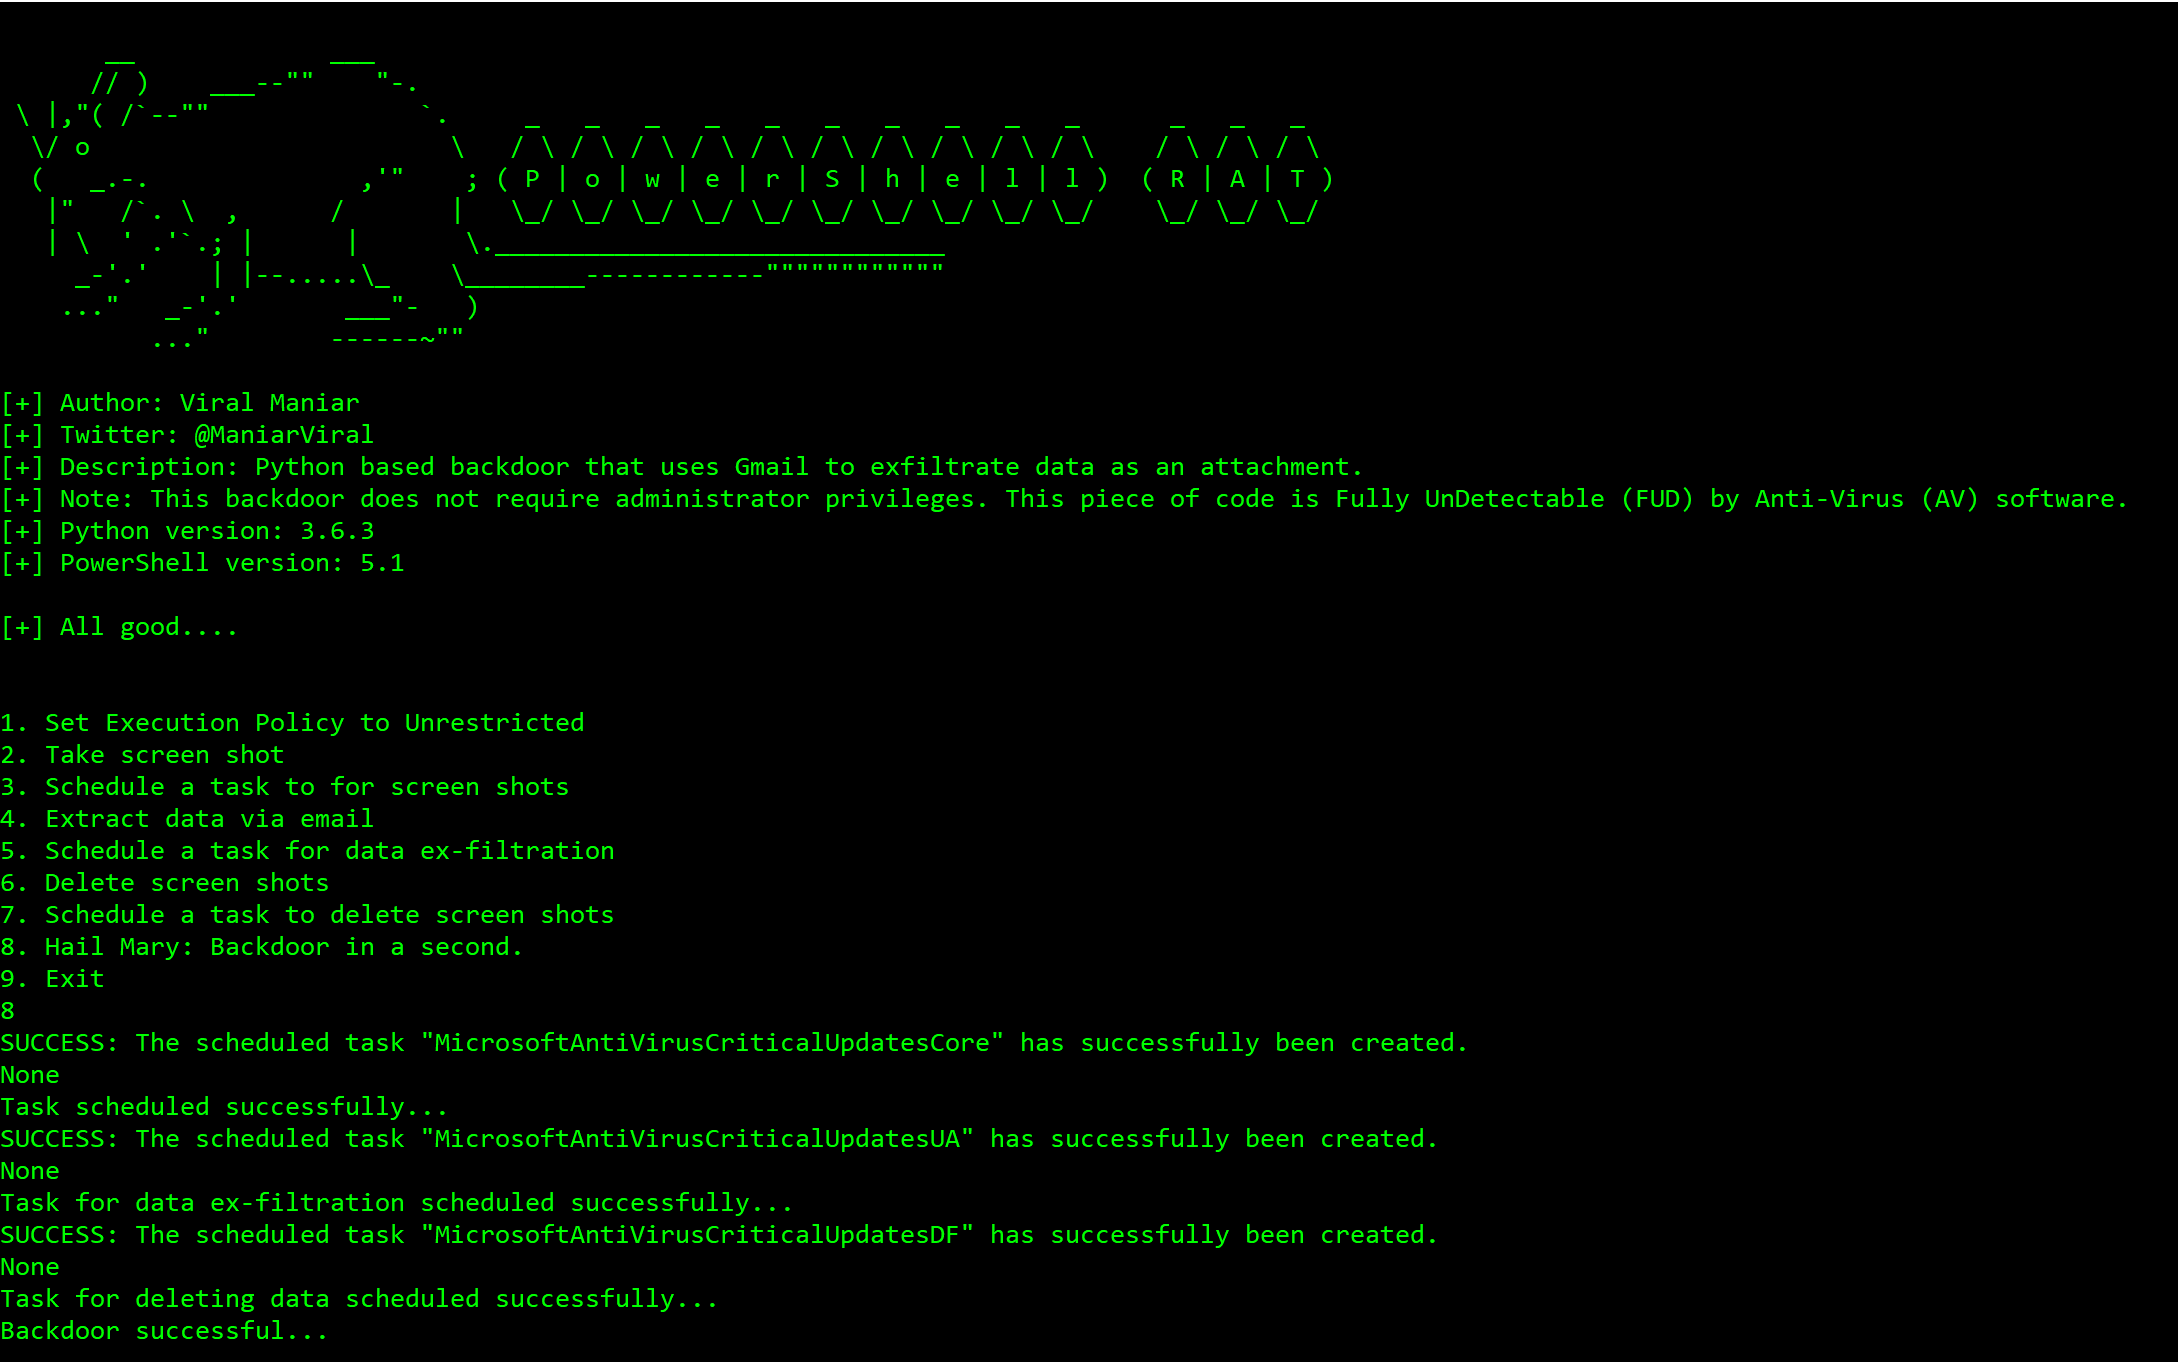 viralmaniar/powershell-rat
基于 Python 的后门,利用 Gmail 通过附件泄露数据。该 RAT 将帮助红队演练中对任何 Windows 机器植入后门。它通过屏幕截图跟踪用户活动,并将其作为电子邮件附件发送给攻击者。
 nyan-x-cat/njrat-0.7d-stub-csharp
njRAT C# 存根 - 已为 PowerShell 修复
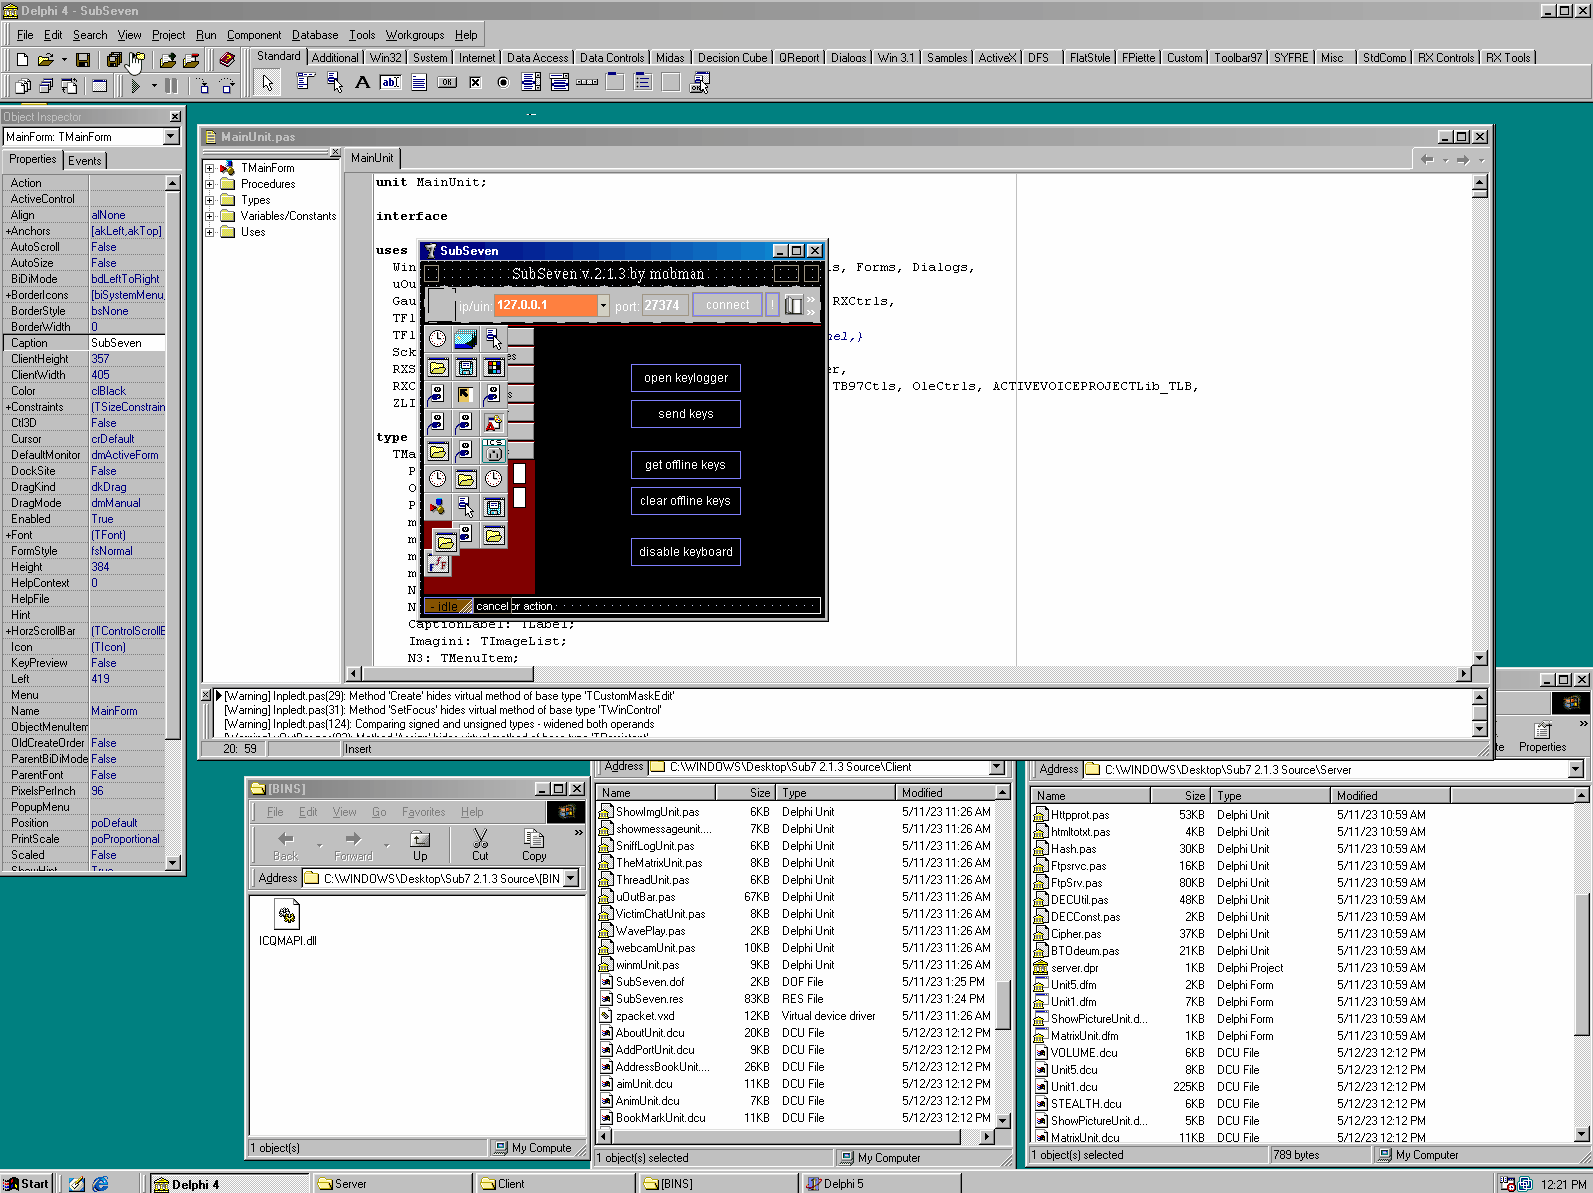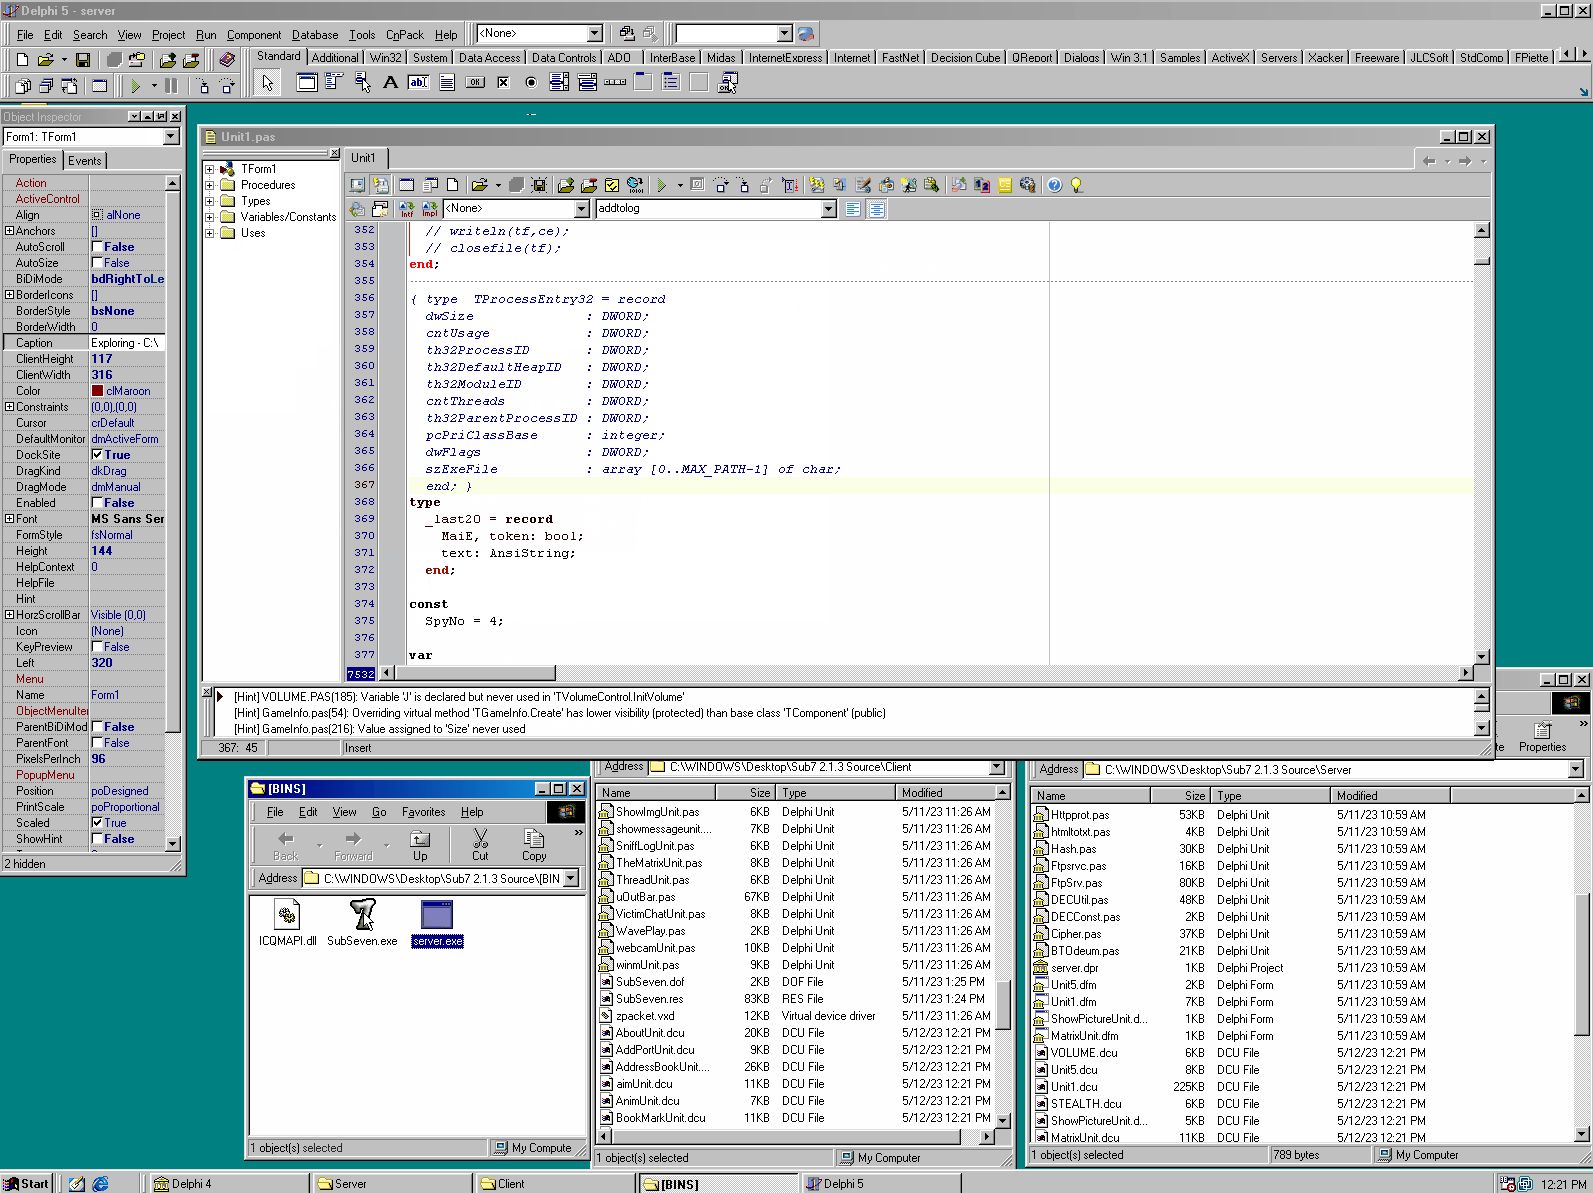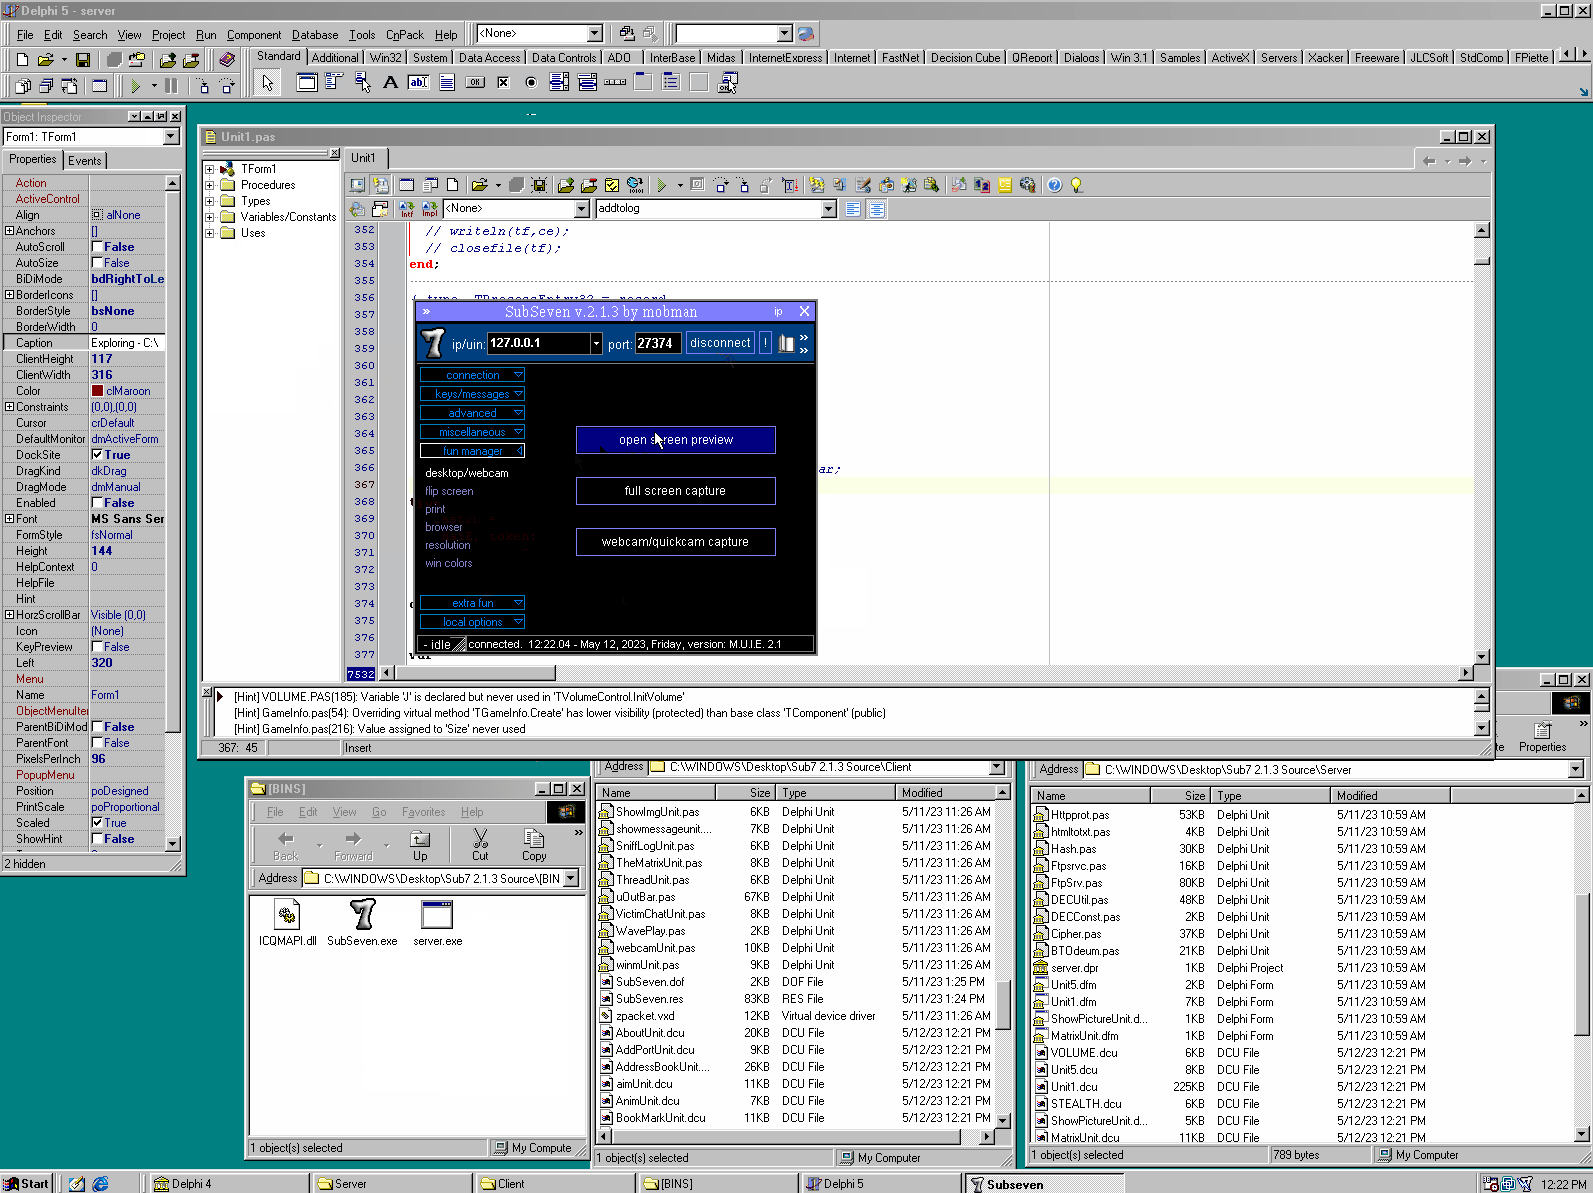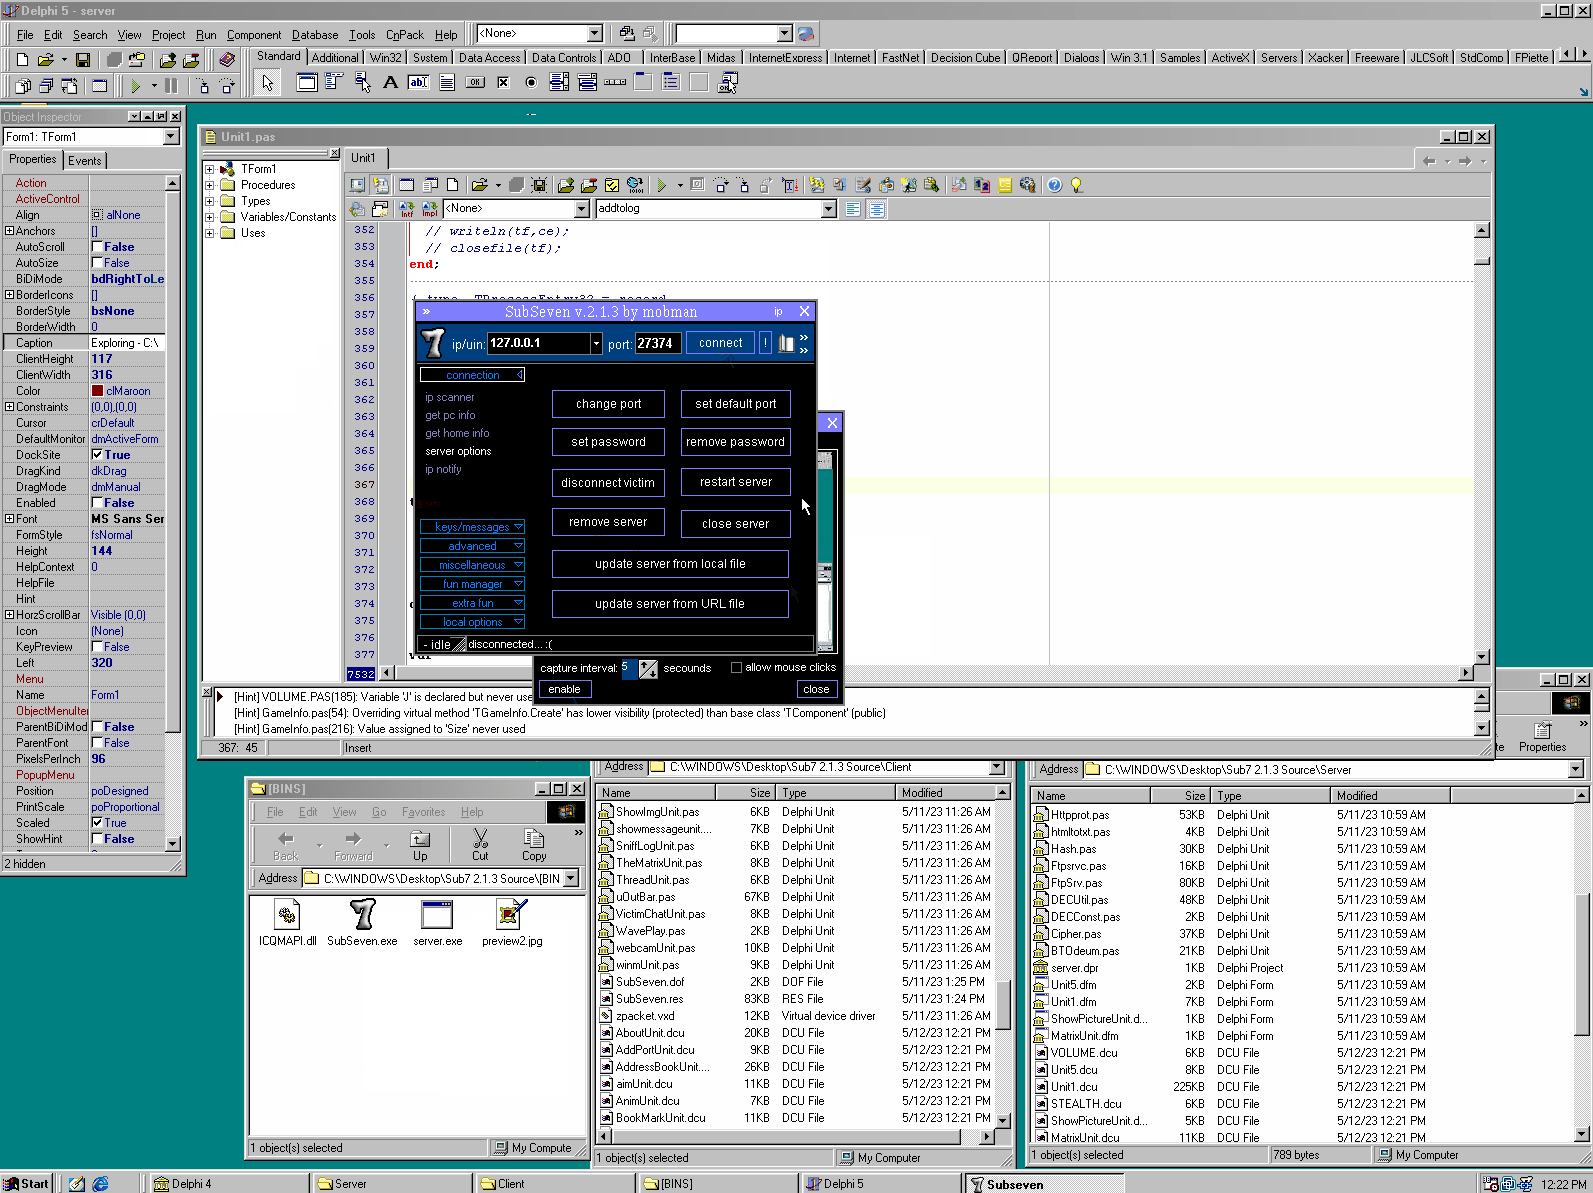
 marten4n6/evilosx
一个邪恶的RAT(远程管理工具),适用于 macOS / OS X。
 mwsrc/betterandrorat
安卓远程访问木马
 ilikenwf/darkagent
DragonHunter 的 DarkAgent 远程管理工具 RAT
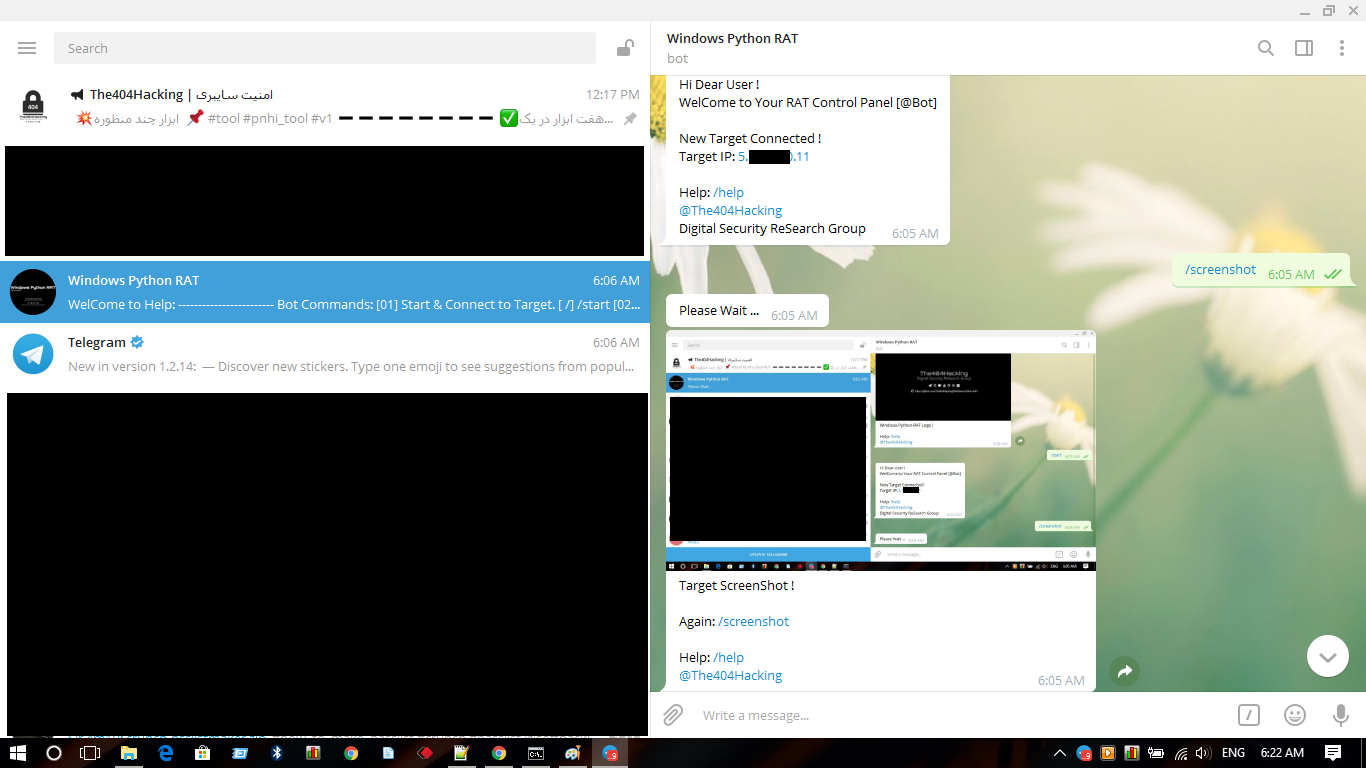 the404hacking/windows-python-rat
由 Sir.4m1R 使用 Python 编写的一款新型 Microsoft Windows 远程管理工具 [RAT]
 hyderpwn/veritas-backup
Metasploit 模块,用于利用 Veritas Backup Exec Agent SHA-auth NDMP 漏洞实现远程代码执行。










