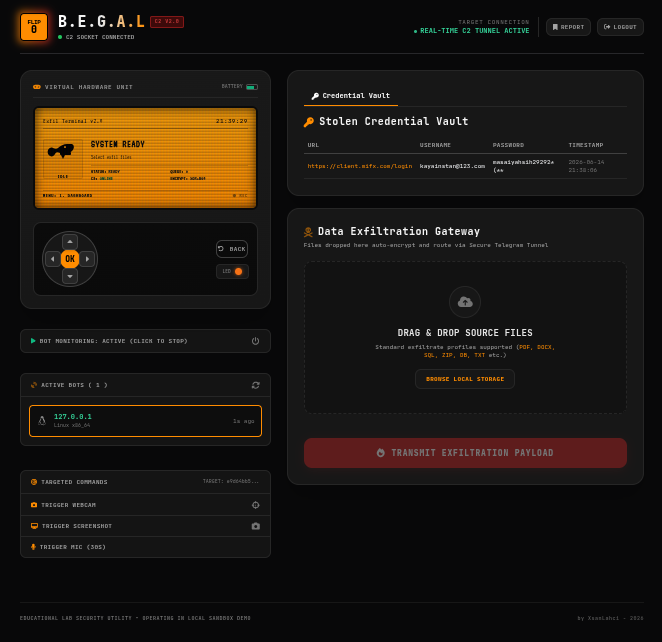
B.E.G.A.L(Backdoor Exfiltration Gateway for Advanced Looting,即高级窃取后门外泄网关)是一个基于 Web 的交互式命令与控制(C2)面板,使用 Python(Flask 与 Socket.IO)构建。该平台专为促进网络安全研究、红队模拟以及教育目的而设计,用于理解现代恶意软件/僵尸网络如何运作,以远程外泄数据并控制目标(机器人)。
本项目仅出于教育和网络安全研究目的而创建。
任何将本工具滥用于非法活动、未经授权的系统攻击、数据窃取或其他网络犯罪的行为均被严格禁止。作者、开发者及贡献者对因使用本软件而产生的任何损失、损害或法律诉讼不承担任何责任。
你对自身的行为负全部责任。 使用本工具即表示你同意遵守所有适用法律:
config.yaml 文件进行配置,以提高安全性并便于自定义。Trigger Webcam(访问目标摄像头)Trigger Screenshot(截取目标桌面屏幕)Trigger Mic(录制目标音频)/report)中进行汇总。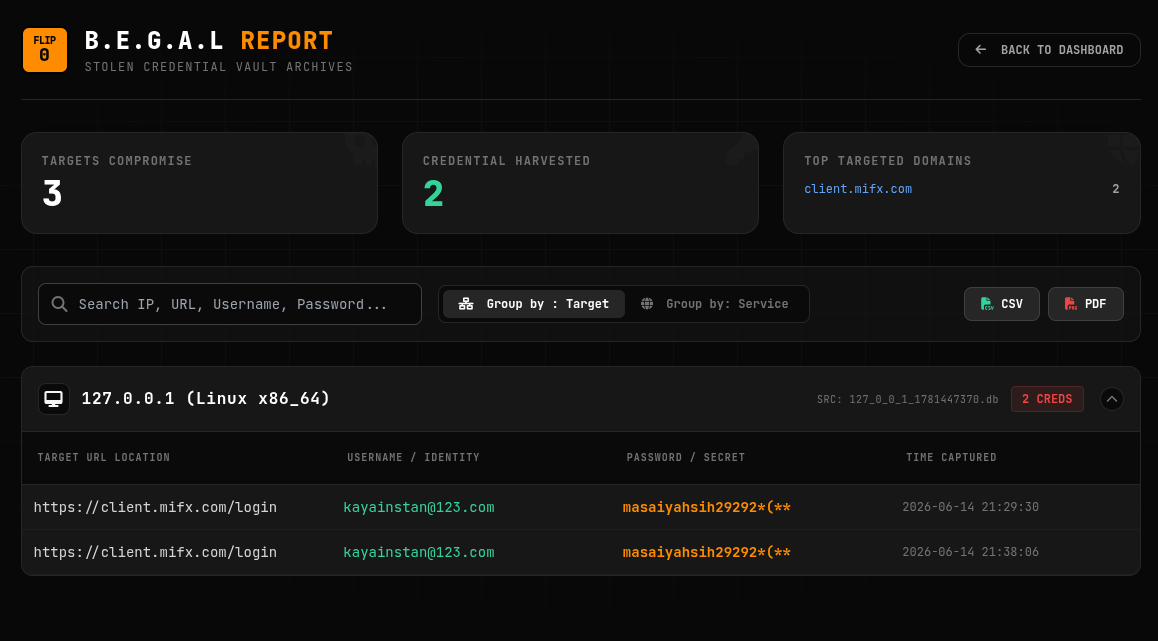
config.yaml)在最新版本的 B.E.G.A.L 中,设置系统已通过 YAML 配置文件实现动态化。如果该文件不存在,系统将在首次运行 begal-fixed.py 时自动生成它(使用默认值)。
打开在同一目录下创建的 config.yaml 文件,并调整以下参数:
BOT_TOKEN: 'YOUR_BOT_TOKEN'
CHAT_ID: 'YOUR_CHAT_ID'
XOR_KEY: 'FLIPPER_SECURE_XOR_KEY_1337'
BCRYPT_PASSWORD_HASH: '$2a$12$VZnosb4amZbO1uQ4MniFhuFiqZVEmCF.3p1jXVoiXnG/3oztPLdxe'
BOT_TOKEN:你的 Telegram 机器人的 API Token(通过 @BotFather 创建)。CHAT_ID:用作数据外泄隧道的 Telegram 频道/群组的 ID。XOR_KEY:用于混淆机器人与 C2 服务器之间数据传输的对称加密密钥。请确保此值与浏览器扩展中的值一致。BCRYPT_PASSWORD_HASH:C2 登录的哈希值(默认密码:datalost1337)。DEFAULT USERNAME C2:flippergaruda-vpn)的集成B.E.G.A.L 旨在与“代理”或载荷协同工作。在本仓库中,该代理以伪装成 garuda-vpn 的恶意浏览器扩展(插件)形式出现。
集成工作原理:
garuda-vpn 文件夹包含恶意载荷(例如 background.js、content.js 和 manifest.json)。此扩展必须安装在目标浏览器上(例如通过 Chrome/Edge 中的加载已解压的扩展程序模式)。garuda-vpn 代理收集的数据将使用 XOR_KEY 加密,并静默传输(信标)到 B.E.G.A.L C2 API 端点(例如 /api/v1/collector)。garuda-vpn 扩展,随后该扩展会强制在目标浏览器上执行摄像头 API。python3 begal-c2.py)。chrome://extensions。启用开发者模式。garuda-vpn 文件夹。pip install bcrypt Flask-SocketIO requests pyyaml
python3 begal-c2.py
datalost1337)


