
 #1
 cytopia/pwncat
pwncat - 增强版netcat,具备防火墙、IDS/IPS绕过、绑定与反弹shell、自注入shell及端口转发功能,并且完全可通过Python脚本化(PSE)
 trustedsec/cs-remote-ops-bof
使用 Beacon 对象文件实现的远程操作命令
 uknowsec/sharpdecryptpwd
对密码已保存在Windows系统上的部分程序进行解析,包括:Navicat,TeamViewer,FileZilla,WinSCP,Xmanager系列产品(Xshell,Xftp)。源码:https://github.com/RowTeam/SharpDecryptPwd
 insecurityofthings/jackit
针对MouseJack漏洞的利用工具,可通过nRF24L01无线适配器实现按键注入和鼠标劫持。支持多种微软和罗技设备,集成Duckyscript载荷。
 sensepost/hostapd-mana
SensePost 修改的 hostapd,用于 Wi-Fi 攻击。
 luemmelsec/pentest-tools-collection
精选的攻击性安全工具与命令集合,涵盖 Active Directory 攻击、C2、权限提升、混淆以及 Web 渗透测试。
 carmaa/inception
Inception 是一种利用基于 PCI 的 DMA 的物理内存操作和黑客工具。该工具可以通过 FireWire、Thunderbolt、ExpressCard、PC Card 以及任何其他 PCI/PCIe 接口进行攻击。
 garrettfoster13/sccmhunter
后渗透工具,用于在Active Directory域中识别、分析和攻击Microsoft SCCM资产,简化凭据检索和站点接管流程。
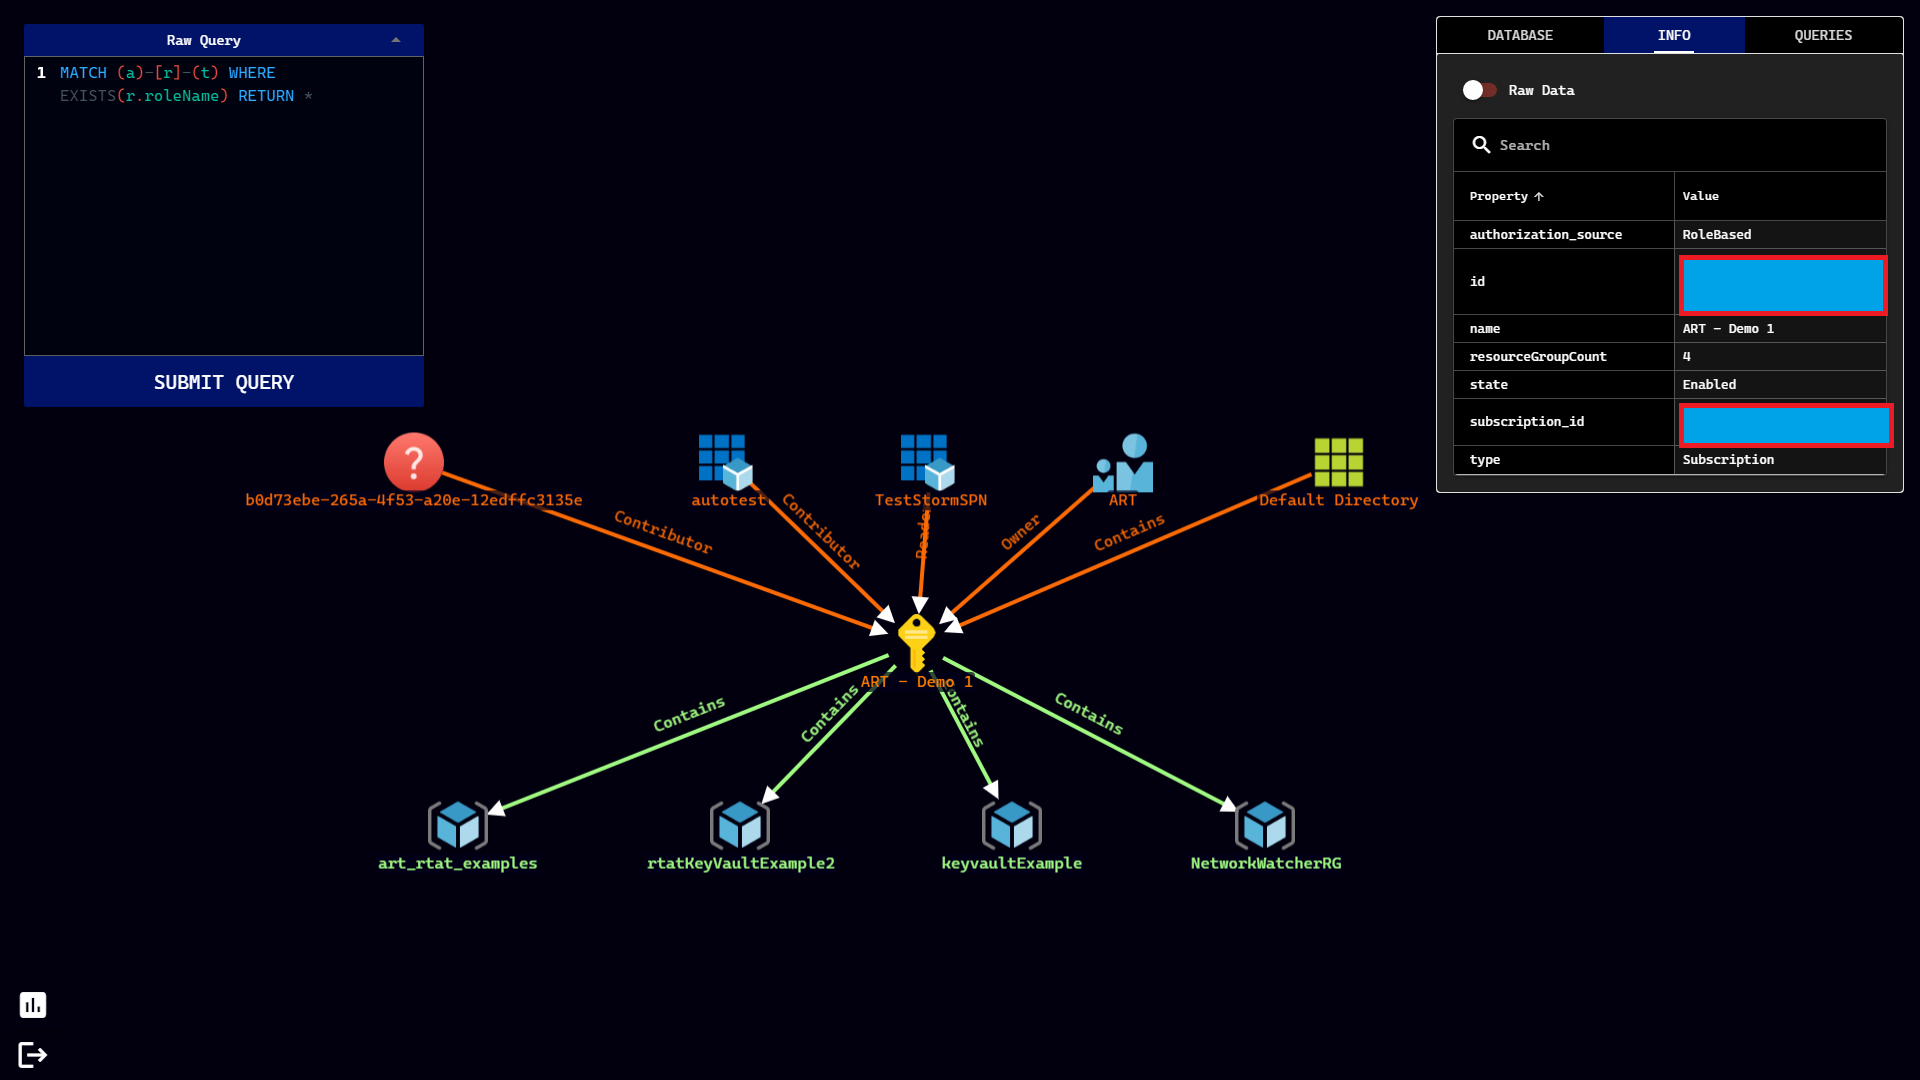 azure/stormspotter
Azure红队工具,用于对Azure和Azure Active Directory对象进行图形化展示
 mgeeky/protectmytooling
多重打包器封装工具,允许我们串联使用各类打包器、混淆器及其他红队武器。具备工件水印、IOC收集及PE后门植入功能。你输入自己的植入物,它会执行大量隐蔽操作,最终生成混淆后的可执行文件。
 sensepost/dns-shell
DNS-Shell 是一个基于 DNS 通道的交互式 Shell
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
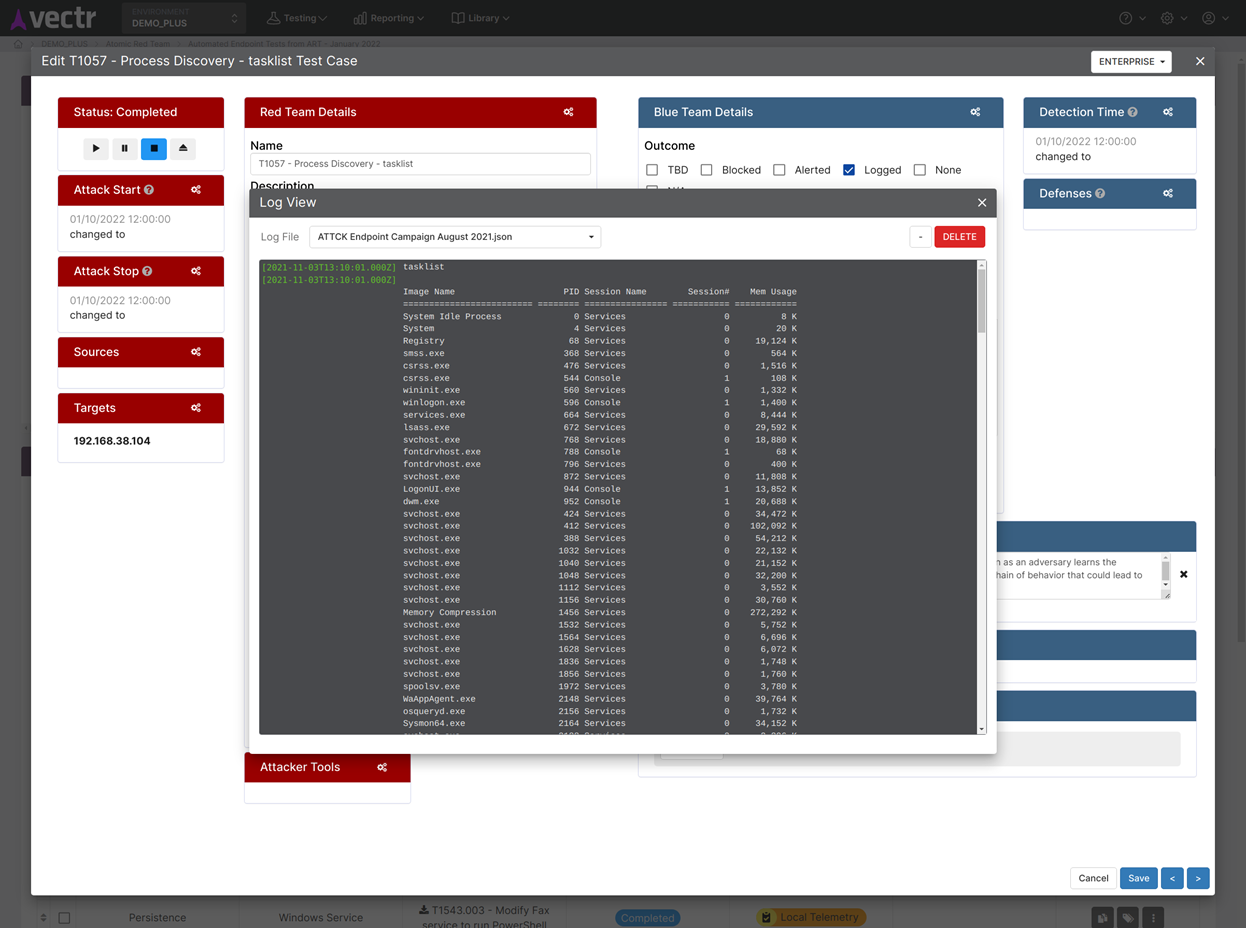 securityriskadvisors/vectr
跟踪红队和蓝队测试活动,以衡量跨攻击场景的检测和预防能力,包含战役管理、TTP复制以及弹性趋势分析。
 netero1010/edrsilencer
一个工具使用 Windows 筛选平台 (WFP) 来阻止端点检测与响应 (EDR) 代理向服务器报告安全事件。
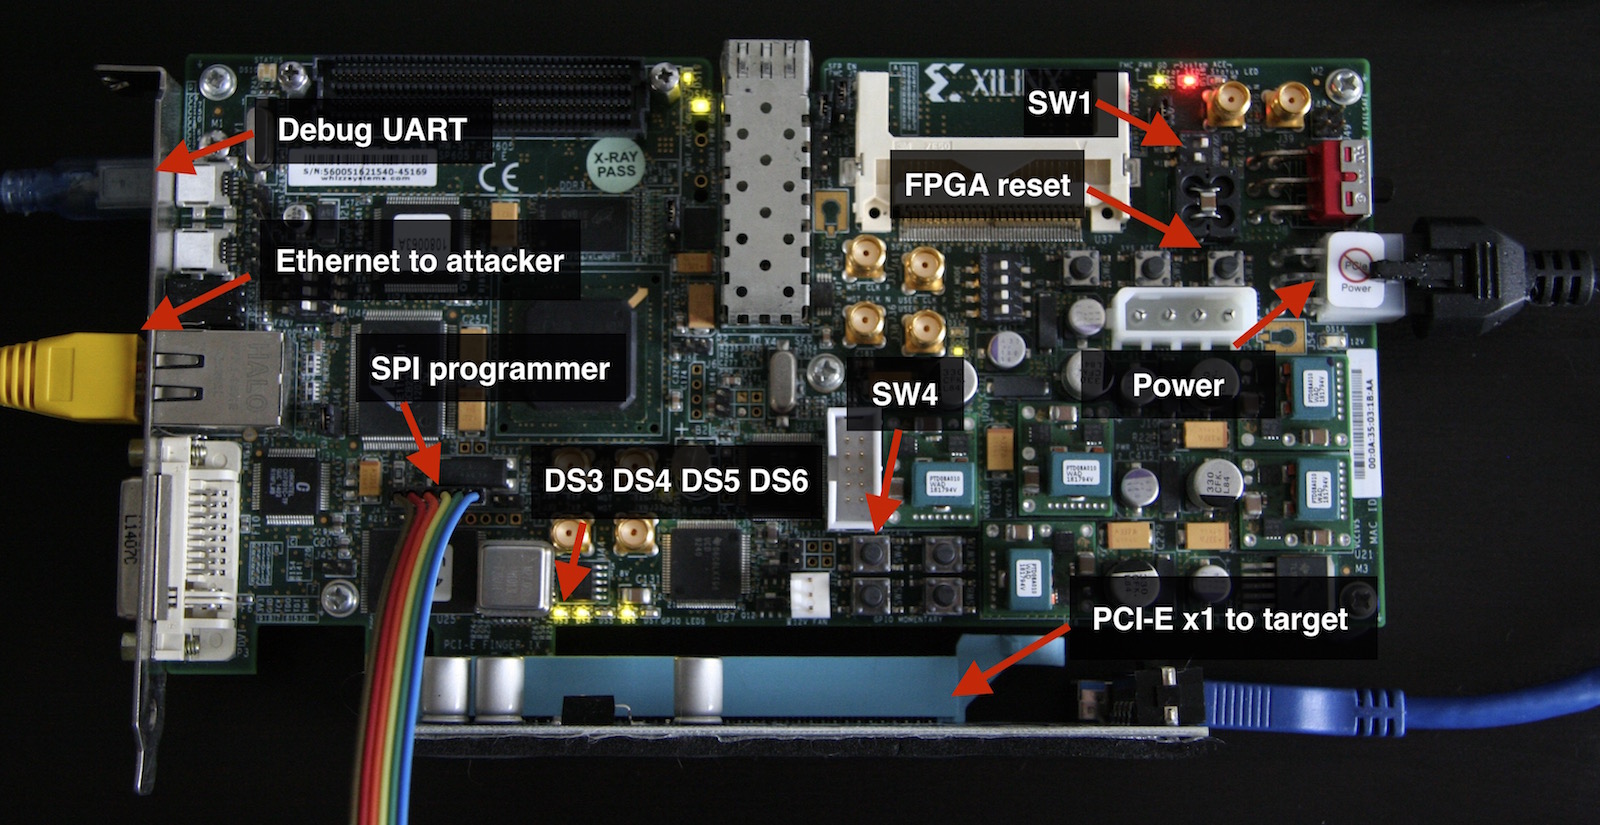 cr4sh/s6_pcie_microblaze
用于 Xilinx SP605 的 PCI Express DIY 黑客工具包。此仓库同时也是 Hyper-V Backdoor 和 Boot Backdoor 的所在地,相关链接和信息请参阅 readme。









