
 #1

 insecurityofthings/jackit
针对MouseJack漏洞的利用工具,可通过nRF24L01无线适配器实现按键注入和鼠标劫持。支持多种微软和罗技设备,集成Duckyscript载荷。
 carmaa/inception
Inception 是一种利用基于 PCI 的 DMA 的物理内存操作和黑客工具。该工具可以通过 FireWire、Thunderbolt、ExpressCard、PC Card 以及任何其他 PCI/PCIe 接口进行攻击。
 luemmelsec/pentest-tools-collection
精选的攻击性安全工具与命令集合,涵盖 Active Directory 攻击、C2、权限提升、混淆以及 Web 渗透测试。
 garrettfoster13/sccmhunter
后渗透工具,用于在Active Directory域中识别、分析和攻击Microsoft SCCM资产,简化凭据检索和站点接管流程。
 mgeeky/protectmytooling
多重打包器封装工具,允许我们串联使用各类打包器、混淆器及其他红队武器。具备工件水印、IOC收集及PE后门植入功能。你输入自己的植入物,它会执行大量隐蔽操作,最终生成混淆后的可执行文件。
 yuanyuanxiang/simpleremoter
A remote control program based on Gh0st: 实现了终端管理、进程管理、窗口管理、远程桌面、文件管理、语音管理、视频管理、服务管理、注册表管理等功能,优化全部代码及整理排版,修复内存泄漏缺陷,程序运行稳定。项目代码仅限于学习和交流用途。

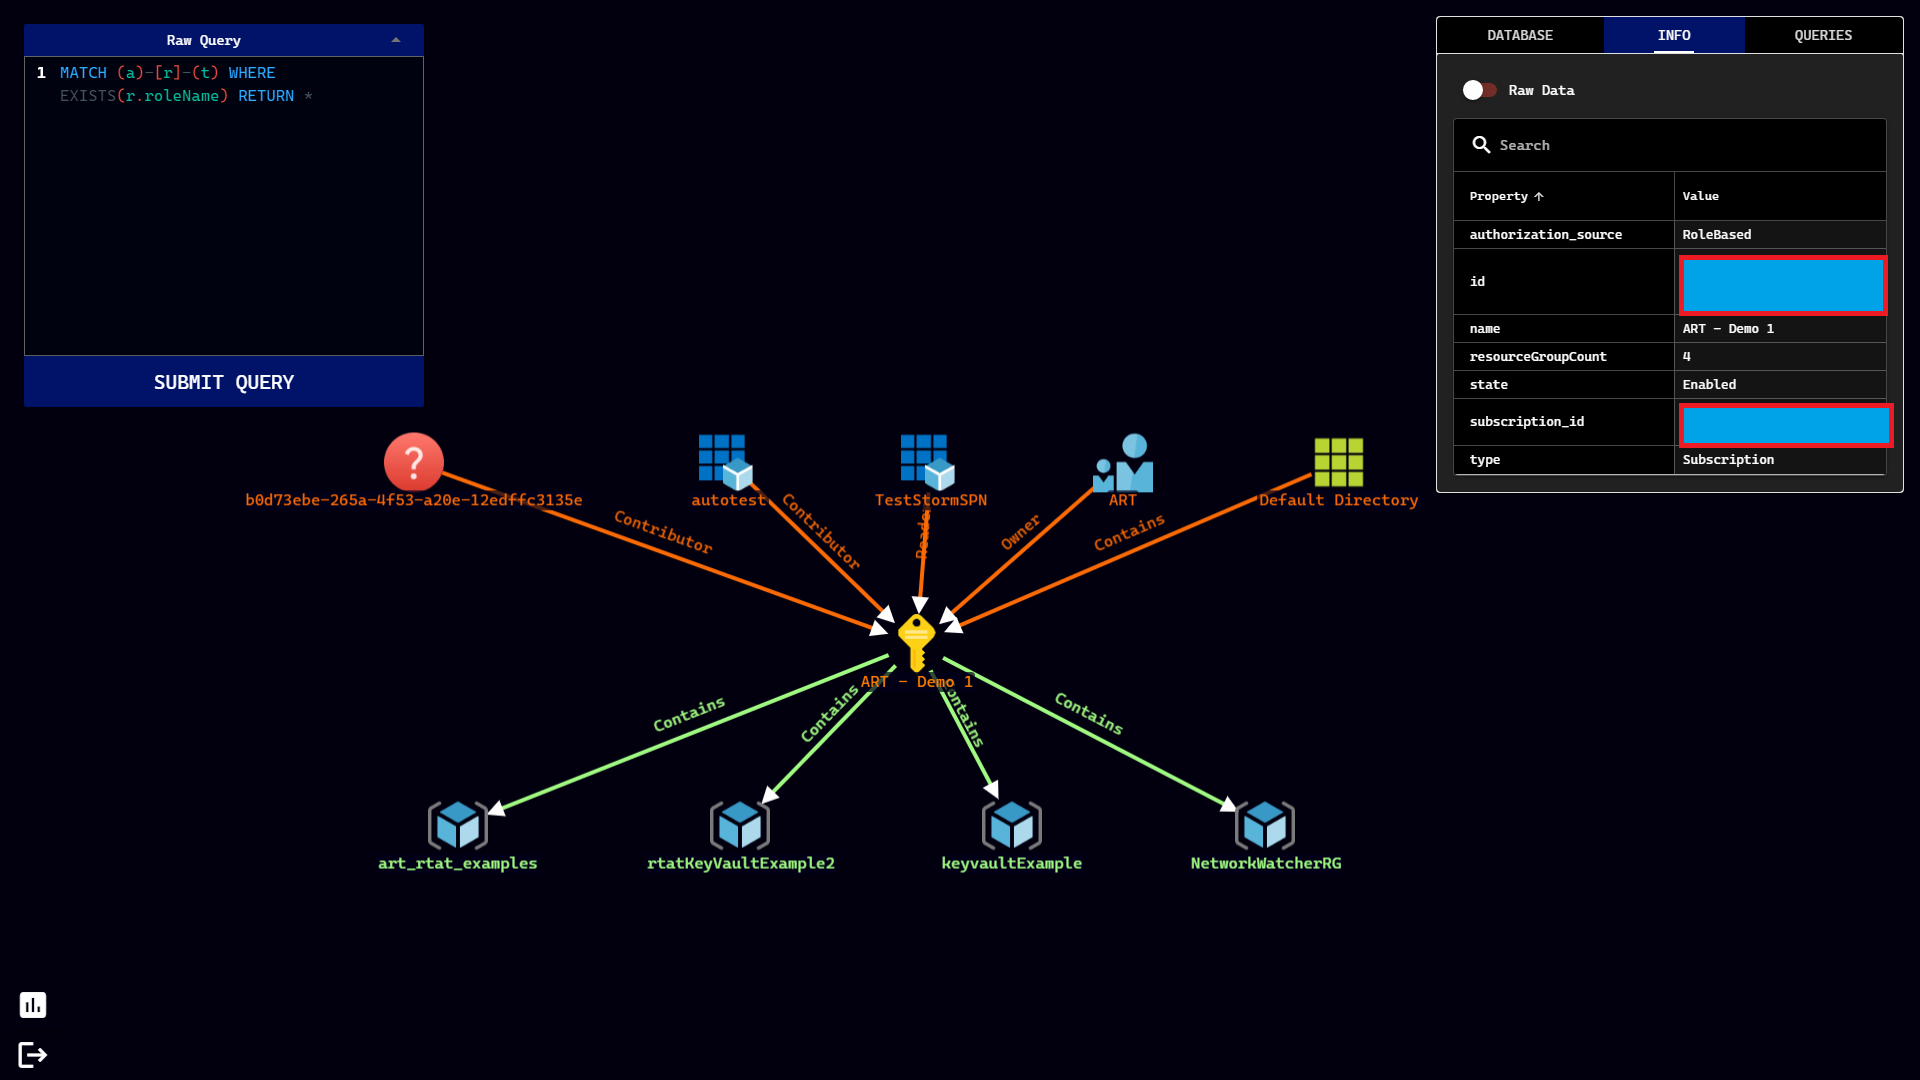 azure/stormspotter
Azure红队工具,用于对Azure和Azure Active Directory对象进行图形化展示
 securityriskadvisors/vectr
跟踪红队和蓝队测试活动,以衡量跨攻击场景的检测和预防能力,包含战役管理、TTP复制以及弹性趋势分析。
 zishanadthandar/pentest
基于 Jekyll 的渗透测试知识库,包含方法论指南、速查表、工具索引、认证路线图以及精选的练习实验室和 CTF 资源。
 netero1010/edrsilencer
一个工具使用 Windows 筛选平台 (WFP) 来阻止端点检测与响应 (EDR) 代理向服务器报告安全事件。
 asamassekou10/ship-safe
面向 AI 编写软件的独立安全代理。发现问题,调查其是否真实存在,并向你展示证据。确定性核心,无需 API 密钥,支持 JSON 和 SARIF 输出。
 cr4sh/s6_pcie_microblaze
用于 Xilinx SP605 的 PCI Express DIY 黑客工具包。此仓库同时也是 Hyper-V Backdoor 和 Boot Backdoor 的所在地,相关链接和信息请参阅 readme。
 octoberfest7/teamsphisher
向Microsoft Teams用户发送钓鱼消息和附件
 requie/ai-red-teaming-guide
一份关于 AI 系统对抗性测试与安全评估的全面指南,帮助组织在攻击者利用漏洞之前识别这些漏洞。
 frostbits-security/mitm-cheatsheet
速查表,收录了跨 L2-L4 及无线层的中间人攻击,包含攻击工具、检测方法以及面向渗透测试人员和防御者的缓解技术。









