#1

 joelgmsec/evilnovnc
实时钓鱼平台,通过实时noVNC浏览器会话绕过双因素认证(2FA),捕获Cookies、保存的密码、浏览历史记录及下载的文件,用于红队操作。
 icex0/wp2shell-poc
wp2shell (CVE-2026-63030 & CVE-2026-60137) - 完整 RCE 利用链
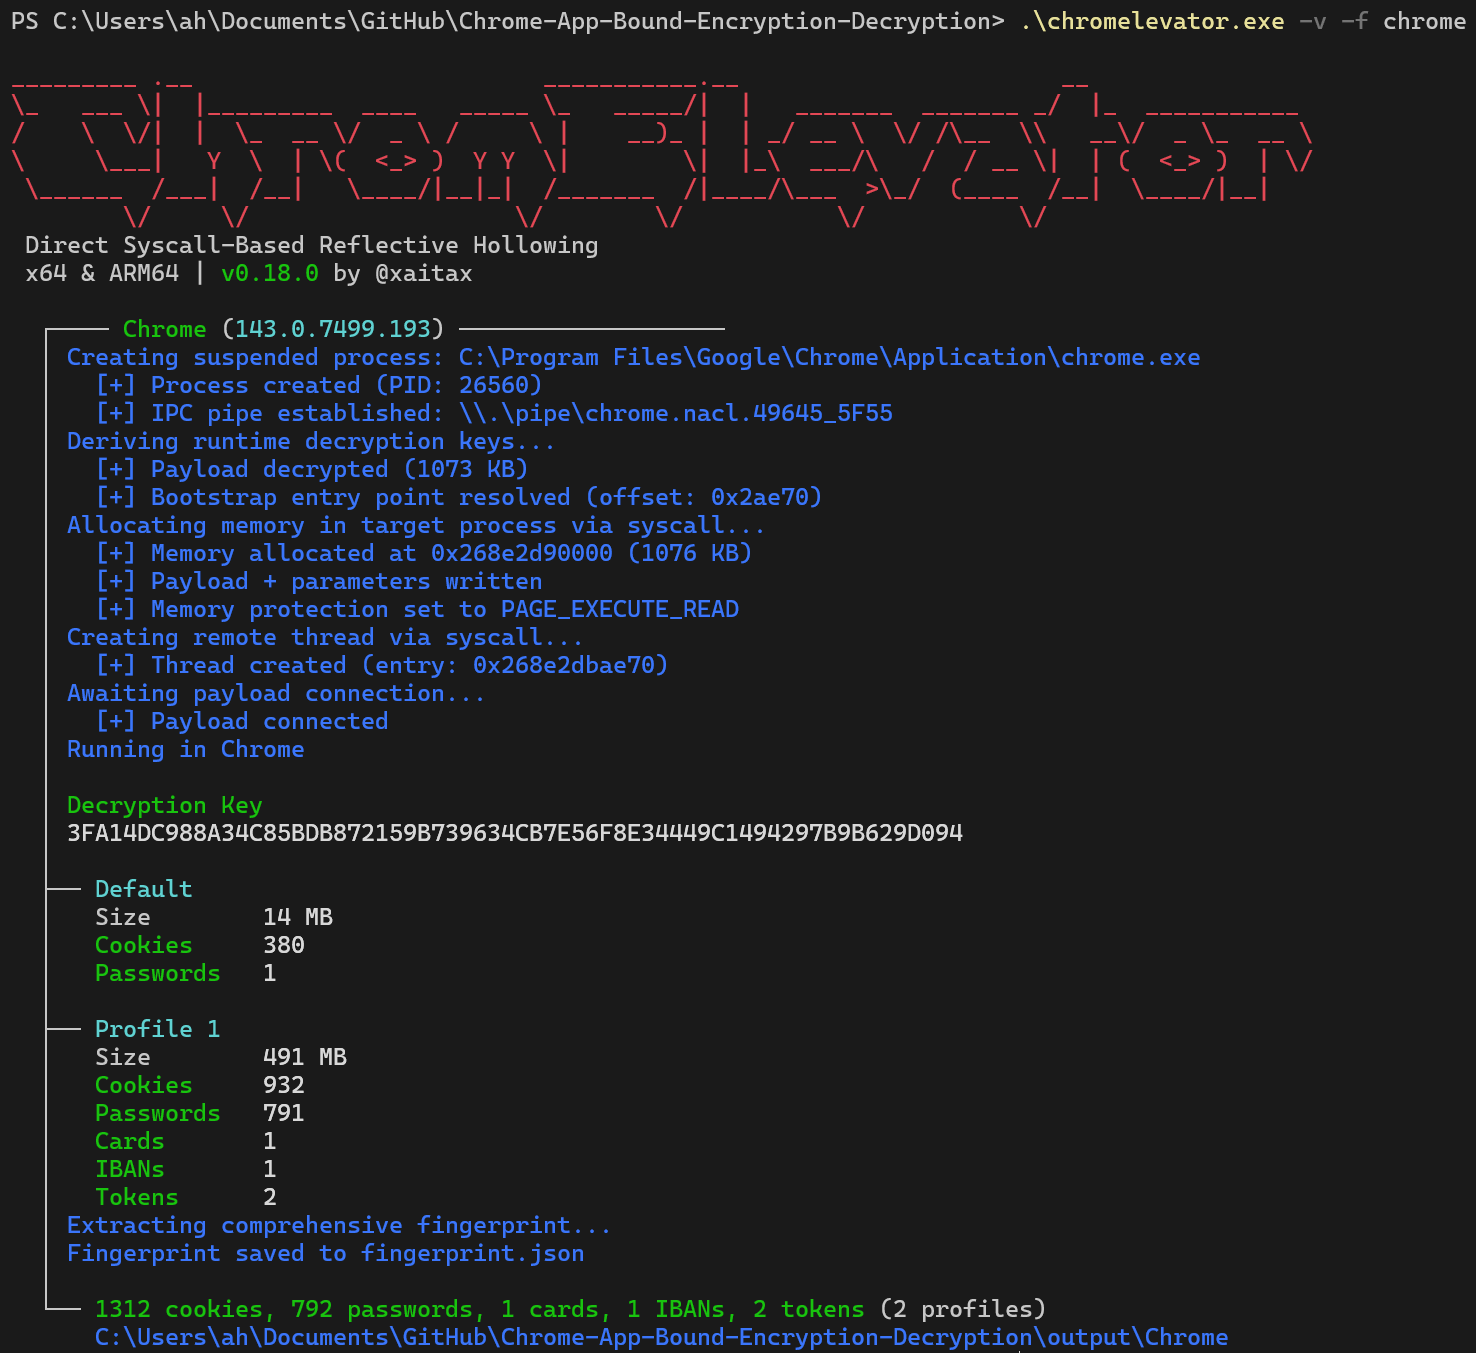 xaitax/chrome-app-bound-encryption-decryption
通过基于直接系统调用的反射式进程镂空绕过 Chromium 的 App-Bound 加密。从 Chrome、Edge、Brave 与 Avast 中提取 Cookie、密码、支付方式及令牌——无文件、用户态、无需管理员权限。
 syslifters/offsec-reporting
Offensive Security OSCP+、OSEP、OSWP、OSWA、OSWE、OSED、OSMR、OSEE、OSDA、OSIR、OSTH 考试与实验报告 / 笔记记录工具
 omerya/invisi-shell
将你的 Powershell 脚本隐藏在众目睽睽之下。绕过所有 Powershell 安全功能
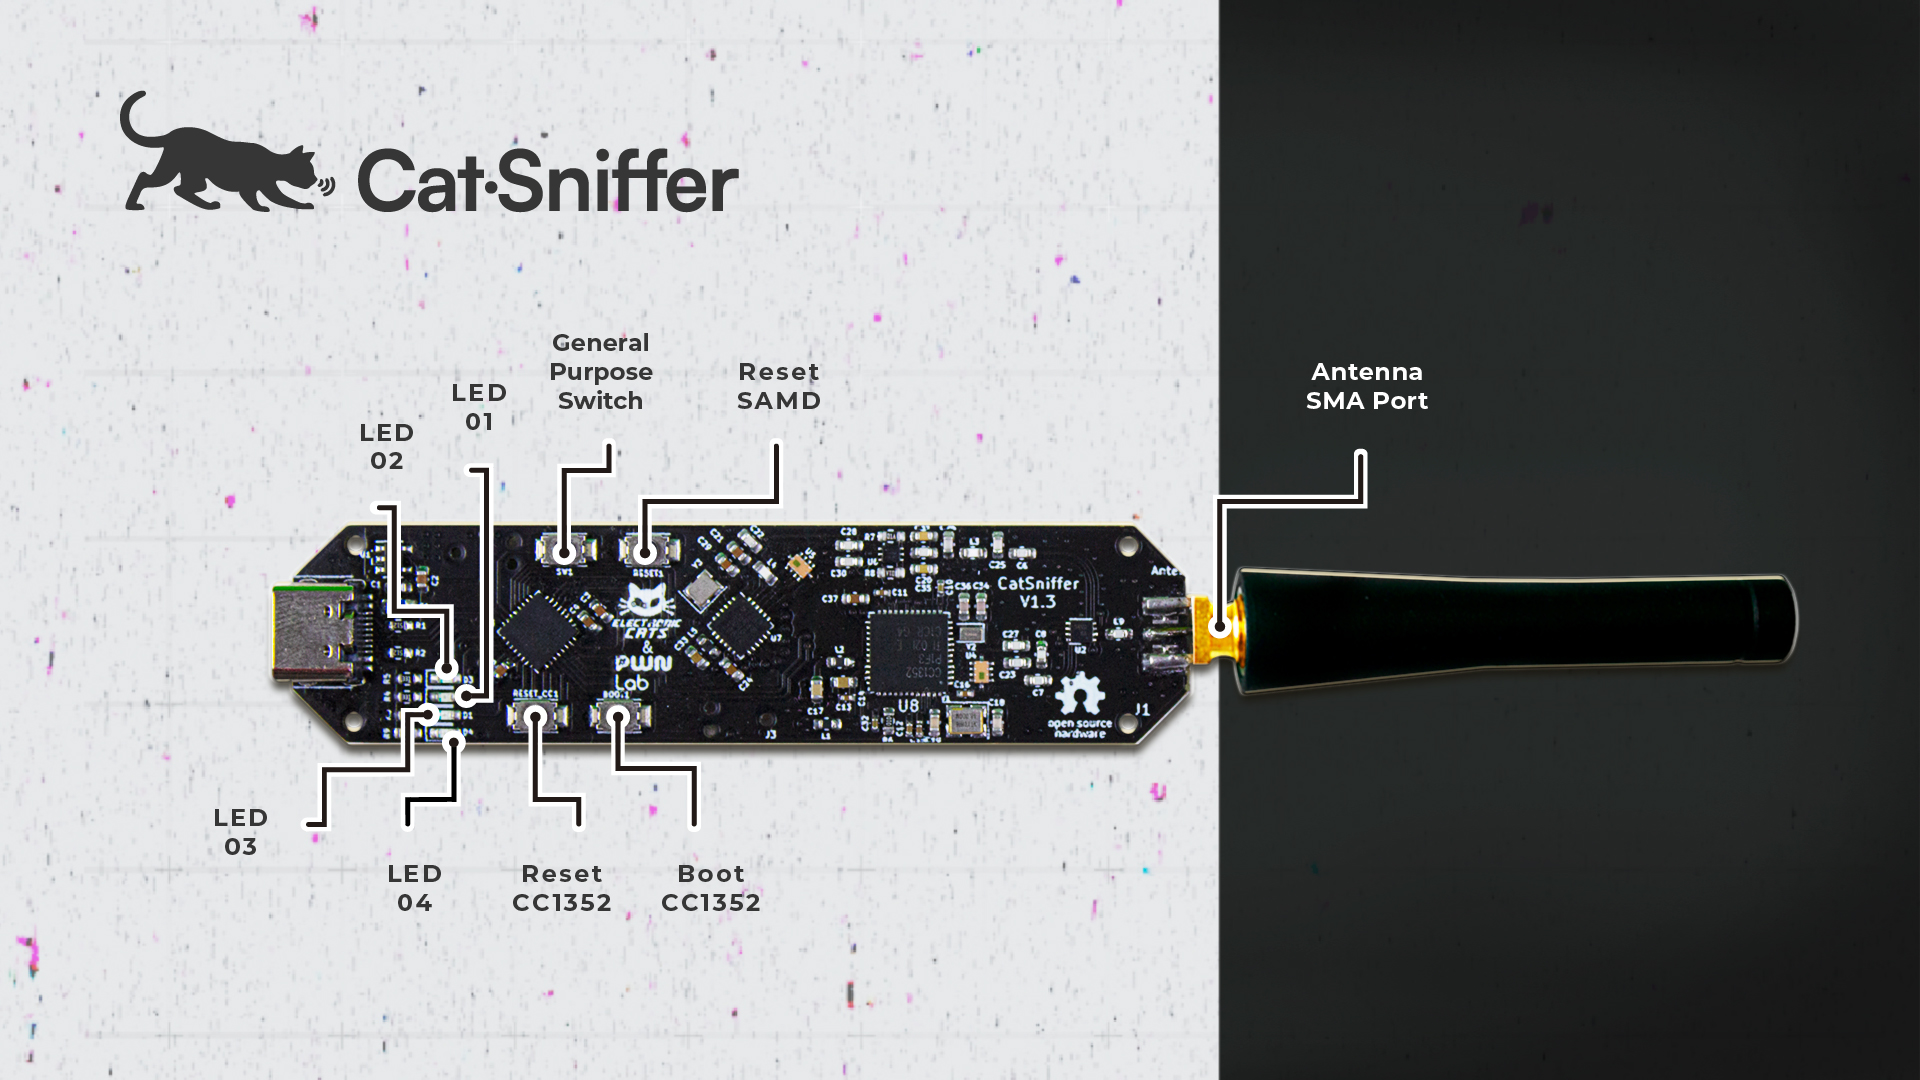 electroniccats/catsniffer
CatSniffer 是一款原创的多协议多频段板,用于嗅探、通信和攻击物联网设备,使用最新的无线电物联网协议。它是一个高度便携的USB棒,集成了TI CC1352、Semtech SX1262和用于V3的RP2040或用于V2的Microchip SAMD21E17。
 veracode-research/rogue-jndi
一个用于JNDI注入攻击的恶意LDAP服务器
 bats3c/darkloadlibrary
用于攻击性操作的LoadLibrary
 3xpl01tc0d3r/processinjection
此程序旨在演示各种进程注入技术
 dirkjanm/mitm6
利用Windows IPv6默认配置通过DHCPv6伪造DNS,将受害者流量重定向,用于渗透测试期间的凭据中继和中间人攻击。
 chvancooten/follina.py
复现完整 'Follina' Office RCE 漏洞的 POC,用于测试目的。
 beigeworm/badusb-files-for-flipperzero
包含 60 多个脚本的合集 - 专门为 FlipperZero 上的 BadUSB 功能更新。
 specterops/nemesis
集中式数据丰富平台,用于进攻性安全评估,可摄取、丰富收集到的文件,并通过人工与人工智能驱动的工作流实现协作分析。
 mafifrizi/ares
Autonomous red-team engagement platform with MITRE ATT&CK module orchestration, DAG attack-path solving, OPSEC controls, encrypted credential vault,…
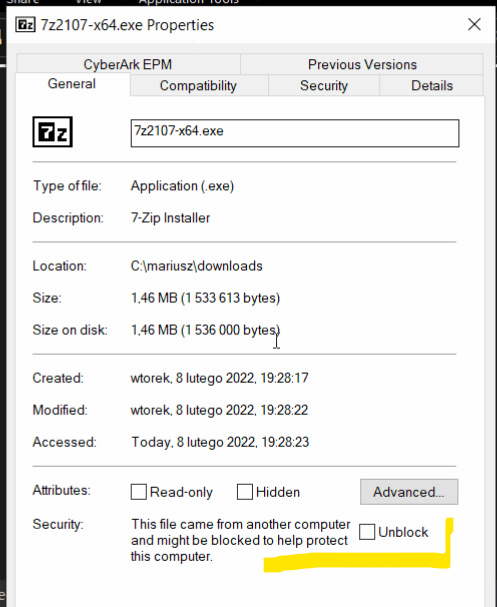 mgeeky/packmypayload
一个将载荷打包到输出容器中,以规避Mark-of-the-Web标志并演示与容器文件格式相关风险的概念验证(PoC)。支持:ZIP, 7zip, PDF, ISO, IMG, CAB, VHD, VHDX
 tdragon6/supershell
Supershell C2 远控平台,基于反向SSH隧道获取完全交互式Shell