#1
 danmcinerney/icebreaker
当你在内部网络但不在AD环境时,获取明文Active Directory凭据。
 r00t-3xp10it/fakeimageexploiter
使用一个假的 image.jpg 来利用目标(隐藏已知文件扩展名)
 med0x2e/sigflip
SigFlip 是一个用于修补经过 Authenticode 签名的 PE 文件(exe、dll、sys 等)的工具,而不会使现有签名失效或破坏签名。
 owerdogan/whoami-project
Whoami 为基于 Debian 和 Arch 的 Linux 发行版提供增强的隐私和匿名性。
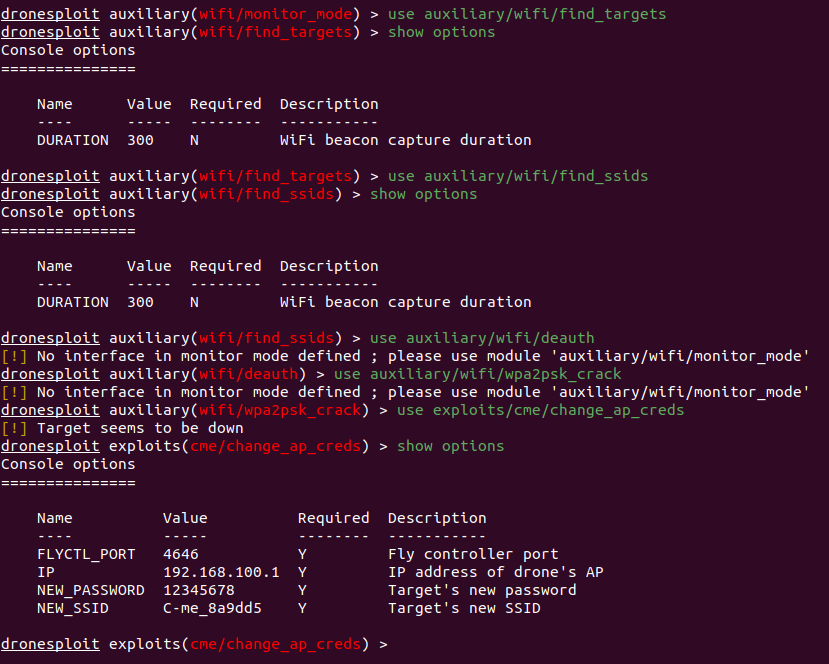 dronesploit/dronesploit
一个类似于Metasploit的控制台框架,用于渗透测试商用无人机,具有模块化的漏洞利用功能,支持无线攻击、SSID/密码操纵以及无人机特定的黑客技术。
 ne0nd0g/go-shellcode
一个包含Windows Shellcode运行器及支持工具的仓库。这些应用程序使用各种API调用或技术来加载和执行Shellcode。
 forbiddenprogrammer/conti-pentester-guide-leak
泄露给Conti勒索软件团伙的渗透测试手册
 blackarrowsec/redteam-research
BlackArrow红队使用的PoC和攻击技术集合
 yuanyuanxiang/simpleremoter
A remote control program based on Gh0st: 实现了终端管理、进程管理、窗口管理、远程桌面、文件管理、语音管理、视频管理、服务管理、注册表管理等功能,优化全部代码及整理排版,修复内存泄漏缺陷,程序运行稳定。项目代码仅限于学习和交流用途。
 assetnote/nowafpls
通过插入垃圾数据绕过 WAF 的 Burp 插件
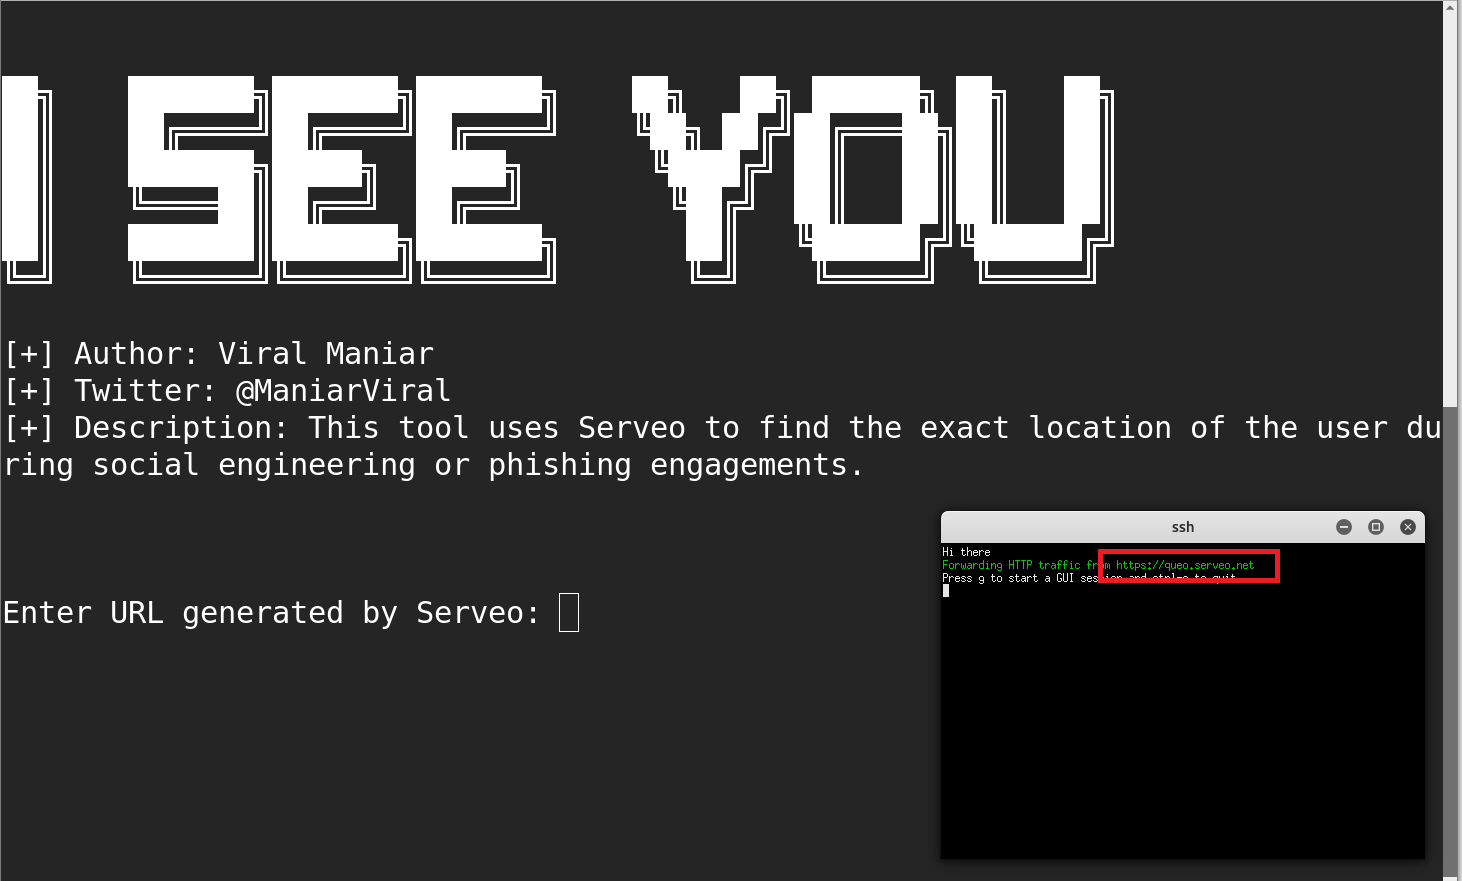 viralmaniar/i-see-you
ISeeYou 是一款基于 Bash 和 Javascript 的工具,用于在社会工程或网络钓鱼活动中查找用户的精确位置。利用精确的位置坐标,攻击者可以执行初步侦察,从而帮助其进行进一步的定向攻击。
 joelgmsec/evilnovnc
实时钓鱼平台,通过实时noVNC浏览器会话绕过双因素认证(2FA),捕获Cookies、保存的密码、浏览历史记录及下载的文件,用于红队操作。
 s0ld13rr/pentestcode
自主AI渗透测试智能体,可编排多智能体侦察、漏洞利用、后渗透及报告生成,并具备持久化交战状态。
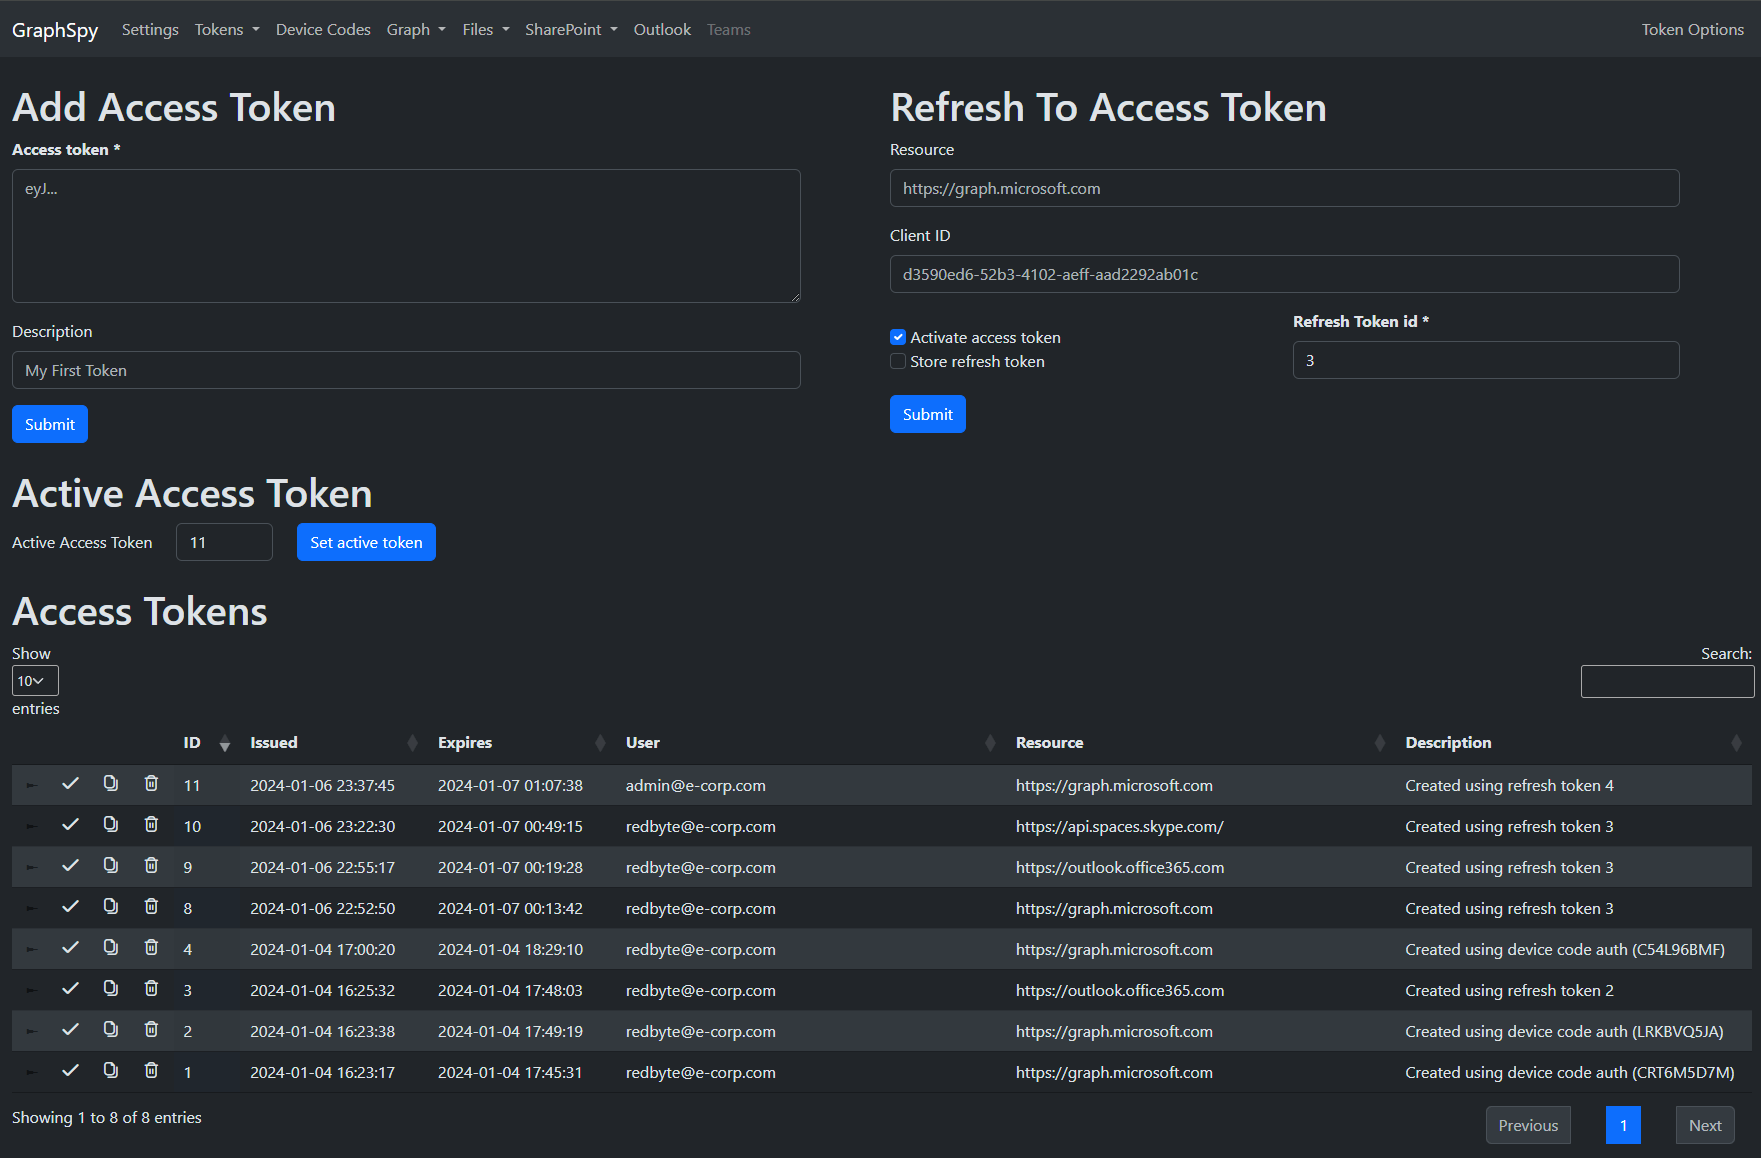 redbyte1337/graphspy
用于 Entra ID 和 M365 的初始访问及后渗透工具,具备基于浏览器的 GUI
 icex0/wp2shell-poc
wp2shell (CVE-2026-63030 & CVE-2026-60137) - 完整 RCE 利用链
 syslifters/offsec-reporting
Offensive Security OSCP+、OSEP、OSWP、OSWA、OSWE、OSED、OSMR、OSEE、OSDA、OSIR、OSTH 考试与实验报告 / 笔记记录工具