
 #1

 safebuffer/pe-linux
Linux 权限提升审计工具,可自动进行系统枚举、内核漏洞检查、密码收集、日志分析及定时任务审查,适用于渗透测试。
 tyranid/ie11sandboxescapes
一些用于已修复的 IE11 沙箱逃逸的示例源代码。
 retme7/cve-2014-7911_poc
针对 Nexus5 Android 4.4.4(KTU84P) 的本地 root 权限提升利用
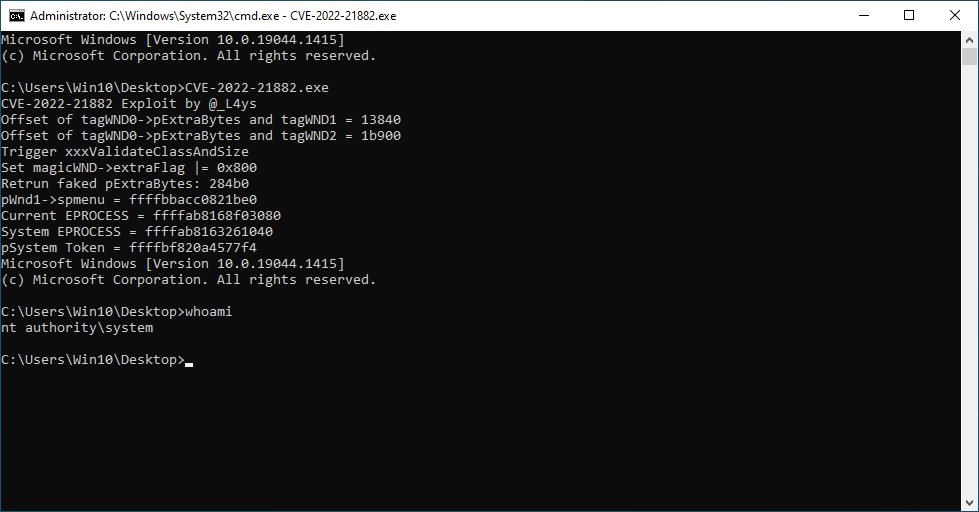 l4ys/cve-2022-21882
CVE-2022-21882 的概念验证漏洞利用程序,该漏洞是一个针对 Windows 10 21H2 的 Win32k 权限提升漏洞,演示了内核模式权限提升。
 hackerhouse-opensource/offensivelua
攻击性 Lua。
 cobbr/elite
Elite 是 Covenant 项目的客户端组件。Covenant 是一个 .NET 命令与控制(C2)框架,旨在突出 .NET 的攻击面,使攻击性 .NET 战术的运用更加容易,并作为一个面向红队成员的协作式命令与控制平台。
 ziconius/fudgec2
FudgeC2 - 一个为团队协作和后期渗透活动设计的命令与控制框架。
 h4wkst3r/adokit
模块化攻击工具包,利用 Azure DevOps REST API 进行侦察、权限提升和持久化,使用窃取的 Cookie 或 PAT。
 securewithumer/cve-2026-pocs
Exploit-Index : The Ultimate CVE Proof of Concept (PoC) & Exploit Database. A zero-API, high-performance aggregator for 0days, vulnerabilities, and…
 rvn0xsy/cve-2021-3156-plus
CVE-2021-3156非交互式执行命令
 bigric3/cve-2018-8120
CVE-2018-8120 漏洞利用程序,针对 Windows 本地权限提升漏洞,为安全测试和研究提供可用的概念验证(PoC)。
 sokarepo/coercedpotatordll
利用SeImpersonateToken特权从NT服务权限提升到SYSTEM的反射式DLL
 fullshade/auto-elevate
通过结合 COM UAC 绕过和 Token 模拟,从低完整性管理员账户提升权限到 NT AUTHORITY\SYSTEM,无需使用 LPE 漏洞利用。
 mindcrypt/powerglot
Powerglot 使用多语言脚本编码攻击性 PowerShell 脚本。这是一款攻击性安全工具,可用于隐写木马、权限提升、横向移动、反向 Shell 等。
 cbayet/exploit-cve-2017-6008
针对CVE-2017-6008的漏洞利用,这是一个内核池缓冲区溢出漏洞,可导致权限提升。
 turtlearm/cve-2023-0179-poc
CVE-2023-0179 的漏洞利用程序,针对 Linux nftables 子系统中的栈缓冲区溢出漏洞,可通过覆盖 modprobe_path 实现无特权本地权限提升至 root。
 jas502n/cve-2019-1388
CVE-2019-1388 UAC提权 (nt authority\system)









