FudgeC2 - 一个为团队协作和后期渗透活动设计的命令与控制框架。


FudgeC2 是一个基于 PowerShell 的 C2 平台,旨在促进团队协作和活动时间线记录,于 BlackHat Arsenal USA 2019 发布。它旨在通过向客户展示更细致的对手技术细节,帮助其更好地理解红队活动。
FudgeC2 基于 Python3 构建并拥有 Web 前端,旨在为红队操作人员提供一个简单的界面,用于管理其活动中活动的植入体。
FudgeC2 正在积极开发中,并会定期更新——如果您有功能建议,请提出您的想法和建议。
要安装和配置 FudgeC2,运行以下命令:
git clone https://github.com/Ziconius/FudgeC2
cd FudgeC2/FudgeC2
sudo pip3 install -r requirements.txt
sudo python3 Controller.py
这将生成 F2 数据库和首次登录凭据。之后您就可以通过 http[s]://127.0.0.1:5001/ 访问该平台。登录凭据为:
admin:letmein
有关安装和配置的更多信息,请参阅维基,点击此处。
FudgeC2 将项目分解为多个活动。每个活动拥有独立的植入体模板、活跃植入体、用户和目标。
开始时只需创建一个新活动,在该活动中生成一个植入体模板,然后在目标计算机上触发其中一个阶段程序。
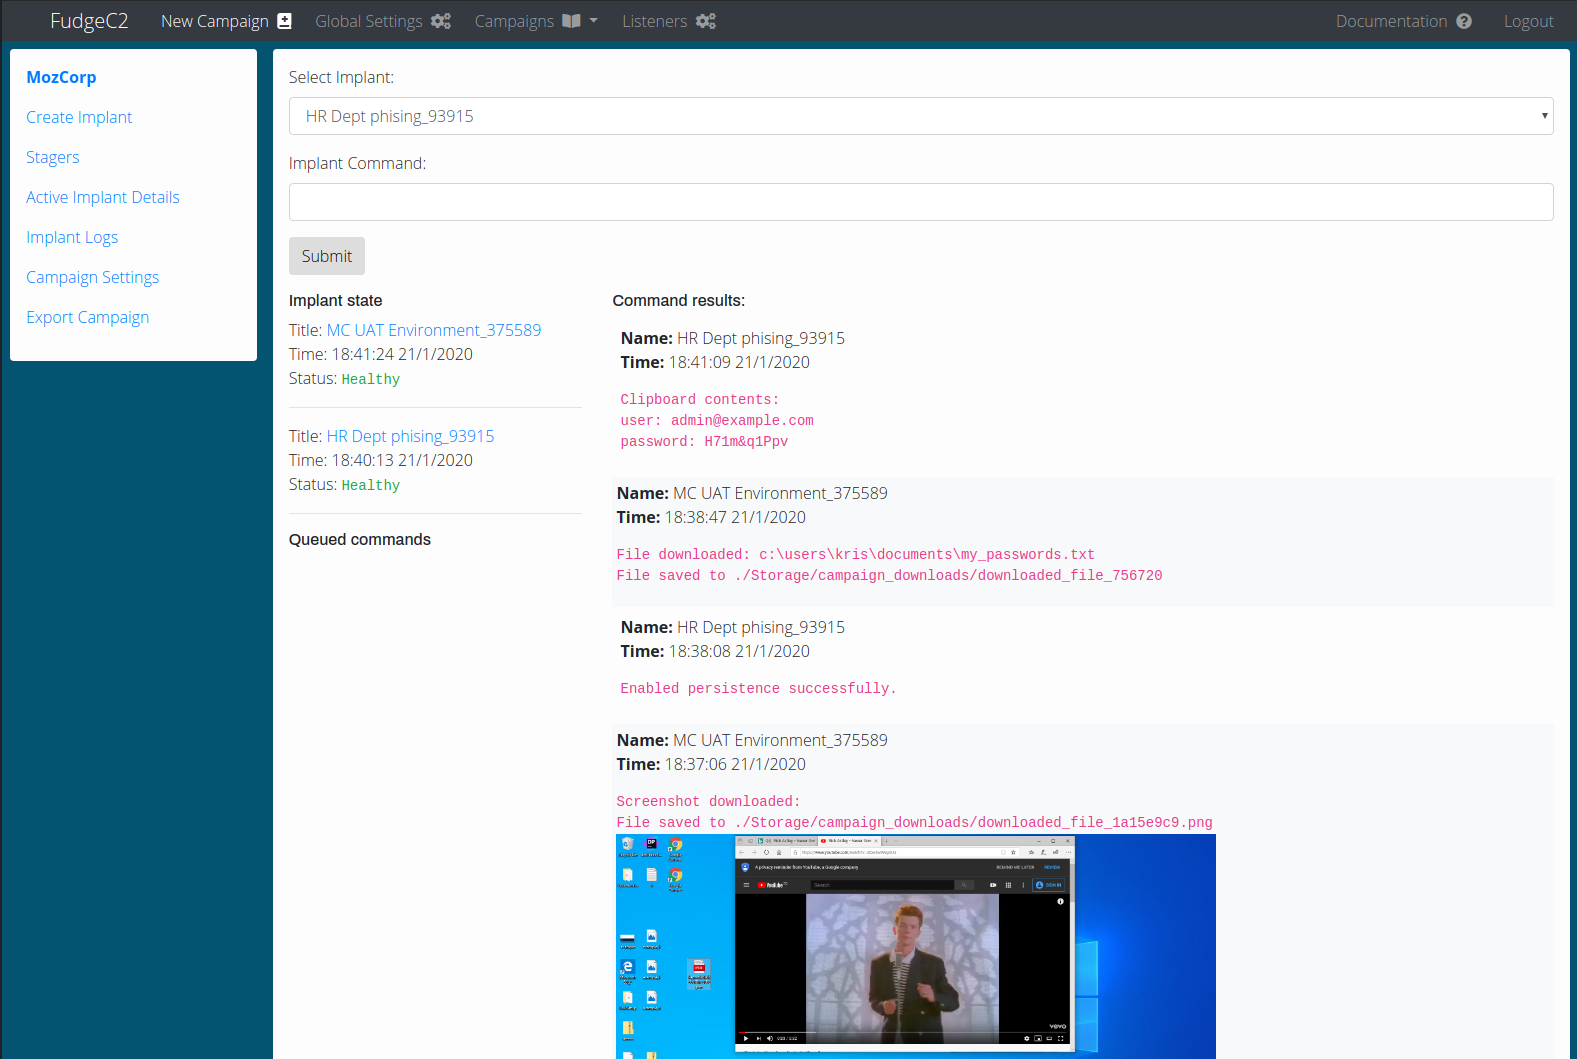
F2 植入体包含多种内置命令,这些命令易于扩展,允许操作人员创建自己的内置功能。功能概述如下,有关内置植入体功能的更多信息或如何创建自定义模块,请参阅 FudgeC2 的维基,见此。
植入体功能
| 命令 | 说明 |
|---|---|
<命令> | 如果未使用内置前缀,提交的值将由 PowerShell 直接执行。 |
:: sys_info | 收集用户名、主机名、域名和本地 IP |
:: enable_persistence | 通过将阶段有效载荷嵌入以下自动运行注册表项来启用持久化功能 |
:: export_clipboard | 尝试收集用户剪贴板中存储的任何文本数据。 |
:: load_module [目标脚本] | 加载外部 PowerShell 模块,例如 JAWS。 |
:: exec_module [已加载模块名称] | 执行已加载模块的特定函数。 |
:: list_modules | 列出植入体加载的所有模块。 |
:: download_file [目标文件] | 将目标文件下载到 FudgeC2 服务器 |
:: upload_file [本地文件] [远程路径/文件名] | 将文件上传到目标路径并指定文件名 |
:: play_audio [音频文件 (WAV)] | 在受损主机上播放 WAV 音频文件。 |
:: screenshot | 截取受损主机桌面的屏幕截图。 |
欢迎所有贡献、建议和功能请求。请随时通过 GitHub 或 Twitter 提出想法、建议和问题。
除非另有明确说明,FudgeC2 项目及所有模块均遵循 GNU 通用公共许可证 v3.0。您可以在此处找到完整的许可证。










