
 #1
用于在受损系统上获取更高级别权限或未经授权访问的工具。
Kitploit 推荐
 maxime288/fragnesia-cve-2026-46300
# CVE-2026-46300(Fragnesia)教育性仓库 该教育性仓库详细介绍了 CVE-2026-46300(Fragnesia),一个 Linux 内核本地权限提升漏洞。为防御团队提供技术分析、受影响系统、检测指标及修复步骤。
 alexlinov/miniplasma-runner
为 C2 改写的 CVE-2020-17103,具有拆分二进制 SYSTEM 回调功能
 ashrafzaryouh/cve-2026-33825
关于 CVE-2026-33825(BlueHammer)的文档与研究,该漏洞是 Microsoft Defender 在 Windows 上的 TOCTOU 本地权限提升漏洞,内容涵盖利用流程、指标与缓解措施。
 0xblackash/cve-2026-33825
CVE-2026-33825
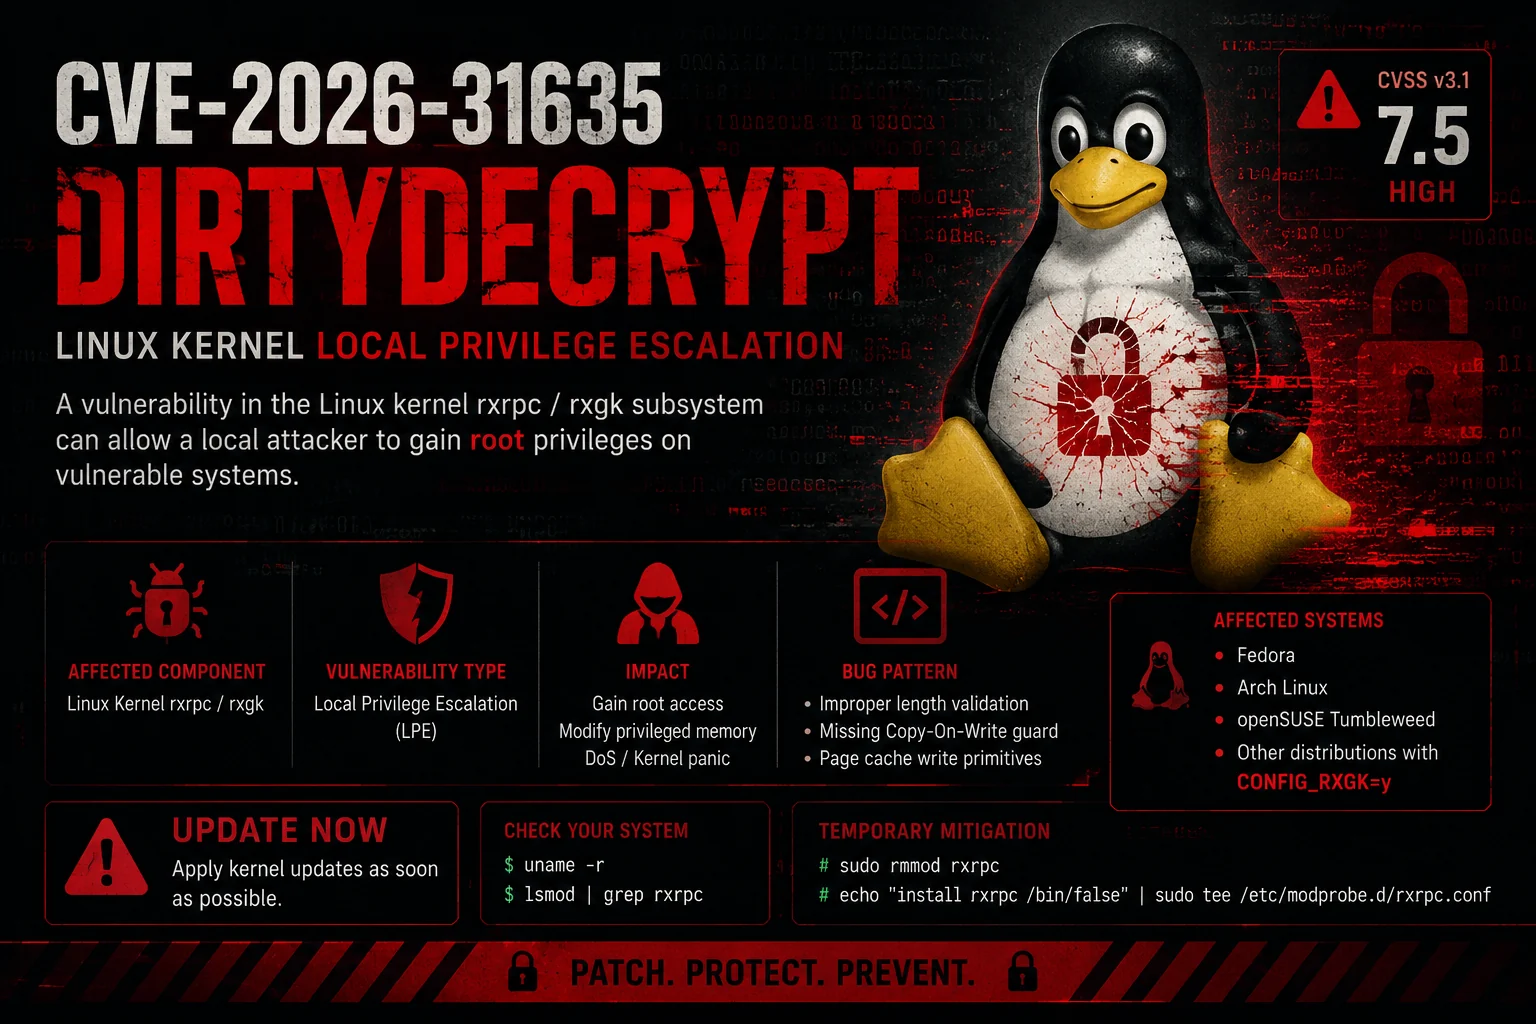 ashrafzaryouh/cve-2026-31635
针对 CVE-2026-31635(DirtyDecrypt)的公开概念验证漏洞利用程序,该漏洞是 Linux 内核 rxgk 页缓存损坏漏洞,可导致本地权限提升至 root。
 jayhutajulu1/pwnkit-cve-2021-4034
CVE-2021-4034(PwnKit)的概念验证利用,针对pkexec SUID二进制文件在Linux系统上实现本地权限提升。包含手动执行和构建说明。
 rusakalimantan/pwnkit-cve-2021-4034
PwnKit-CVE-2021-4034 的 PoC - Pkexec 本地权限提升
 thhc10/cve-2026-41651
一个 C 语言漏洞利用程序,演示 CVE-2026-41651(Pack2TheRoot),即 PackageKit 中的 TOCTOU 竞态条件,可绕过 polkit 授权,将本地非特权用户提权至 root。
 sgkdev/ptrace_may_dream
CVE-2026-31431-killed 页缓存漏洞利用 — 在共享同一镜像层的容器中执行代码
 youneskc/smb-penetration-testing-ntlm-relay-version-2-
SMB 红队实验室——通过 LLMNR 投毒实现 NTLM 中继、CVE-2007-2447、NTLMv2 哈希破解及 Windows 10 上的 NT AUTHORITY\SYSTEM
 gbonacini/cve-2026-31431
CVE-2026-31431(Copyfail)的独立C++/x86-64汇编实现,用于本地权限提升。编译为无依赖二进制文件,在易受攻击的Linux系统上打开root shell。包含用于传输的ASCII引导脚本。
 selectel/mks-copy-fail-mitigation
DaemonSet,实现了针对 Copy Fail(CVE-2026-31431)漏洞的临时缓解措施。
 vorkampfer/pwnkit_safety_check
PwnKit (CVE-2021-4034) 安全检测器 此工具仅执行只读检查,不会尝试进行漏洞利用。
 vorkampfer/copyfail2_electric_boogaloo_fix
针对copy_fail变体(copyfail2_electric_boogaloo)的临时缓解措施 - 通过xfrm ESP-in-UDP MSG_SPLICE_PAGES no-COW快速路径实现无特权Linux本地提权。将页面缓存写入任何可读文件。用sick::0:0:…:/:/bin/bash…
 4xura/cve-2026-31431-copy-fail
研究工件、PoC 脚本以及针对 https://4xura.com/binex/kernel/copy-fail 上 Copy Fail Linux 本地权限提升文章的实验环境资源。
 gubiczap/cve-2026-31431-checker
CVE-2026-31431“复制失败”的Shell扫描器 — 通过Linux内核页缓存损坏(algif_aead/AF_ALG)进行本地权限提升。检查内核版本、补丁状态、模块状态、setuid暴露和缓解措施。支持Debian 11–13和Ubuntu…
 lucaspdiniz/cve-2026-43284
Dirty Frag - Linux 内核严重漏洞








