
 #1

 fancyzll/cve-2026-43499_oppo-mt6835
针对 OPPO MT6835 Android 设备的 CVE-2026-43499 漏洞利用源码和 PoC,包含预加载 payload、构建脚本以及用于防御研究和教育的分析笔记。
 incredibleindishell/certi-bhai
AD CS 利用相关内容放在这里
 l0n3m4n/cve-2024-22274-rce
PoC - 已认证的 VMware vCenter Server 远程代码执行漏洞 (Exploit)
 pinarsadioglu/cve-2023-23192
CVE-2023-23192
 theeblind/cve-2018-18387
playSMS <= 1.4.2 - 权限提升
 tc4dy/cve-2026-6875-poc-exploit
CVE-2026-6875 ServiceNow 预认证 RCE 框架 🔥 JS 注入 → 沙箱逃逸 → RCE → Root。功能:--detect、--exec、反弹/交互式 shell、批量线程、WAF 绕过、持久化、横向移动、凭据转储、无文件执行、清除痕迹。🛡️ CVSS 9.5…
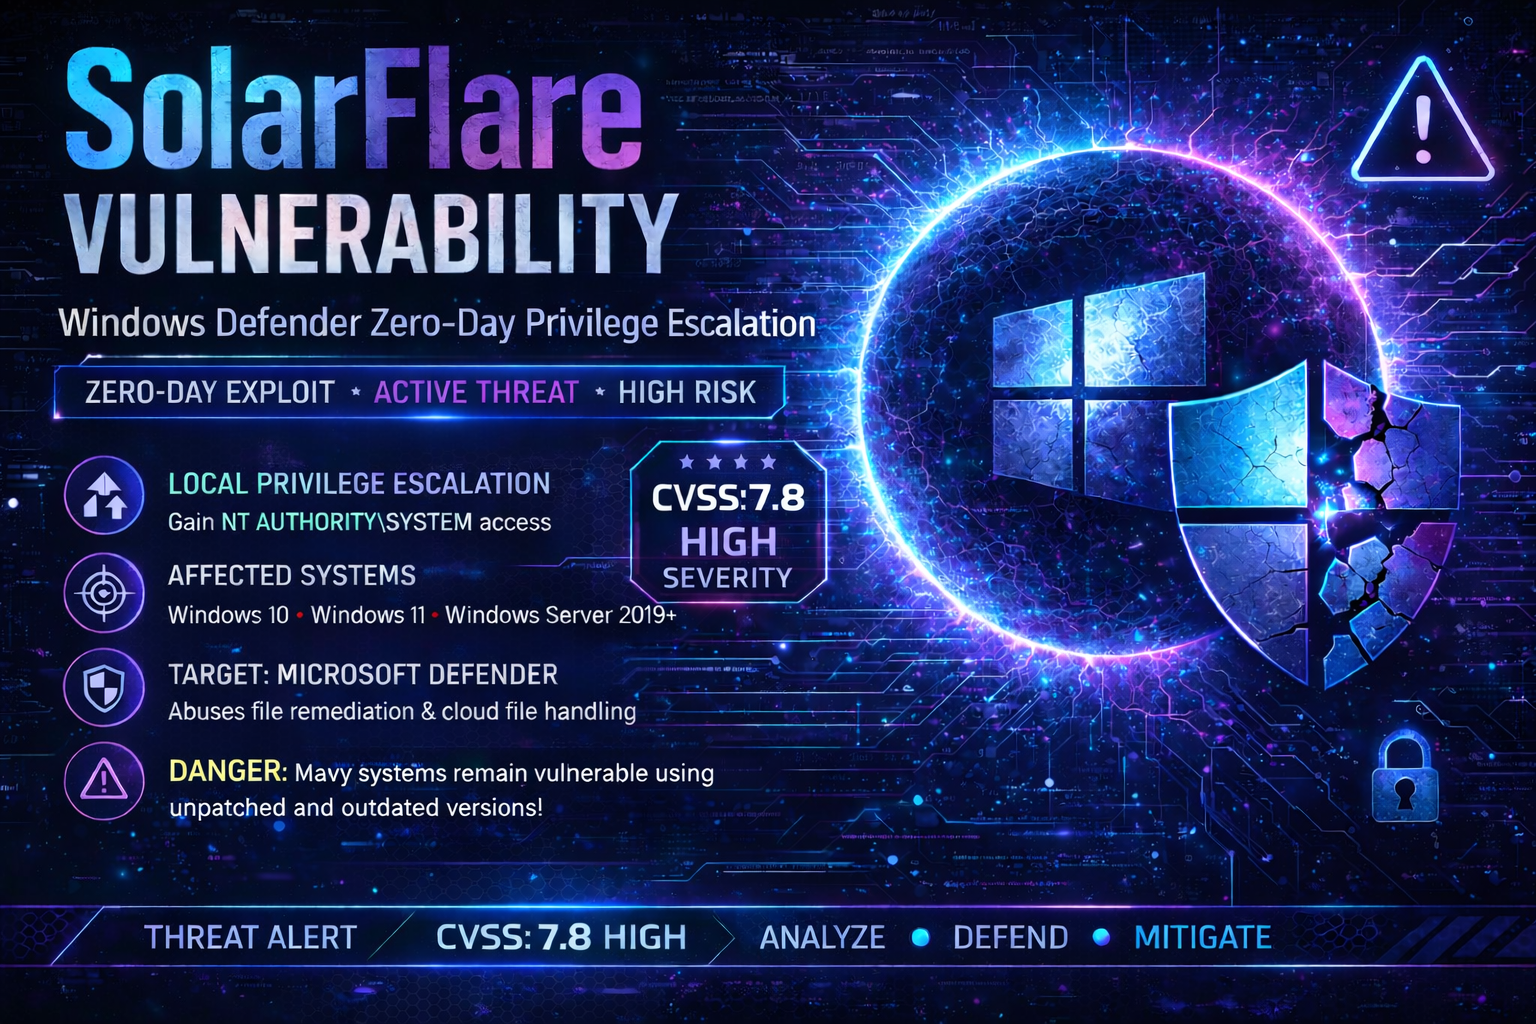 tc4dy/cve-2026-41091-poc-exploit
CVE-2026-41091 RedSun | Microsoft Defender LPE exploit. Low-privileged users gain NT AUTHORITY\SYSTEM 🔥 via Cloud Files API + NTFS junction…
 mc-17/cve-2023-38609
SIP 绕过使用包脚本
 shotokhan/cve_2022_0847_shellcode
CVE-2022-0847 的 shellcode 实现
 leandrofleury/cve-2023-21768
CVE-2023-21768 的 PoC 漏洞利用程序,这是一个 Windows 内核权限提升漏洞,演示了通过精心构造的内核操作实现的本地权限提升。
 nestle19/cve-2019-2215
Android 内核针对 CVE-2019-2215 的漏洞利用,该漏洞是 Binder 驱动中的释放后使用(use-after-free),可通过内存破坏和凭据修补在易受攻击的 ARM64 设备上实现权限提升至 root。
 xshadow-here/cve-2026-8732
WP Maps Pro <= 6.1.0 - 未授权权限提升至管理员账户创建
 ngtuonghung/cve-2021-3156
CVE-2021-3156的POC——sudo中的基于堆的缓冲区溢出
 kristof-mattei/gardyn-hack
CVE-2025-29628, CVE-2025-29629, CVE-2025-29630, CVE-2025-29631
 cyberbalsa/ghostlock-nvidia-shield-9.2.4
已验证的 GhostLock CVE-2026-43499 移植版,适用于 NVIDIA Shield TV Pro mdarcy 9.2.4
 euriconicacio/copy-fail-cve-2026-31431-poc
CVE-2026-31431 的概念验证漏洞利用程序,针对 Linux 内核中 algif_aead 模块的本地权限提升漏洞,允许非特权用户通过向页缓存写入 4 字节数据来获取 root 权限。
 razvanduda/ghostshell
CVE-2026-31431 — 通过 Linux 内核页缓存损坏实现本地权限提升









