#1
 tyranid/exploitdotnetdcom
一个利用 .NET DCOM 实现 EoP 和 RCE 的工具。在最新版本的 .NET 中已修复。
 sec-consult/msiscan
用于识别易受攻击的MSI安装程序中本地权限提升问题的扫描工具
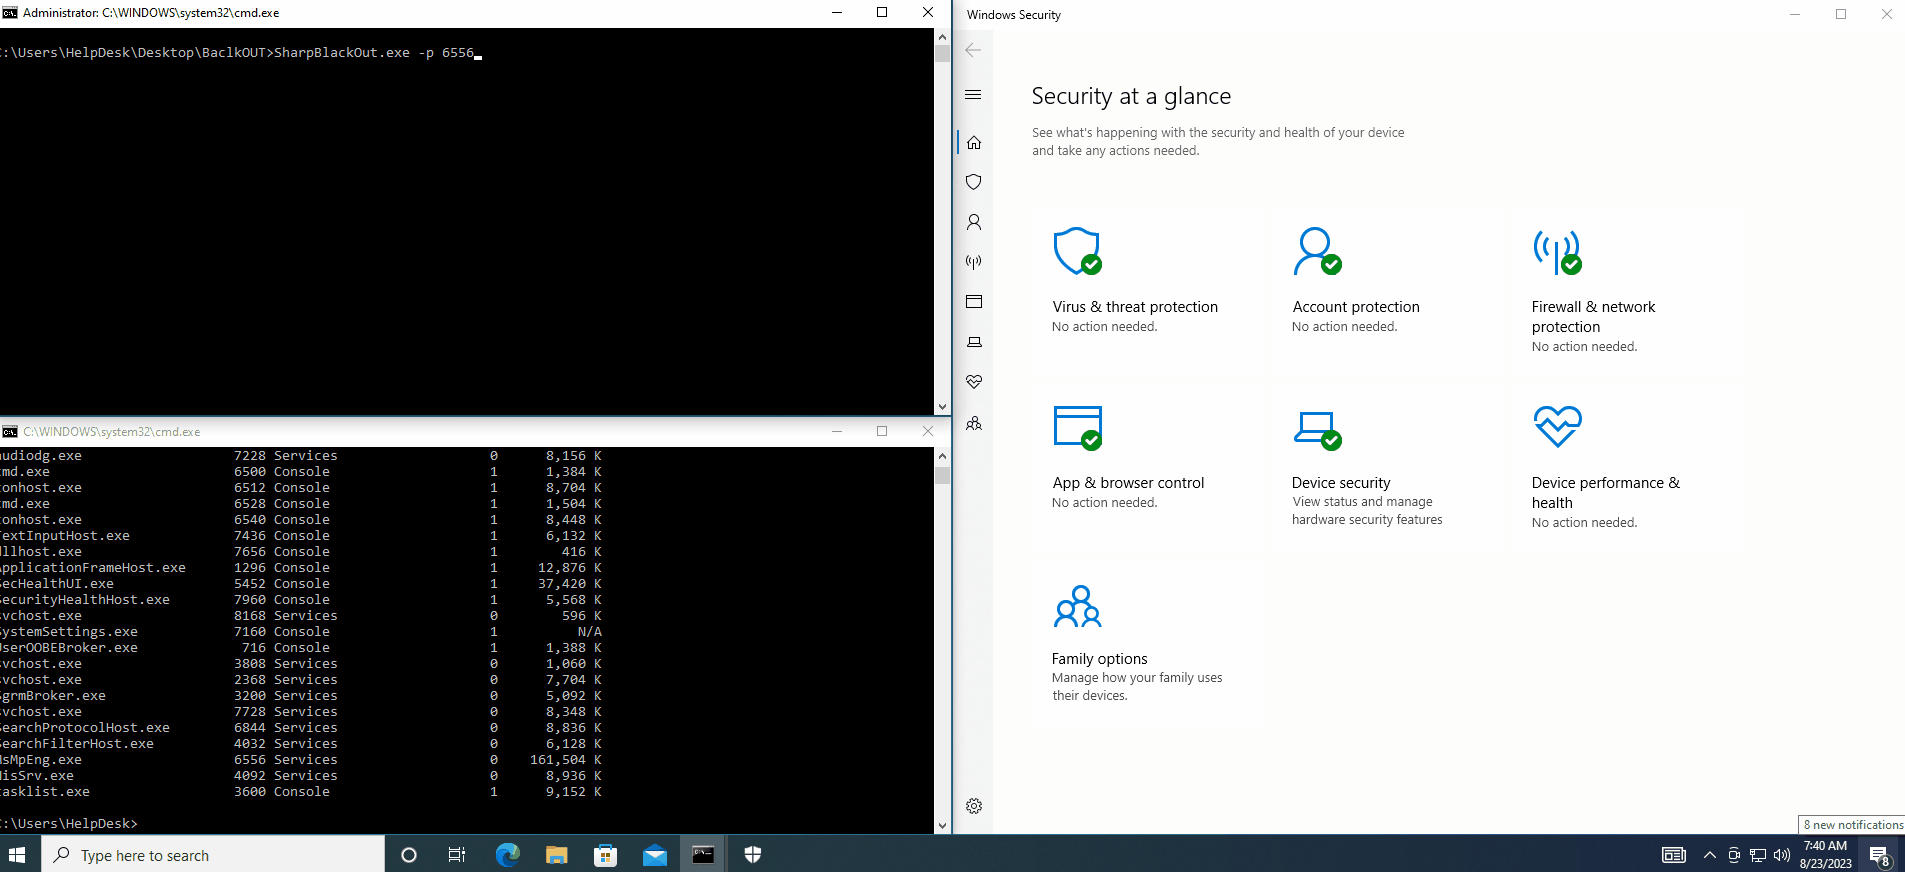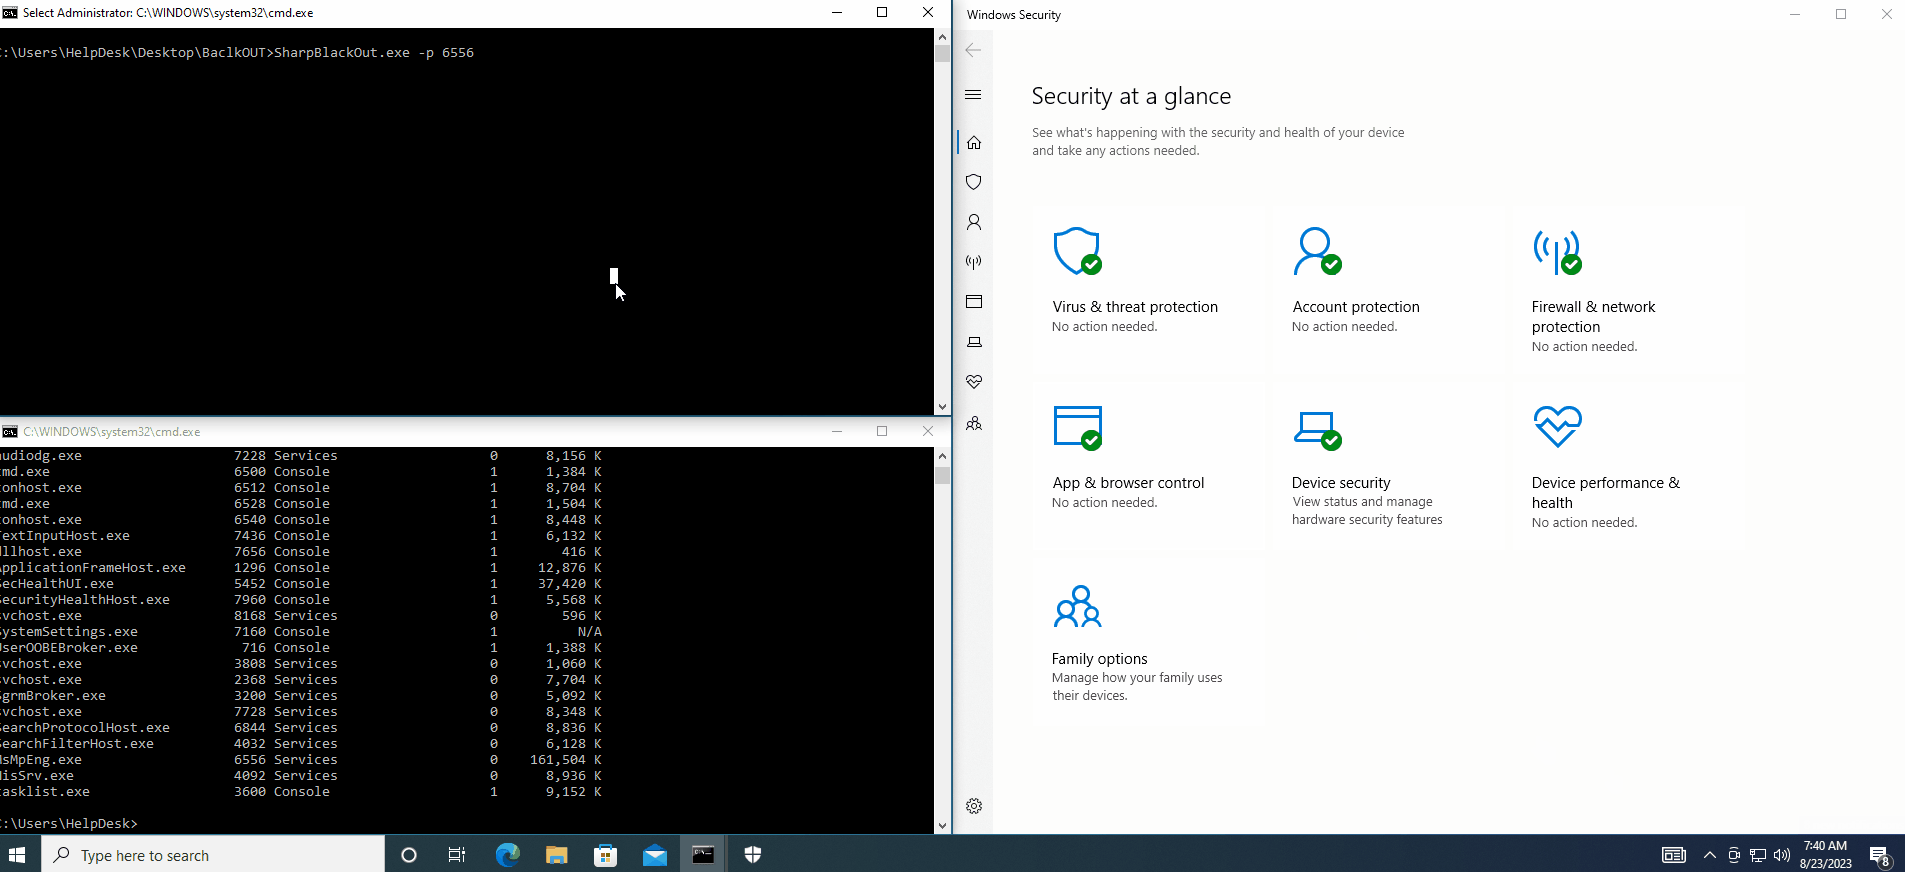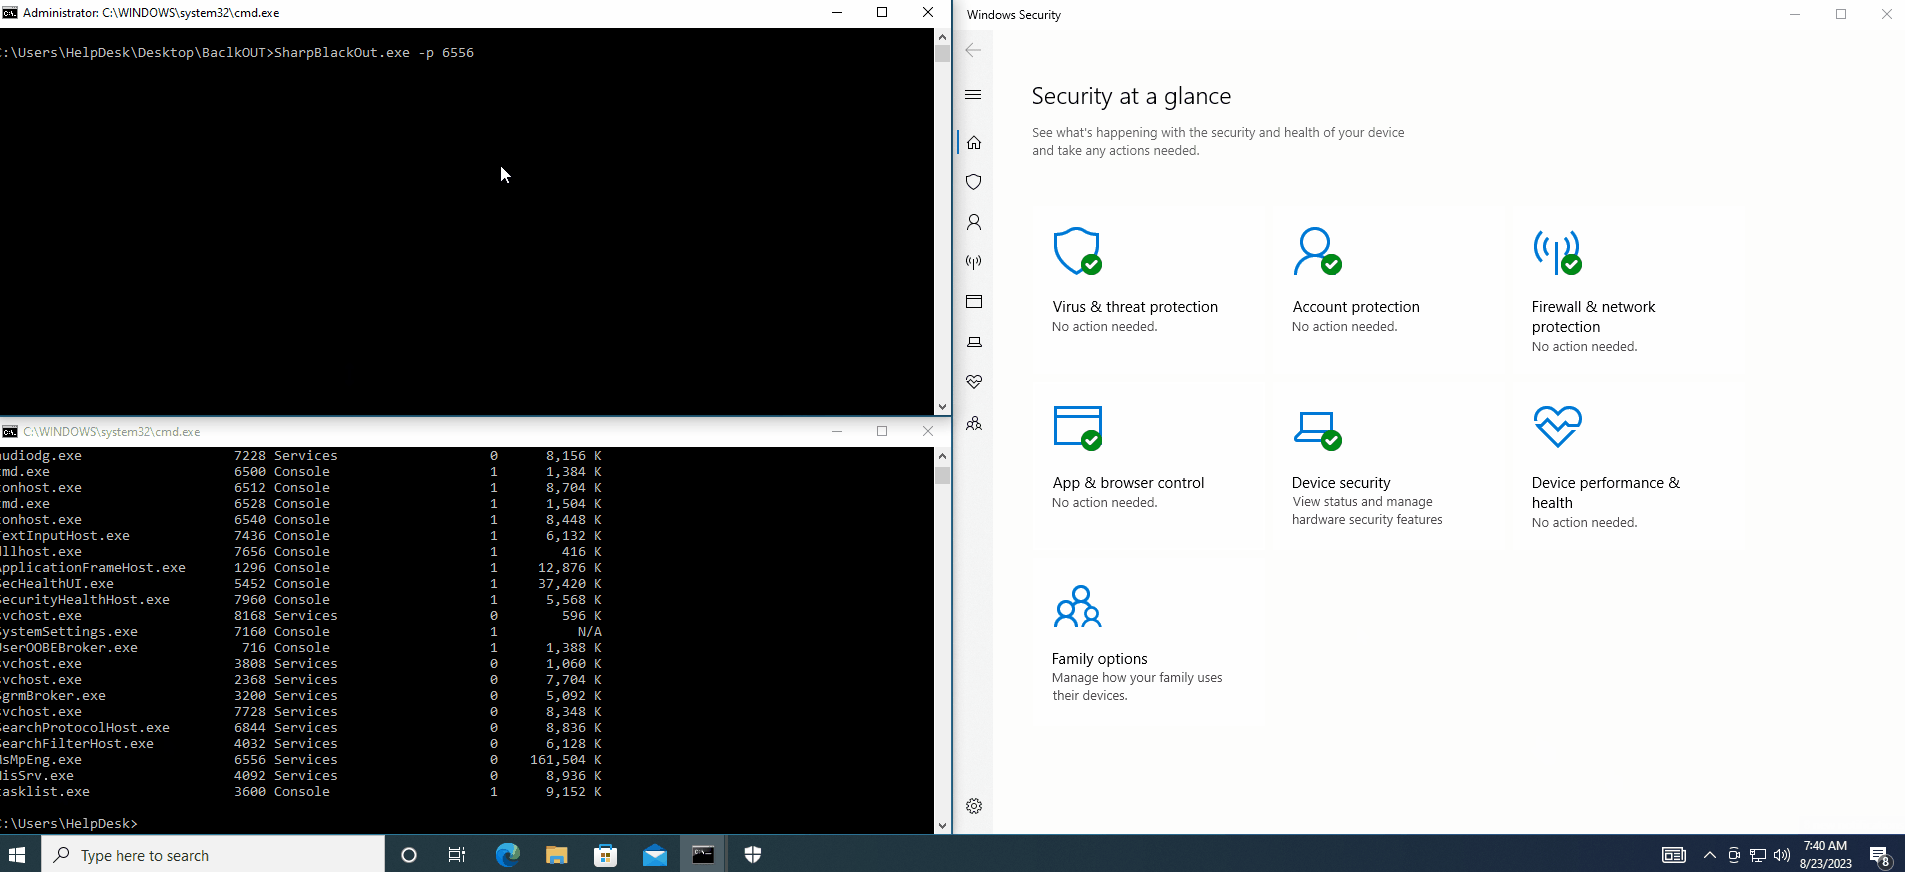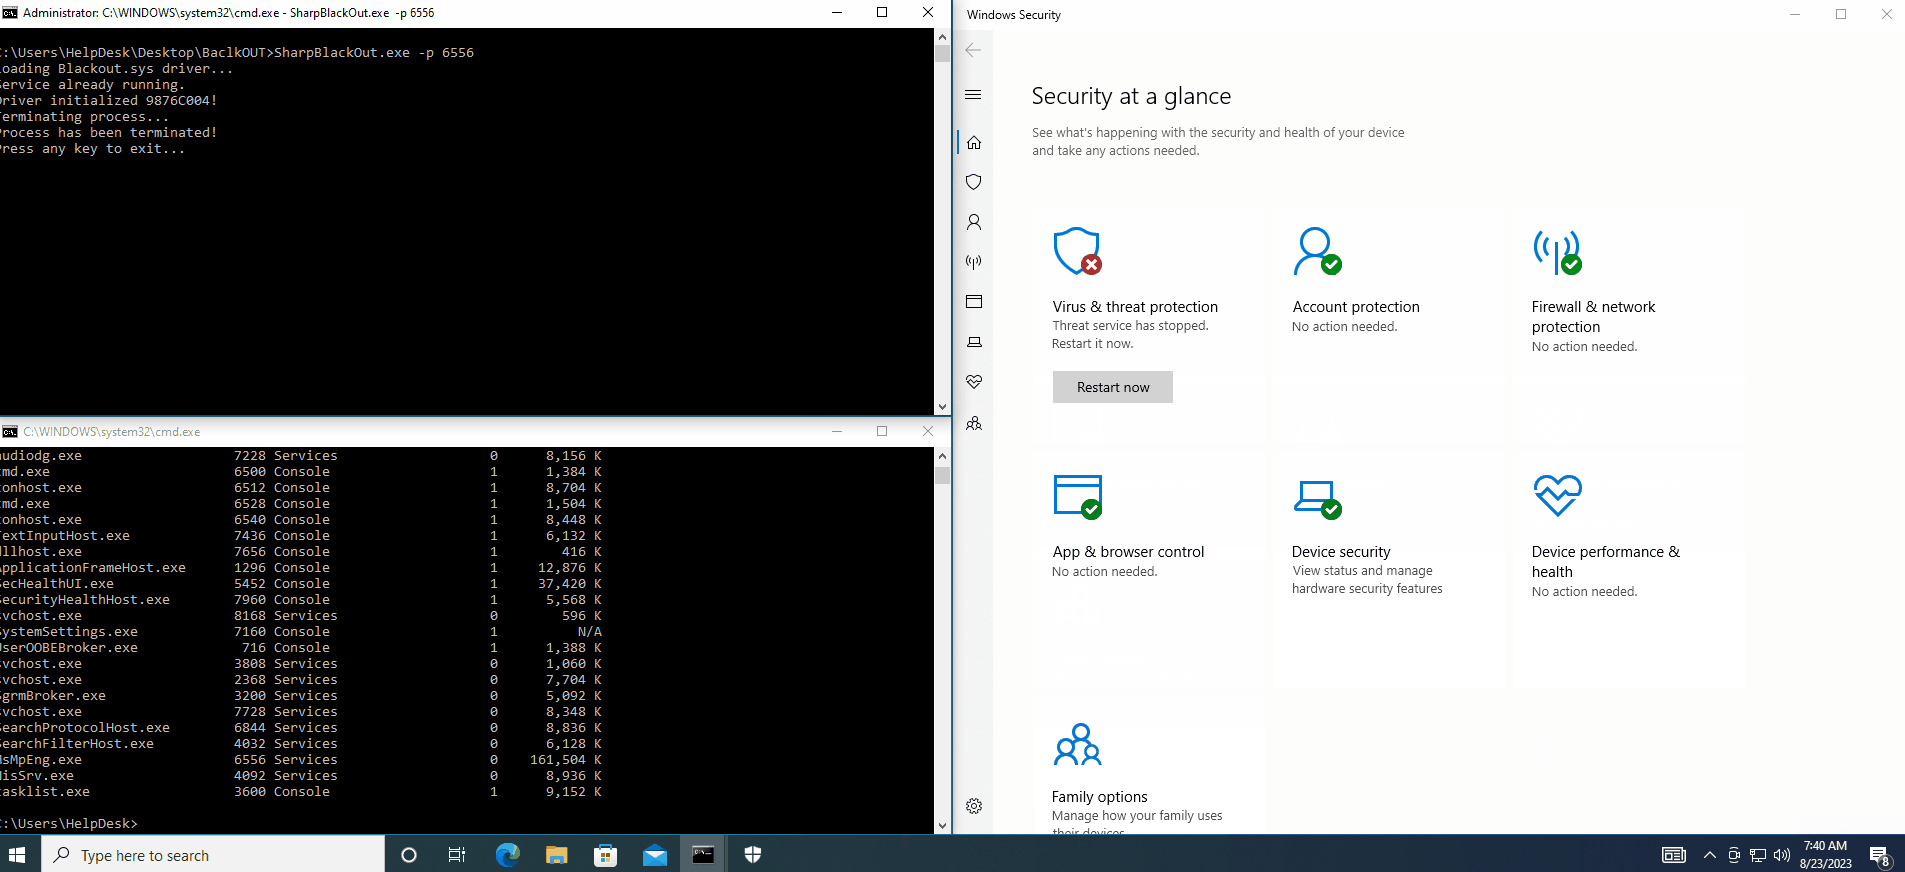
 markakd/cve-2021-4154
CVE-2021-4154 漏洞利用
 ricardojoserf/adduser-samr
在Windows中使用SAMR API创建本地管理员。支持C#、Crystal、Python、Rust、Golang、Nim和Deno(Javascript)语言。
 dinosn/mariadb-13-rce-lab
MariaDB 13.0.1-rc RCE 实验环境 — 在官方 Docker 镜像上以 uid 999(mysql) 身份,通过提权 + 堆 UAF + JOP 链调用 system()。由 RAPTOR 和 raptor-loop-hunt 发现。
 mstxq17/cve-2020-1472
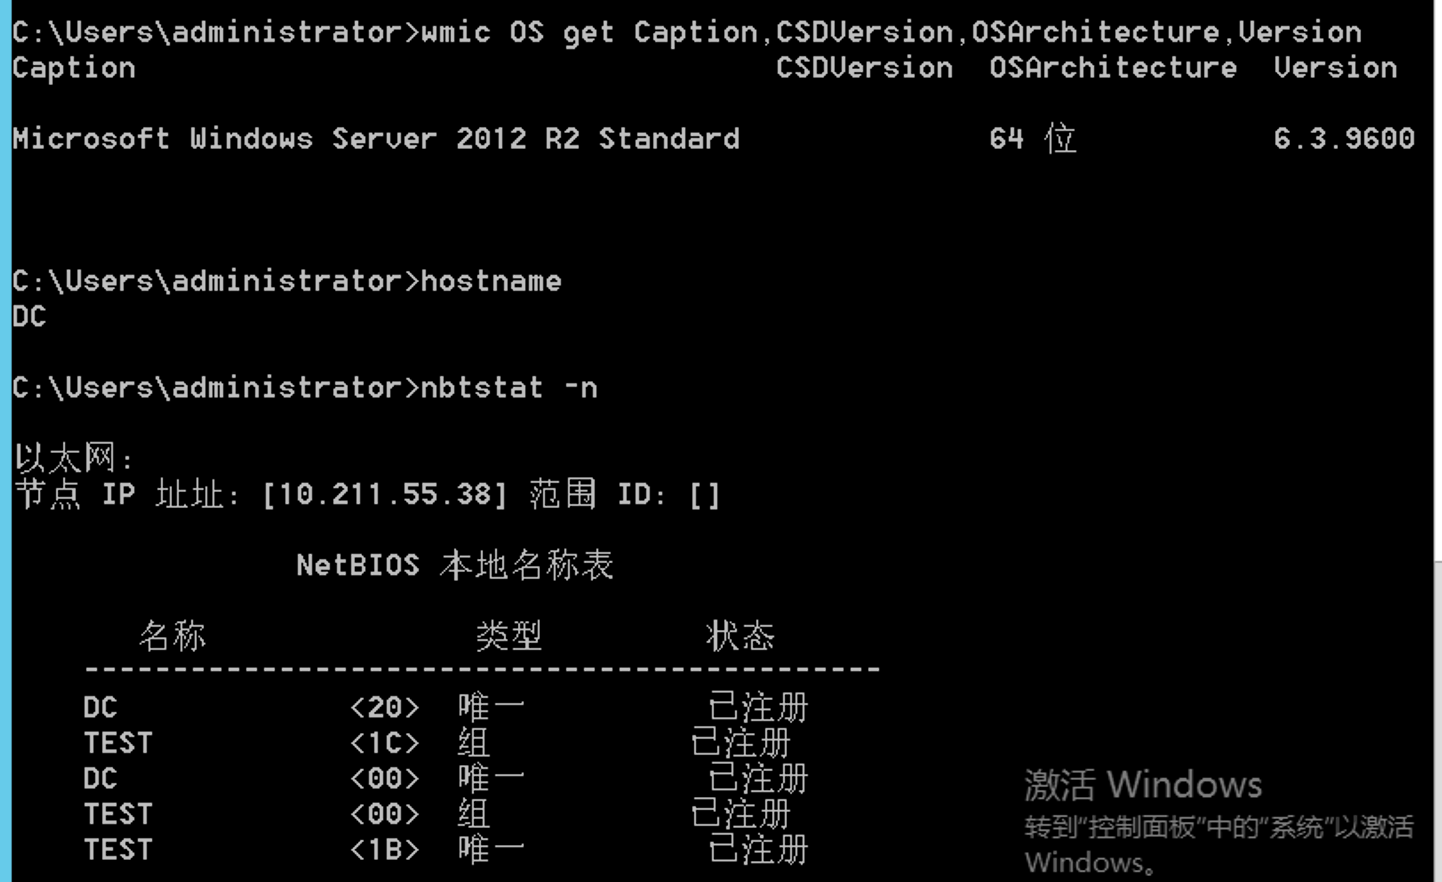
cve-2020-1472 复现利用及其exp
 h3xduck/umbra
一个针对4.x和5.x内核版本的LKM rootkit,能够打开后门,生成反向连接至远程主机的shell,启动恶意软件等。
 stphivos/rat-shell
Windows 远程访问木马 (RAT)
 reedgraff/hingesdk
面向孤独无聊的软件工程师的Hinge约会应用Python SDK
 alephsecurity/initroot
Motorola 无系留越狱:利用 CVE-2016-10277 绕过安全启动和设备锁定
 0xeb-bp/cve-2020-1054
CVE-2020-1054的Windows 7 x64本地权限提升漏洞利用的Rust实现;通过Cargo编译并执行以提升权限。
 fortra/cve-2024-6769
CVE-2024-6769 的技术文章与 PoC,通过将 DLL 劫持与激活缓存投毒相结合,在 Windows 系统上将权限从中等完整性提升到高完整性。
 rhinosecuritylabs/iamactionhunter
一个AWS IAM策略语句解析与查询工具。
 quentinhardy/pytmipe
用于Windows上令牌操作和模拟以实现权限提升的Python库和客户端
 bishopfox/firecat
Firecat 是一款渗透测试工具,允许你从受感染的网络中打出反向 TCP 隧道。