#1
 codextf2/cobaltstrike-headless
将无头 Aggressor 客户端转变为(基本)可用的 Cobalt Strike 客户端的 Aggressorscript。
 kkent030315/cve-2022-42046
针对 CVE-2022-42046 的概念验证漏洞利用,演示了通过直接内核对象操作 wfshbr64.sys 驱动程序中的 EPROCESS Protection 和 SignatureLevel 标志来实现本地权限提升。
 michalbednarski/resourcepoison
CVE-2025-22441 的 Writeup 与漏洞利用:Android 上因将不受信任的 ApplicationInfo 传递给 LoadedApk,导致从已安装应用提权至 SystemUI 进程
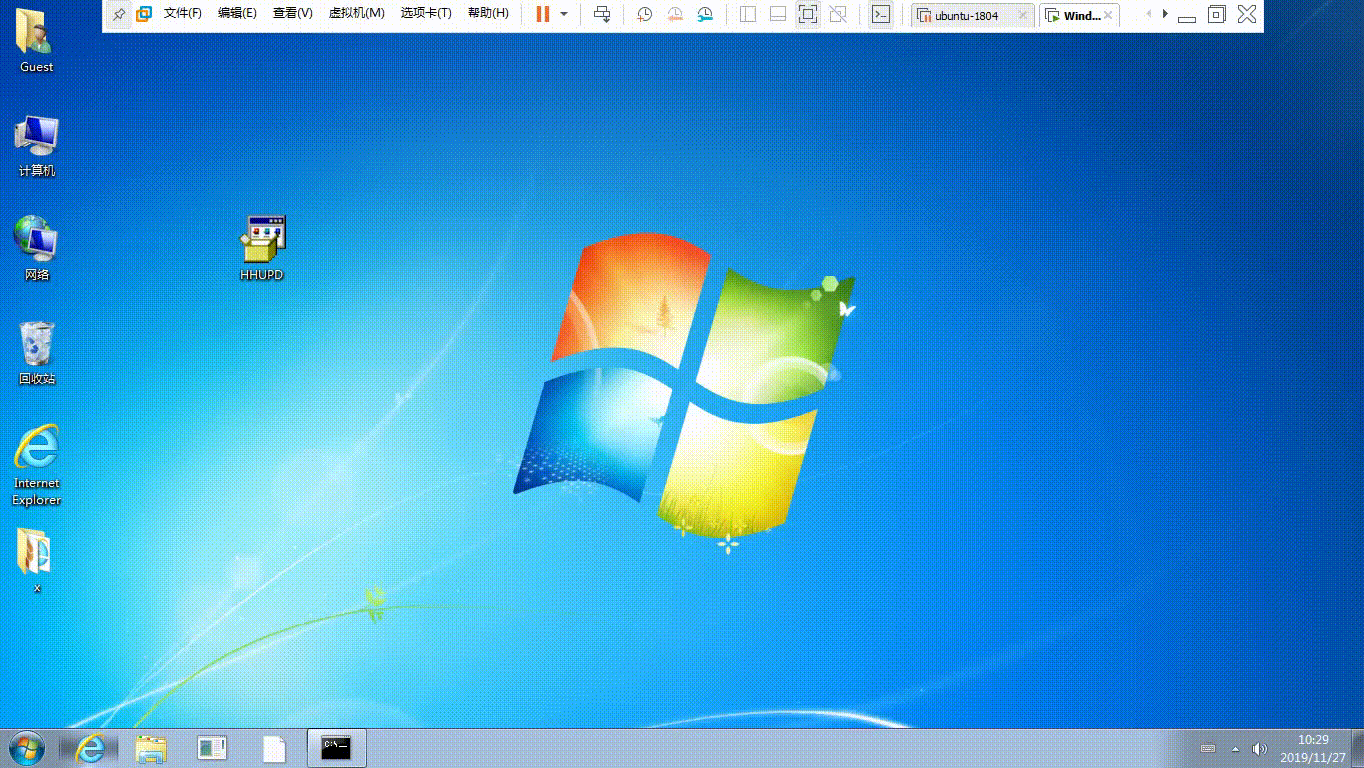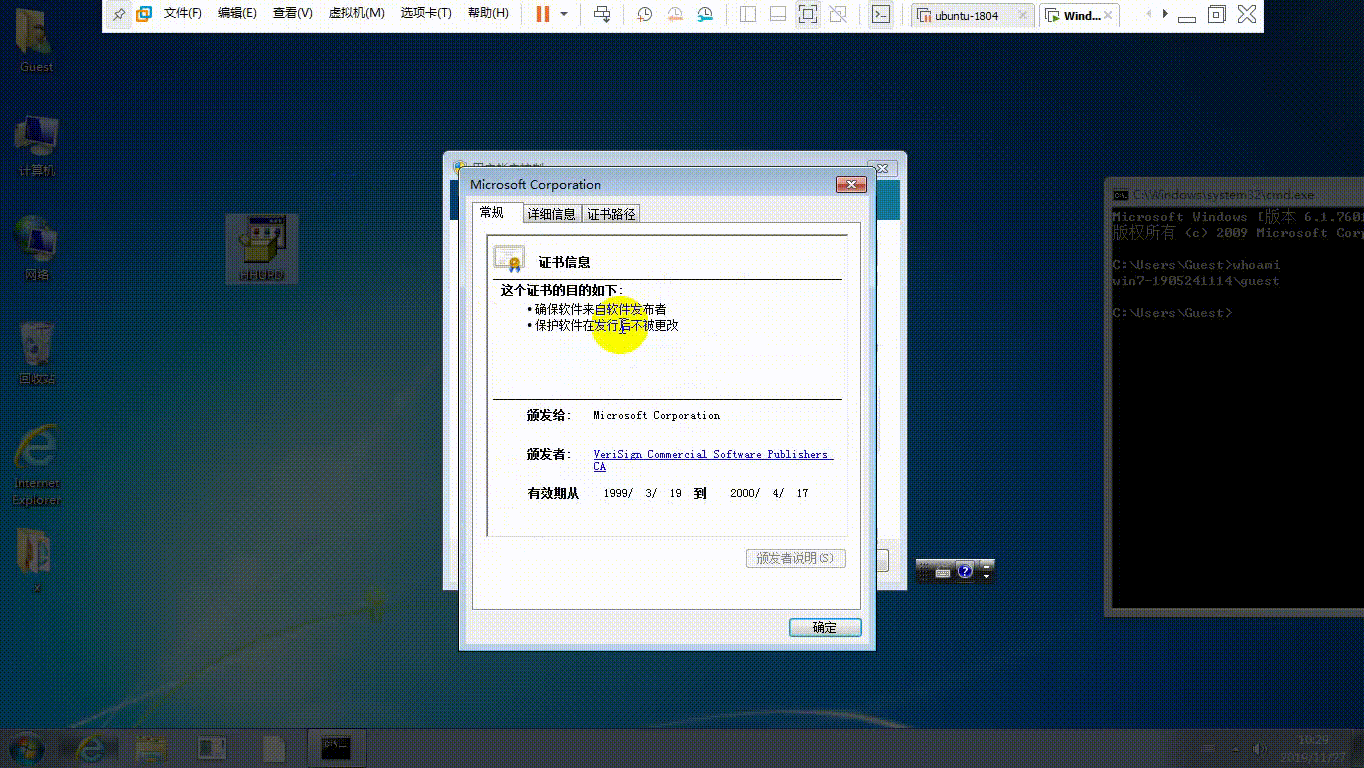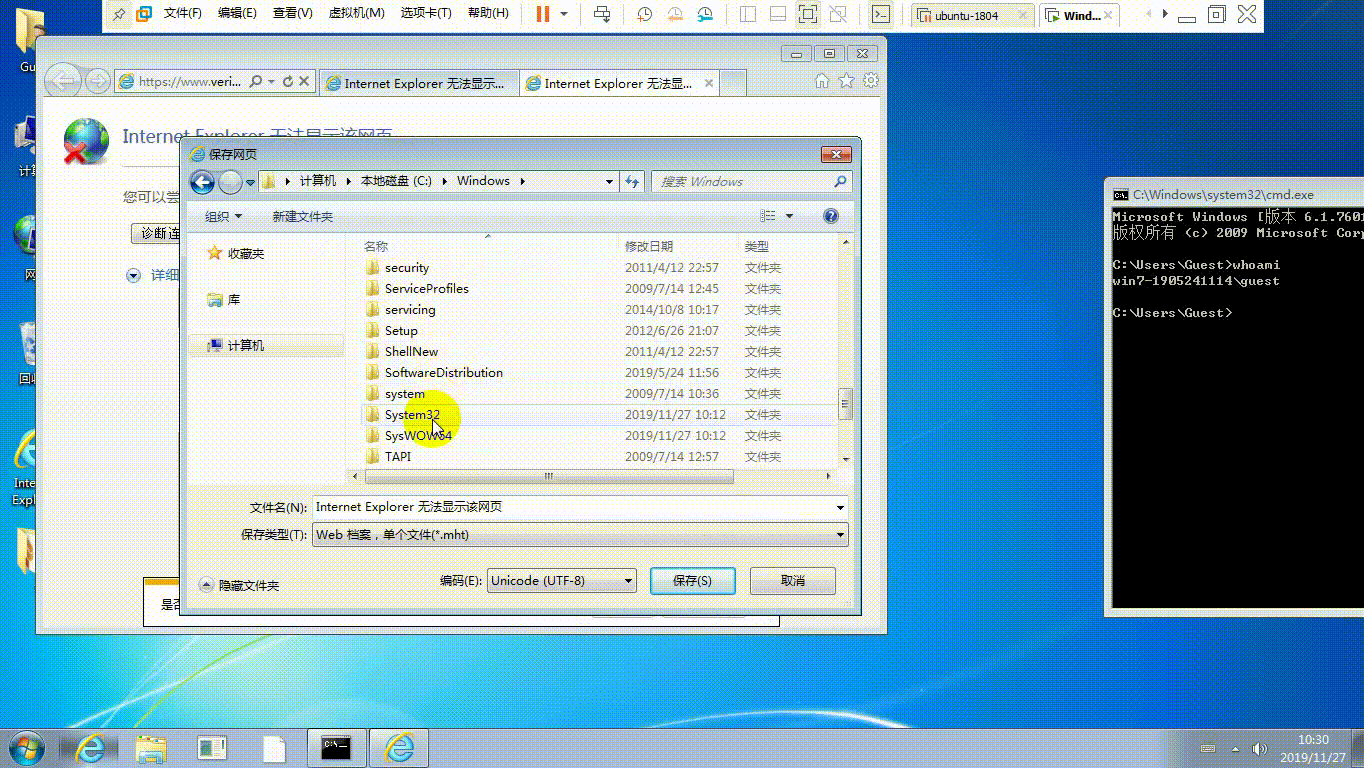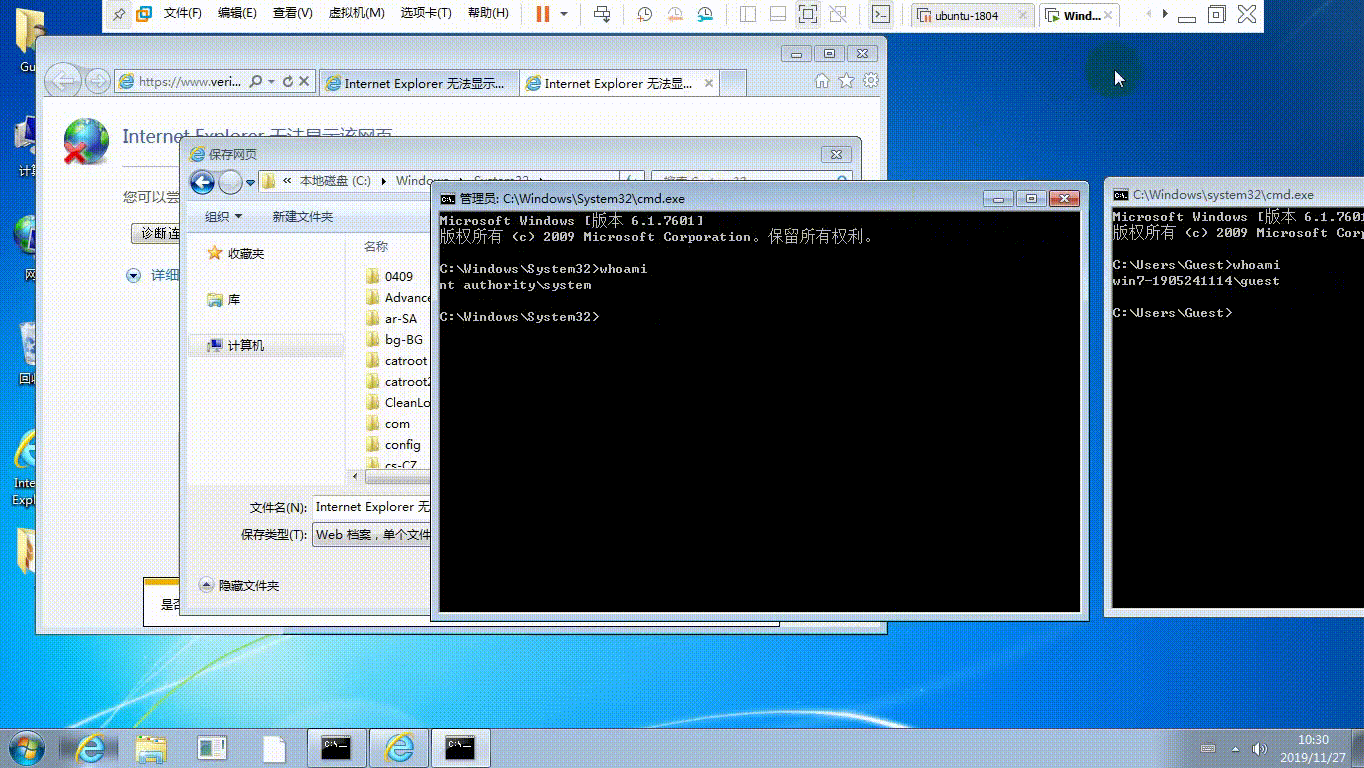 sv3nbeast/cve-2019-1388
guest→system(UAC手动提权)
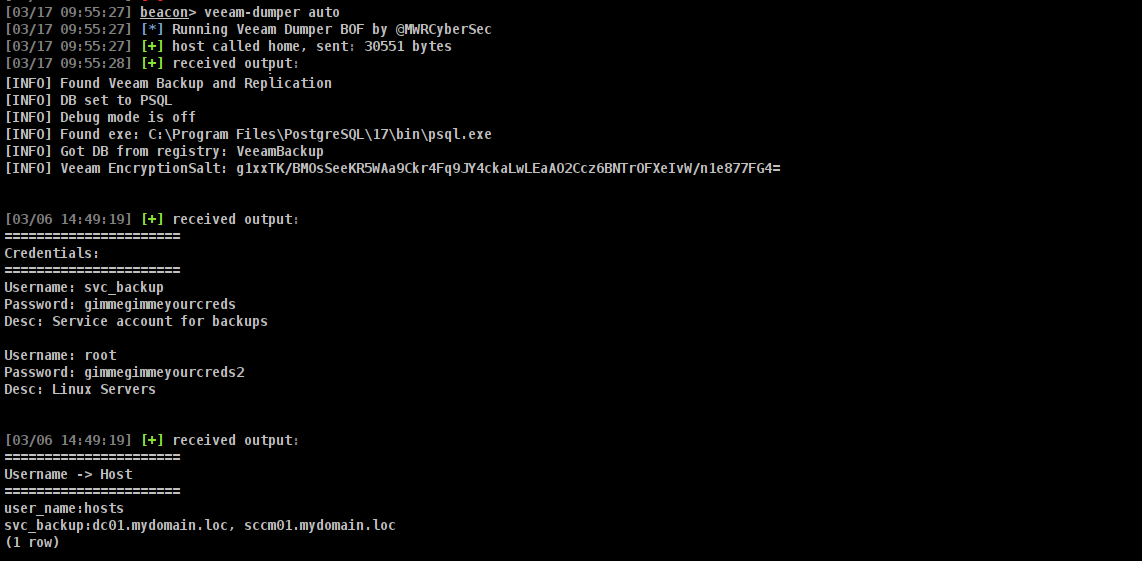 mwr-cybersec/veeamdumper-bof
针对 Veeam Backup and Replication 和 Veeam One 的凭据提取 BOF
 trustedsec/cs_coffloader
用于 Cobalt Strike 的 COFF 加载器,可在内存中执行 Beacon 对象文件,支持自定义工具并在红队行动中实现隐蔽的后渗透操作。
 cisc0-gif/kitt-lite
基于Python的渗透测试CLI工具
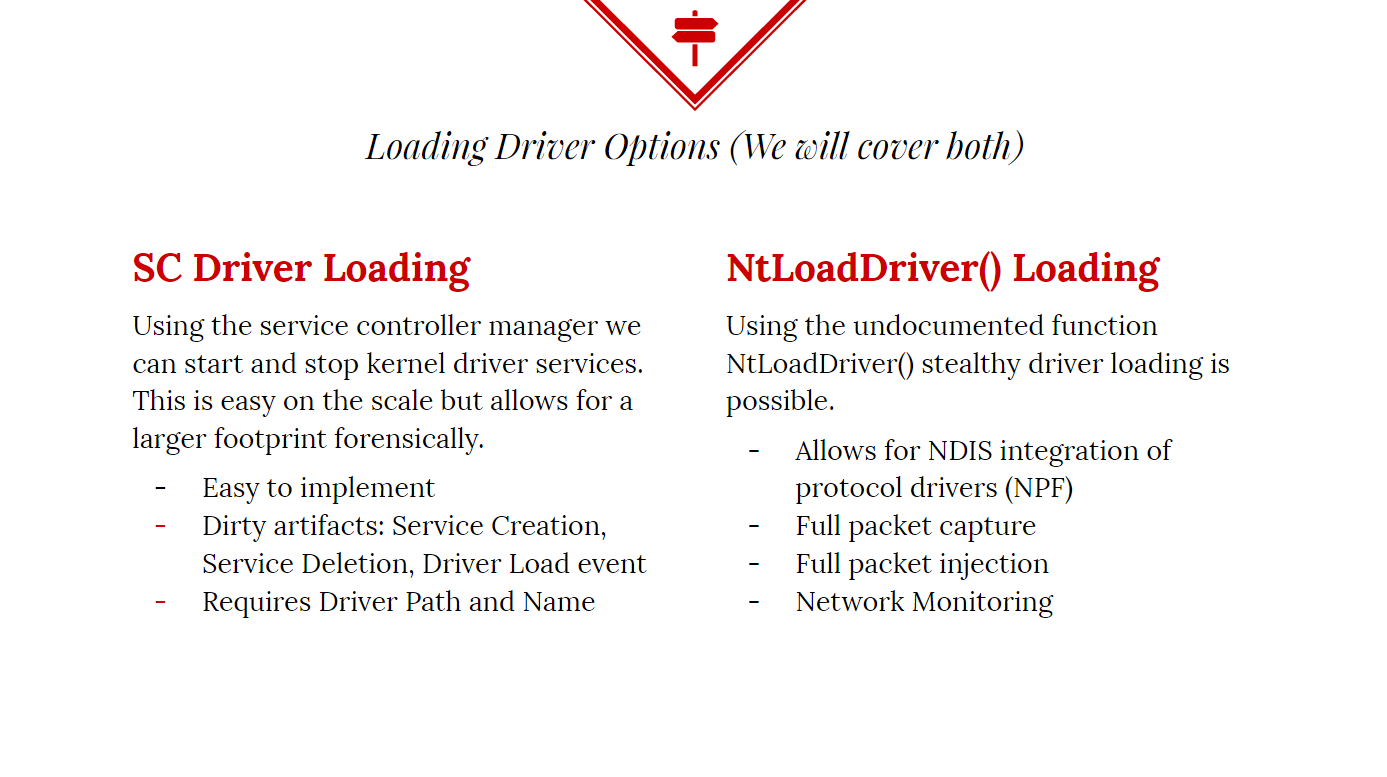 killswitch-gui/hotload-driver
C++
 praetorian-inc/oauthseeker
一个恶意OAuth应用程序,可用于针对Microsoft Azure和Office365用户的内部和外部钓鱼攻击。
 ysanatomic/io_uring_lpe-cve-2024-0582
针对 CVE-2024-0582 (io_uring) 的 LPE 漏洞利用
 3gstudent/ntfsdump
用于通过读取原始卷并解析 NTFS 结构,从 NTFS 分区卷中复制文件。
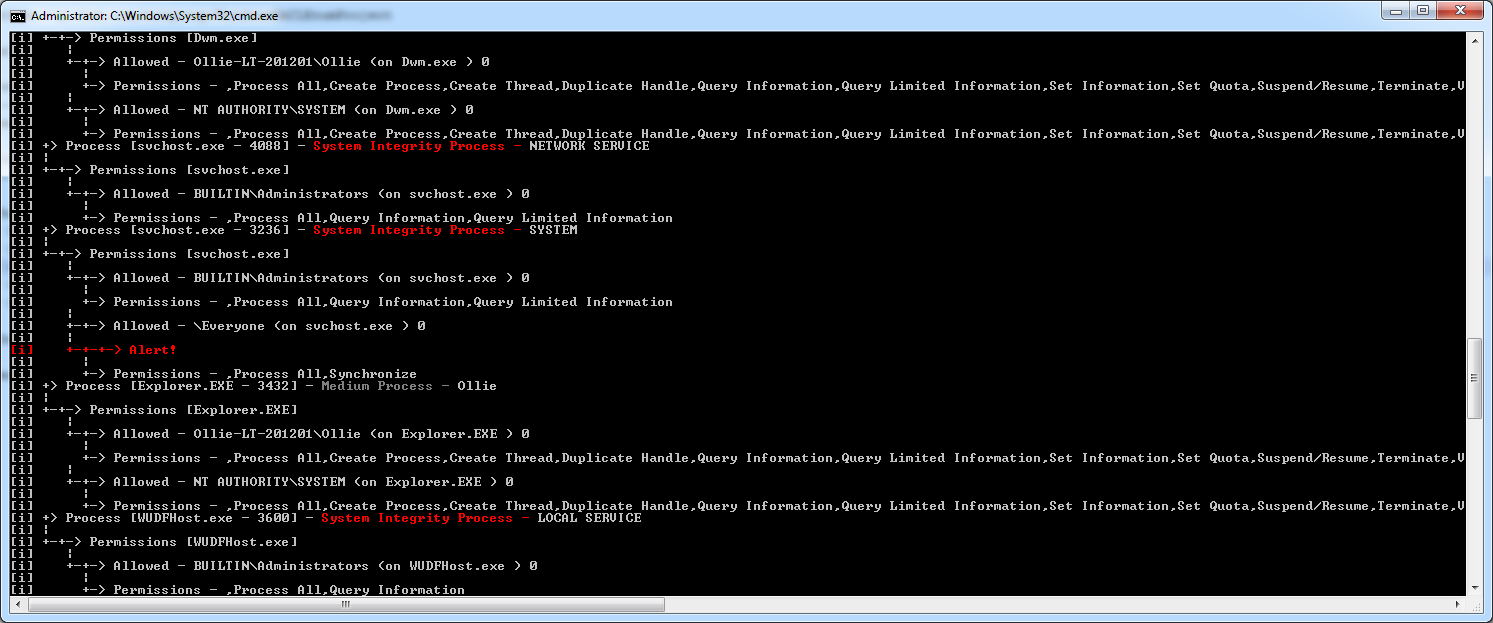 nccgroup/windowsdaclenumproject
一组用于枚举和分析 Windows DACL 的工具集合。
 mirchr/security-research
安全研究
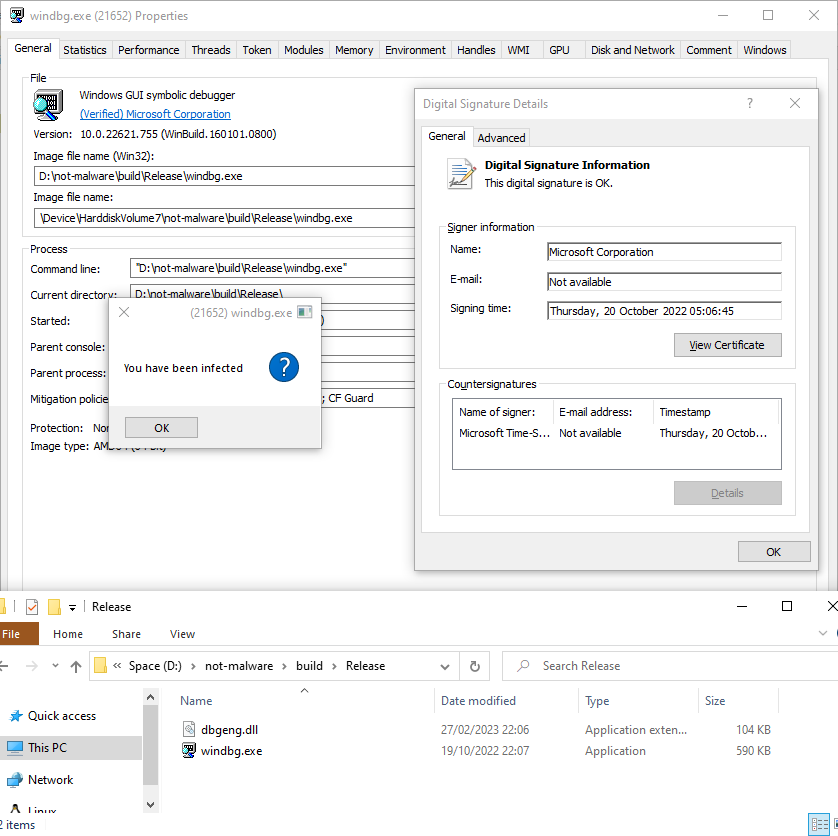 mrexodia/lolbin-poc
使用微软签名可执行文件作为 lolbin 的小型 PoC。
 forrest-orr/exploits
一个我整理的个人Windows CVE漏洞利用源码集合,以及我为配合这些漏洞利用而编写的载荷集合。
 joaoviictorti/rustbof
一个用 Rust 编写 Beacon Object Files (BOFs) 的模板
 nccgroup/onelogicalmyth_shell
一个用于协助突破评估的 HTA 外壳。