
 #1
 aydinnyunus/keylogger
获取目标计算机的键盘、鼠标、屏幕截图和麦克风输入,并发送到你的邮箱。
 k8gege/ladon
Ladon大型内网渗透扫描器,PowerShell、Cobalt Strike插件、内存加载、无文件扫描。含端口扫描、服务识别、网络资产探测、密码审计、高危漏洞检测、漏洞利用、密码读取以及一键GetShell,支持批量A段/B段/C段以及跨网段扫描,支持URL、主机、域名列表扫描等。网络资产探测32…
 ly4k/certipy
用于枚举和利用 Active Directory 证书服务的工具
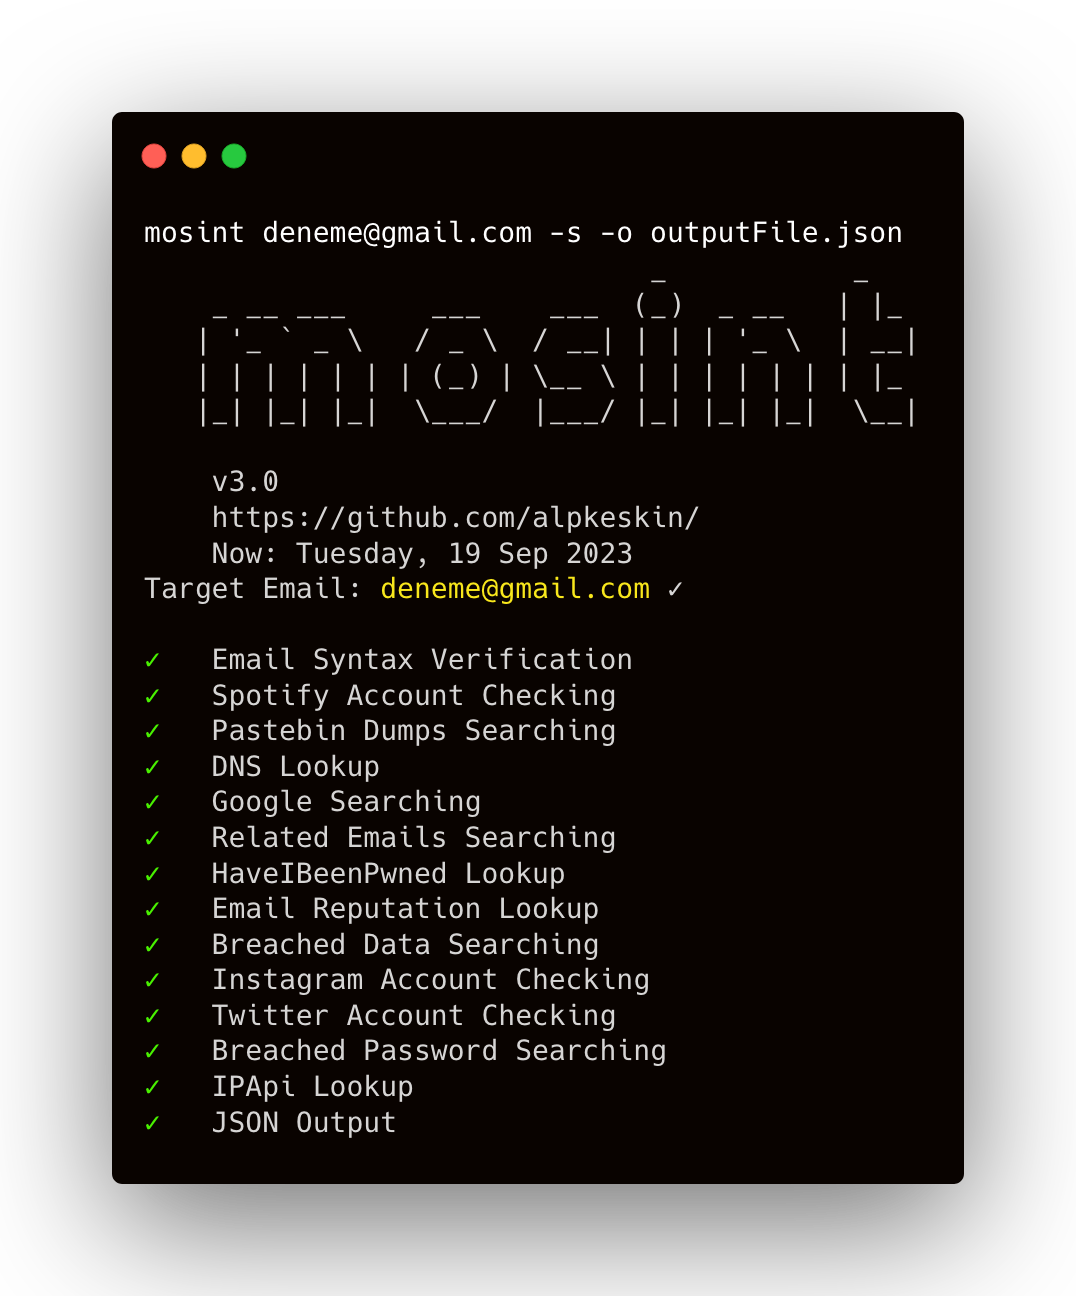 alpkeskin/mosint
自动化的电子邮件OSINT工具,可验证邮箱有效性、检查数据泄露和密码泄露情况、查找关联邮箱/域名、扫描Pastebin转储,并通过多个集成服务执行DNS/IP查询。
 netspi/powerupsql
PowerUpSQL:用于攻击 SQL Server 的 PowerShell 工具包
 netspi/microburst
用于评估 Microsoft Azure 安全性的脚本集合
 byt3bl33d3r/offensivenim
我在武器化 Nim (https://nim-lang.org/) 方面的实验
 voorivex/pentest-guide
基于OWASP的渗透测试指南,包含测试用例、资源和示例。
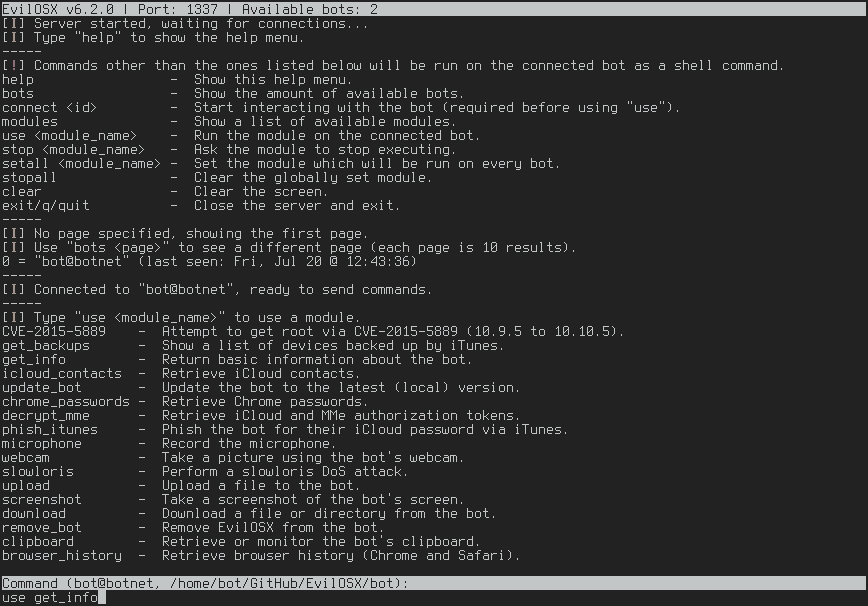 marten4n6/evilosx
一个邪恶的RAT(远程管理工具),适用于 macOS / OS X。
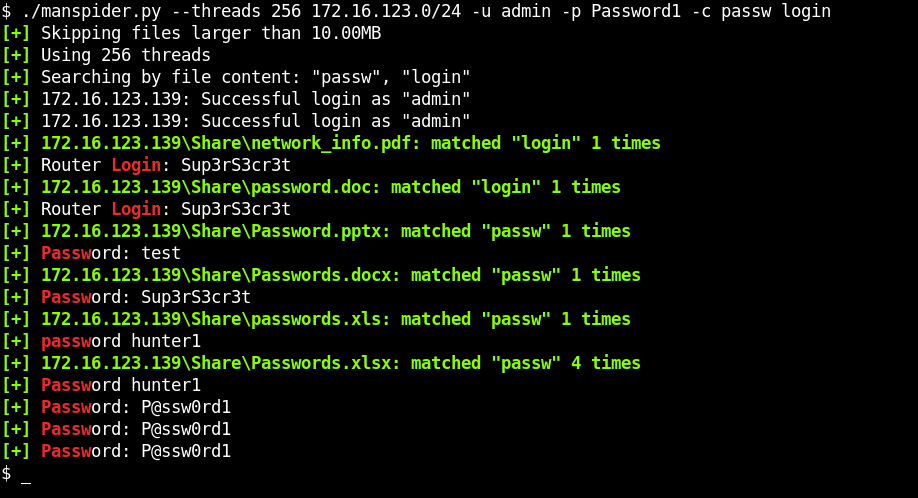 blacklanternsecurity/manspider
扫描整个网络,查找SMB共享中的有价值文件。搜索文件名或文件内容 - 支持正则表达式!
 thewover/donut
生成 x86、x64 或 AMD64+x86 位置无关的 shellcode,可从内存加载 .NET 程序集、PE 文件及其他 Windows 有效负载,并带参数运行它们。
 r4j0x00/exploits
针对 Linux 内核 LPE、sudo 堆溢出和 Chrome V8 越界写入漏洞的概念验证漏洞利用集合,用于渗透测试。
 monoxgas/srdi
反射式DLL注入的Shellcode实现。将DLL转换为位置无关的Shellcode。
 byt3bl33d3r/silenttrinity
一个基于 Python 和 .NET 的 DLR 的异步协作式后渗透代理。
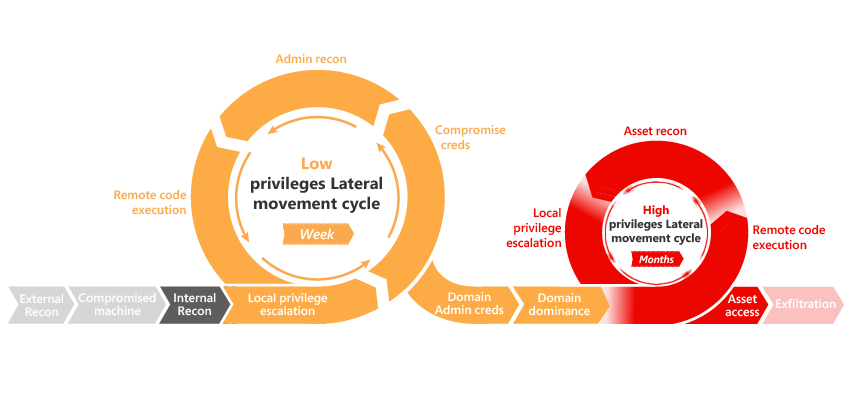 integration-it/active-directory-exploitation-cheat-sheet
一份包含 Windows Active Directory 常见枚举与攻击方法的速查表。








