#1

 s3n4t0r-0x0/rustywater-shellcode-dropper
RustyWater 代表 Static Kitten 组织攻击中的主要载荷和整个对抗行动的支柱。
 pkb1s/sharprelay
利用 WinDivert 驱动拦截并重定向 Windows 端口 445 流量的 C# 工具,用于通过 Cobalt Strike 执行 NTLM 中继攻击,从而在红队行动中实现横向移动和凭据窃取。
 cyborgsecurity/poisonapple
用于应用和移除macOS持久化机制的命令行工具,专为威胁模拟和红队行动设计。支持17种技术,包括LaunchAgents、Cron和LoginHooks。
 idov31/jormungandr
Jormungandr 是一个 COFF 加载器的内核实现,允许内核开发者在内核中加载并执行其 COFF 文件。
 adepts-of-0xcc/vba-macro-experiments
我们在 Twitter / 博客上发布的 VBA 宏集合
 xaitax/totalrecall
该工具提取并显示 Windows 11 中 Recall 功能的数据,提供一种便捷的方式来访问有关你电脑活动快照的信息。
 whotwagner/logrotten
Logrotate 竞争条件漏洞利用,可通过将任意文件(例如反弹 Shell 载荷)写入系统目录来实现权限提升。
 acebond/reversesocks5
使用 Golang 编写的单一可执行文件反向 SOCKS5 代理。
 ariary/queensono
用于数据渗透的ICMP协议Golang二进制文件(+ ICMP绑定Shell、HTTP over ICMP隧道等)
 tw1sm/pysqlrecon
基于SQLRecon的、用Python编写的攻击性MSSQL工具包
 outflanknl/external_c2
Cobalt Strike 外部 C2 的 POC
 praetorian-inc/swarmer
一个工具,用于将Windows注册表导出文件转换为Windows配置单元文件,可用于替换NTUSER.MAN。
 internetangel/zerocrumb
无需特权即可转储应用绑定保护的凭据与 Cookie。
 deathshotxd/comment2shell
零点击预认证 WordPress CVE-2026-93485 漏洞利用链:wpautop() 中的存储型 XSS 升级为管理员会话插件上传和自删除 webshell,附带扫描器、shell 和 Nuclei 模板。
 octoberfest7/eventvieweruac_bof
事件查看器反序列化UAC绕过技术的Beacon对象文件实现
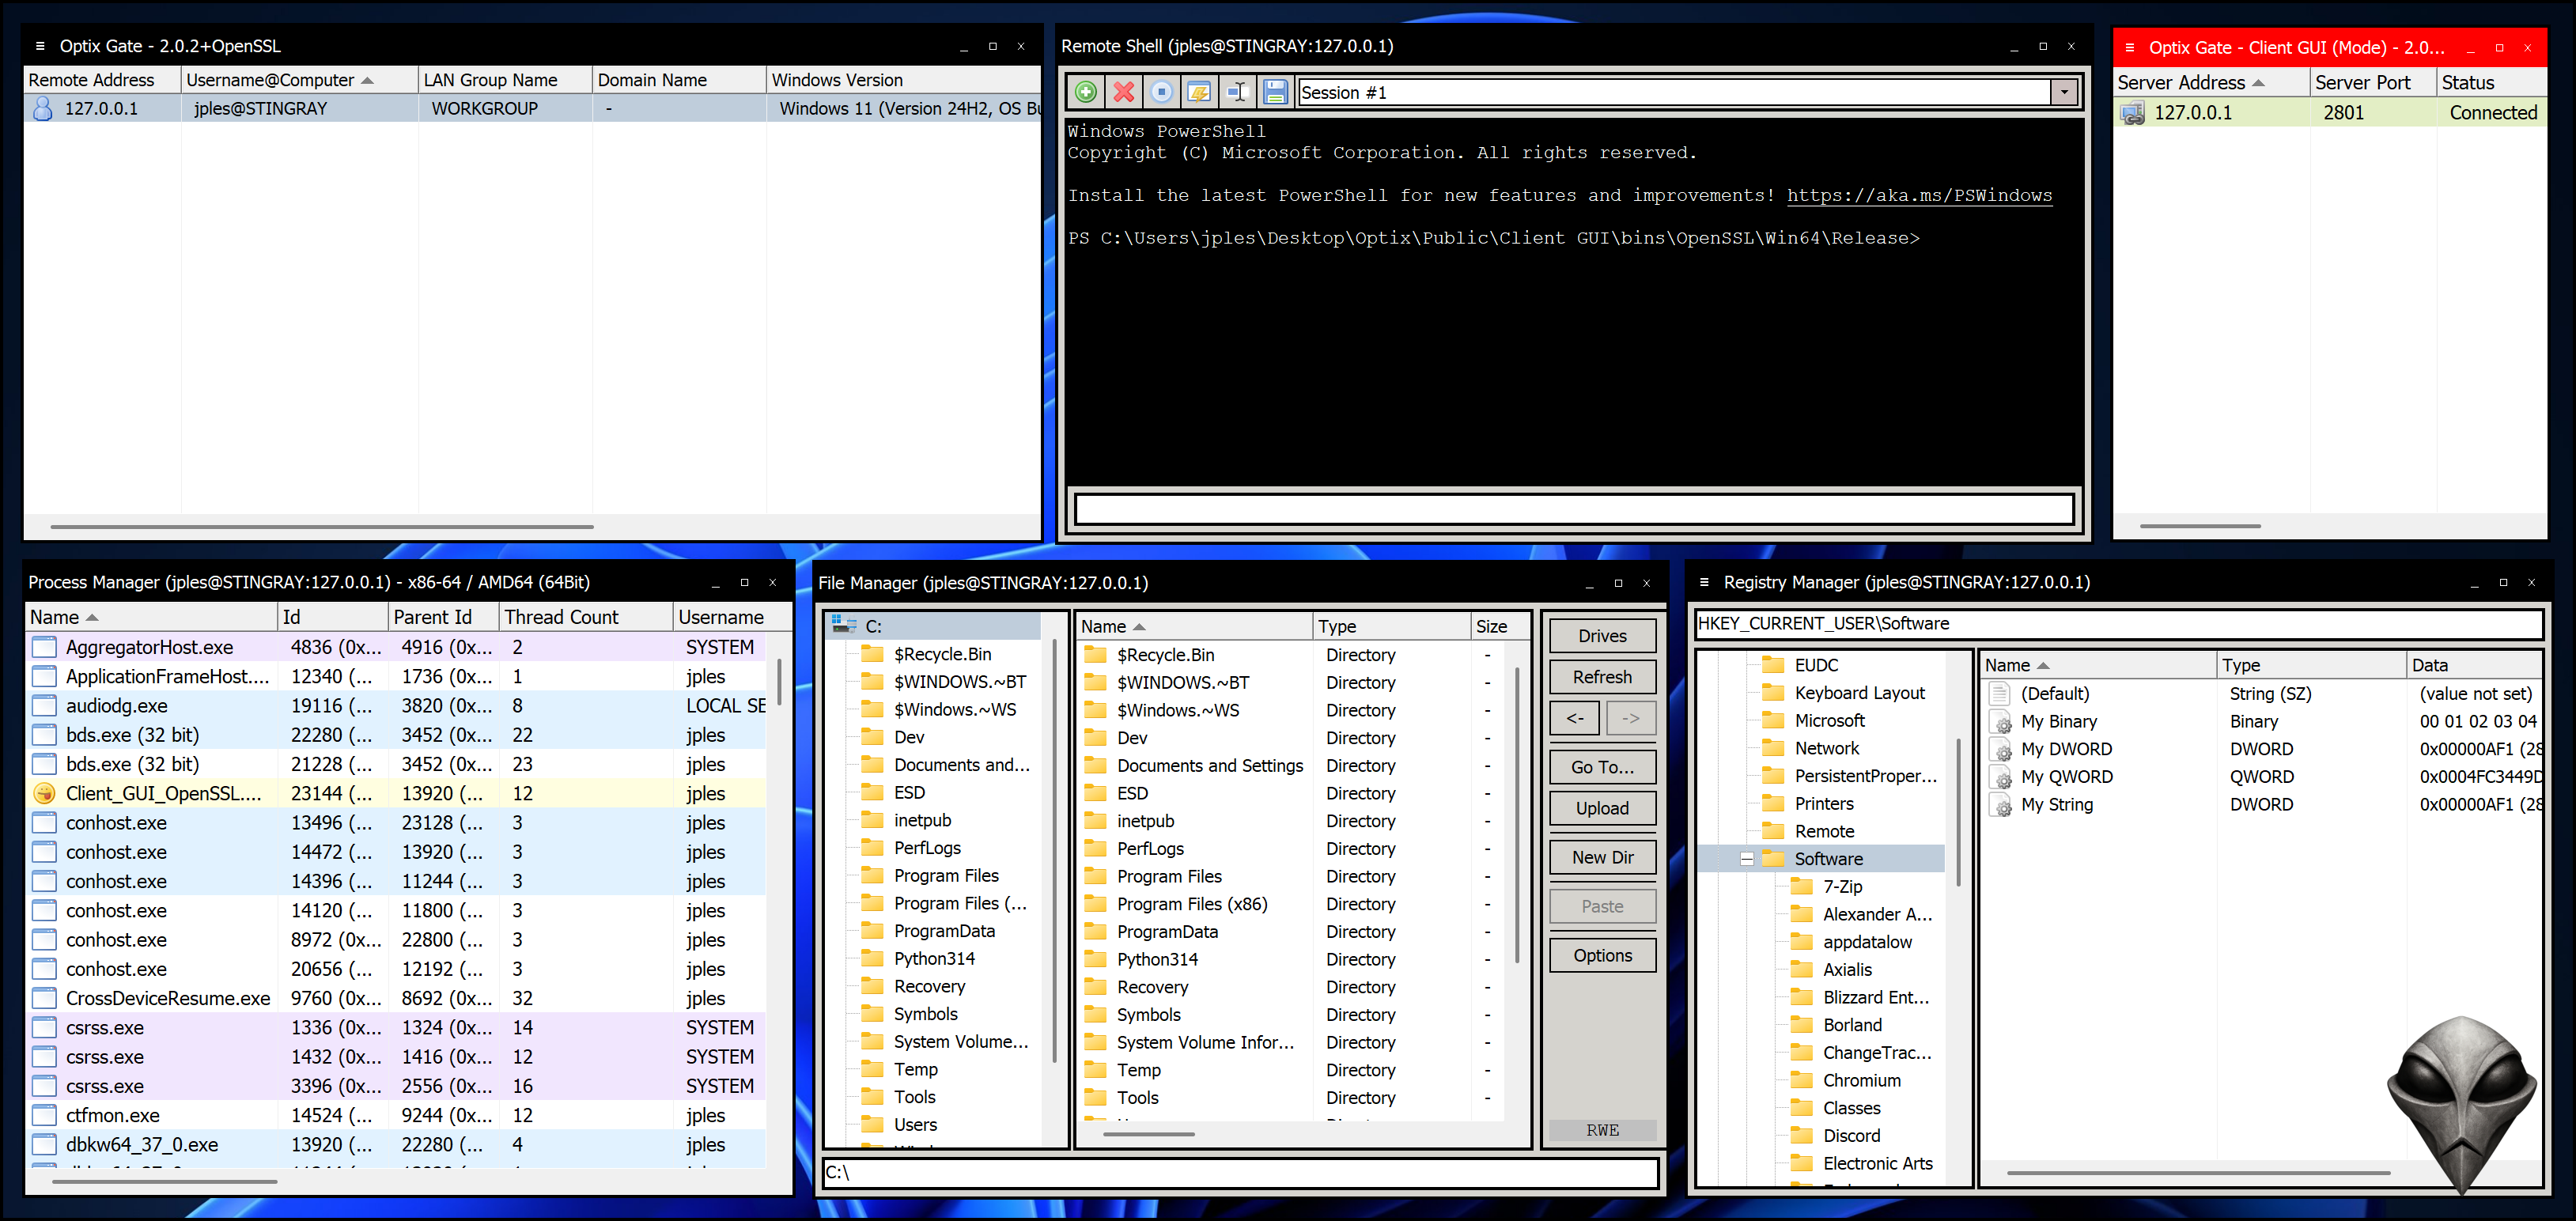
 synacktiv/invoke-runaswithcert
一个 PowerShell 脚本,用于从未加入域的计算机上通过 Windows API 执行 PKINIT 身份验证。