#1
 ronixxcybsec0101/cve-2025-25460
Flatpress CMS中的跨站脚本漏洞
 fdzdev/cve-2024-50962
Ferozo Webmail v1.1 中已记录的跨站脚本(XSS)漏洞,该漏洞因“身份”和“自动回复”组件中的输入验证不足,可导致会话劫持和网络钓鱼。
 fdzdev/cve-2024-50964
CVE-2024-50964 的文档:DonWeb MX 服务器中严重的 DMARC 策略绕过漏洞,允许电子邮件欺骗,攻击复杂度低且无需任何权限。
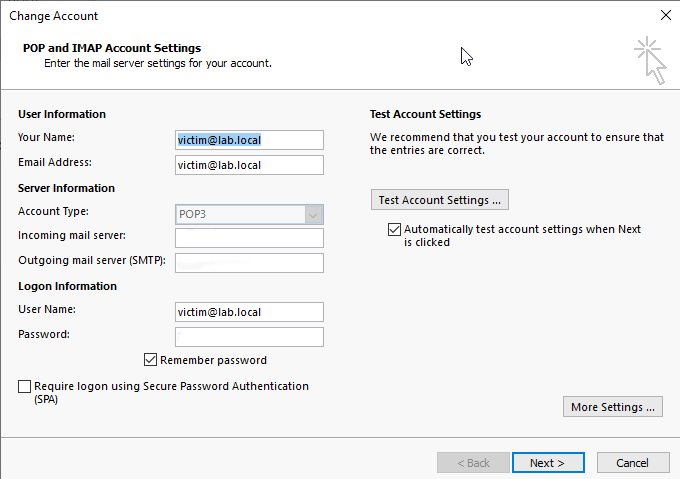 polarisxsec/cve-2024-21413
教育性实验室,演示通过恶意UNC链接利用CVE-2024-21413漏洞泄露Outlook的NTLM哈希,并包含自定义SMTP/POP3基础设施和SMB捕获设置。
 gregory-chatelier/huntglyph
检测视觉相似字符(同形异义字)和文本中的隐藏数据,以防止欺骗性攻击
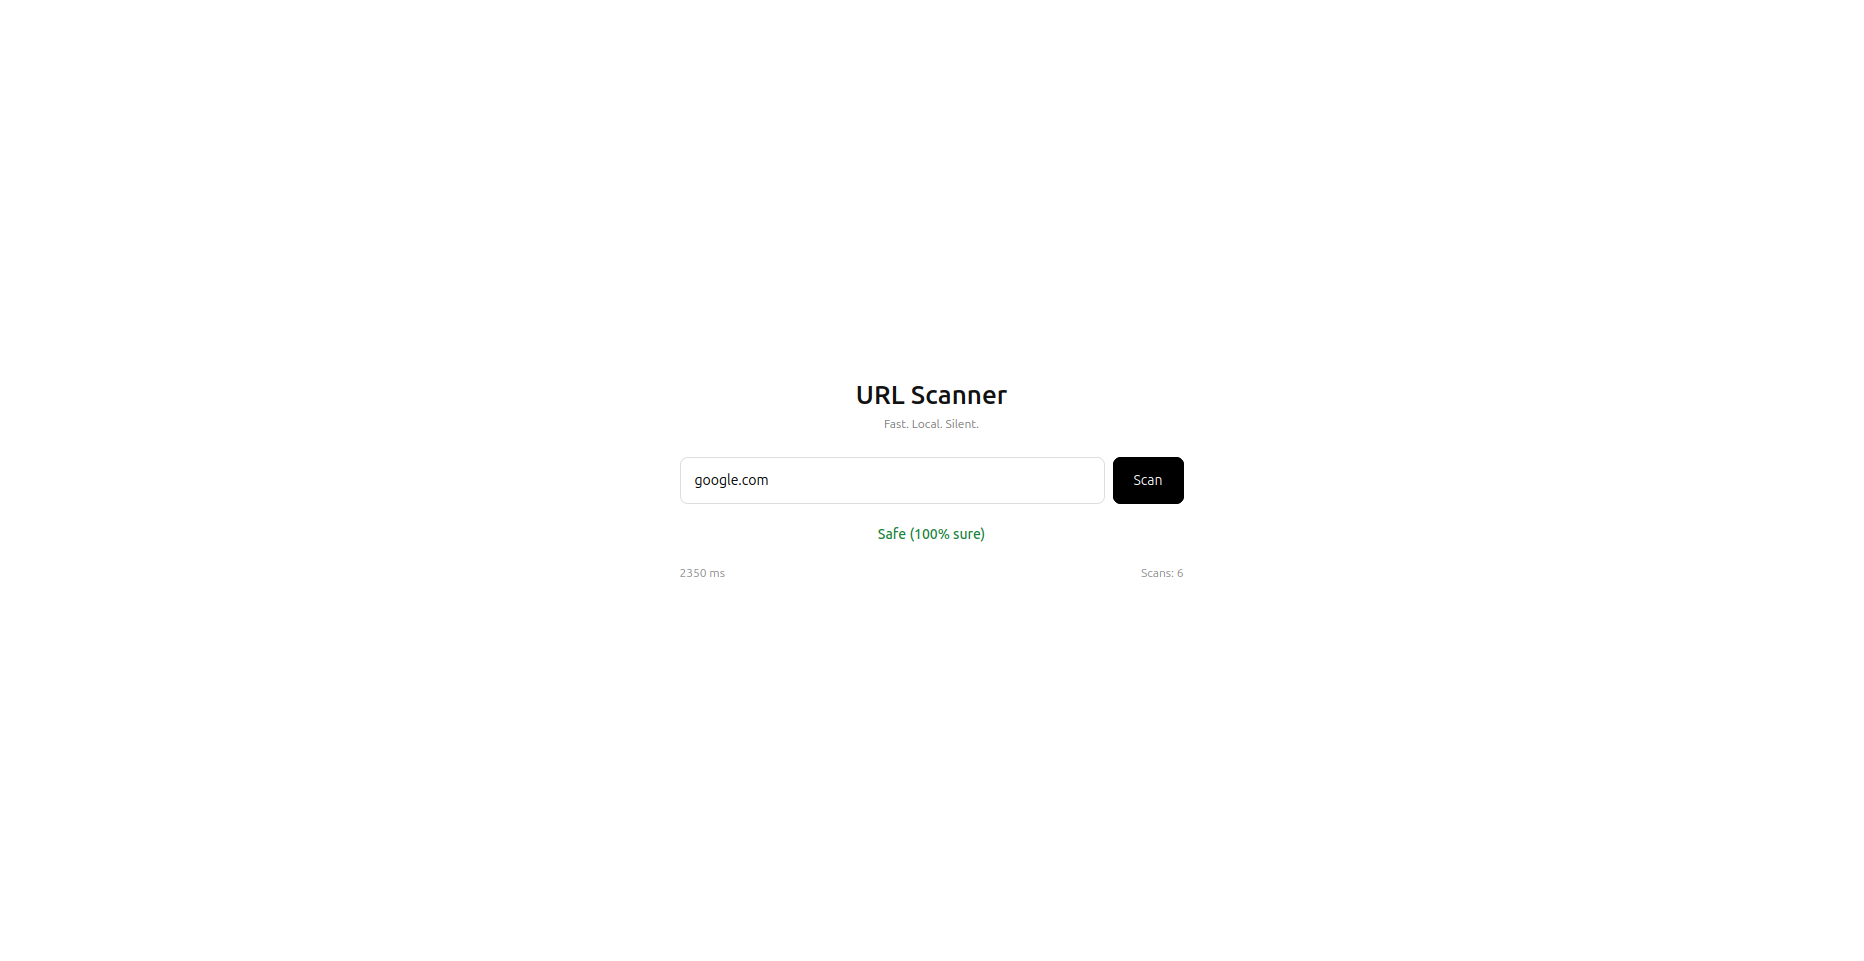 mannansainicyber/url_checker
基于混合机器学习和启发式算法的URL钓鱼检测器,具备实时分析、可解释置信度评分以及用于程序化安全测试的REST API。
 elenichristopoulou/poc-cve-2026-20841
CVE-2026-20841 的概念验证漏洞利用程序,该漏洞是 Windows 记事本中的一个远程代码执行漏洞,利用特制的 .md 文件和社会工程学手段来投递并执行载荷。
 filipegaudard/cve-2026-33149-poc
CVE-2026-33149 的概念验证漏洞利用程序,针对 Tandoor Recipes 中的 Host 头注入漏洞,可实现邀请链接投毒和缓存投毒。包含主机接受、分页、模式及邀请投毒等模块。
 dionissh/cve-2024-21413
Microsoft Outlook RCE(CVE-2024-21413)的概念验证漏洞利用,支持基于SMTP的钓鱼邮件投递、恶意RTF附件生成,并集成Impacket SMB服务器以捕获NTLM哈希。
 mrk336/cve-2021-3456
一个实际的攻击链,始于一个看似无害的PDF文件,最终在AWS EC2实例上获得一个反向shell。
 shndnth/cve-2022-30190
CVE-2022-30190 (Follina) 漏洞的教育性概念验证。
 themursalin/htb-mailing-a-complete-walkthrough
如果你一直在刷 HackTheBox 的机器,Mailing 就是那种真正能让你学到东西的靶机之一。它被评为 Easy 难度,运行在 Windows 上,并且串联了几个真实世界的漏洞——一个目录遍历、一个凭据泄露、CVE-2024-21413,以及一个 LibreOffice…
 thawkhant/viber-desktop-html-injection
CVE-2025-55996 (Viber桌面版HTML注入) 的公开writeup
 viniciusfariasdev/cve-2024-21413-outlook-monikerlink-lab
教育实验室和PoC,演示CVE-2024-21413 Outlook Moniker Link攻击,通过构造的HTML电子邮件泄露netNTLMv2哈希。
 pedro-lucas-melo/estudo-de-caso-cve-2024-21413
CVE-2024-21413 的案例研究。以 TryHackMe 的 Moniker Link(CVE-2024-21413)房间作为参数。使用 claude code 对 exploit 进行了编辑。
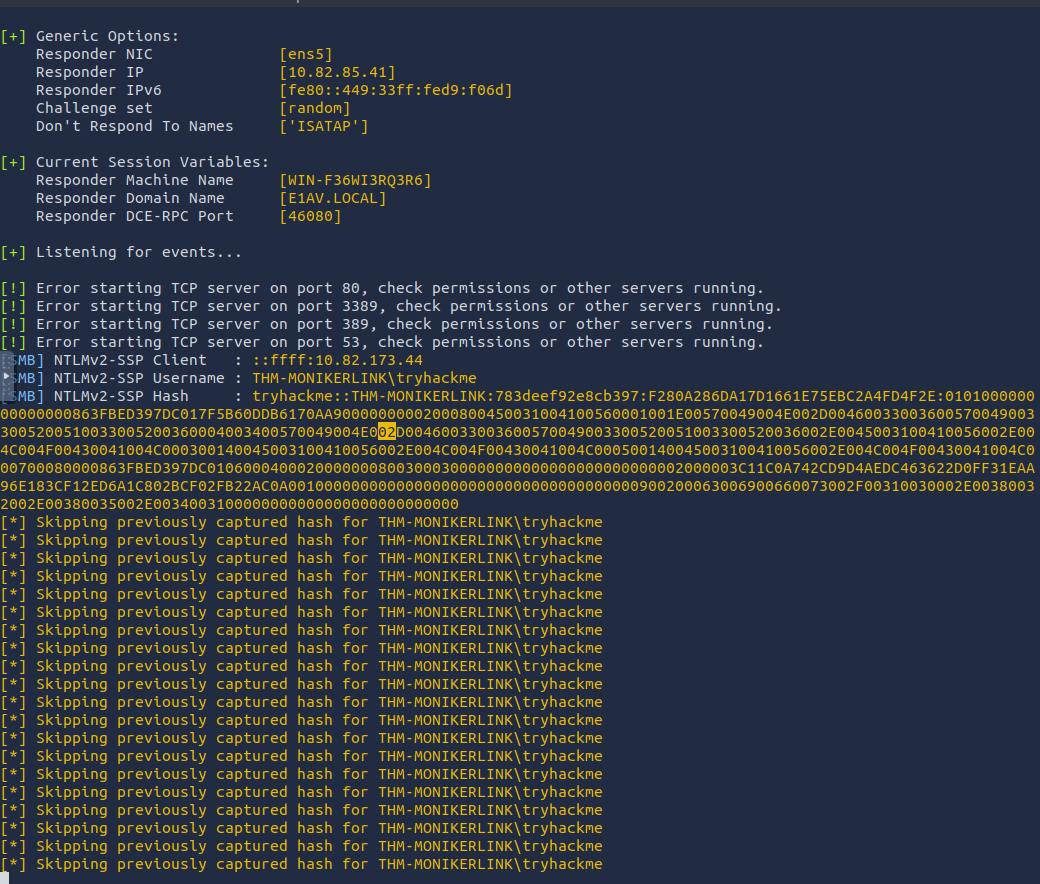 securenetexpert/cve-2024-21413-moniker-link-writeup
# CVE-2024-21413(Moniker Link 漏洞)技术分析
 hau2212/moniker-link-cve-2024-21413-
教育性漏洞利用,针对 CVE-2024-21413(Moniker Link),演示通过构造的超链接实现 Outlook 远程代码执行(RCE)与 NTLM 凭据泄露,并附有检测与修复指南。