#1

 grisuno/lazyown
Red team framework and multi-operator C2 platform with AI agents, malleable implants, rootkits, phishing engine, and 741 CLI commands covering the…
 bluscreenofjeff/red-team-infrastructure-wiki
Red Team 基础设施加固资源收集 Wiki
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 hac01/azure-pentesting-suite
用于授权 Azure 安全评估的 Go 工具包:枚举订阅和资源,审计错误配置,并匿名攻击公共 Blob 存储。
 shaheeryasirofficial/smugglemypayload
生成HTML走私页面,通过JavaScript在客户端嵌入并重建文件,支持载荷编码、分块、混淆以及钓鱼诱饵模板。
 hackinglz/ip-obfuscation
使用 DWORD、八进制、十六进制、IPv6 映射和伪造域名 @ 技巧生成混淆的 IP 地址和 URL,用于渗透测试、钓鱼意识培训和 URL 过滤器测试。
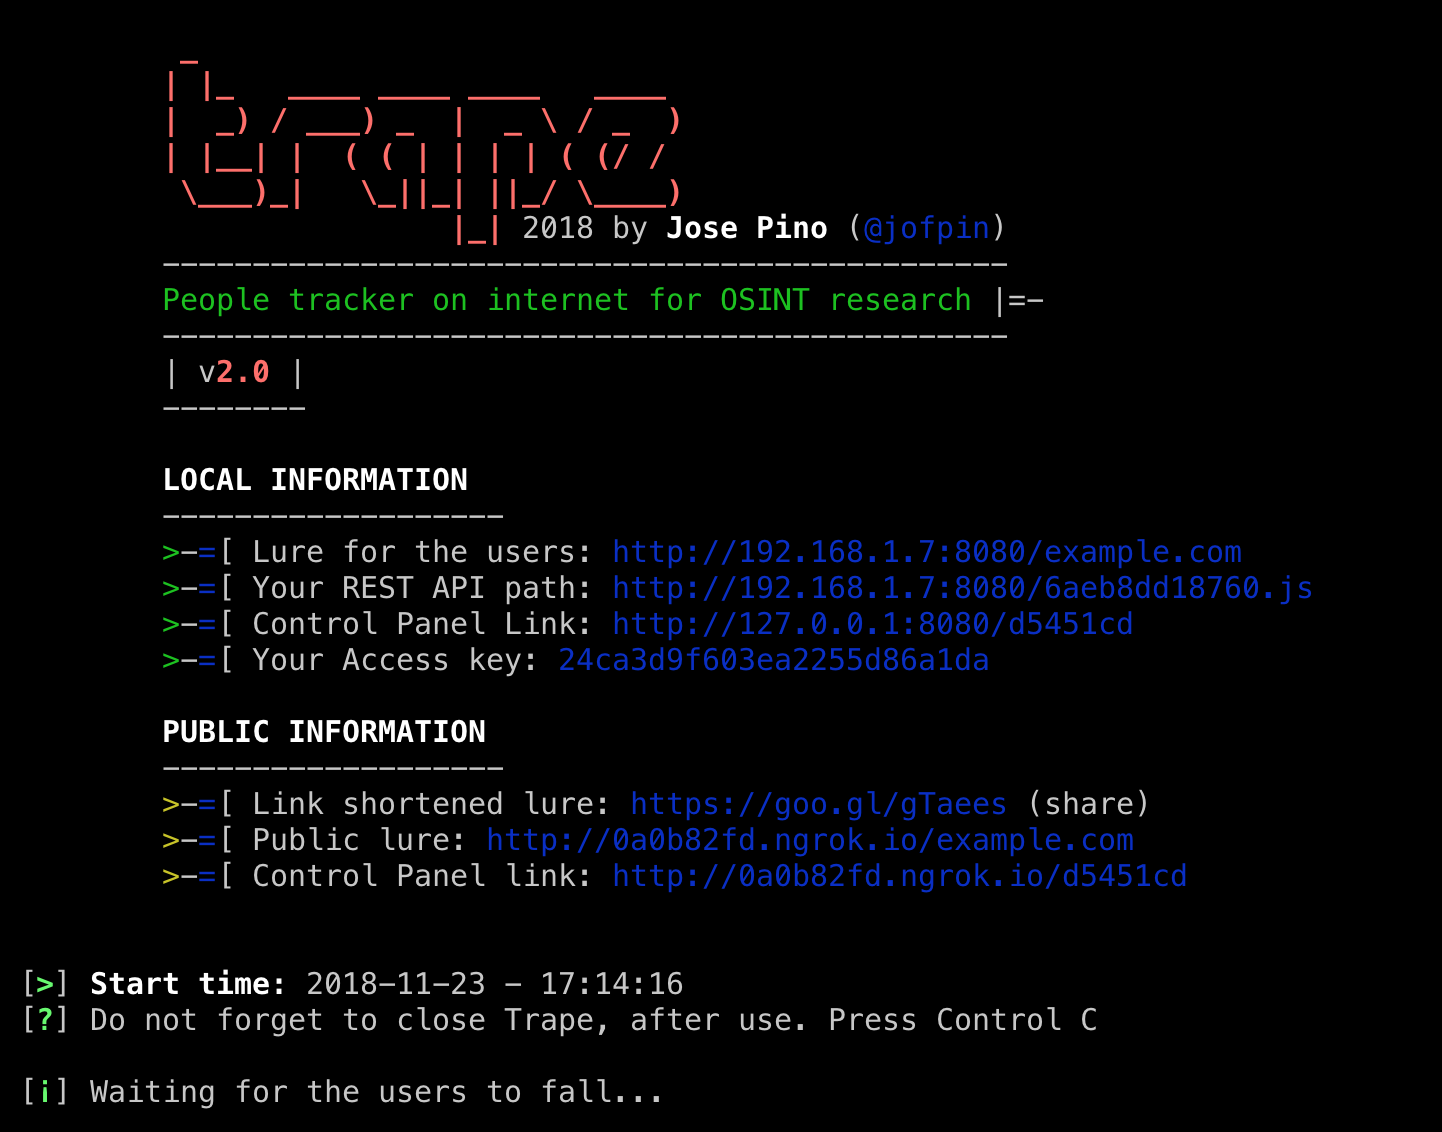
 drk1wi/modlishka
Modlishka. 反向代理。
 fluxionnetwork/fluxion
自动化WPA/WPA2钓鱼工具,可捕获握手包、生成恶意接入点,并通过社会工程学诱使用户访问强制门户以窃取凭证。
 arcanum-sec/wraith
面向授权红队与教育工作者的浏览器劫持框架。通过 XSS 劫持浏览器,提供交互式后渗透控制、盲打 XSS 战利品捕获、社会工程覆盖层,以及一个练习实验室。
 undeadsec/socialfish
现代动态钓鱼工具包,适用于授权的红队演练。克隆登录页面,捕获凭据、Cookies和2FA验证码,配有实时操作面板和隧道支持。
 cyb3rmik3/prompt-injection-email-samples
用于评估电子邮件安全控制和 AI 邮箱助手如何处理跨披露、数据外泄和工具发现意图的间接提示注入的开放 .eml 测试集。
 zaproxy/zaproxy
开源Web应用安全扫描器,支持自动化漏洞检测、手动渗透测试和API安全测试,并内置基于代理的拦截引擎。
 kgretzky/evilginx2
独立的中间人攻击框架,用于钓鱼登录凭证及会话Cookie,可绕过双因素认证。
 bettercap/bettercap
用于 802.11、BLE、HID、CAN-bus、IPv4 和 IPv6 网络侦察与 MITM 攻击的瑞士军刀。
 htr-tech/zphisher
一个包含30多个模板的自动化钓鱼工具。此工具仅用于教育目的!作者不对任何滥用此工具包的行为负责!