
 #1
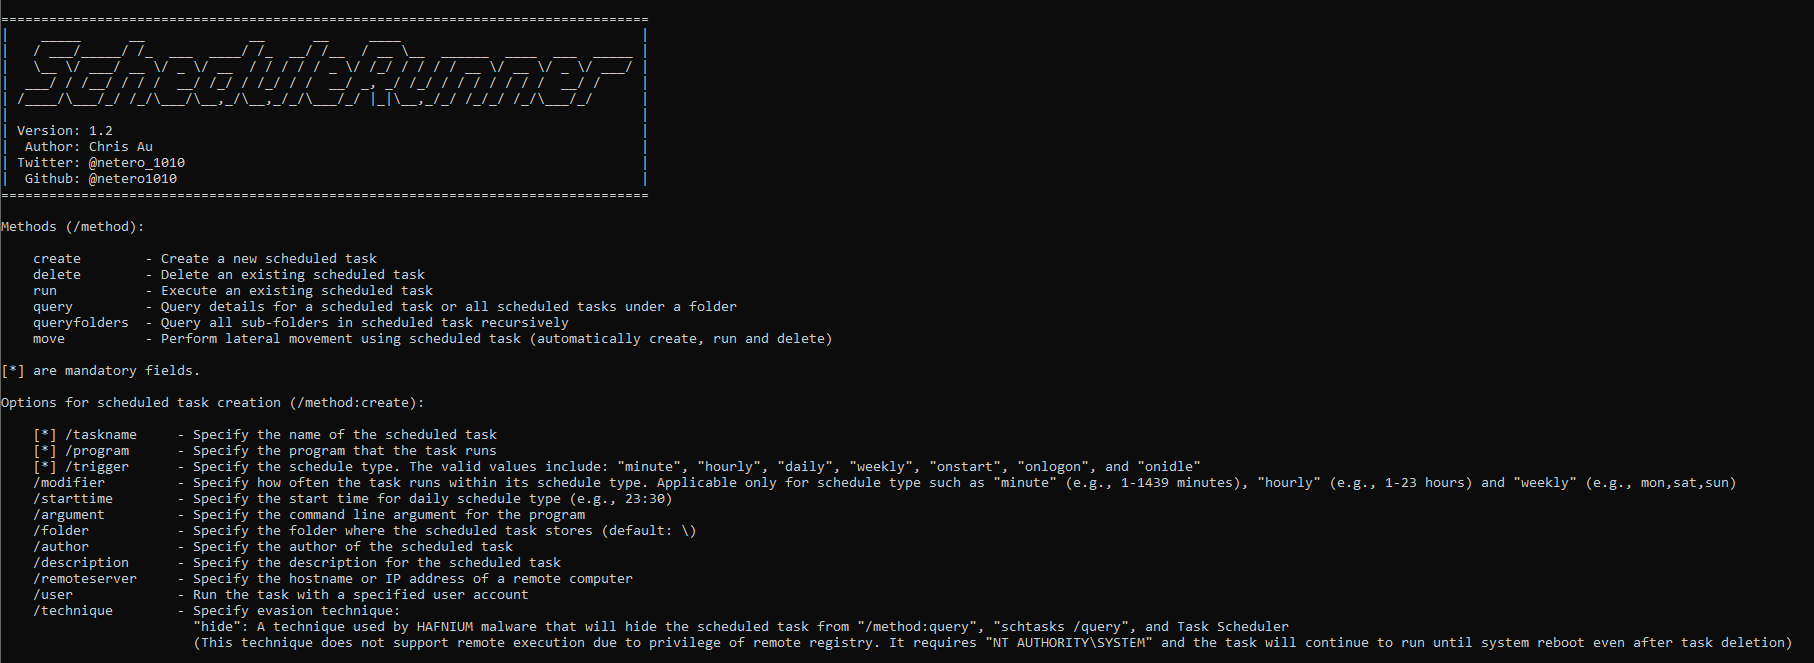
 netero1010/schedulerunner
一个具有更高灵活性的C#工具,用于在红队操作中自定义计划任务,以实现持久化和横向移动。
 trustedsec/specula
滥用 Microsoft Outlook 主页功能以实现隐蔽持久化、远程访问和后渗透利用的模块化命令与控制框架。
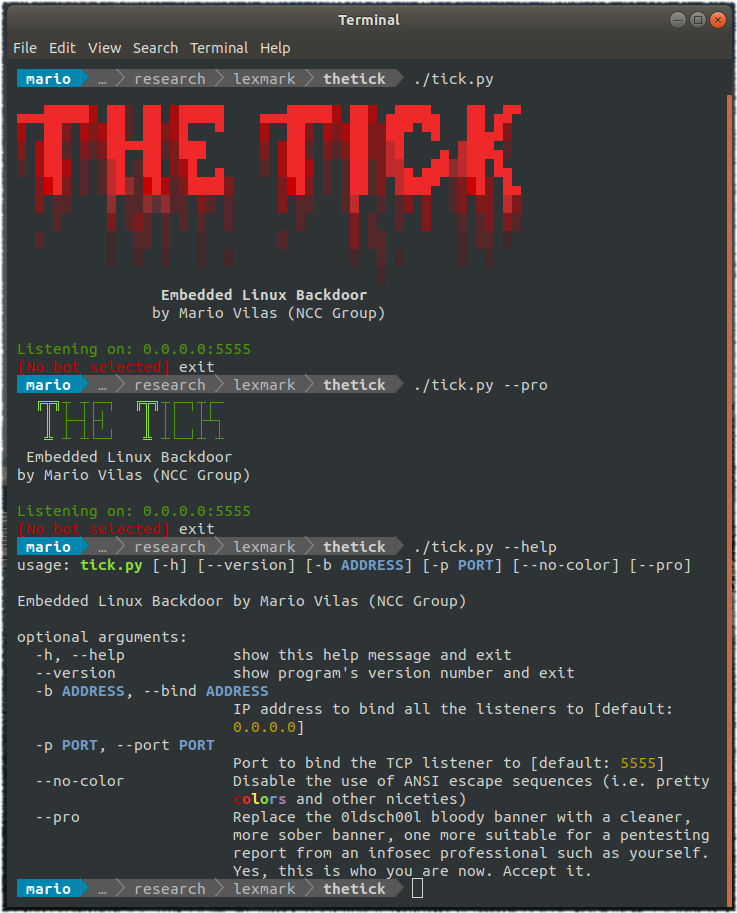 nccgroup/thetick
一个简单的嵌入式Linux后门。
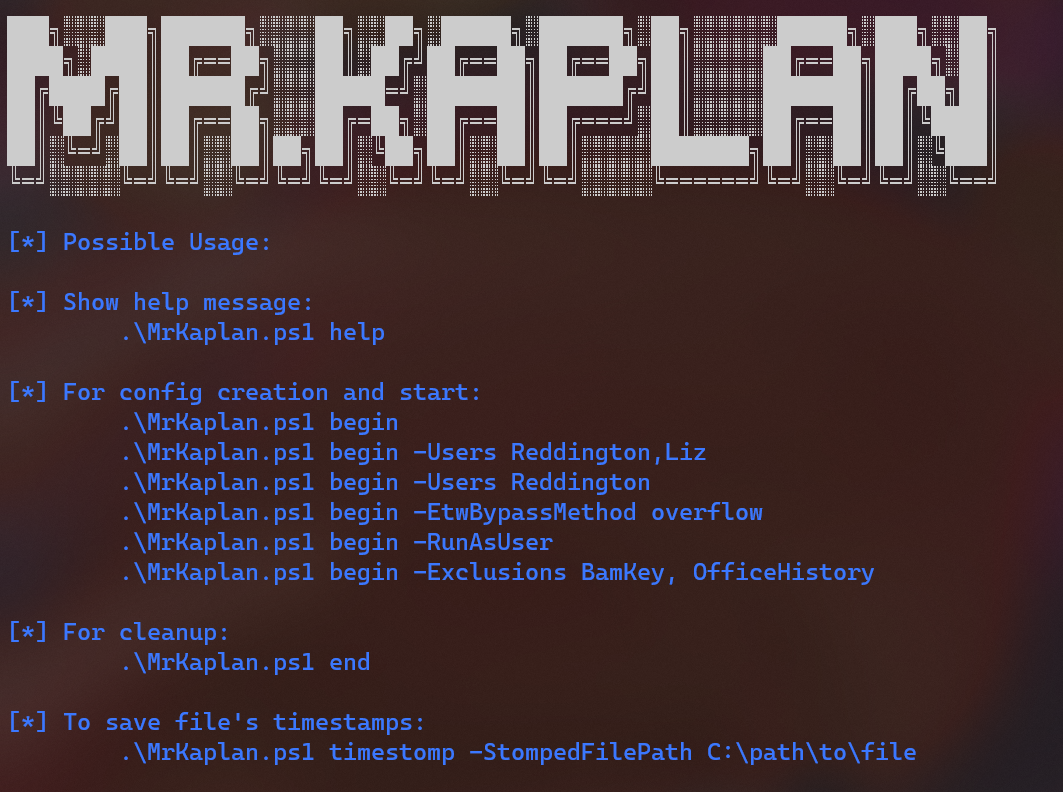 idov31/mrkaplan
面向红队的PowerShell工具,通过停止事件日志记录、删除文件和注册表痕迹,并跨Windows系统上的多个用户保存时间戳,从而清除执行证据。
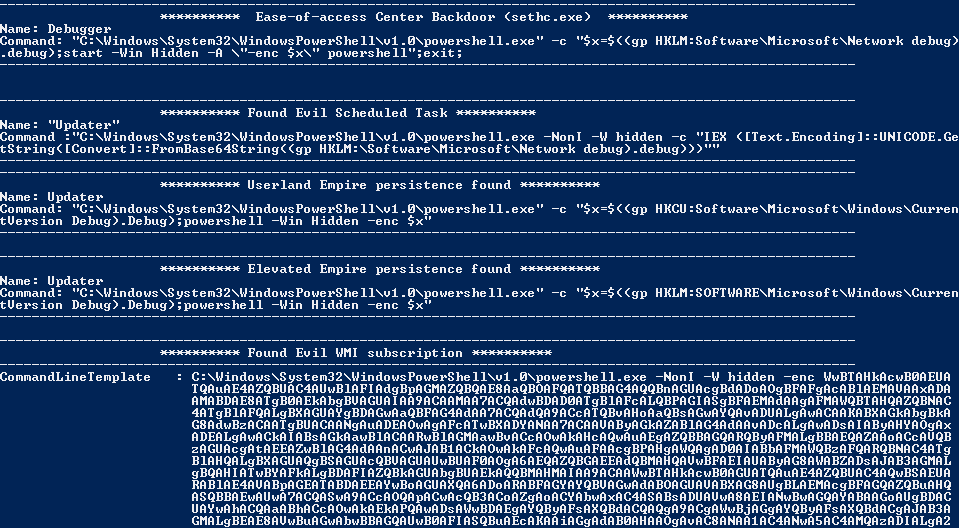
 malwaretech/fakembr
TDL4 风格的 rootkit,用于欺骗对主引导记录(MBR)的读写请求
 alessandroz/pupy
Pupy 是一款开源的、多平台(Windows、Linux、OSX、Android)的多功能 RAT(远程管理工具),主要使用 python 编写。它具备全内存执行特性,几乎不留下痕迹。Pupy 可以使用多种传输方式进行通信,可迁移到其他进程中(反射注入),并能从内存中加载远程 python…
 twosevenonet/edr-redir
使用绑定筛选器(bindflt.sys)重定向 EDR 工作文件夹,从而绕过端点检测、破坏 EDR 服务,或将其替换为攻击者控制的目录,以支持红队行动。
 ekomssavior/airborne-poc
CVE-2025-24252 和 CVE-2025-24132 的 PoC
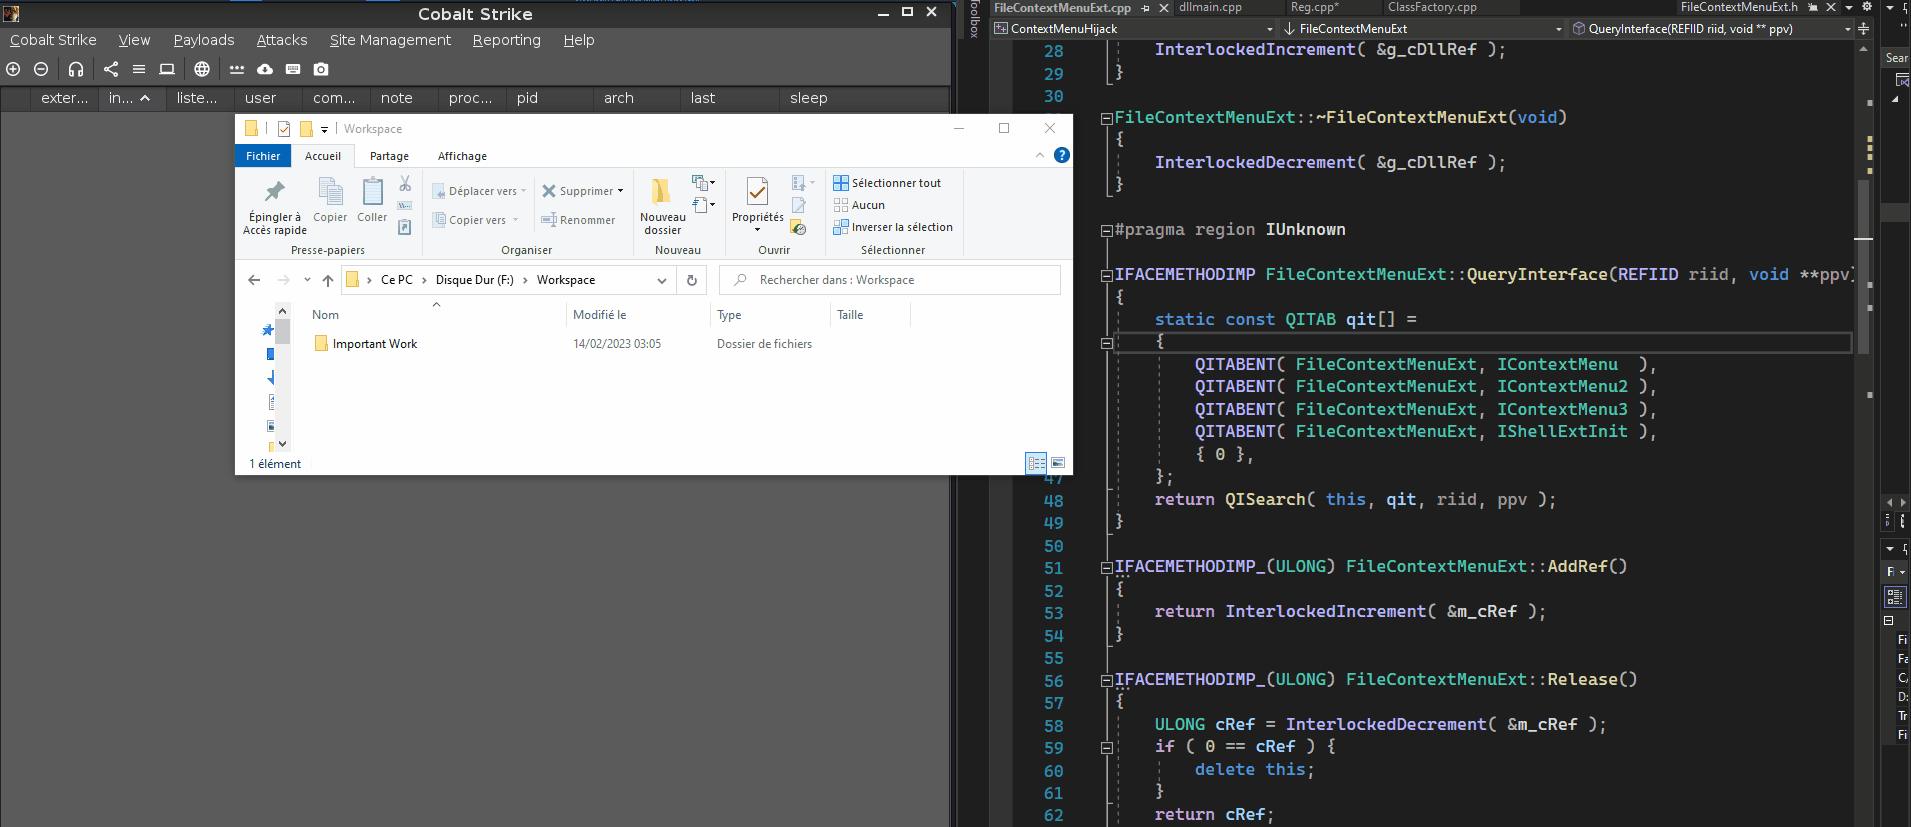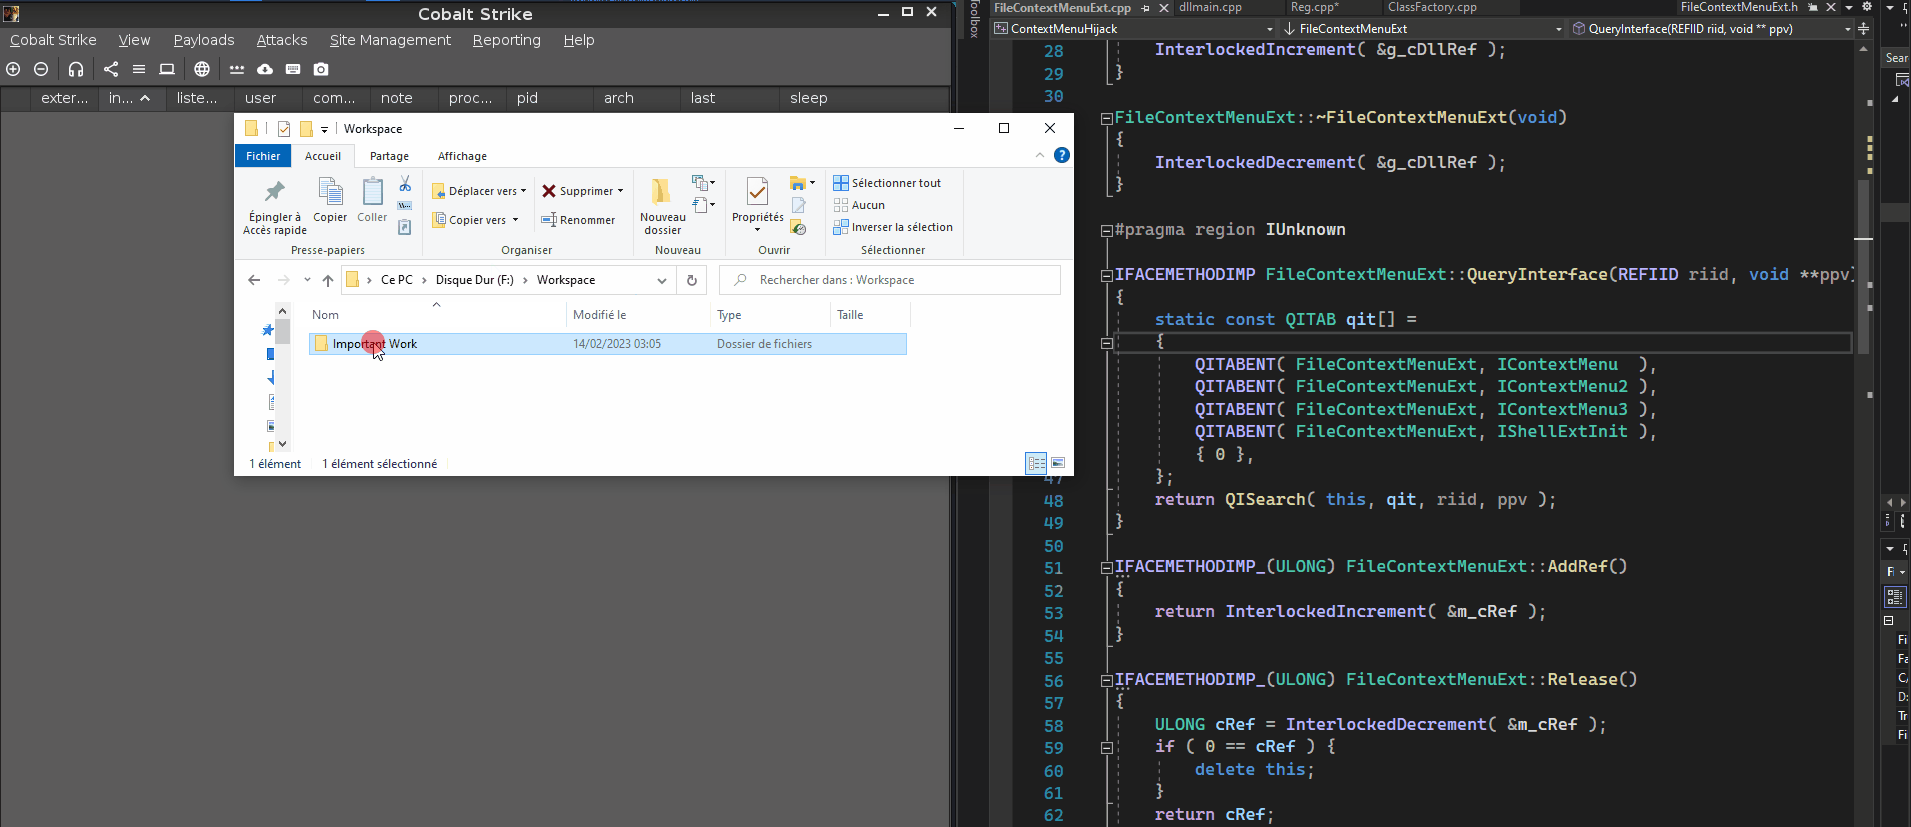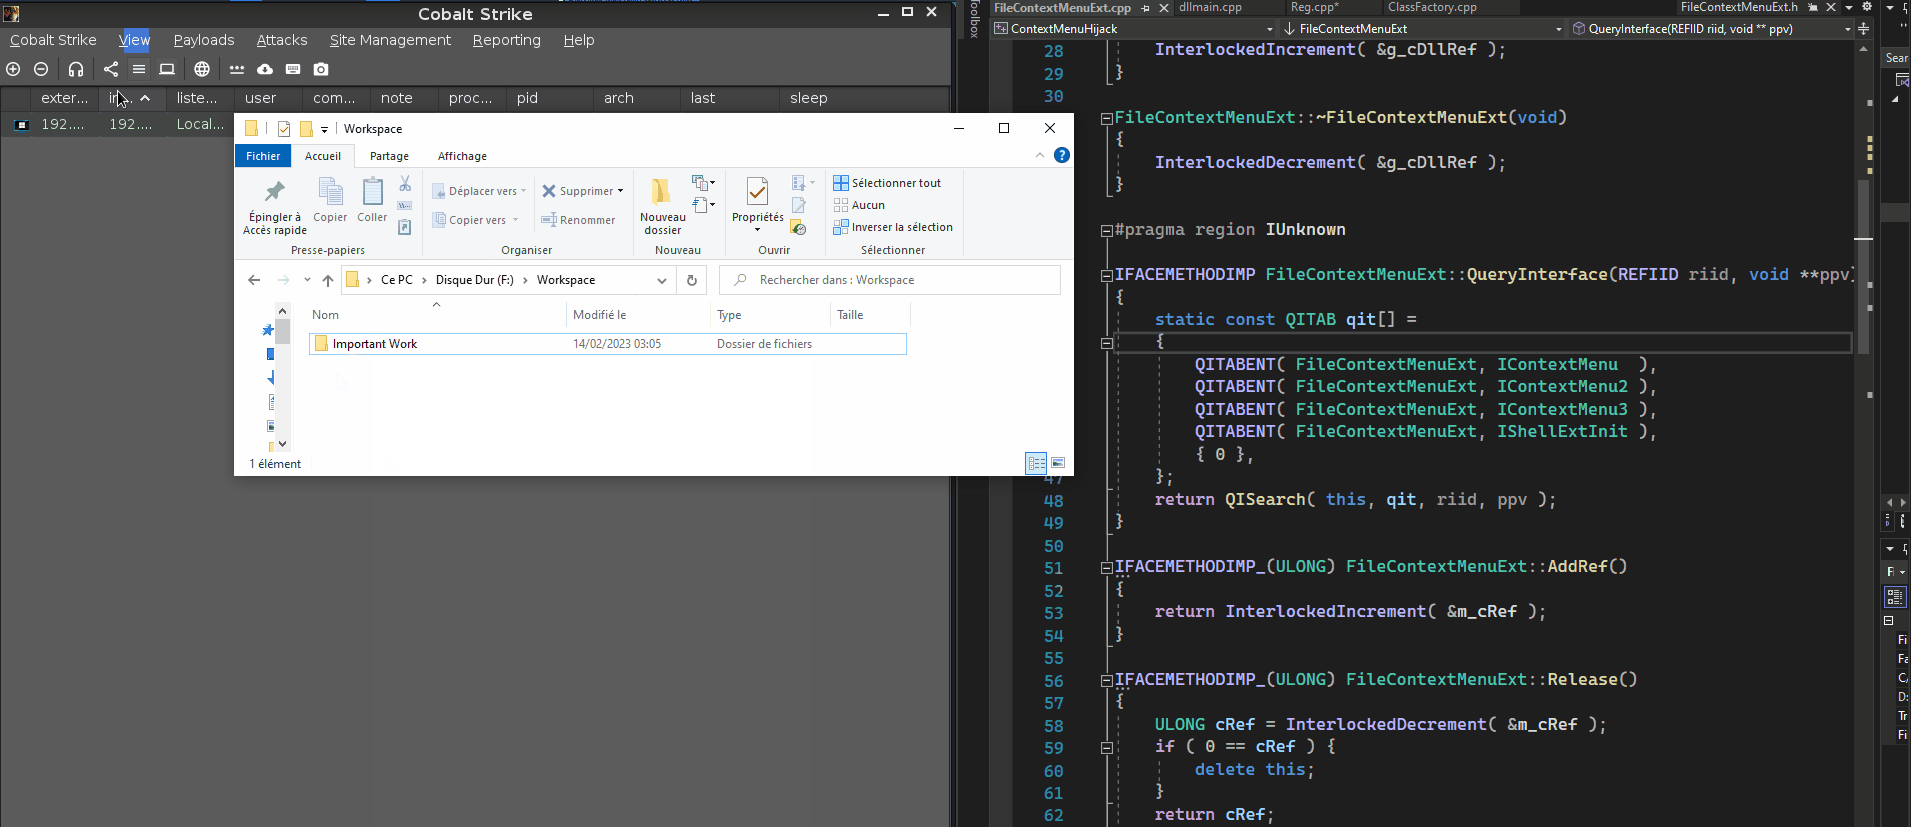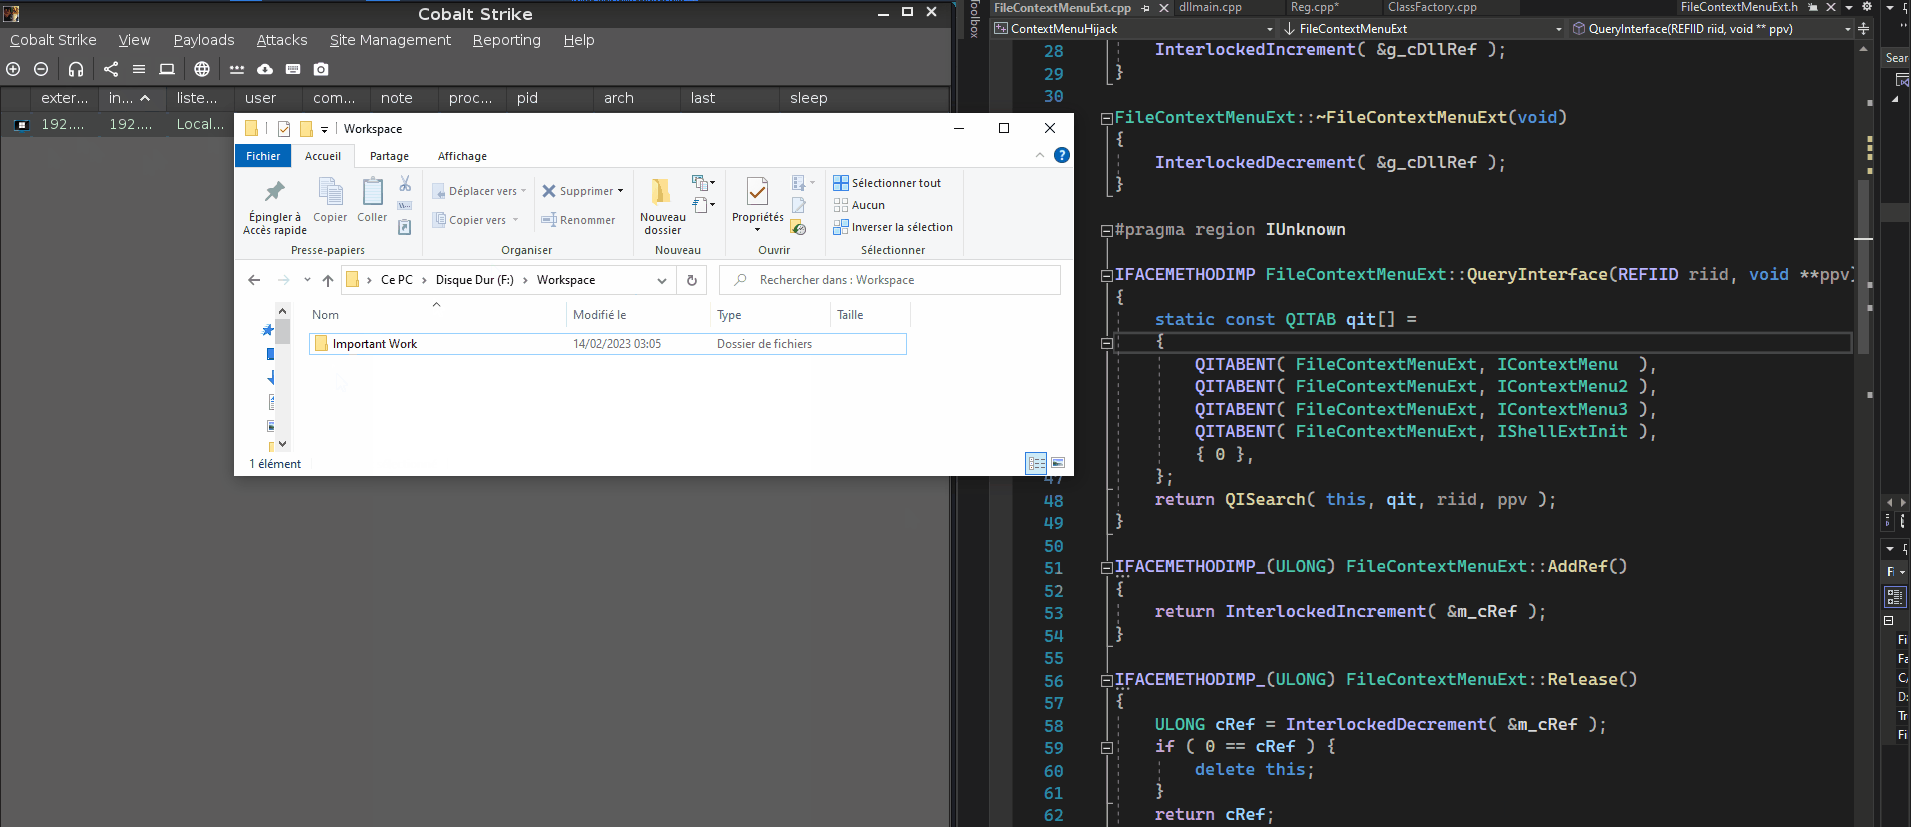 ristbs/contextmenuhijack
在资源管理器菜单中每次右键单击文件/文件夹时执行 payload,以实现持久化。
 nccgroup/gitpwnd
GitPwnd 是一款网络渗透工具,可让你利用 git 仓库对受感染机器进行命令与控制。
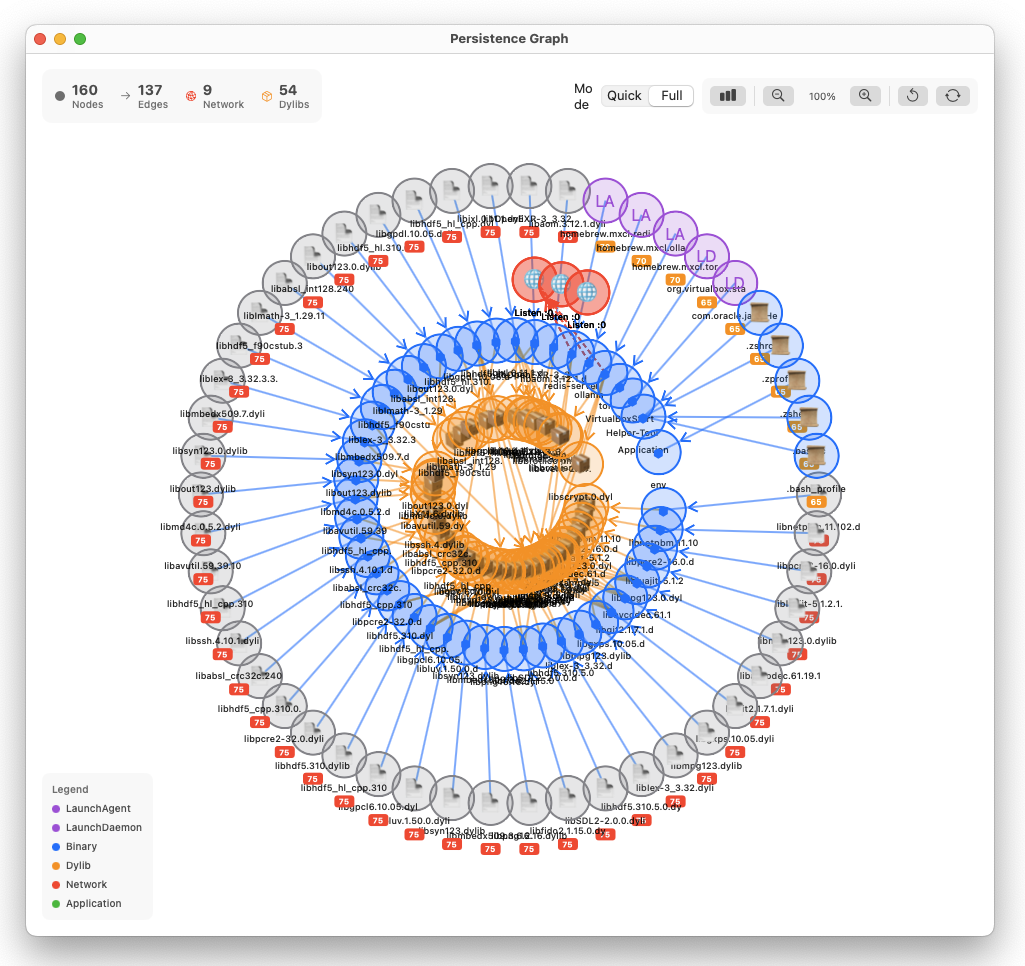 pinperepette/macpersistencechecker
macOS 持久化机制扫描器,具备代码签名验证和时间线追踪功能。
 nvisosecurity/cobaltwhispers
CobaltWhispers 是一个攻击者脚本,利用一组用于 Cobalt Strike 的 Beacon 对象文件(BOF)来执行进程注入、持久化等操作,并借助直接系统调用(SysWhispers2)绕过 EDR/AV。
 ustayready/casperstager
利用底层Windows内核API调用,在Windows通知机制(WNF)状态名称中持久化.NET有效载荷的PoC。
 1135/1135-cobaltstrike-toolkit
关于CobaltStrike









