
 #1

 antoniococo/remotepotato0
Windows 权限提升:从普通用户到域管理员。
 electroniccats/catsniffer
CatSniffer 是一款原创的多协议多频段板,用于嗅探、通信和攻击物联网设备,使用最新的无线电物联网协议。它是一个高度便携的USB棒,集成了TI CC1352、Semtech SX1262和用于V3的RP2040或用于V2的Microchip SAMD21E17。
 tanc7/exocet-av-evasion
EXOCET - 规避杀毒软件、无法检测的有效载荷投递工具
 simplerhacking/evilginx3-phishlets
本仓库为渗透测试人员和红队提供了一套丰富的动态钓鱼模板集合,专为配合 Evilginx3 使用而设计。可能会定期更新。
 microsoft/windowsprotocoltestsuites
⭐⭐ 加入我们,在 SNIA SDC 参加 SMB3 IO Lab(2026年9月28日至10月1日),查看即将举行的互操作性活动
 blacksnufkin/litterbox
一个自托管的沙箱,供红队在部署前针对现代检测机制测试 payload。MCP 集成让 LLM 智能体端到端地驱动分析。
 danielbohannon/invoke-dosfuscation
Cmd.exe 命令混淆生成器与检测测试框架
 m00nrise/processhider
用于隐藏进程以规避监控应用程序的后渗透工具
 screetsec/vegile
此工具将在后门/rootkit设置完成后隐藏你指定的进程,无限化你在Metasploit中的会话并使其透明化。即使被杀死,它也会重新运行。总会有一个进程在运行另一个进程的同时运行,因此我们可以认为这个进程就像《攻壳机动队》中的幽灵一样无法停止。
 eladshamir/whisker
Whisker 是一款 C# 工具,用于通过操控目标账户的 msDS-KeyCredentialLink 属性来接管 Active Directory 用户和计算机账户,从而有效地为目标账户添加“影子凭据”。
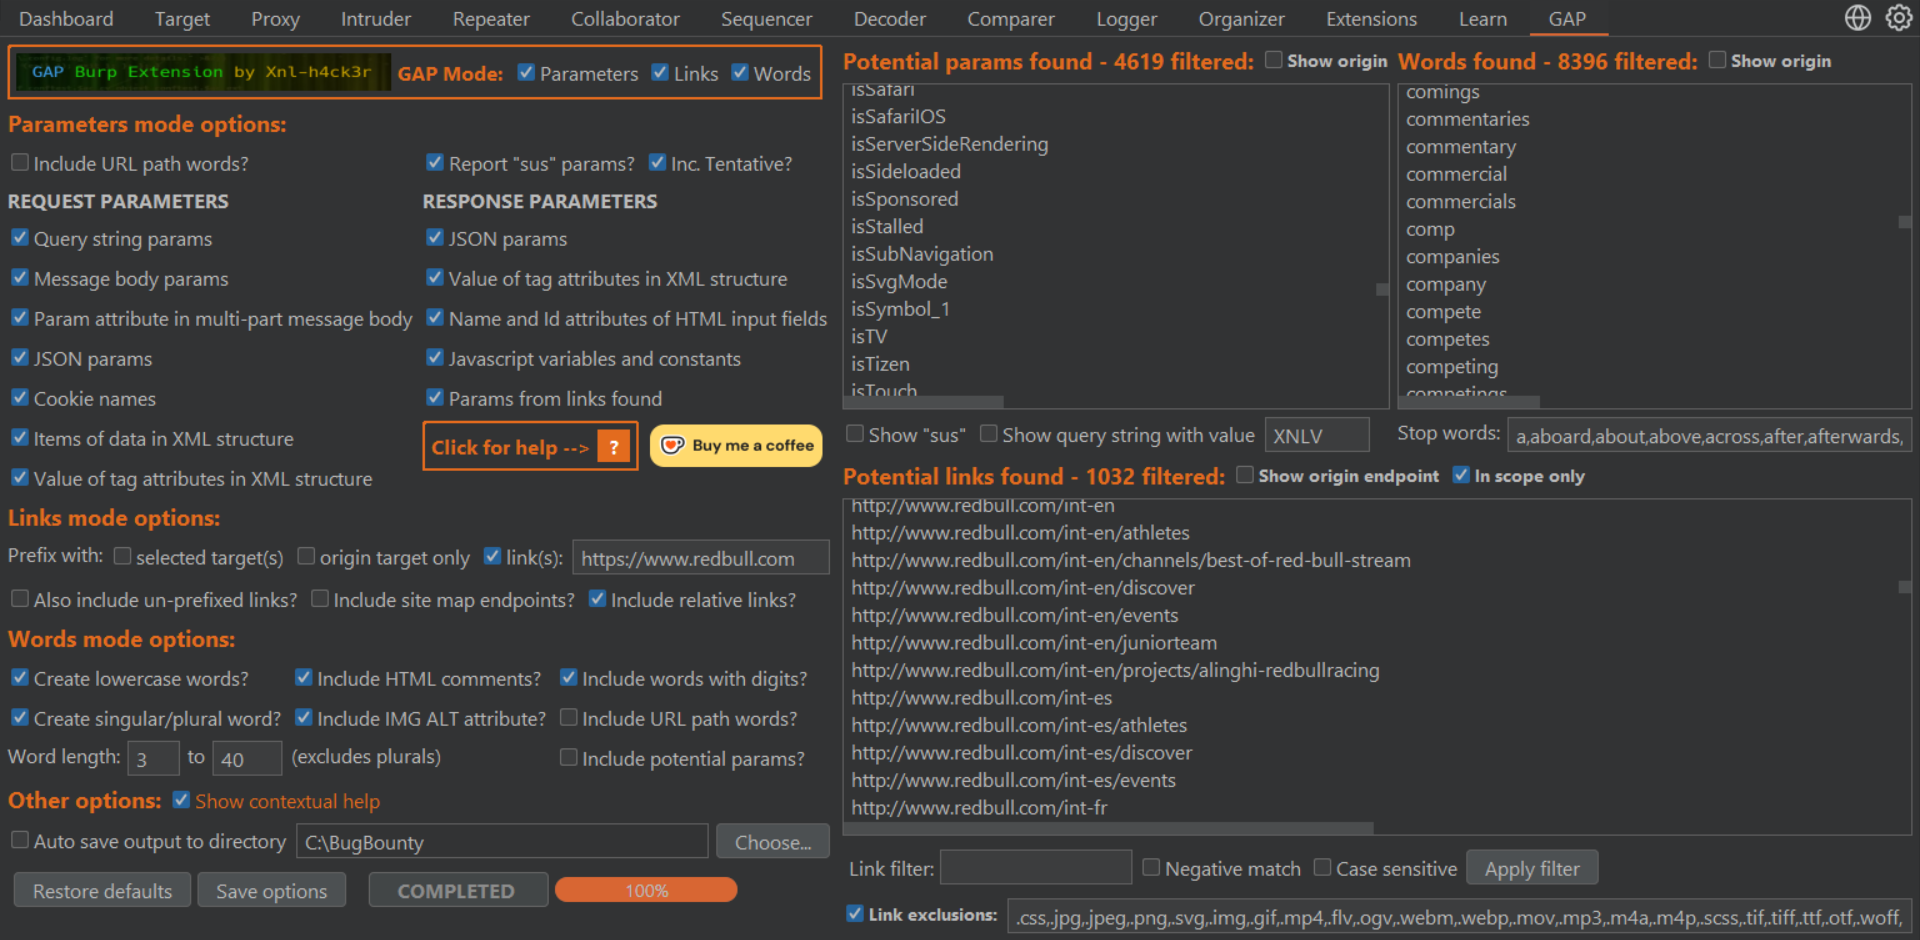 xnl-h4ck3r/gap-burp-extension
Burp扩展,用于发现潜在端点、参数并生成自定义目标词表
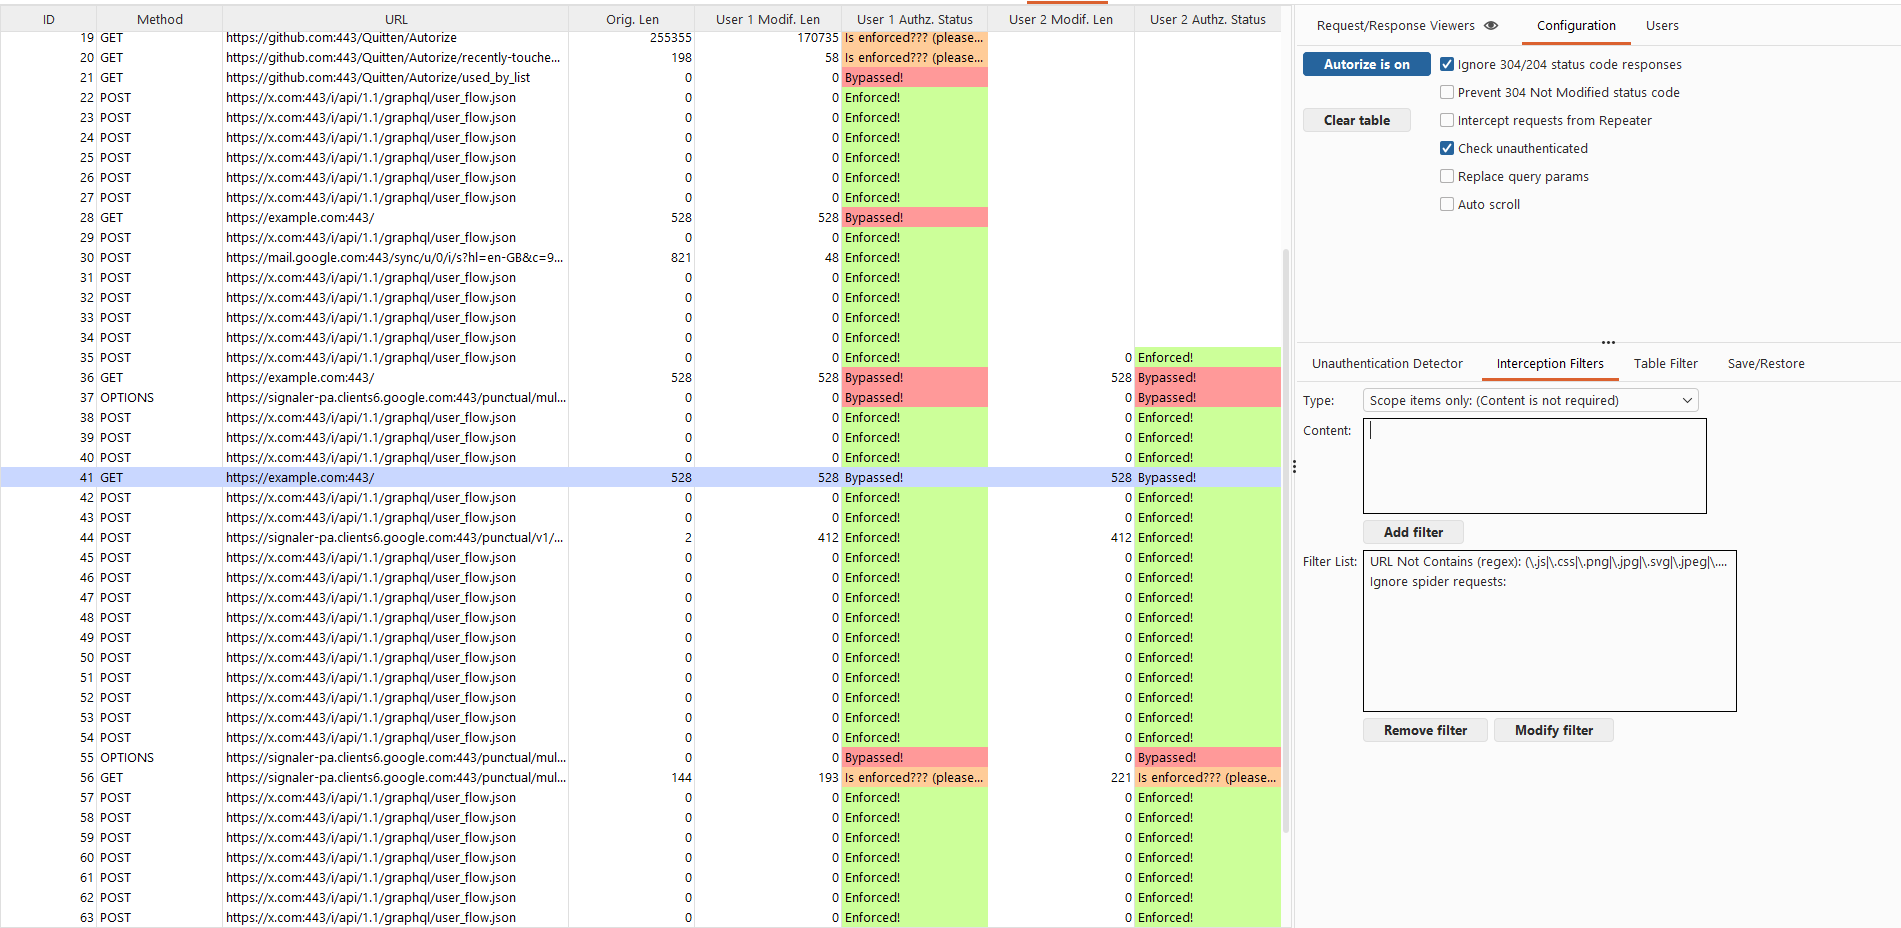 quitten/autorize
用Jython编写的Burp Suite自动授权执行检测扩展,由Barak Tawily开发,旨在减轻应用安全人员的工作负担,并使他们能够执行自动授权测试。
 funnywolf/pystinger
使用Webshell绕过防火墙进行流量转发
 thekingofduck/burpfakeip
Burp Suite 扩展,用于在 HTTP 请求中伪造 IP 地址,从而能够测试服务器端 IP 限制并绕过基于 IP 的访问控制。
 google/bughunters
Google 漏洞奖励计划的参考资源,包括域名层级、OSS 仓库层级列表以及面向安全研究人员的已奖励补丁示例。
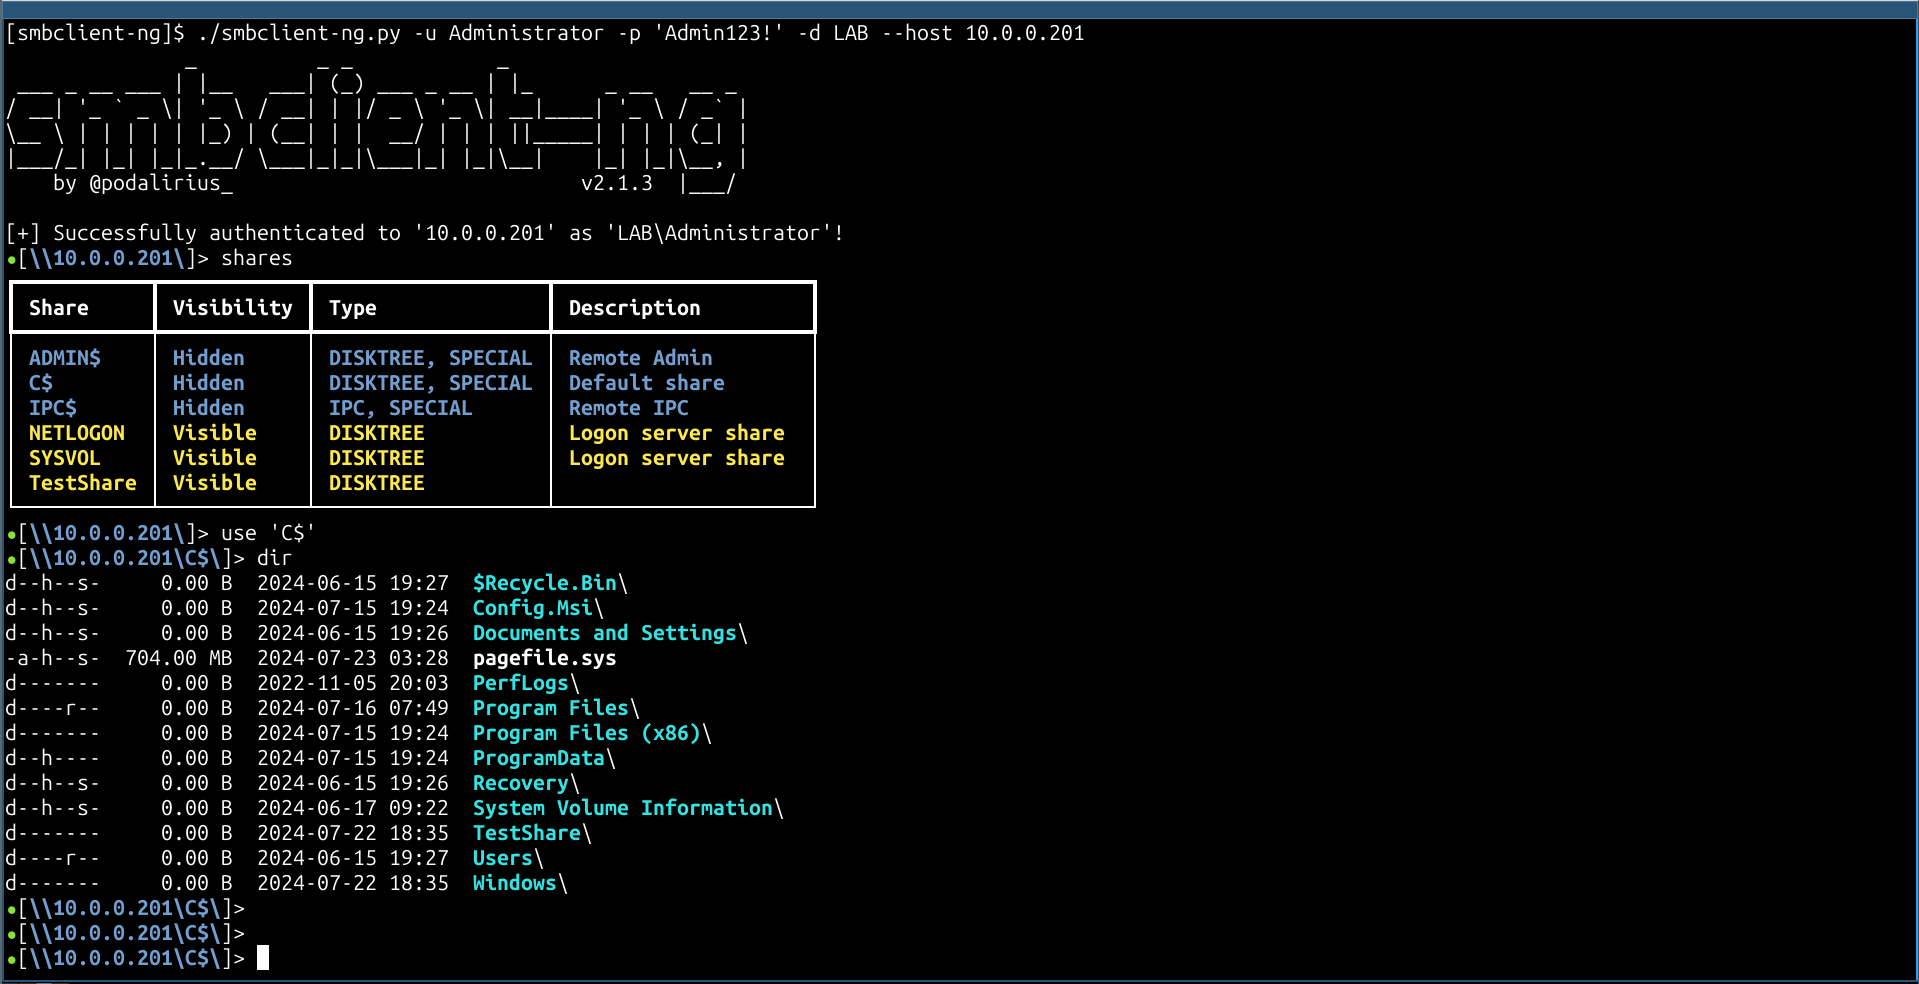 p0dalirius/smbclient-ng
smbclient-ng,一种快速且用户友好的方式来与 SMB 共享进行交互。
 p3nt4/invoke-socksproxy
使用 PowerShell 实现的 SOCKS 代理和反向 SOCKS 服务器。









