
 #1


 h4x0r-dz/leaked-credentials
如何查找泄露的凭据!
 s1ckb0y1337/cobalt-strike-cheatsheet
关于 Cobalt Strike 功能的一些笔记和示例
 bishopfox/sj
用于审计暴露的(Swagger/OpenAPI)定义文件中定义的端点的工具。
 arno0x/dnsexfiltrator
通过DNS请求隐蔽通道进行数据外泄
 cyberark/skyark
SkyArk 帮助发现、评估和保护 Azure 和 AWS 中最具特权的实体。
 joinchang/ghostlock-oneplus
# GhostLock (CVE-2026-43499) 针对已锁定引导加载程序的 Android 设备的内核漏洞利用
 entropy1337/infernal-twin
无线黑客 - 这是自动化的无线黑客工具
 breenmachine/rottenpotatong
新版本的 RottenPotato,作为 C++ DLL 和独立的 C++ 二进制文件——无需 meterpreter 或其他工具。
 spinkham/skipfish
由 lcamtuf 为 Google 创建的 Web 应用程序安全扫描器 - 非官方镜像
 ghostpack/sharpdpapi
SharpDPAPI 是一个将部分 Mimikatz DPAPI 功能移植到 C# 的版本。
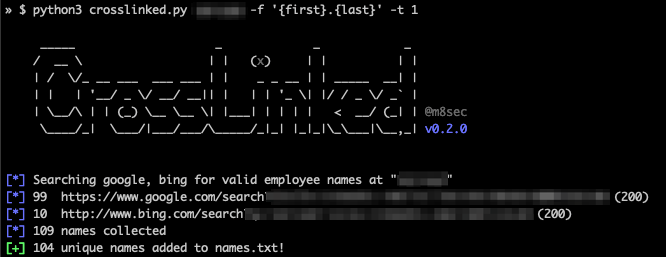 m8sec/crosslinked
LinkedIn 枚举工具,通过搜索引擎抓取从组织中提取有效员工姓名。
 krisnova/boopkit
Linux eBPF后门,通过TCP实现。在获得特权访问权限后,可生成反向Shell、实现远程代码执行(RCE)。少些喧闹,多些实干。
 fkasler/cuddlephish
武器化的中间人浏览器 (BitM) 面向渗透测试人员
 lachlan2k/react2shell-cve-2025-55182-original-poc
针对 React2Shell(CVE-2025-55182)的原始概念验证漏洞利用,演示了如何通过 Webpack 分块解析漏洞在 Next.js 应用程序中实现远程代码执行。
 nccgroup/pmapper
用于快速评估 AWS 中 IAM 权限的工具。
 0xinfection/xsrfprobe
Prime 跨站请求伪造 (CSRF) 审计与利用工具包.









