
 #1

 bhassani/eternalbluec
用C/C++重写的EternalBlue工具套件,包括:MS17-010漏洞利用、EternalBlue漏洞检测器、DoublePulsar检测器以及DoublePulsar Shellcode和DLL上传器。
 saadahla/filelesspeloader
在内存中加载远程 AES 加密的 PE,解密并运行它
 archstrike/archstrike
一个面向安全专业人士和爱好者的 Arch Linux 软件仓库。遵循 Arch 之道,并为 i686、x86_64、ARMv6、ARMv7 和 ARMv8 进行了优化。
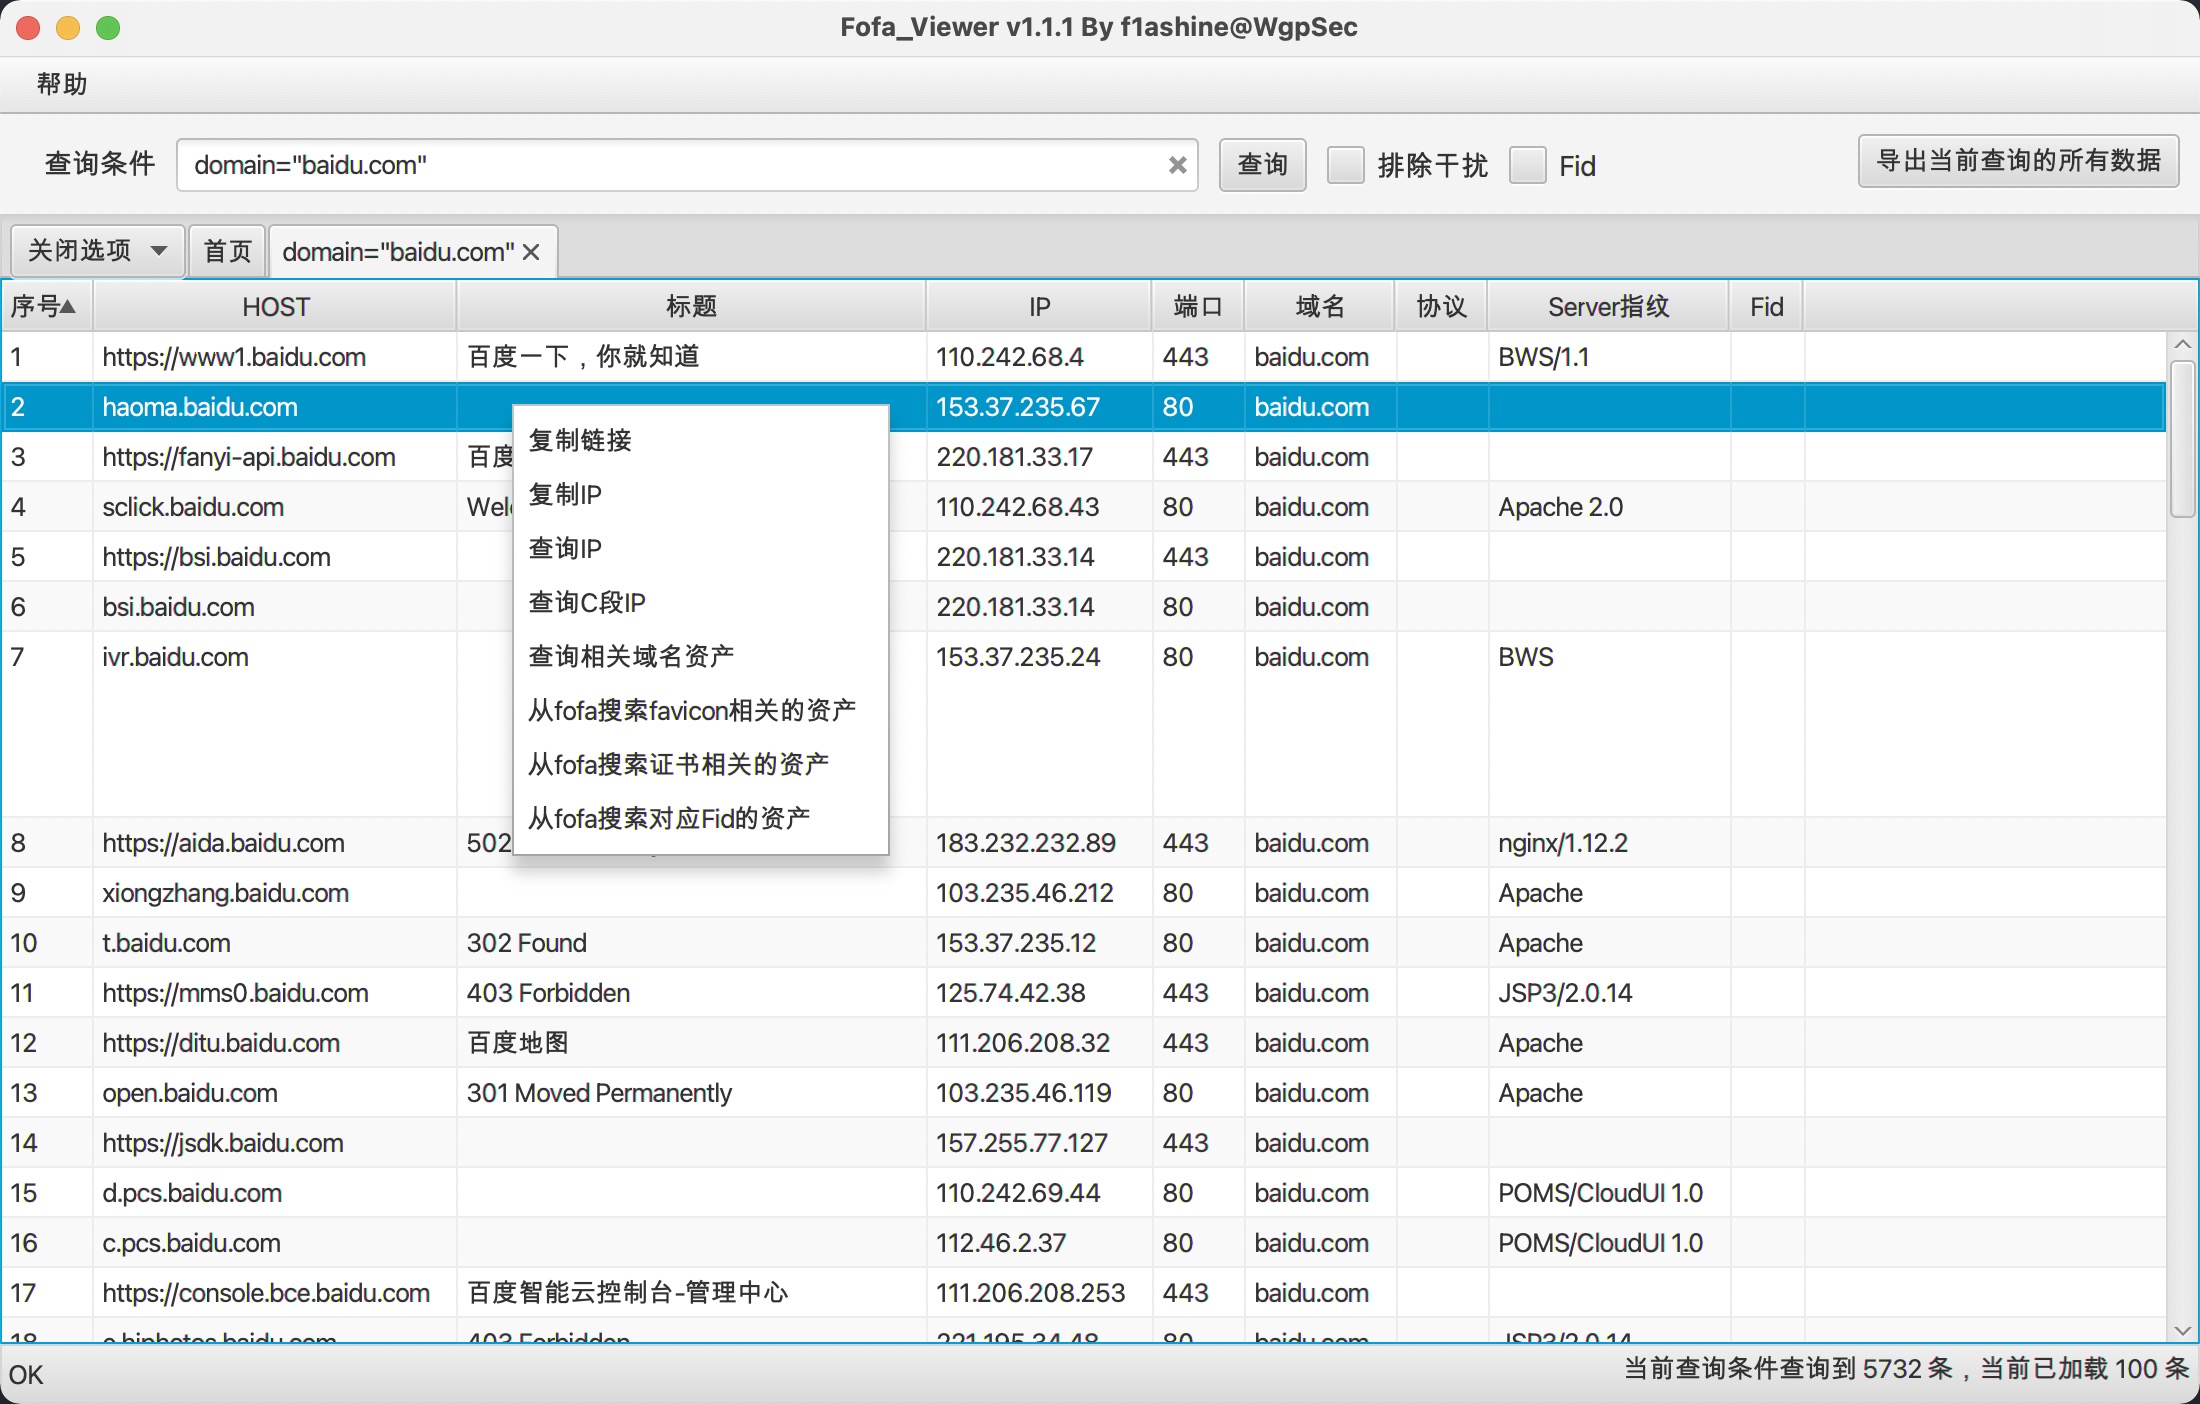 wgpsec/fofa_viewer
一个使用 JavaFX 编写的简单 FOFA 客户端。由 WgpSec 创建,f1ashine 维护。
 ajinabraham/cmsscan
CMS Scanner: 扫描 Wordpress、Drupal、Joomla、vBulletin 网站,查找安全问题。
 projectdiscovery/urlfinder
一款用于被动收集 URL 的高速工具,专为高效、全面的 Web 资产发现而优化,无需主动扫描。
 xsscx/fuzz
商品注入特征、恶意输入、XSS、HTTP 头注入、XXE、RCE、Javascript、XSLT
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
 k8gege/ladongo
Ladon for Kali 全平台开源内网渗透扫描器,Windows/Linux/Mac/路由器内网渗透,使用它可轻松一键批量探测C段、B段、A段存活主机、高危漏洞检测MS17010、SmbGhost,远程执行SSH/Winrm,密码爆破SMB/SSH/FTP/Mysql/Mssql/Oracle…

 evilsocket/legba
最快的且最全面的多协议凭证暴力破解器/密码喷洒器和枚举器。 🥷
 p3nt4/powershdll
使用rundll32运行PowerShell。绕过软件限制。
 viralmaniar/bigbountyrecon
BigBountyRecon 工具利用 58 种不同的技术,结合各种 Google dork 和开源工具,以加速对目标组织的初始侦察过程。
 almondoffsec/passthecert
使用证书通过 Schannel 向 LDAP/S 服务器进行身份验证的概念验证工具。
 t3l3machus/powershell-obfuscation-bible
用于手动混淆 PowerShell 脚本以实现 AV 规避的技术、示例及少量理论集合,仅供教育目的编译。本仓库内容为个人研究成果,包括在线阅读资料以及在实验室和渗透测试中进行反复试验的尝试。
 rosesecurity/anti-virus-evading-payloads
在渗透测试或道德黑客行动的漏洞利用阶段,你最终需要尝试让代码在目标系统计算机上运行。这里有一种在创建后门时规避杀毒软件的简单方法!









