NucleiFuzzer 是一款先进的自动化工具,旨在通过集成一套强大的 URL 发现和漏洞扫描工具,简化和优化 Web 应用程序安全测试。它结合了 ParamSpider、Waybackurls、Katana、Gauplus 和 Hakrawler,全面收集和枚举 Web 应用程序的潜在入口点。借助 Nuclei 的强大功能,它使用 fuzzing-templates 扫描这些端点,从而有效发现各种漏洞。
增强版 NucleiFuzzer 专为速度和准确性而构建,利用先进的 URL 验证、使用 uro 进行去重,以及使用 httpx 进行精确的 HTTP 过滤。该工具为 安全专业人员、漏洞赏金猎人 和 Web 开发者 提供无缝的工作流程,以检测和解决安全风险,确保 Web 应用程序的稳健保护。
ParamSpider、Waybackurls、Katana、Gauplus 和 Hakrawler),确保对 URL 和参数的全面覆盖。Nuclei 配合 fuzzing-templates 精确识别关键安全问题。uro 和 httpx 去除重复项和无关结果,实现更干净、更专注的扫描。利用 NucleiFuzzer,通过增强、高效且可靠的安全测试解决方案,保护您的 Web 应用程序免受漏洞和攻击!
注意: Nuclei + Paramspider + waybackurls + gauplus + hakrawler + katana + Fuzzing Templates = NucleiFuzzer
重要: 请确保您的机器上已安装 Nuclei、Paramspider、waybackurls、gauplus、hakrawler、katana、httpx 和 uro 这些工具,并且能够正确执行,以便无任何问题地使用 NucleiFuzzer。
git clone https://github.com/projectdiscovery/nuclei.gitgit clone https://github.com/0xKayala/ParamSpider.gitgit clone https://github.com/tomnomnom/waybackurls.gitgit clone https://github.com/bp0lr/gauplus.gitgit clone https://github.com/hakluke/hakrawler.gitgit clone https://github.com/projectdiscovery/katana.gitgit clone https://github.com/projectdiscovery/httpx.githttps://github.com/s0md3v/uro.gitFuzzing Templates git clone https://github.com/projectdiscovery/nuclei-templates.git

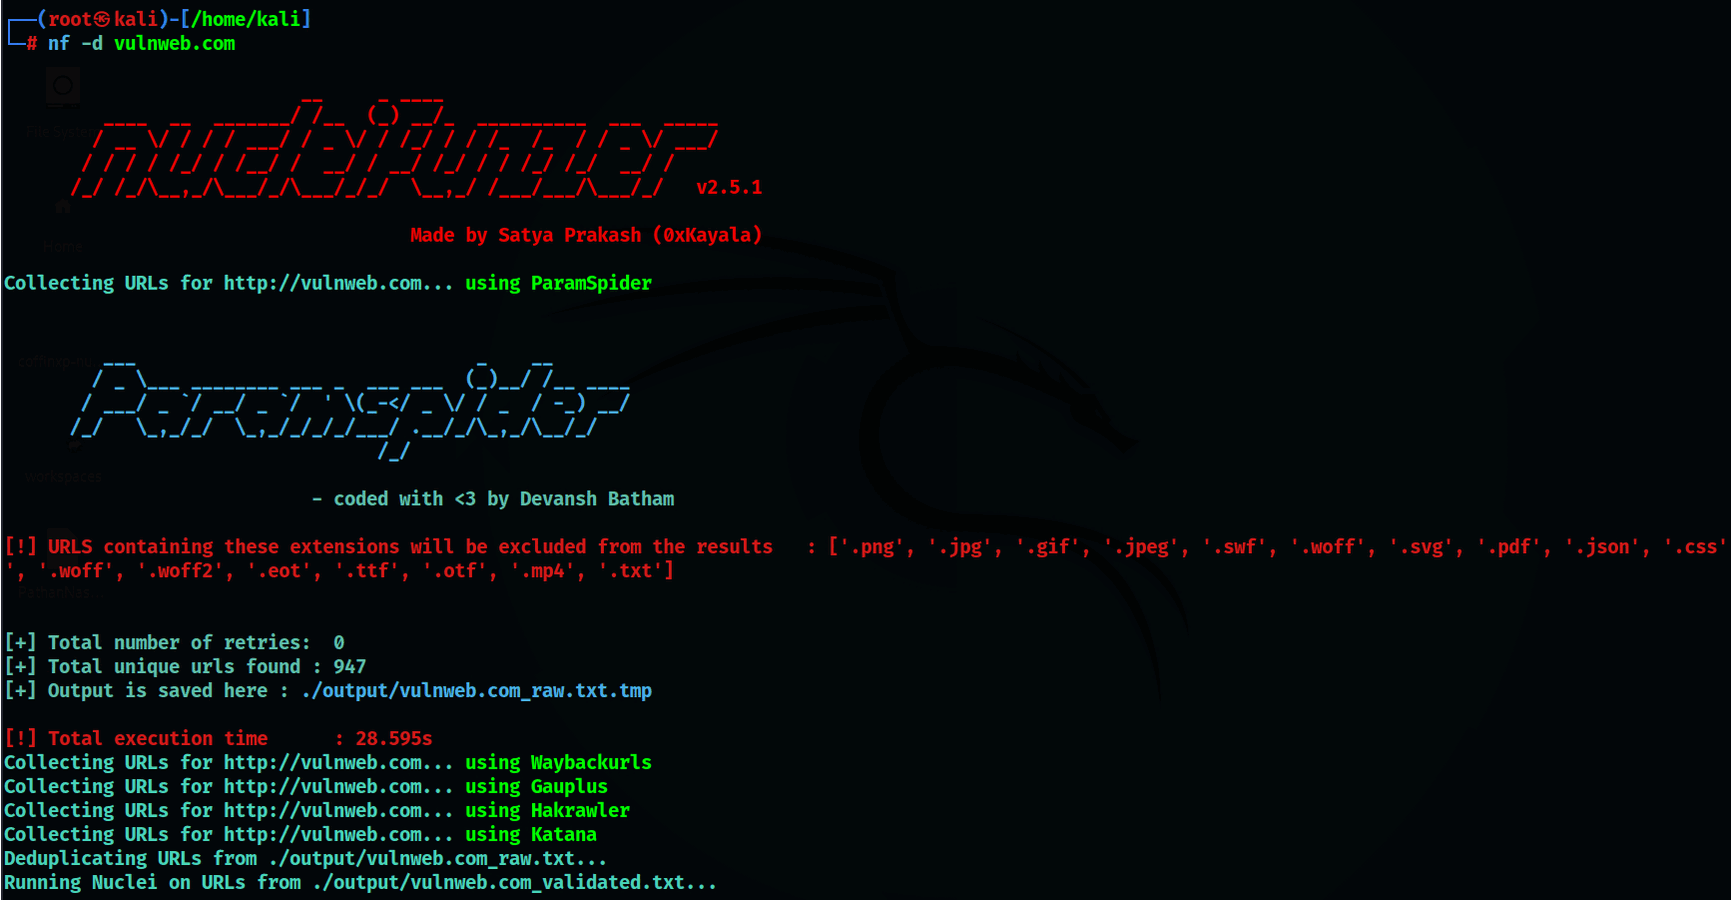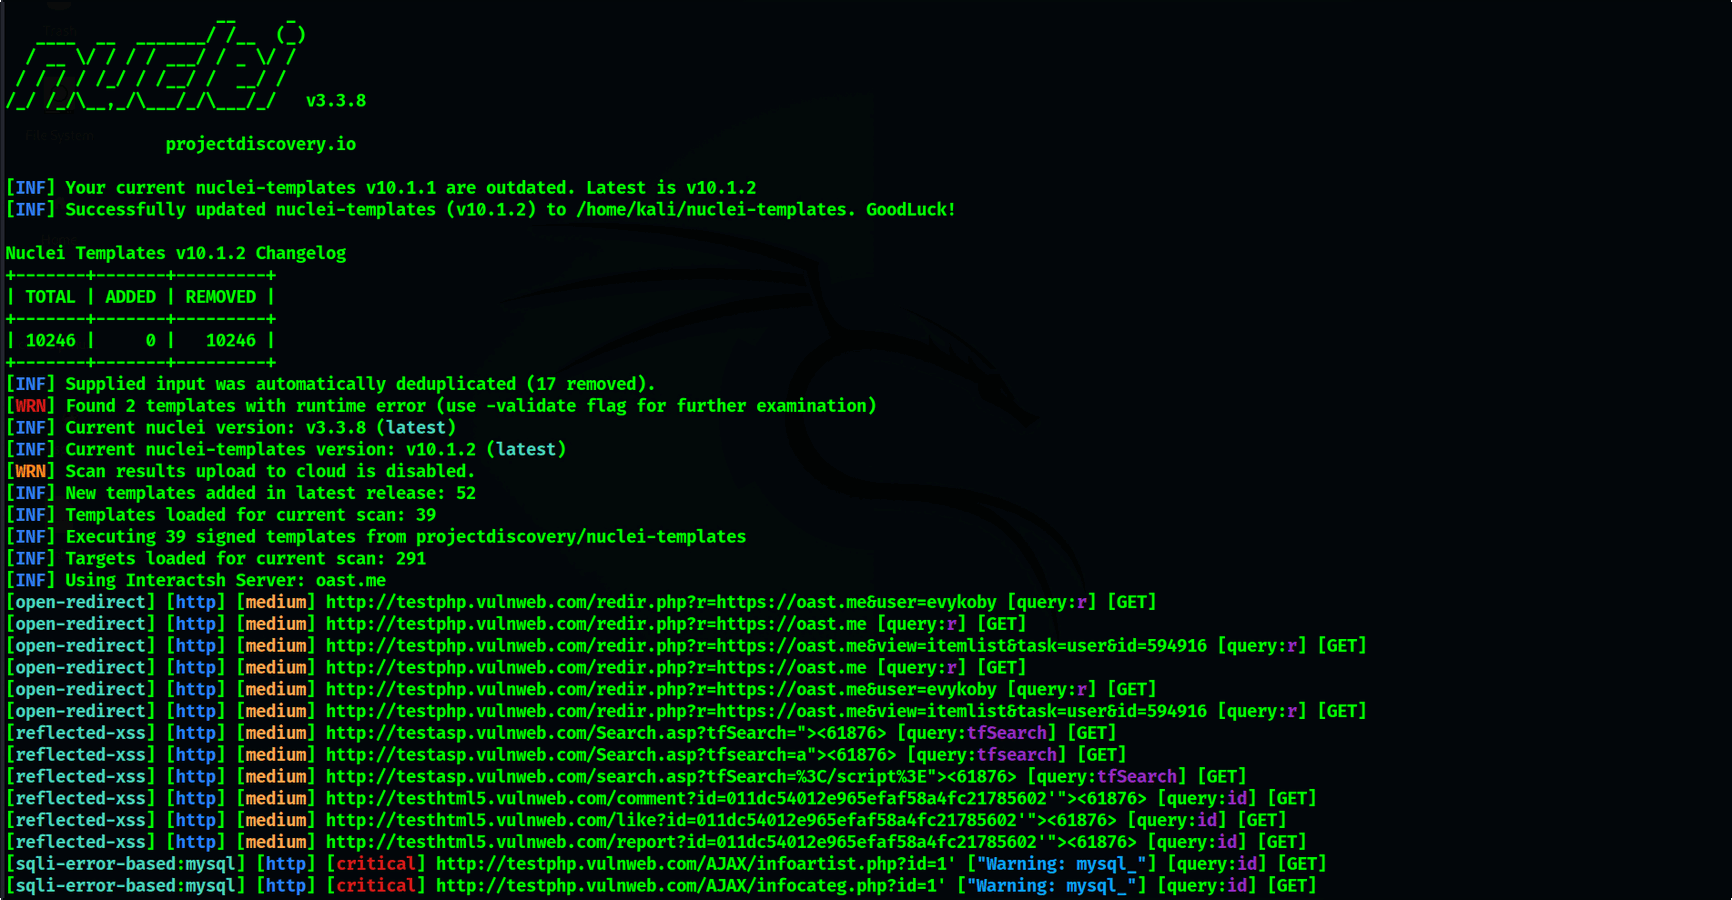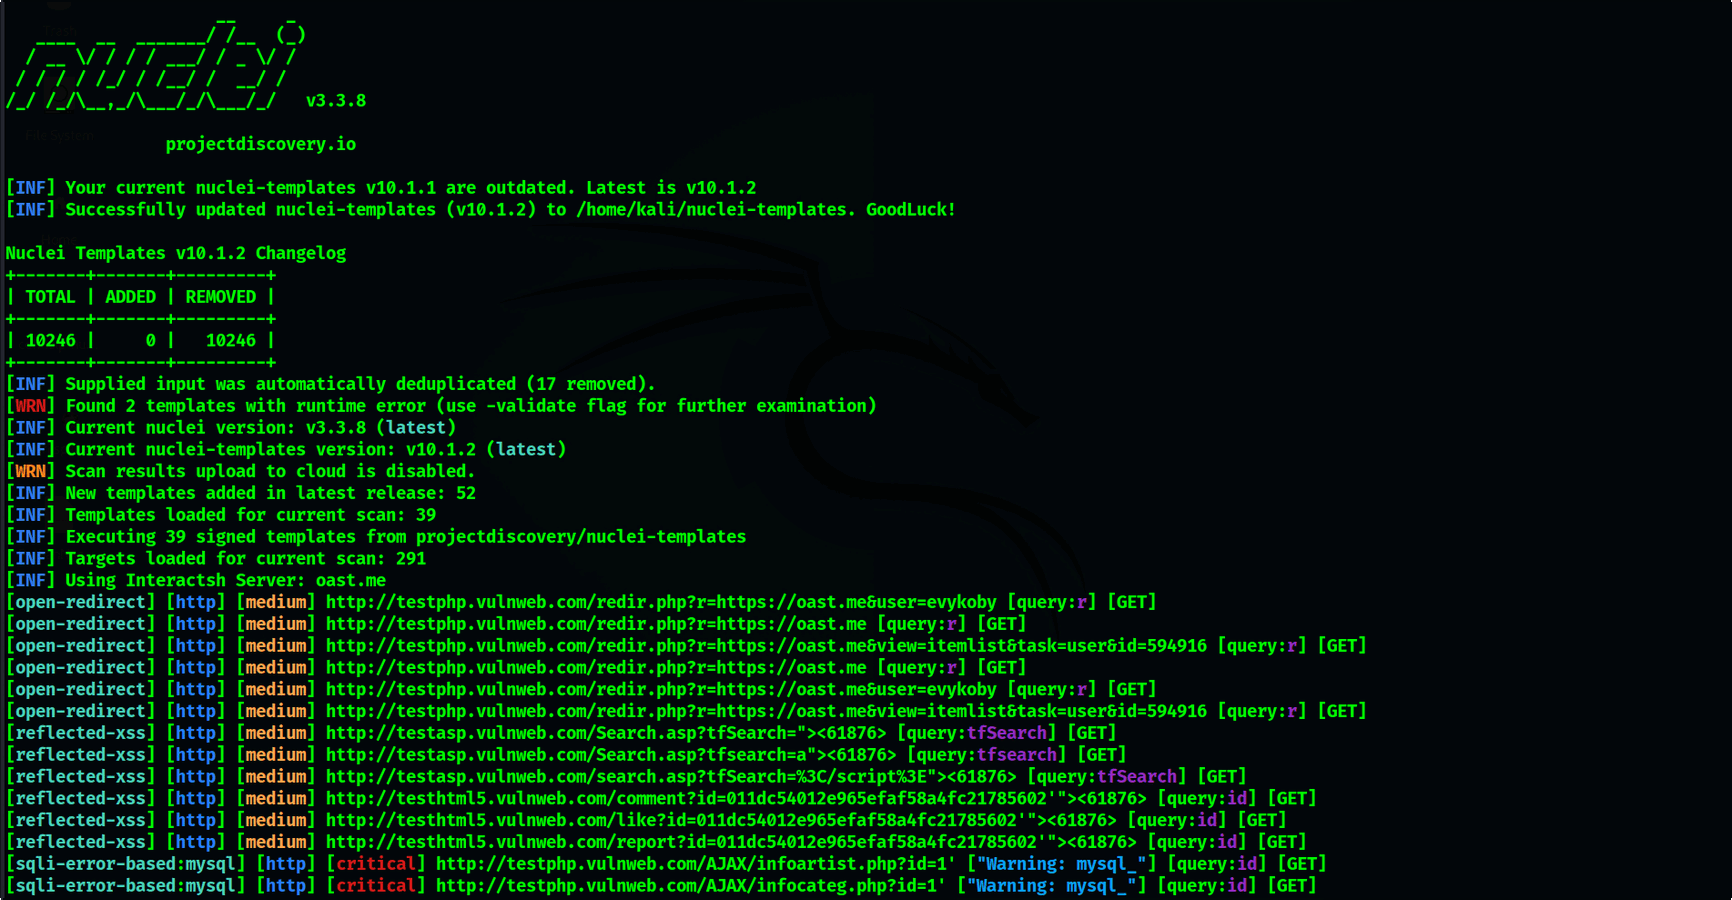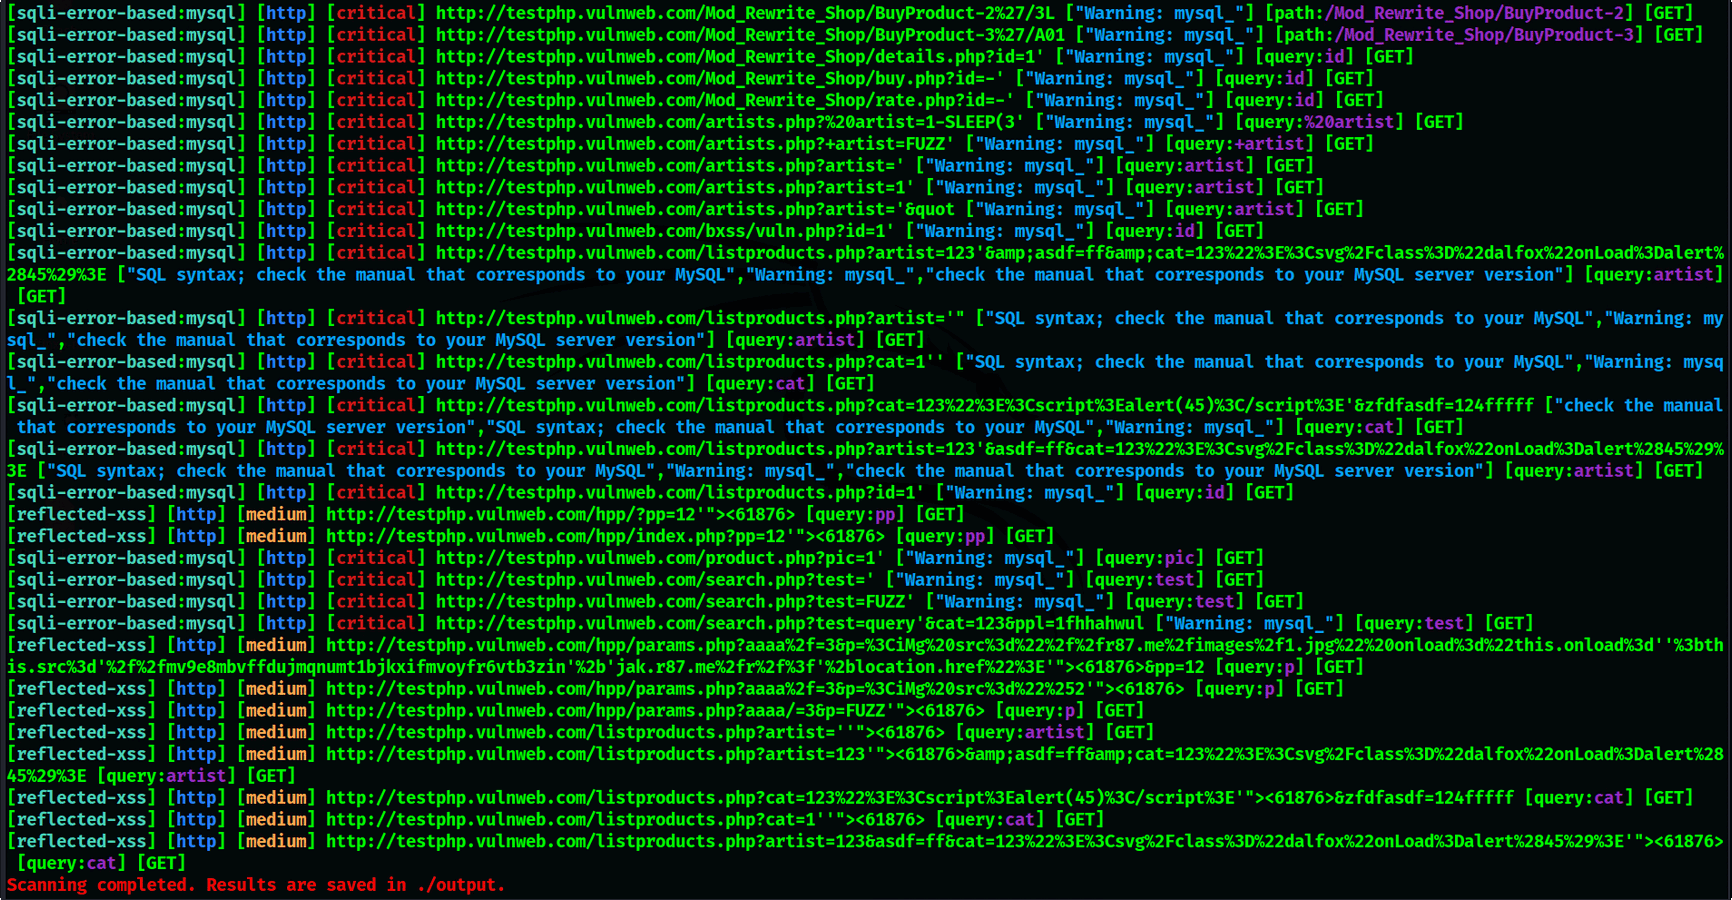
nf -h
这将显示该工具的帮助信息。以下是它支持的选项。
NucleiFuzzer: A Powerful Automation Tool for Web Vulnerability Scanning

Usage: /usr/bin/nf [options]

Options:
  -h, --help              Display help information
  -d, --domain <domain>   Single domain to scan for vulnerabilities
  -f, --file <filename>   File containing multiple domains/URLs to scan
  -o, --output <folder>   Specify output folder for scan results (default: ./output)
要安装 NucleiFuzzer,请按照以下步骤操作:
git clone https://github.com/0xKayala/NucleiFuzzer.git && cd NucleiFuzzer && sudo chmod +x install.sh && ./install.sh && (command -v nf &> /dev/null && nf -h || echo "Installation failed: Command 'nf' not found. Please check for errors during installation.") && cd .. || echo "Failed to clone or navigate to NucleiFuzzer repository. Please check your setup."
以下是几个使用 NucleiFuzzer 的示例:
在单个域名上运行 NucleiFuzzer:
nf -d example.com
从文件中对多个域运行 NucleiFuzzer:
nf -f file.txt
关于 NucleiFuzzer 工具的实际演示,请观看下方视频 👇

欢迎贡献!如果您想为 NucleiFuzzer 做出贡献,请按照以下步骤操作:
作者
Satya Prakash | 0xKayala \
一名 安全研究员 和 漏洞赏金猎人 \