| 方法 | 目标 | 描述 |
|---|---|---|
| SMS | 电话号码 | 向单个目标发送大量短信和呼叫 |
| 电子邮箱 | 向单个目标发送大量电子邮件 | |
| NTP | IP:端口 | NTP 放大攻击是一种分布式拒绝服务 (DDoS) 攻击,攻击者利用可公开访问的网络时间协议 (NTP) 服务器,用用户数据报协议 (UDP) 流量淹没目标。 |
| SYN | IP:端口 | SYN 洪水(半开攻击)是一种拒绝服务 (DDoS) 攻击,旨在通过消耗所有可用服务器资源,使服务器无法为合法流量提供服务。 |
| UDP | IP:端口 | UDP 洪水是一种拒绝服务攻击,向目标服务器发送大量用户数据协议 (UDP) 数据包,旨在淹没该设备处理和响应的能力。保护目标服务器的防火墙也可能因 UDP 洪水而耗尽资源,导致合法流量被拒绝服务。 |
| POD(死亡之 Ping) | IP | 死亡之 Ping(简称 PoD)是一种拒绝服务 (DoS) 攻击,攻击者通过使用简单的 ping 命令发送畸形或超大尺寸的数据包,试图使目标计算机或服务崩溃、不稳定或冻结。 |
| ICMP | IP:端口 | Ping 洪水,也称为 ICMP 洪水,是一种常见的拒绝服务 (DoS) 攻击,攻击者通过大量 ICMP 回显请求(即 ping)淹没受害者的计算机,使其崩溃。 |
| HTTP | URL | HTTP 洪水是一种分布式拒绝服务 (DDoS) 攻击,攻击者操纵 HTTP 并发送大量不必要的 POST 请求,以攻击 Web 服务器或应用程序。这些攻击通常利用被恶意软件(如特洛伊木马)控制的互联计算机。 |
| Slowloris | IP:端口 | Slowloris 是一种拒绝服务攻击程序,允许攻击者通过打开并维持攻击者与目标之间的多个同时 HTTP 连接,来淹没目标服务器。 |
| Memcached | IP:端口 | Memcached 分布式拒绝服务 (DDoS) 攻击是一种网络攻击,攻击者试图用互联网流量使目标受害者过载。攻击者伪造请求发送给易受攻击的 UDP Memcached* 服务器,该服务器随后用互联网流量淹没目标受害者,可能耗尽受害者的资源。在目标互联网基础设施过载期间,新请求无法处理,正常流量无法访问互联网资源,从而导致拒绝服务。 |
Windows:
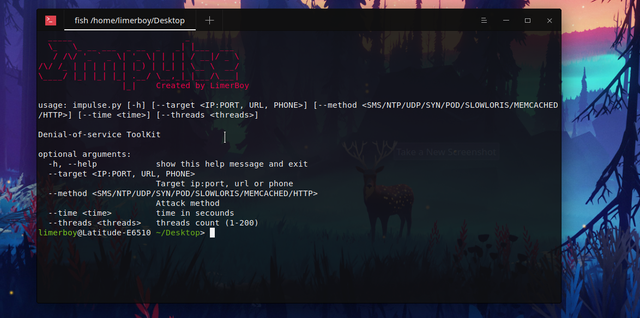
pip install -r requirements.txtpython impulse.py --helpLinux:
sudo apt updatesudo apt install python3 python3-pip git -ygit clone https://github.com/LimerBoy/Impulsecd Impulse/pip3 install -r requirements.txtpython3 impulse.py --helpTermux:
pkg updatepkg install python3 python3-pip git -ygit clone https://github.com/LimerBoy/Impulsecd Impulse/pip3 install -r requirements.txtpython3 impulse.py --helppython3 impulse.py --method SMS --time 20 --threads 15 --target +380123456789

bc1q3m8t7shcge2smsxwm2fnwlet3j8km9q6jeqw0lLMcv6gt2YHDFR6t4Mb8SimKL4BsRzUpzKSTCEo2JkogrpMkQUvEDZs2UhtYi7YgYbrV30xbf7DaCaa1b96d3B61A92418C09910EEAe1bb3C13