Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
ConfluenceMemshell — Confluence CVE 2021,2022,2023 利用工具,支持命令执行,哥斯拉,冰蝎 内存马注入 | Kitploit
工具/GitHubGitHub/lotus6/confluencememshell
持久化机制漏洞分析漏洞利用Web应用程序漏洞利用后渗透利用Web安全渗透测试远程访问工具Payload 开发
GitHublotus6/confluencememshell

ConfluenceMemshell

Confluence CVE 2021,2022,2023 利用工具,支持命令执行,哥斯拉,冰蝎 内存马注入

568232年前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享
查看仓库

ConfluenceMemshell

Confluence CVE 2021,2022,2023 利用工具,支持命令执行,哥斯拉,冰蝎 内存马注入

  • 支持 Confluence 版本:CVE-2021-26084,CVE-2022-26134,CVE_2023_22515,CVE-2023-22527
  • (如果对您有帮助,感觉不错的话,请您给个大大的 ⭐️❗️)
  • 哥斯拉默认密码:pass ,默认key:key ,请求配置 - 协议头 需加上 Connection: close
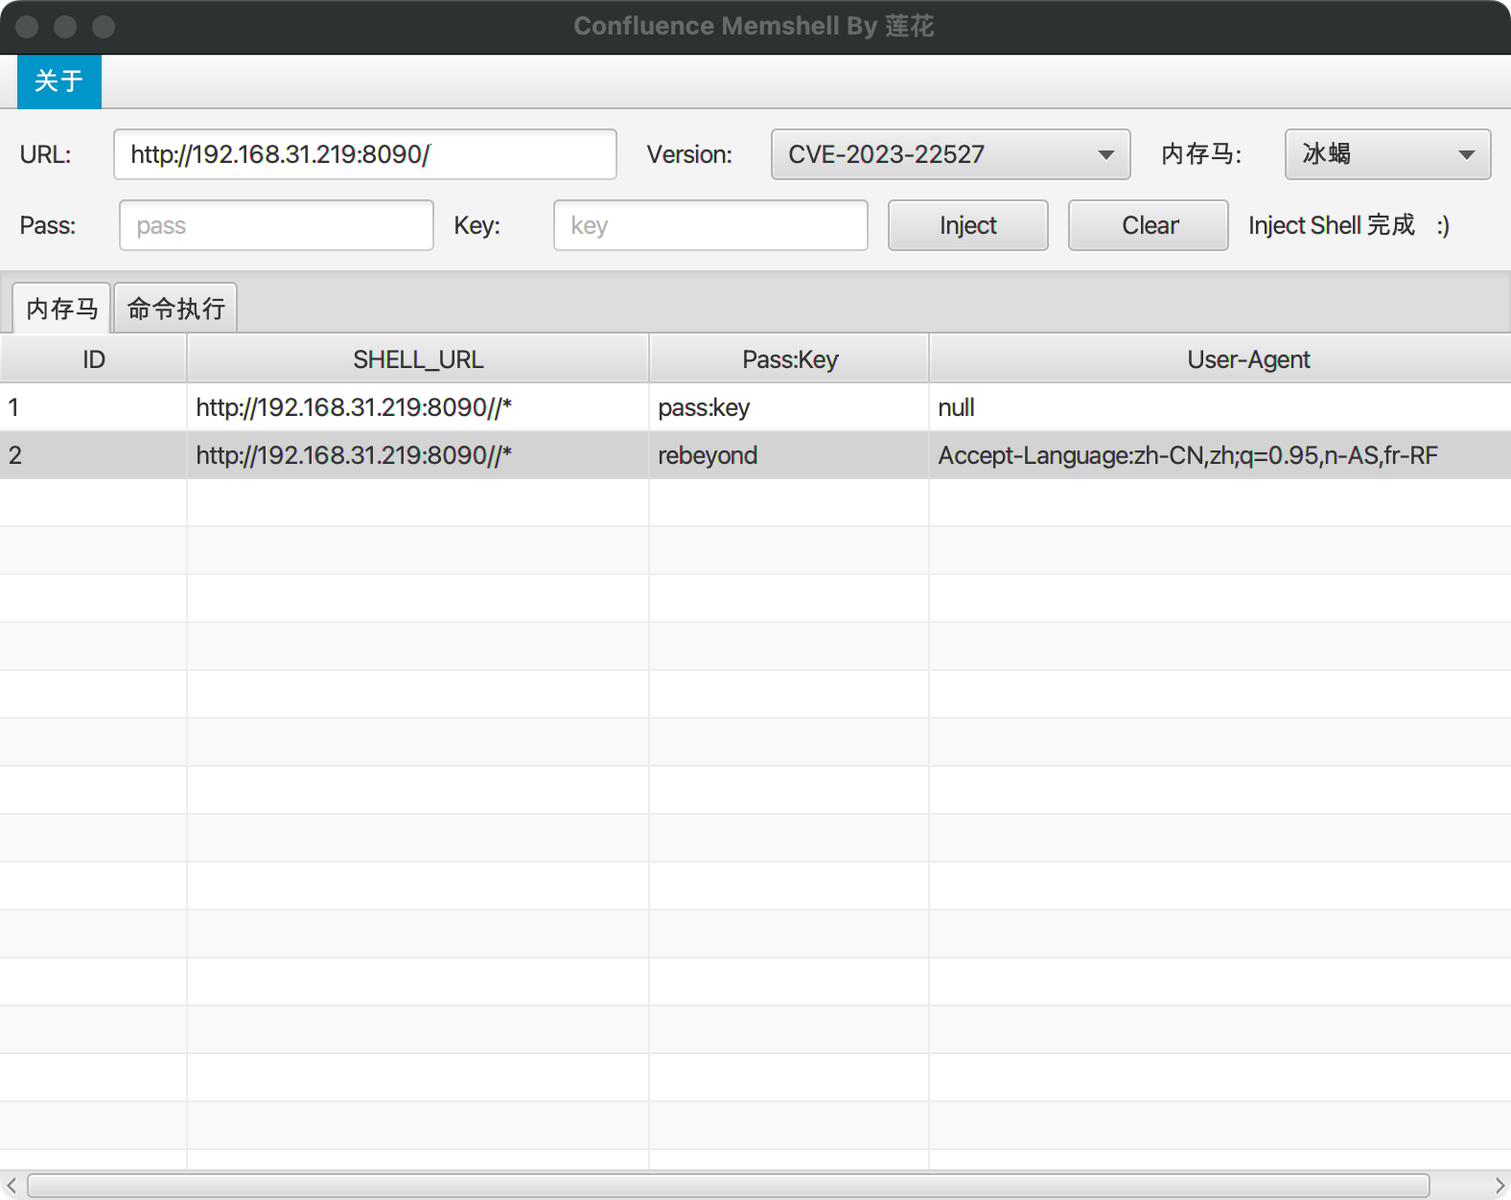
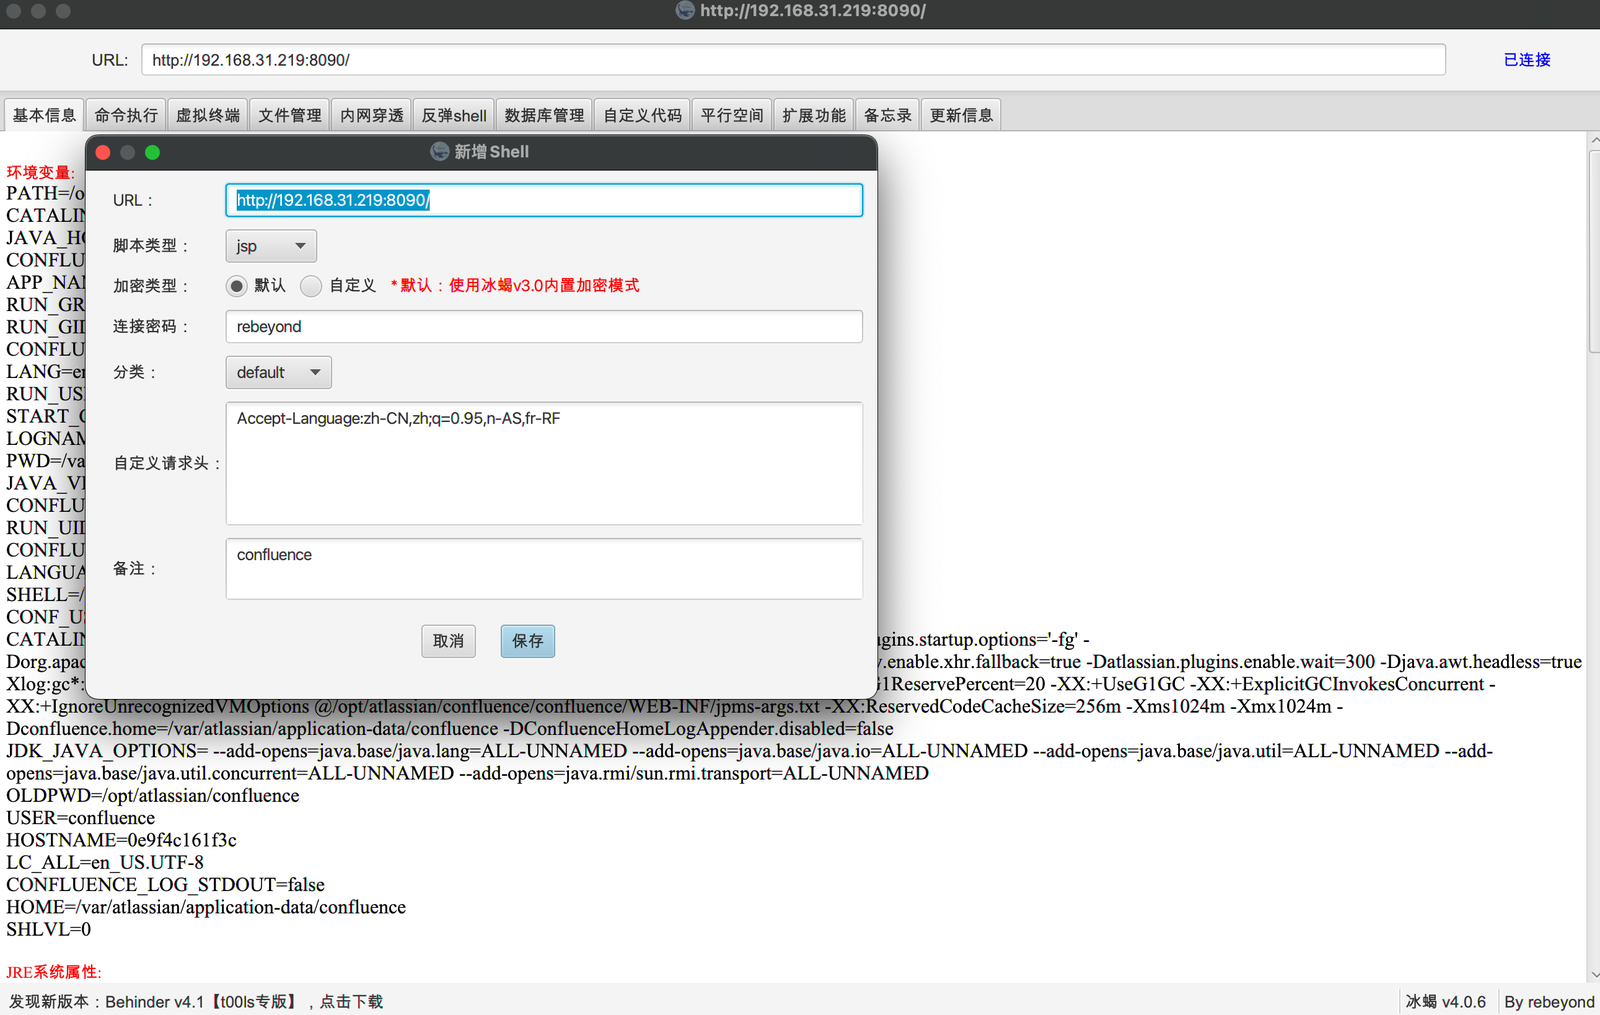
  • 冰蝎默认密码:rebeyond,默认UA:Accept-Language:zh-CN,zh;q=0.95,n-AS,fr-RF
  • 只有 CVE-2022-26134 版本支持哥斯拉,冰蝎自定义密码,其他版本都是默认密码

V1.1版本

  • 新增 CVE_2023_22515,用户创建,内存马注入,基于 CmdShell 的命令执行
  • table 双击复制当前行,shell路径,key,ua
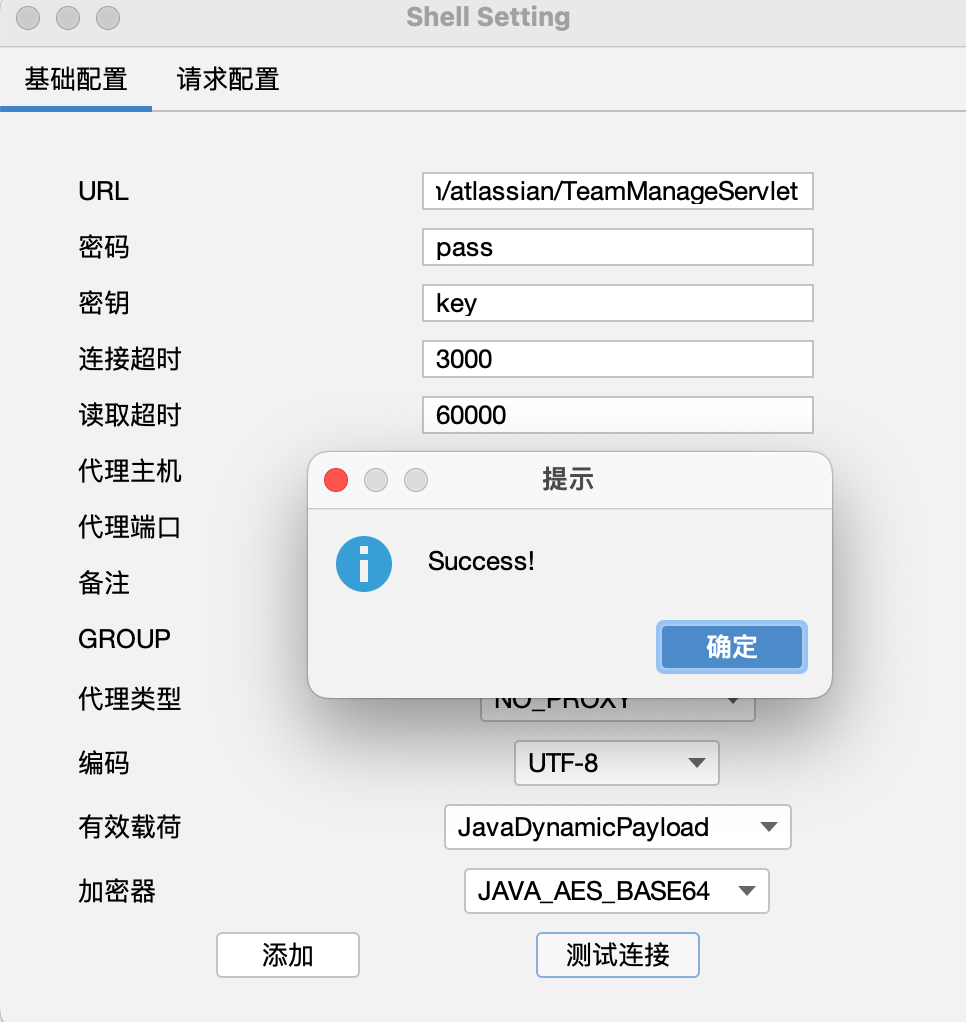
  • 哥斯拉 memshell 地址:url+/plugins/servlet/com/atlassian/TeamManageServlet
  • 哥斯拉默认密码:pass ,默认key:key ,请求配置 - 协议头 需加上 Connection: close
  • CmdShell 地址:url+/plugins/servlet/com/atlassian/TeamManageServlet?team=whoami
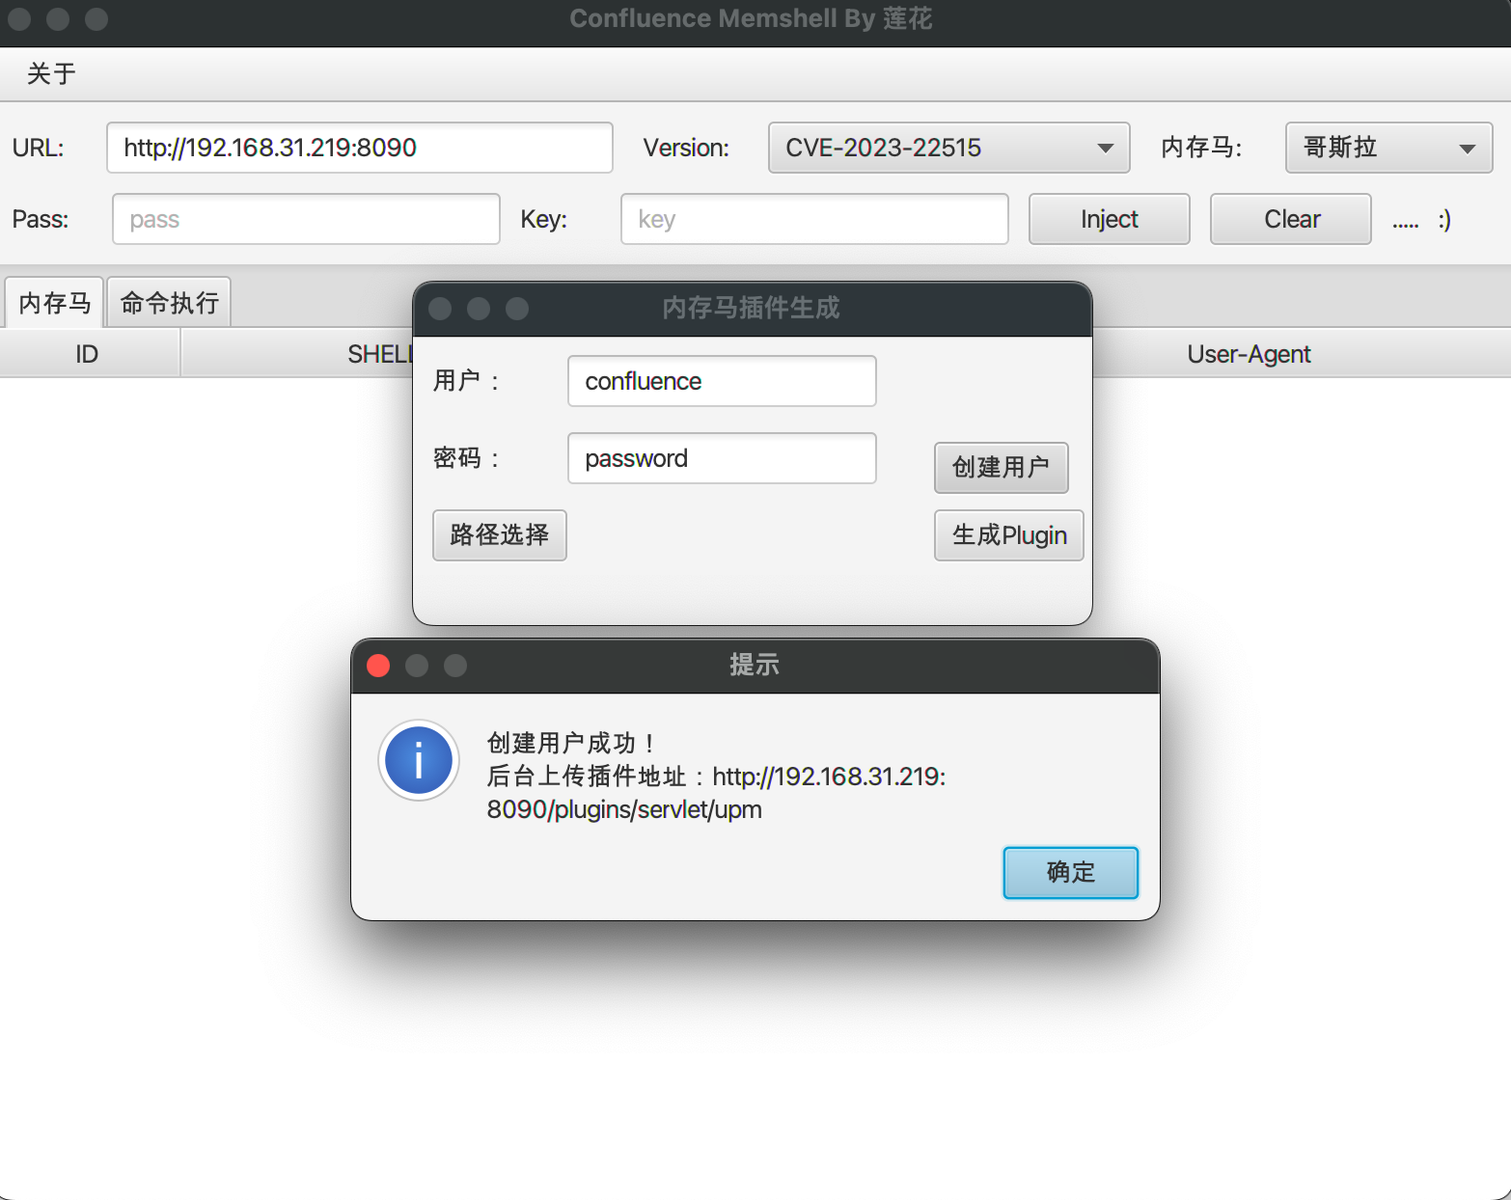
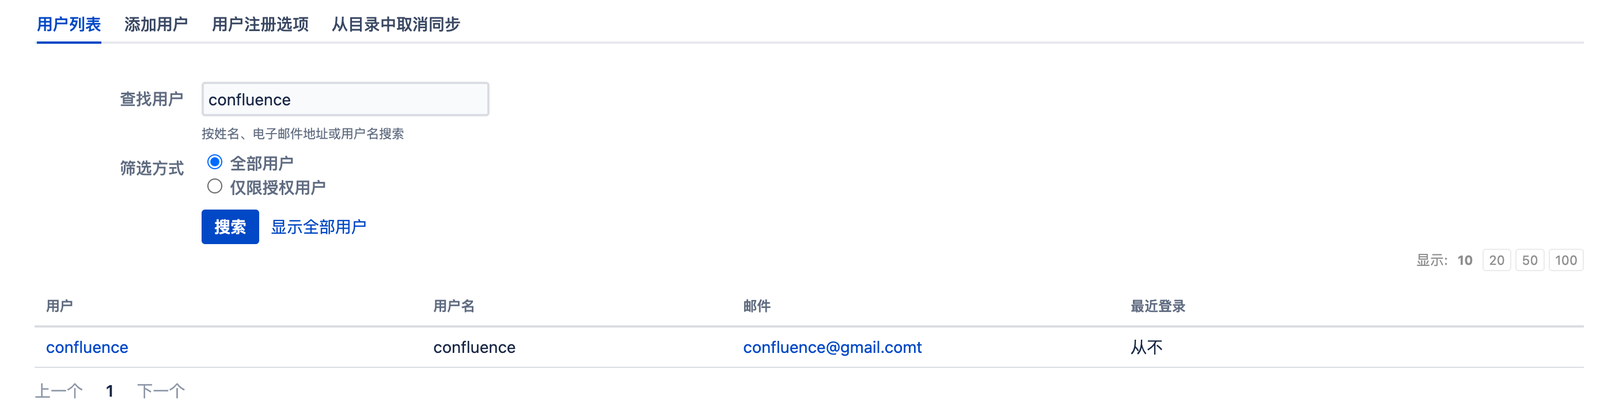
  1. 创建用户
image
  • 成功创建 image
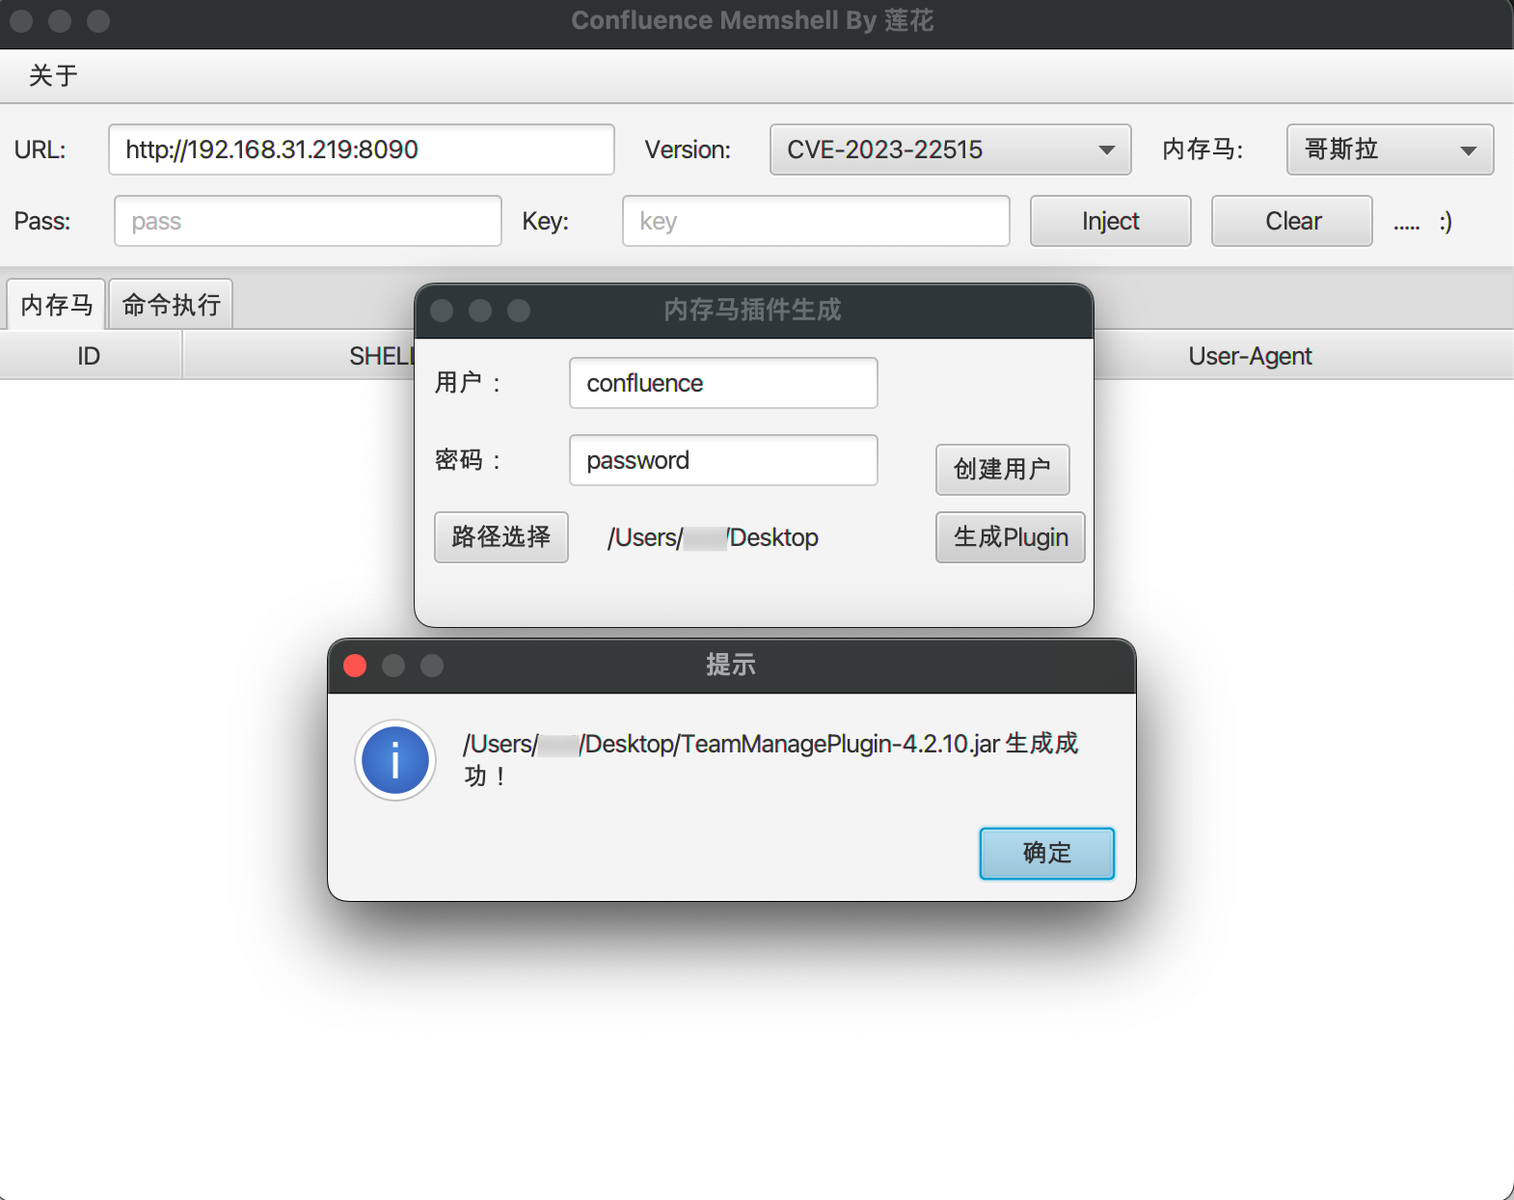
  1. 生成恶意插件 Jar 包(包含哥斯拉,和CmdShell)
image
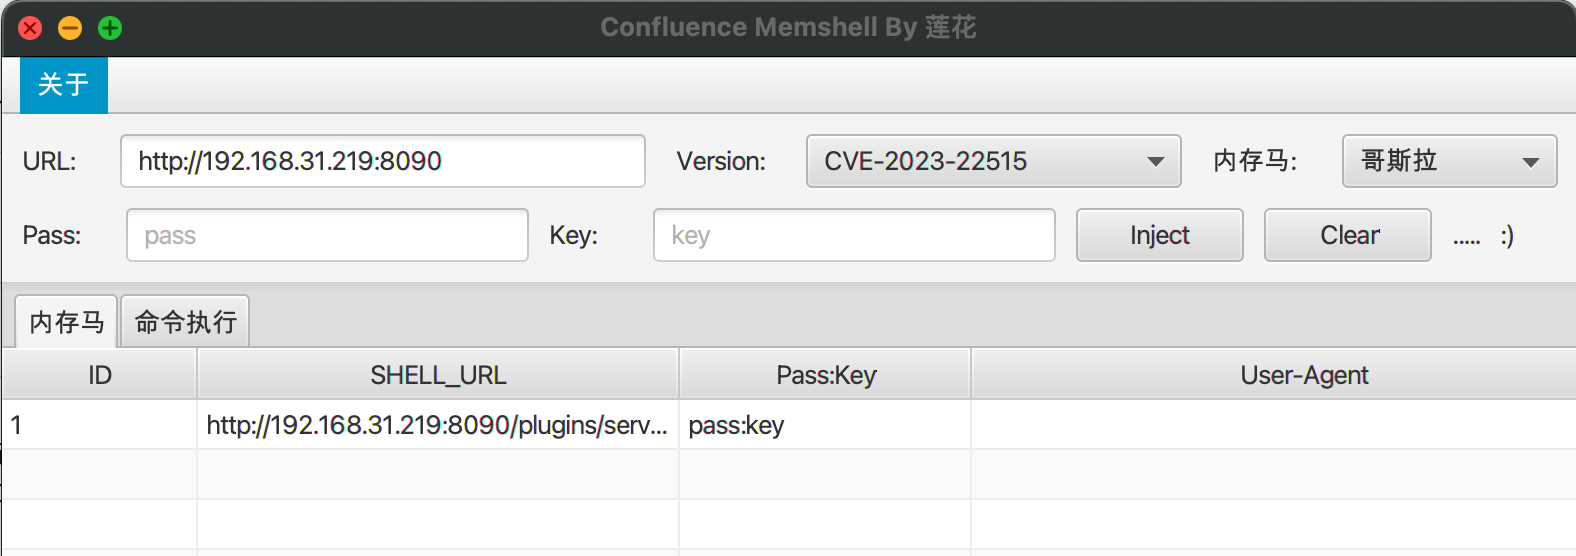
  • 显示内存马地址,和pass:key(双击复制,shell路径,key,ua)
image
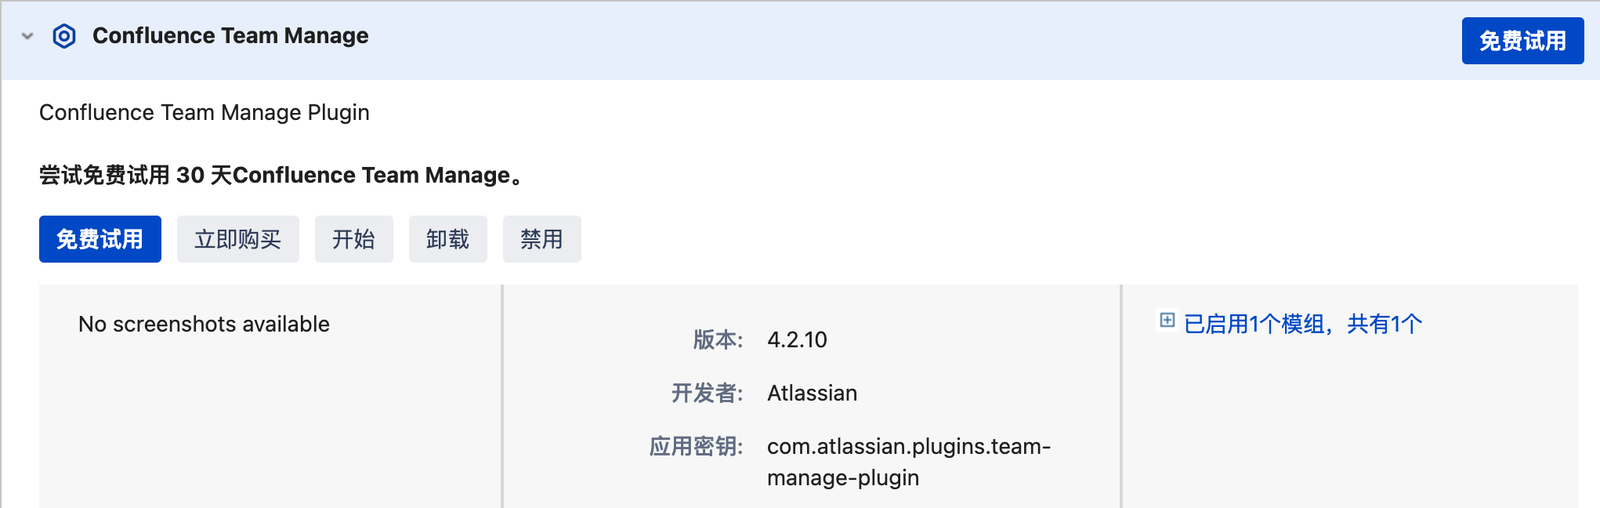
  1. 用创建的用户进后台,插件功能地址: url+/plugins/servlet/upm,上传插件(不用等传完,直接刷新就有了。)
image
  1. 哥斯拉连接
image
  1. 基于插件 CmdShell 命令执行 image

V1.0

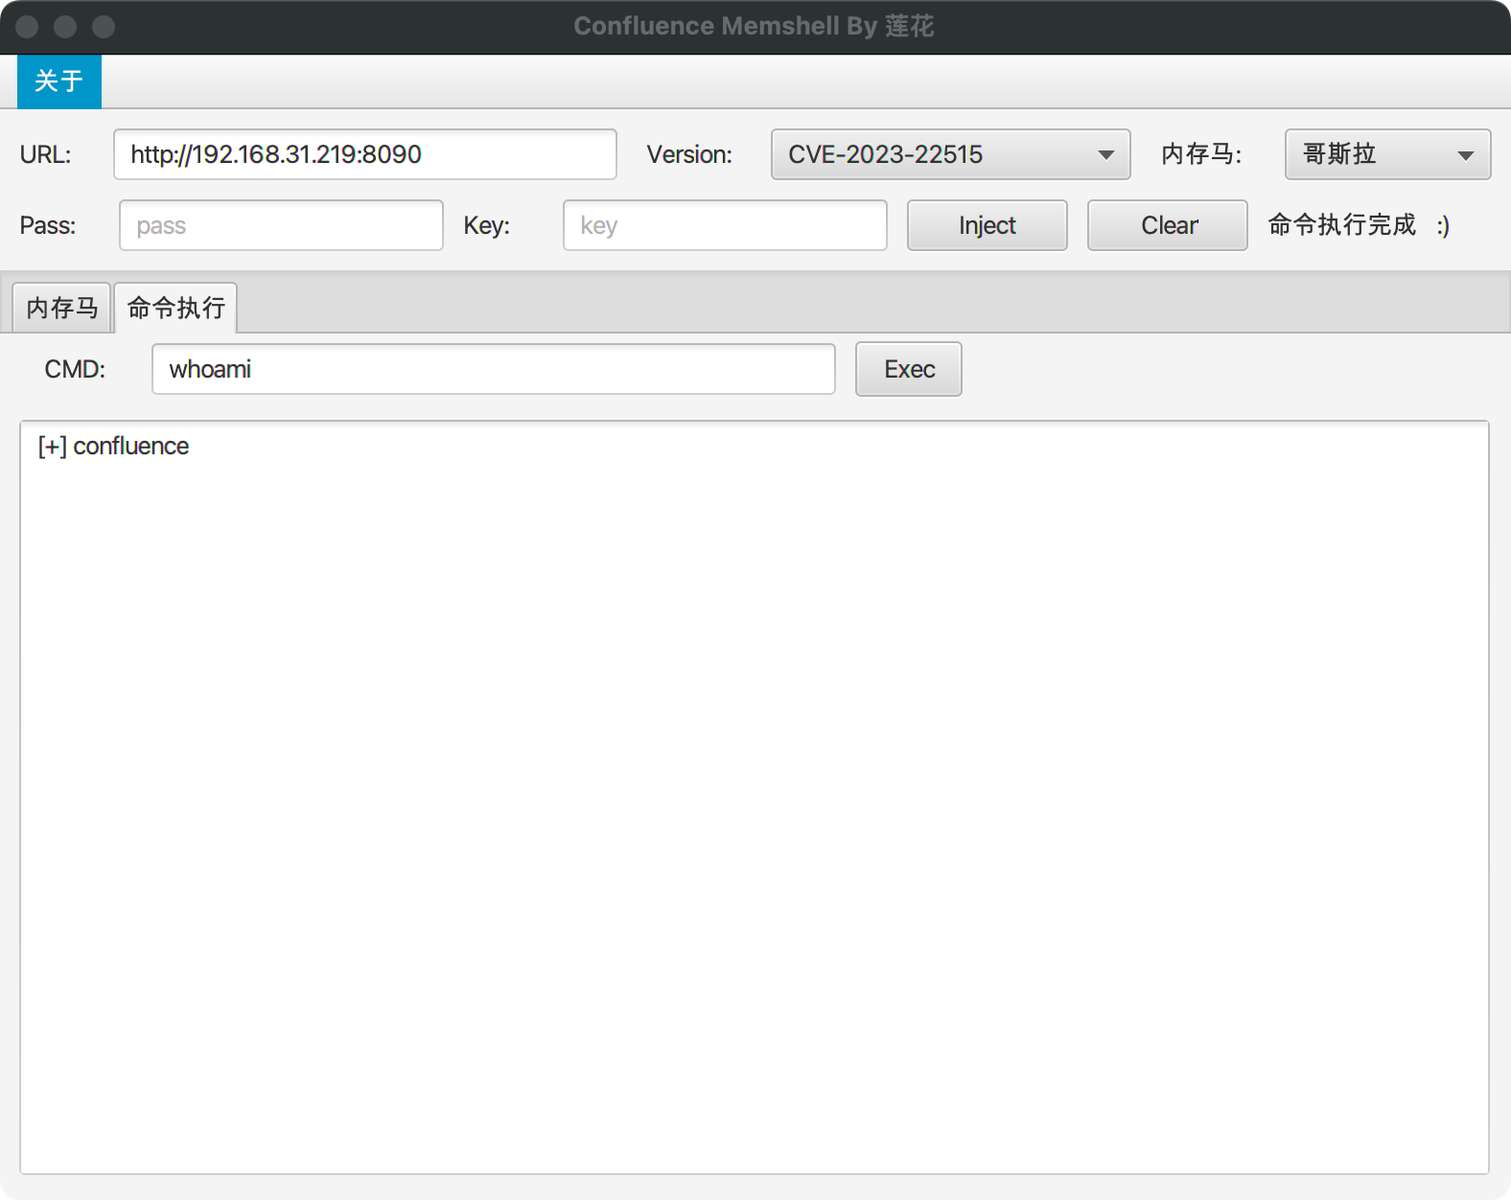
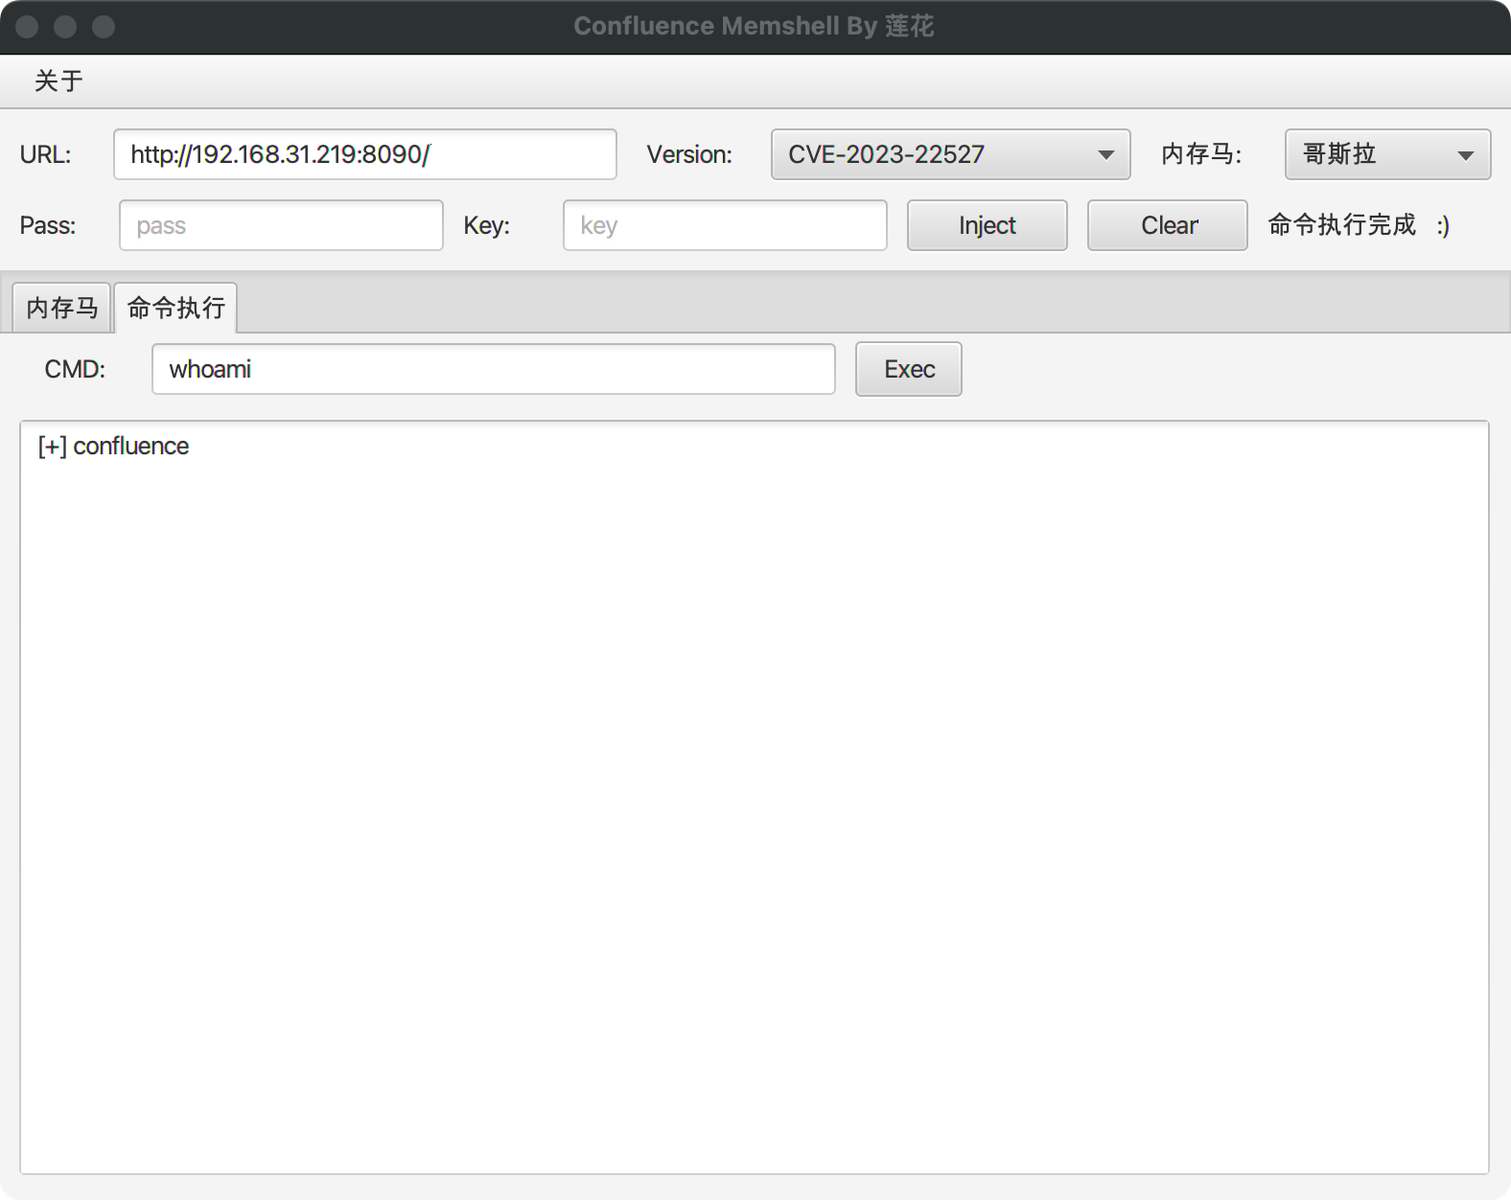
  1. 命令执行(其他 CVE 版本同理)
image
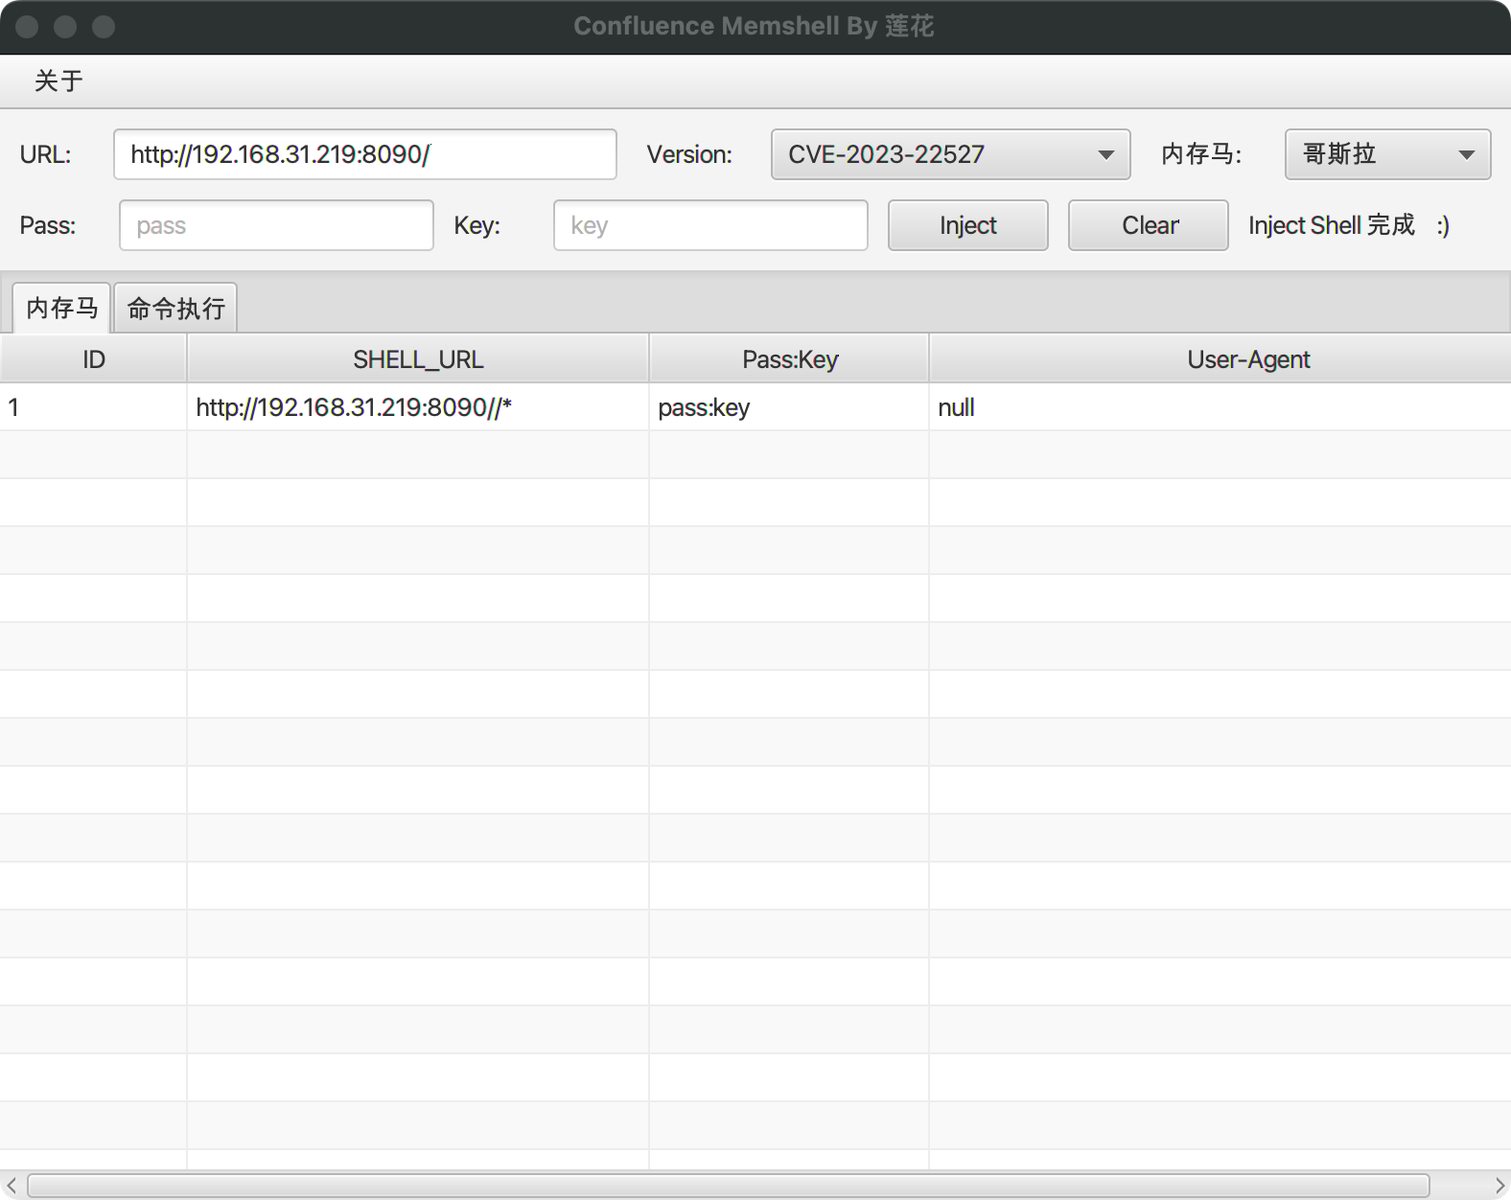
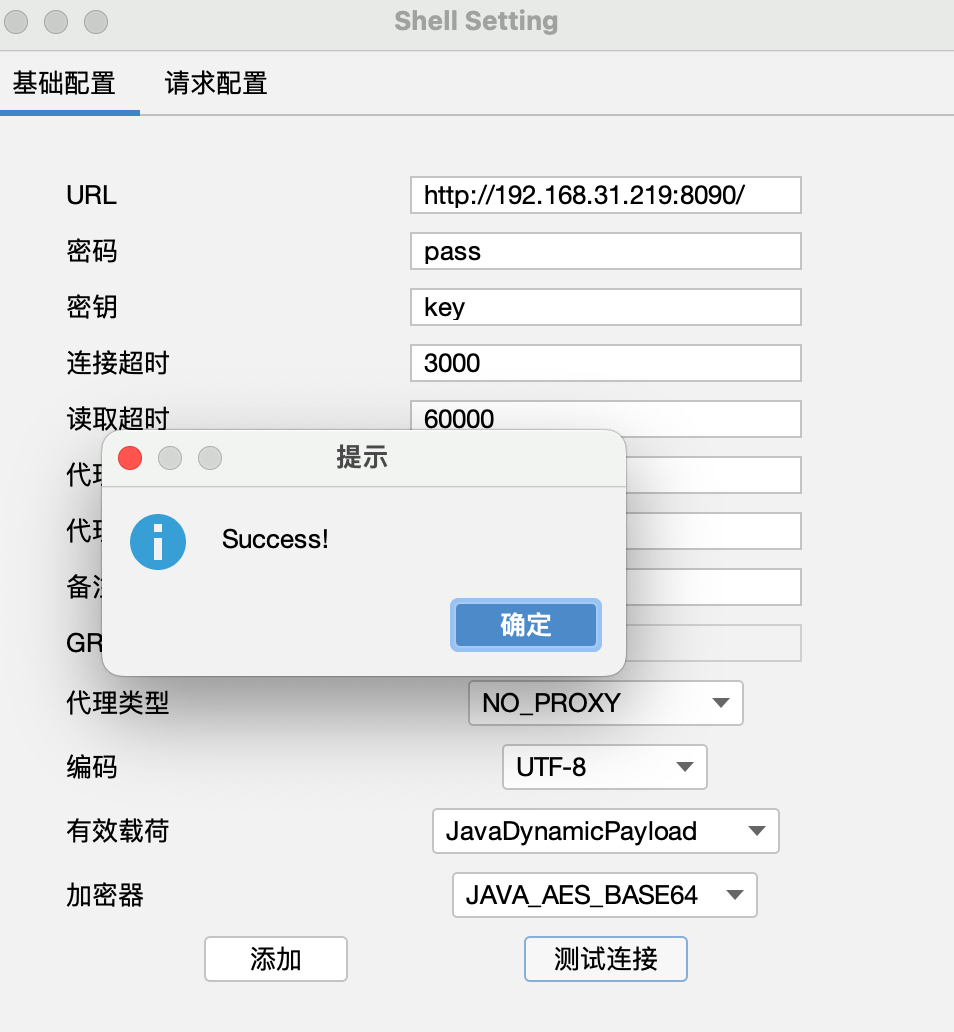
  1. 内存马注入(其他 CVE 版本同理)
  • 哥斯拉
image image
  • 冰蝎
image image

参考

https://github.com/BeichenDream/CVE-2022-26134-Godzilla-MEMSHELL https://github.com/aaaademo/Confluence-EvilJar

免责声明

本工具仅能在取得足够合法授权的企业安全建设中使用,在使用本工具过程中,您应确保自己所有行为符合当地的法律法规。

如您在使用本工具的过程中存在任何非法行为,您将自行承担所有后果,本工具所有开发者和所有贡献者不承担任何法律及连带责任。

下载工具