Skip to content
KitploitKITPLOIT
工具博客
Log in
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
工具/GitLabGitLab/yashubitra/evil_twin_attack
Wi-Fi审计钓鱼攻击网络安全无线安全渗透测试入侵检测学习与教育红队
GitLabyashubitra/evil_twin_attack

Evil_Twin_Attack

Kali Linux 上的流氓接入点攻击与防御:使用 aireplay-ng 进行取消认证攻击,使用 airbase-ng 搭建带强制门户的邪恶双胞胎,以及实时 BSSID/MAC 不匹配检测和 pywifi 自动断开脚本。

查看仓库
911年前尚未审核
分享
网站

Evil Twin 攻击

项目概述

本项目演示了针对无线网络上 Evil Twin 攻击的缓解措施,包括攻击执行、预防、检测和欺骗技术。Evil Twin 攻击利用 Wi-Fi 网络中的漏洞,通过创建模仿合法接入点(AP)的恶意接入点,诱骗用户泄露敏感信息。


仓库结构

核心文件

  • Evil_Twin_Attack_Combined_Report.pdf:详细说明项目所有阶段的综合报告。
  • Evil_Twin_Offense_Report.pdf:攻击模拟的文档记录。
  • Evil_Twin_Prevention_Report.pdf:所实施预防措施的说明。
  • Evil_Twin_Detection_Report.pdf:检测技术的分析。
  • Evil_Twin_Deception_Report.pdf:通过欺骗收集攻击者情报的策略。

代码文件

  • detect_evil_twin.py:通过监控 BSSID 检测冒充合法 Wi-Fi 网络的恶意接入点。
  • prevent_evil_twin.py:基于 SSID 验证阻止连接到不受信任或恶意的网络。
  • server.py:托管钓鱼强制门户,以模拟攻击期间的数据收集。
  • index.html:强制门户登录页面的 HTML,样式设计贴近真实用户体验。
  • Evil_Twin.txt:用于设置、执行和拆除 Evil Twin 攻击的命令。

实用文件

  • creds.txt:记录攻击模拟期间捕获的凭据。
  • LICENSE:仓库的许可信息。

设置说明

先决条件

  • 硬件:两个采用 Atheros AR9271 芯片组的 USB Wi-Fi 适配器。
  • 软件:Kali Linux、Python 3.x 及所需的 Python 库(pywifi、tkinter)。
  • 工具:airmon-ng、aireplay-ng、airbase-ng、dnsmasq、Wireshark。

步骤

  1. 克隆此仓库:

    git clone https://github.com/your-username/Evil_Twin_Attack.git
    cd Evil_Twin_Attack
    
  2. 克隆此仓库:

    sudo apt update
    sudo apt install aircrack-ng dnsmasq
    pip install pywifi tkinter
    
  3. 克隆此仓库:

    • 设置环境:按照 Evil_Twin.txt 中的命令配置监听模式、创建恶意 AP 并托管强制门户。
    • 运行强制门户:
      sudo python3 custom_captive_portal/server.py
      
    • 监控凭据:捕获的数据将记录在 creds.txt 中。

受害者侧的预防、检测与欺骗(Windows 用户)

预防措施

运行 prevent_evil_twin.py 以自动断开与恶意网络的连接:

python3 Evil_Twin_Prevention/prevent_evil_twin.py

检测机制

使用 detect_evil_twin.py 监控 SSID 和 BSSID 以发现异常:

python3 Evil_Twin_Detection/detect_evil_twin.py

欺骗技术

部署带有伪造 SSID 的蜜罐和诱饵,以误导攻击者:

  • 蜜罐网络:吸引攻击者。
  • 伪造强制门户:收集有关攻击者方法的情报。

视觉辅助

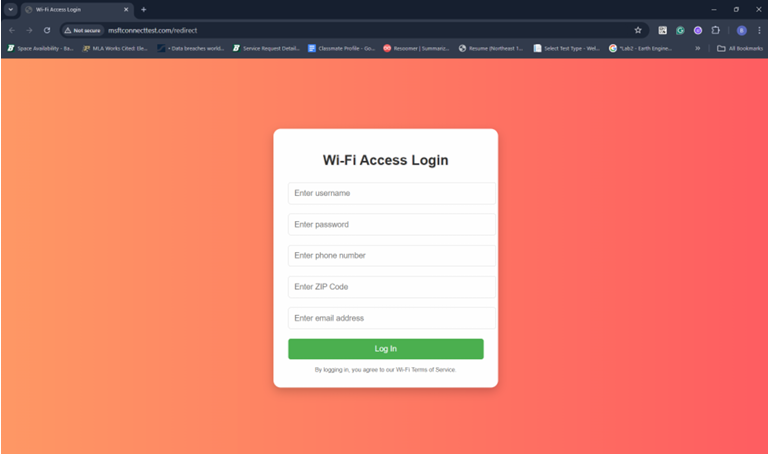
1. 强制门户登录页面

这是呈现给连接到恶意接入点的受害者的登录页面: 强制门户登录页面

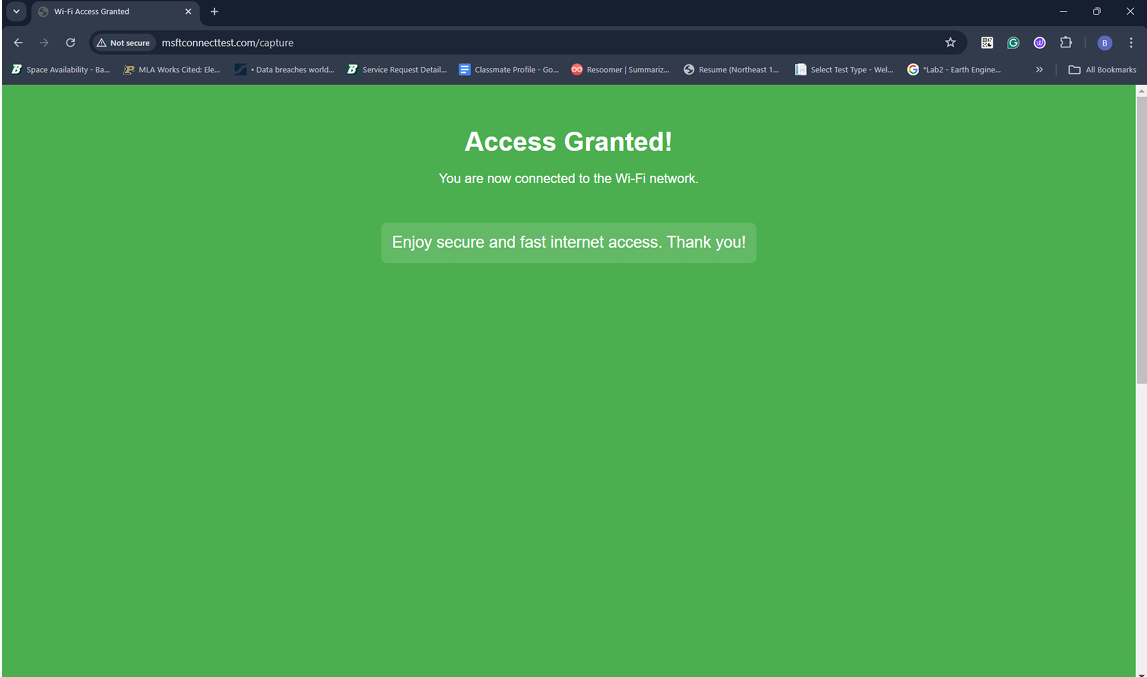
2. 成功连接到强制门户

此屏幕确认受害者已成功连接到恶意 AP: 强制门户接受

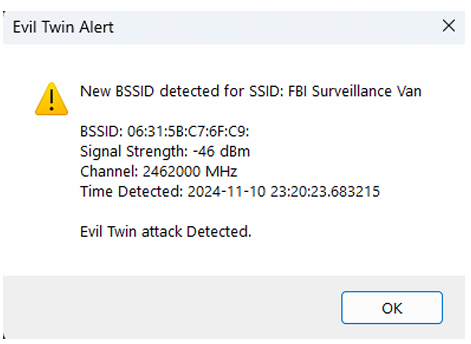
3. 检测机制实际运行

检测脚本识别出潜在 Evil Twin 攻击的截图: 检测输出

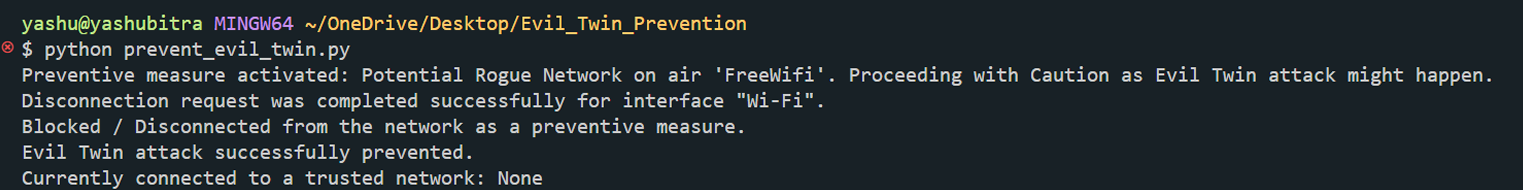
4. 防护机制实际运行

防护脚本断开与不受信任网络连接的截图: 防护输出


未来工作

  • 为复杂环境自动化攻击设置。
  • 防护工具的跨平台支持(Windows、Linux、Android 等)。
  • 增强 IoT 设备抵御恶意网络的安全性。
  • 为公共网络开发自定义 VPN 解决方案。

免责声明

本项目仅用于教育目的。未经授权使用这些技术是非法的。在任何网络上测试这些工具之前,请确保您拥有适当的权限。


许可证

本项目根据仓库中提供的 LICENSE 文件的条款进行许可。

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    415
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    343
  • 5

    antifox

    antifox-ai/antifox

    AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    258

探索所有工具

浏览我们的工具集合

查看所有工具 →