#1
 dinosn/apache-activemq-rce-research
Apache ActiveMQ Classic RCE研究:CVE-2026-34197 / CVE-2026-42588 绕过链 + hardened-6.2.6 审计发现 + Crowdfense 比较
 rbowes-r7/refreshing-soap-exploit
CVE-2022-41622的PoC漏洞利用 - F5 BIG-IP控制平面中的跨站请求伪造(CSRF)漏洞,导致远程获取root权限。
 ashrafdev/mysql-remote-root-code-execution
0ldSQL_MySQL_RCE_exploit.py (ver. 1.0) (CVE-2016-6662) MySQL远程Root代码执行/权限提升PoC漏洞利用 仅用于测试目的。请勿造成伤害。
 0xhaggis/cve-2022-42475
针对CVE-2022-42475的漏洞利用,这是Fortinet网络产品中的一个预认证堆溢出漏洞。
 aels/cve-2022-37042
Zimbra CVE-2022-37042 Nuclei武器化模板
 mrtiz/cve-2020-0688
通过固定加密密钥在Microsoft Exchange Server上远程执行代码
 jackdoan/tp-link-archerc5-rce
CVE-2018-19537
 komomon/cve-2020-16898--exp-poc
针对 CVE-2020-16898 的概念验证漏洞利用与检测工具,这是一个 Windows TCP/IP 远程代码执行漏洞。内含基于 Python 的漏洞利用脚本,针对 IPv6 本地链路地址。
 habanada/nativepe
Object Pascal (Delphi) 库,用于解析、映射、加载和转储 Windows PE 文件,支持重定位、导入、TLS 以及远程进程内存读取。
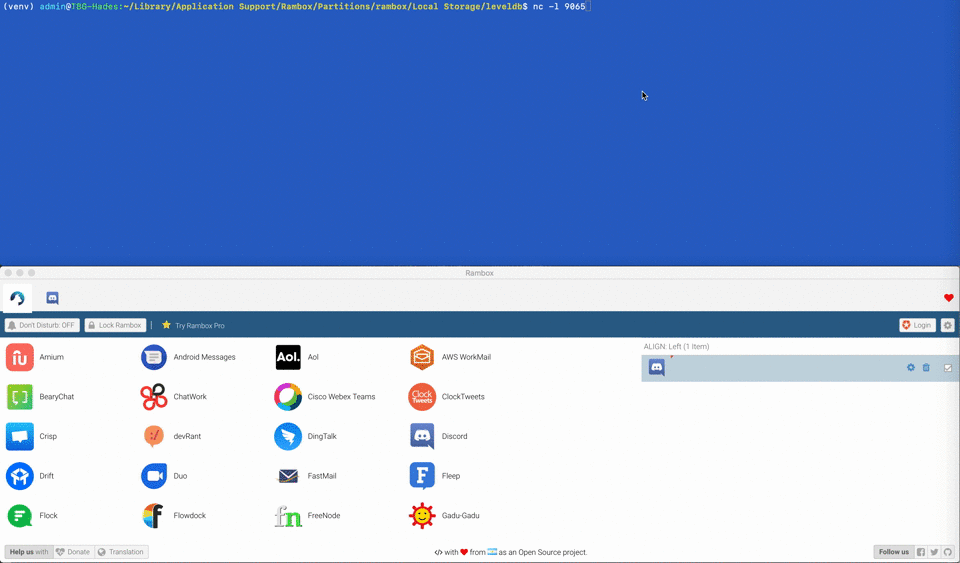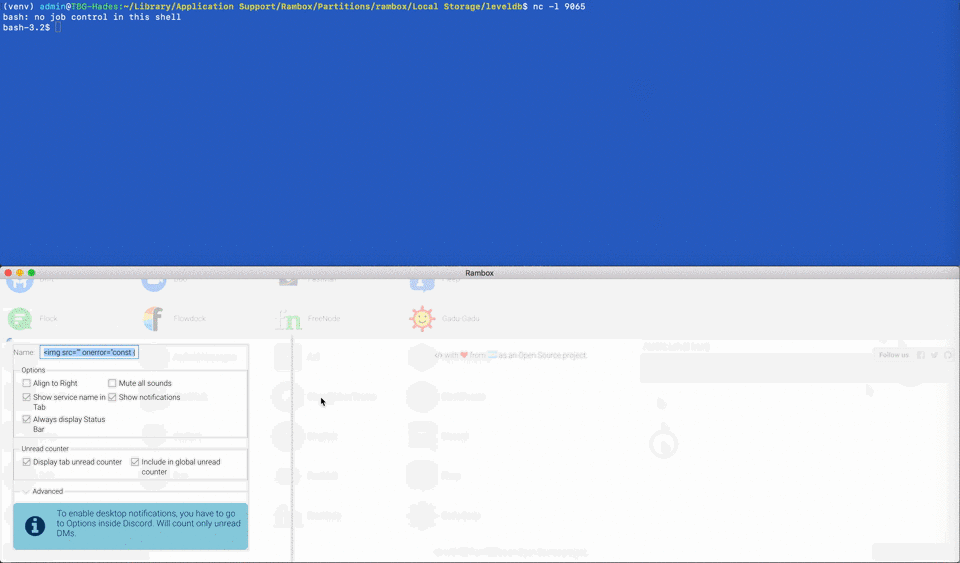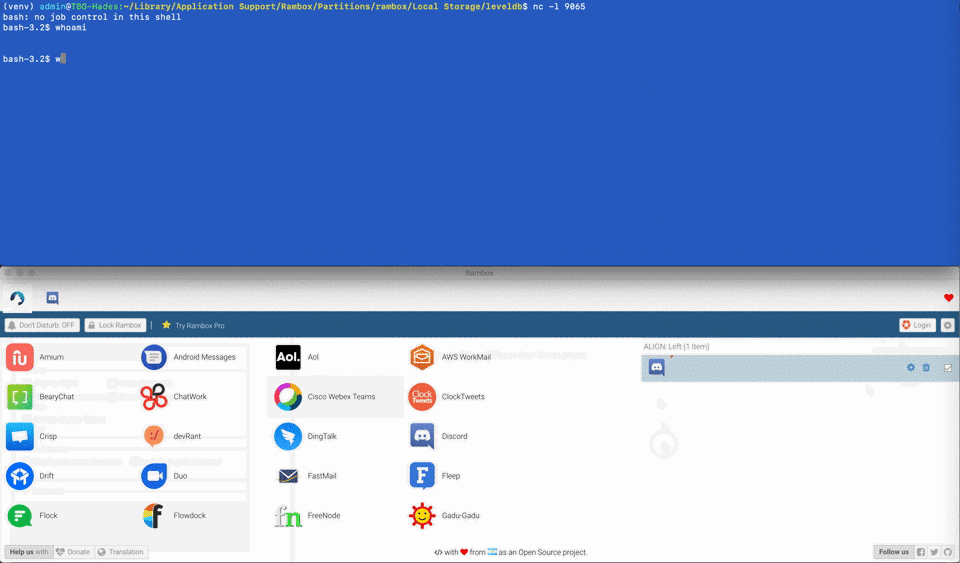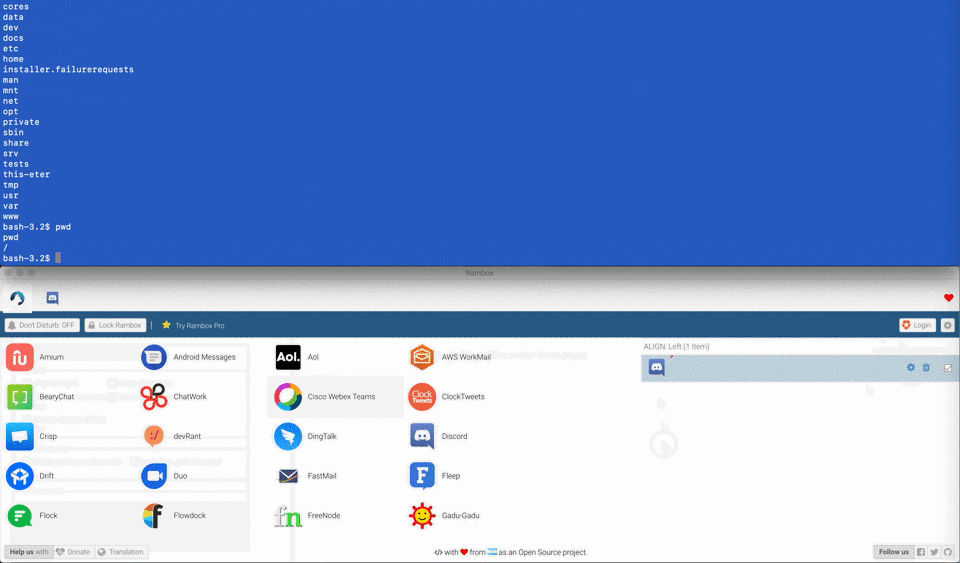 ekultek/cve-2019-17625
CVE-2019-17625 的有效利用代码
 rickgeex/msf-module-cve-2019-0708
用于 CVE-2019-0708 (BlueKeep) 的 Metasploit 模块 - https://github.com/rapid7/metasploit-framework/tree/5a0119b04309c8e61b44763ac08811cd3ecbbf8d/modules/exp…
 t43wiu6/cve-2019-0887
CVE-2019-0887的exp
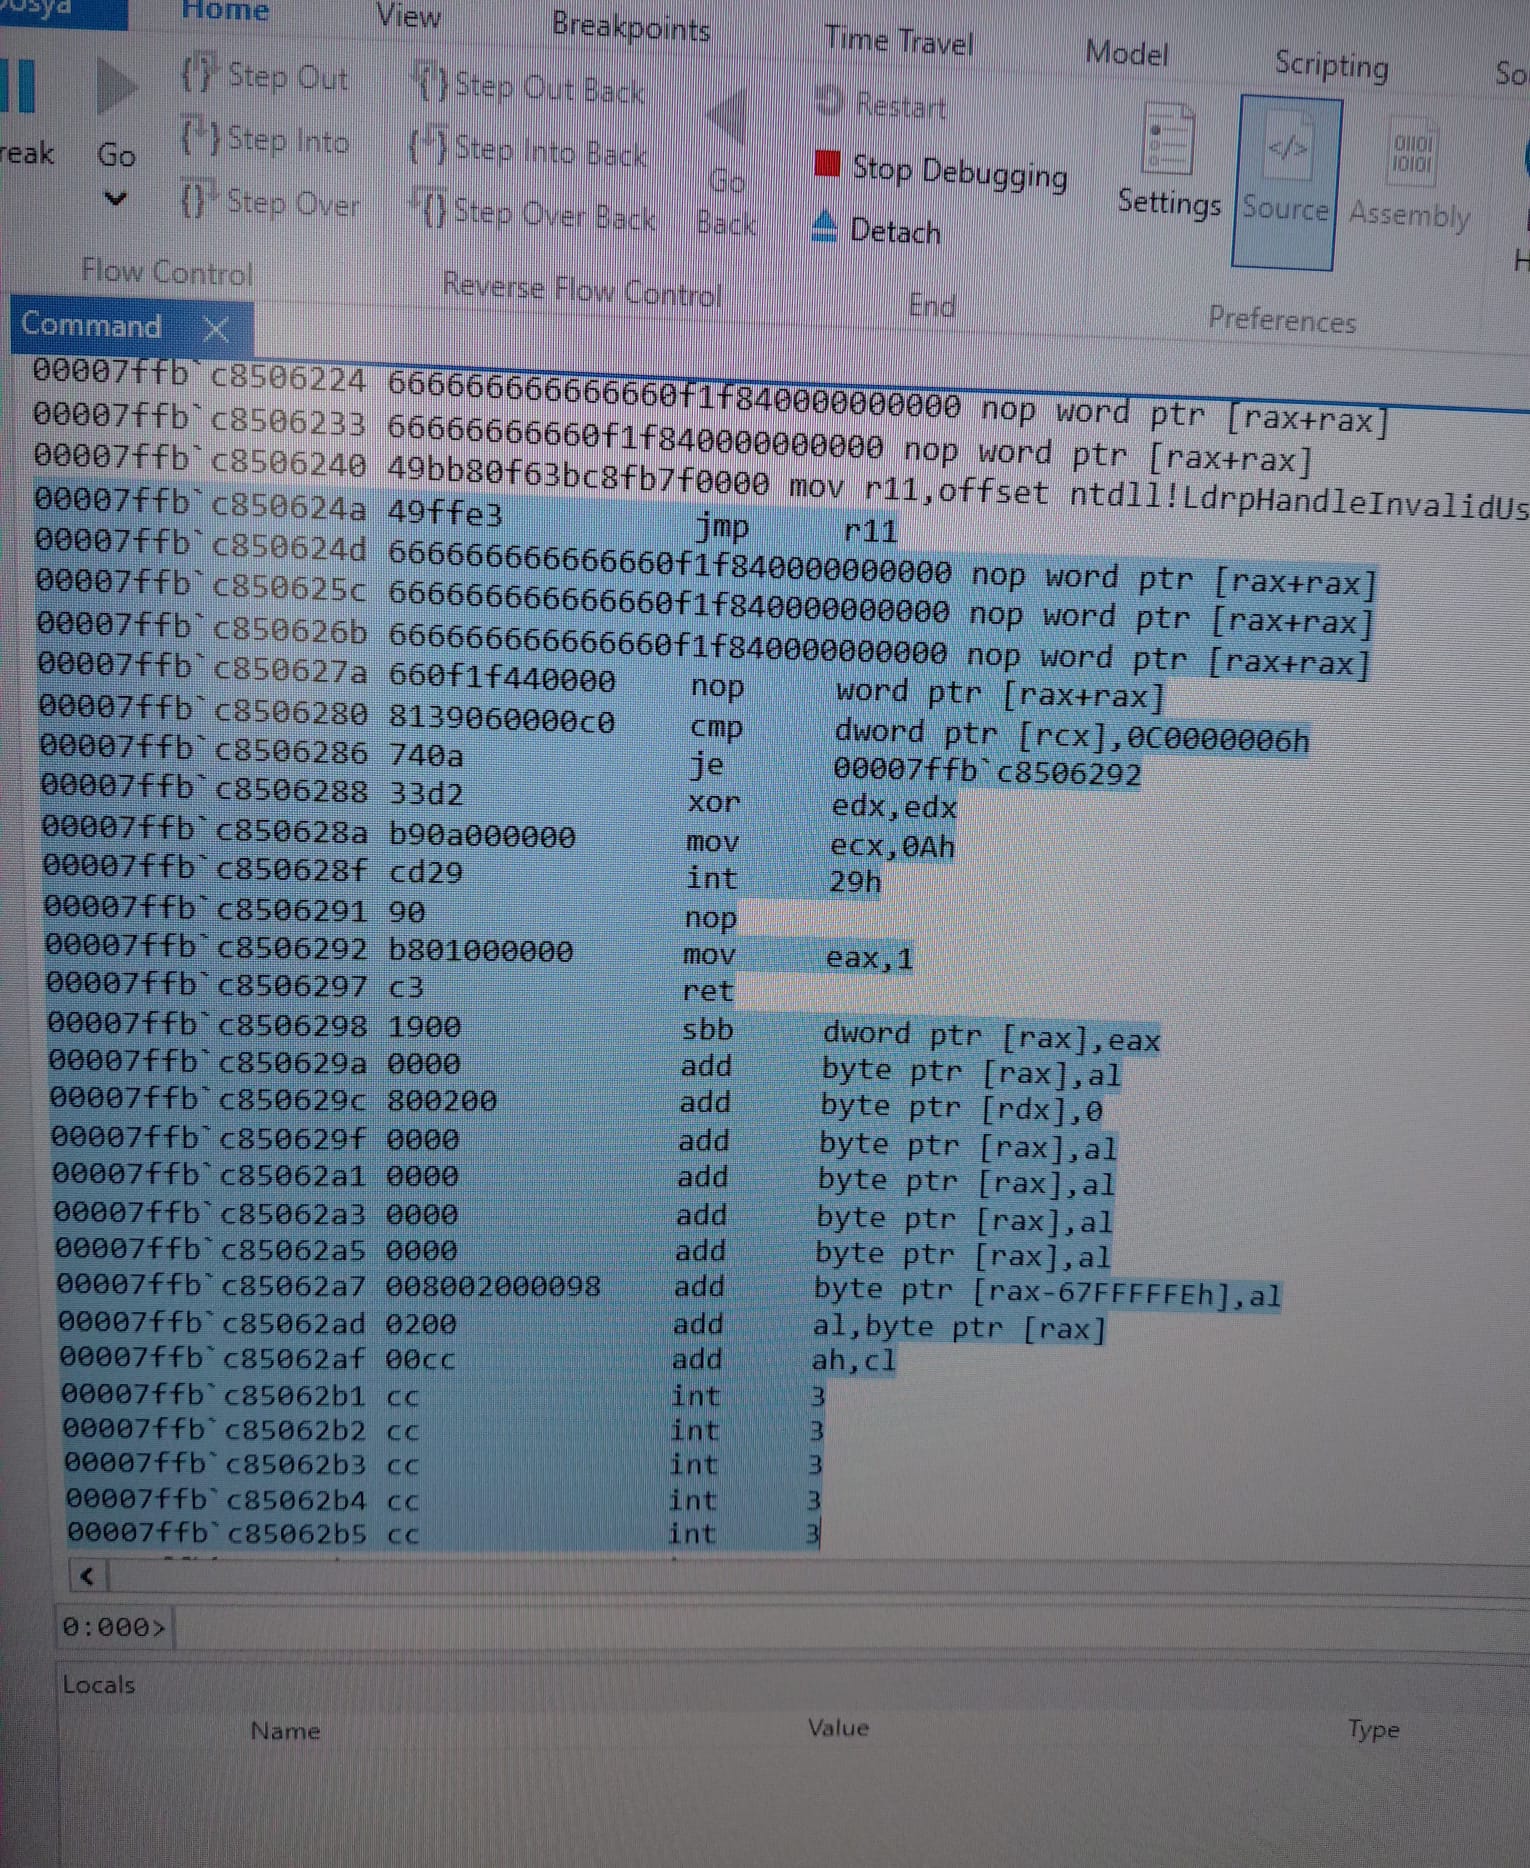 kaandemir993/advanced-loader-reverse-engineering
针对Shellhost.exe、amsi.dll、mstscax.dll和clbcatq.dll的高级多阶段加载程序的深入逆向工程分析,使用了模块踩踏、CFG绕过、COM劫持和降级攻击。
 saerxcit/libtp_gadget
Crystal Palace 库,用于通过线程池代理 Nt API 调用。已针对调用 gadgets 进行更新。
 smarttfoxx/copyfail
CVE-2026-31431(复制失败)PoC - 通过 authencesn AF_ALG + splice() 导致的 Linux 内核页缓存损坏
 kh4sh3i/spring-cve
这包括CVE-2022-22963,一个Spring SpEL / 表达式资源访问漏洞,以及CVE-2022-22965,即被称为"SpringShell"的spring-webmvc/spring-webflux RCE。
 ma4the/omae-wa-cheese-da
CVE-2025-21479 针对 ZFlip5 的 PoC,Knox 挡路中!(˶˃ ᵕ ˂˶)