
 #1
 hypnguyen1209/cve-2026-62911
针对 CVE-2026-62911 的概念验证(PoC)漏洞利用程序:通过 NTLM 中继到 MRSProxy,在 Microsoft Exchange 上实现预认证 RCE,写入 ASPX WebShell 以 SYSTEM 权限执行命令。
 strivexjun/memorymodulepp
C++ 库,可直接从内存加载 DLL 而无需接触磁盘,支持异常处理,可实现隐蔽代码执行并规避基于文件的检测。

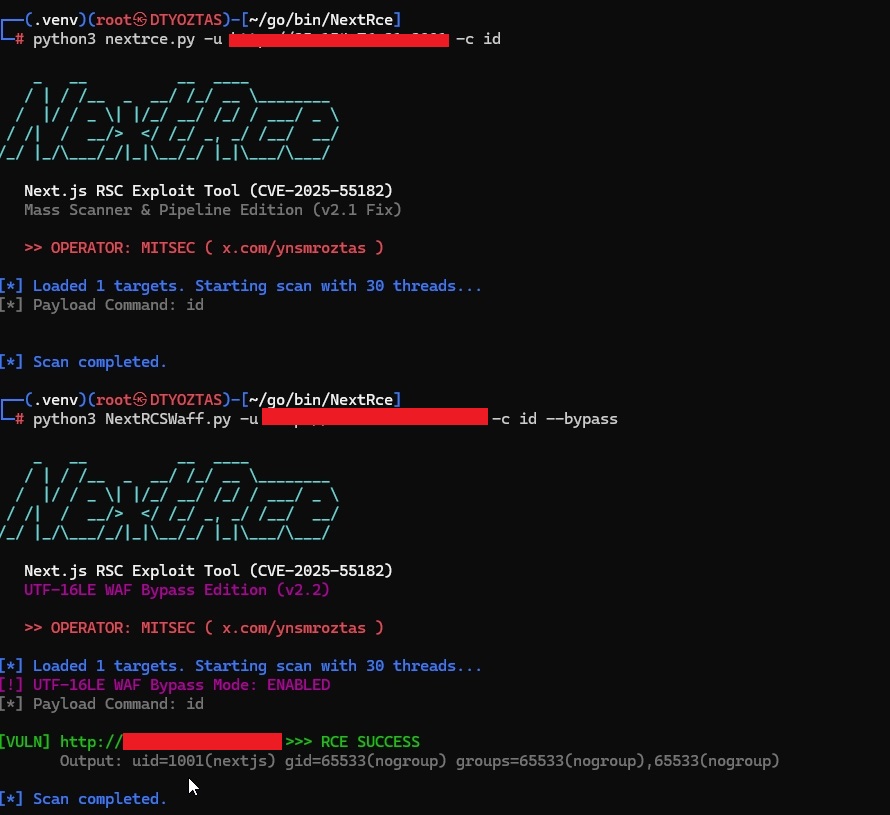 ynsmroztas/nextrce
React Shell & Next.js RSC 漏洞利用工具 (CVE-2025-55182)
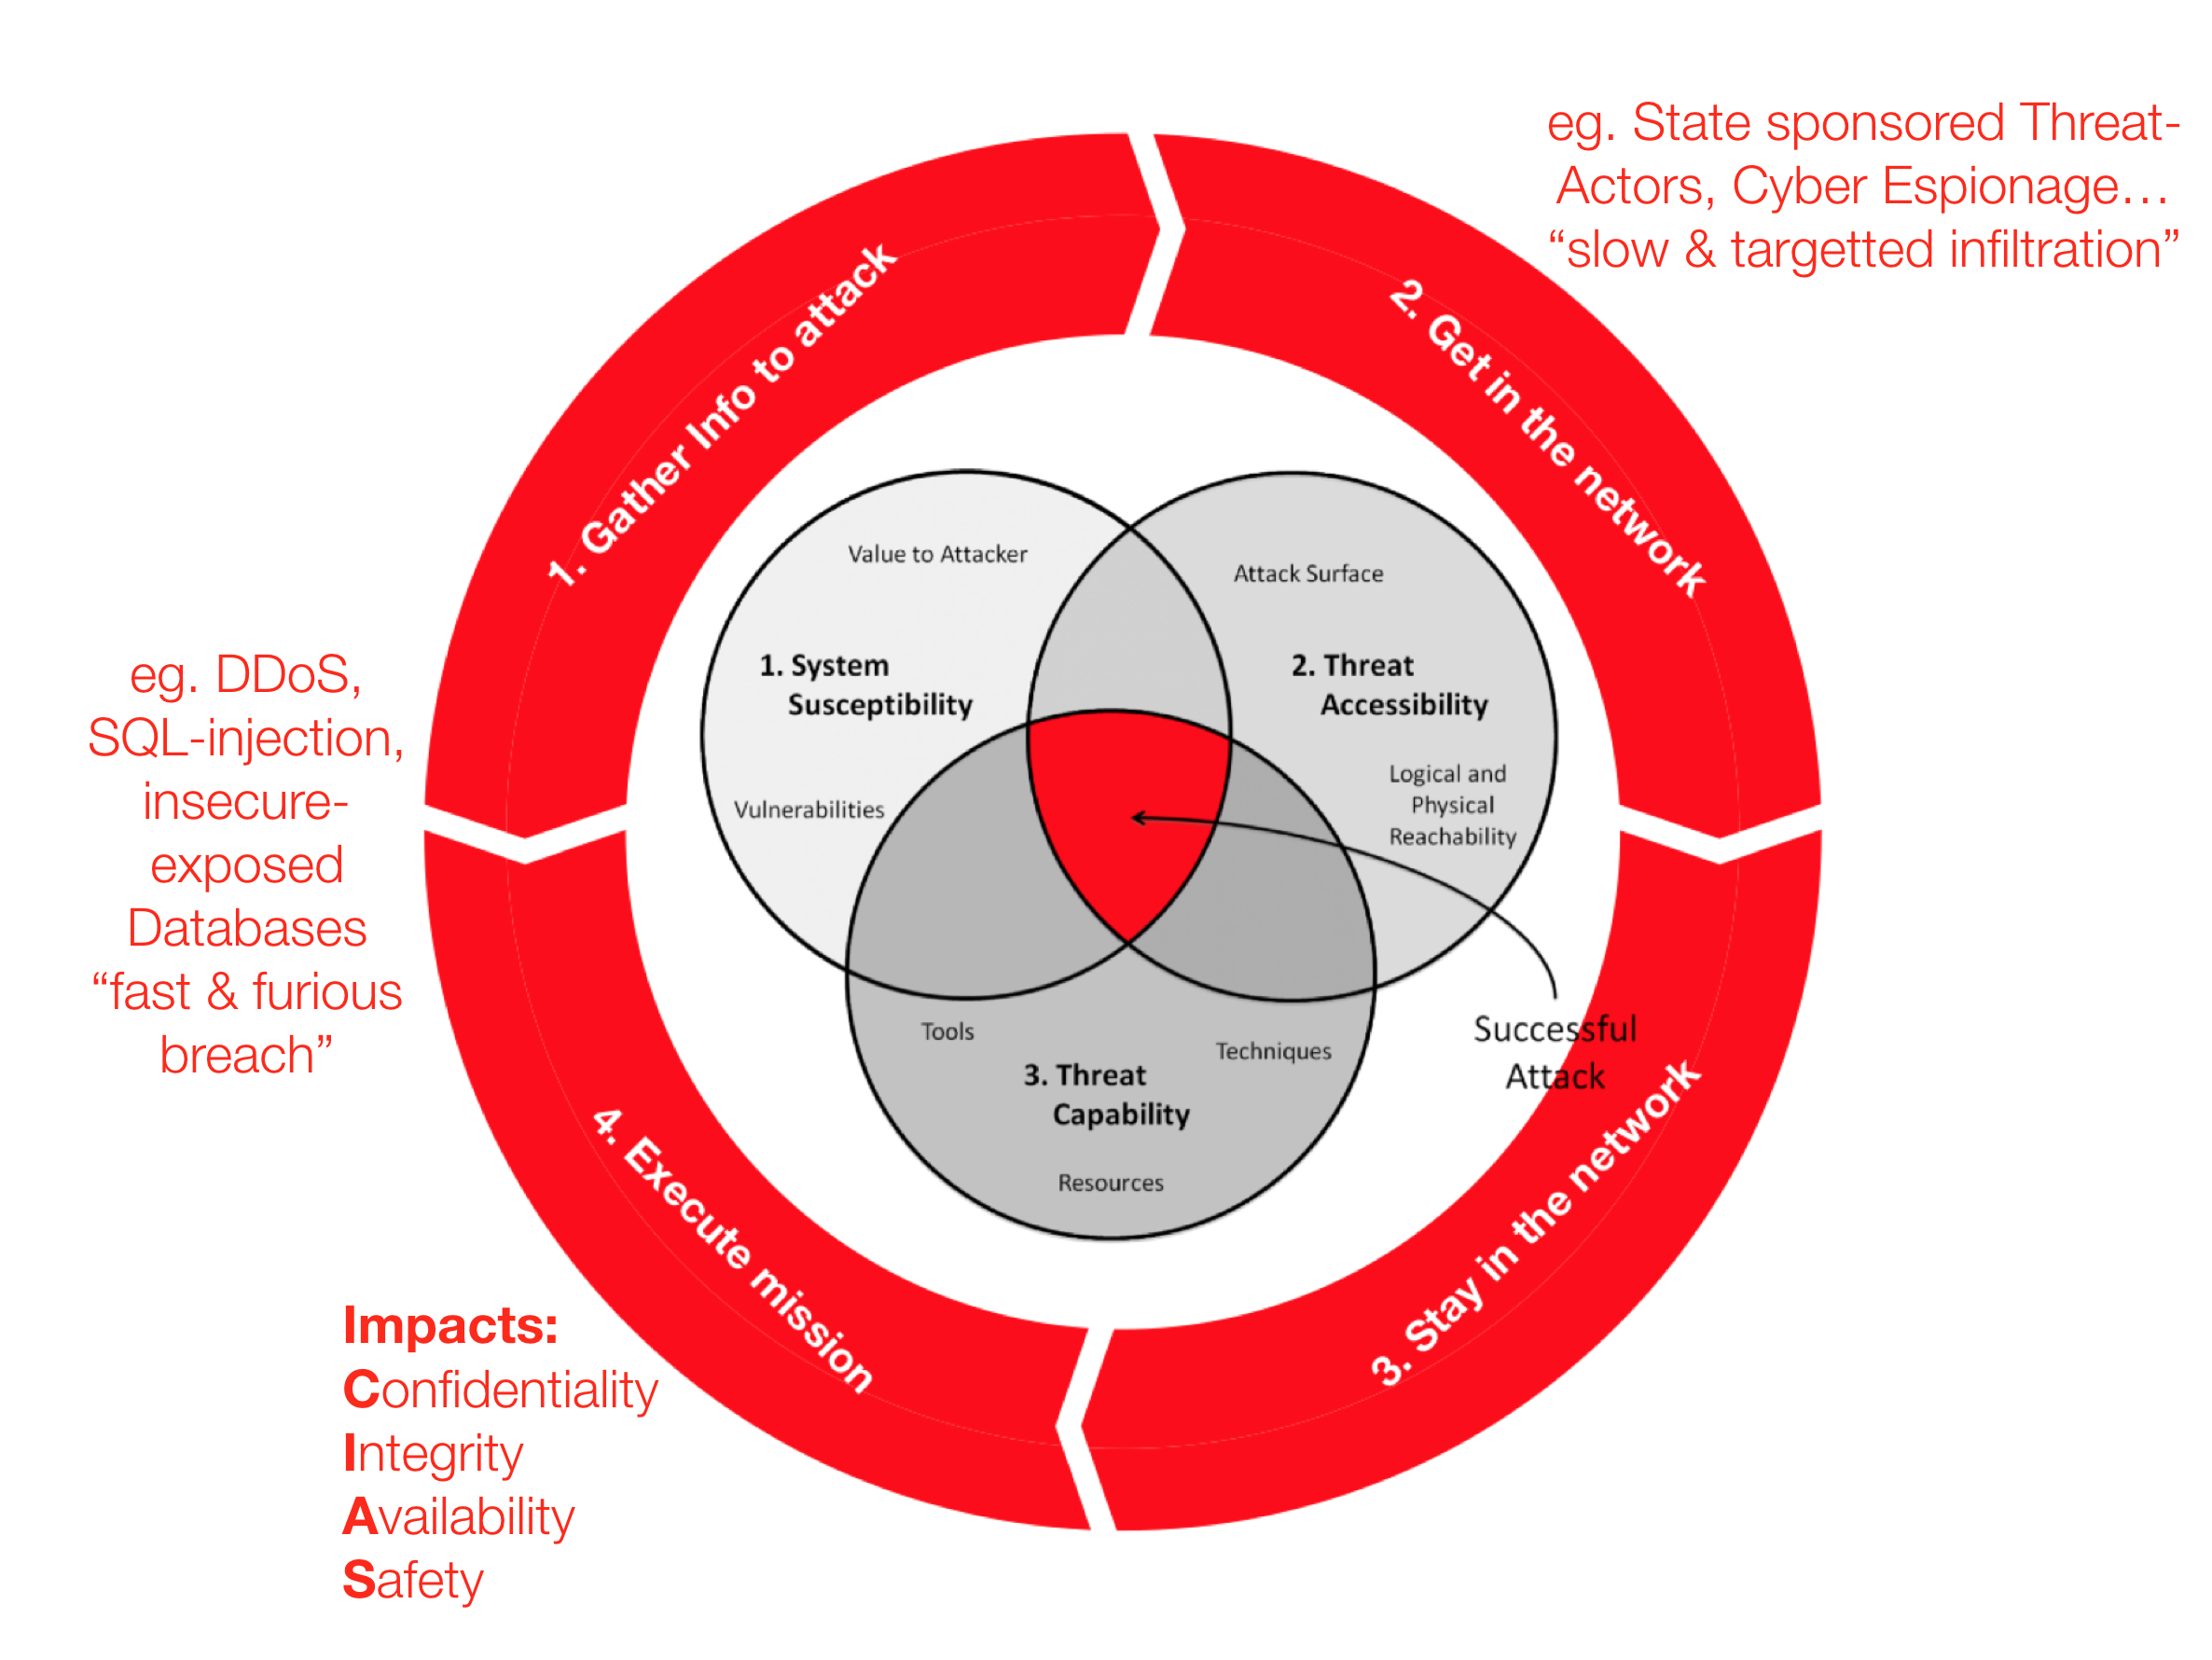 jymcheong/autottp
自动化战术、技术与程序
 cy4nguy/python-ransomware
完整的Python勒索软件源代码及完整文档。
 arosenmund/defcon33_silence_kill_edr
用于击杀和静默 EDR 代理的 DEFCON 工作坊实战材料:实验环境搭建、BYOVD、自定义 C/C++ 规避工具以及逆向工程。
 safebreach-labs/sireprat
以SYSTEM权限在Windows IoT Core上远程执行命令(提供Python2.7和Python3版本)
 jas502n/cve-2020-14882
Weblogic CVE-2020-14882未授权RCE漏洞利用,包含补丁绕过、命令执行和webshell部署,用于渗透测试。
 mythicagents/nimplant
一个用Nim编写的跨平台植入程序
 ryhanson/externalc2
一个用于将通信信道与 Cobalt Strike 外部 C2 服务器集成的库。
 xorrior/raven
CobaltStrike 外部C2(Websocket版本)
 xtr4nge/fruityc2
FruityC2 是一个基于在被入侵机器上部署代理的后渗透(且开源)框架。代理通过操作员控制的网页界面进行管理。
 thesecretclub/riscy-business
RISC-V 虚拟机
 malvuln/ransomlord
RansomLord 是一个概念验证型反勒索软件利用工具,可自动创建 PE 文件,用于在勒索软件加密前攻破它。
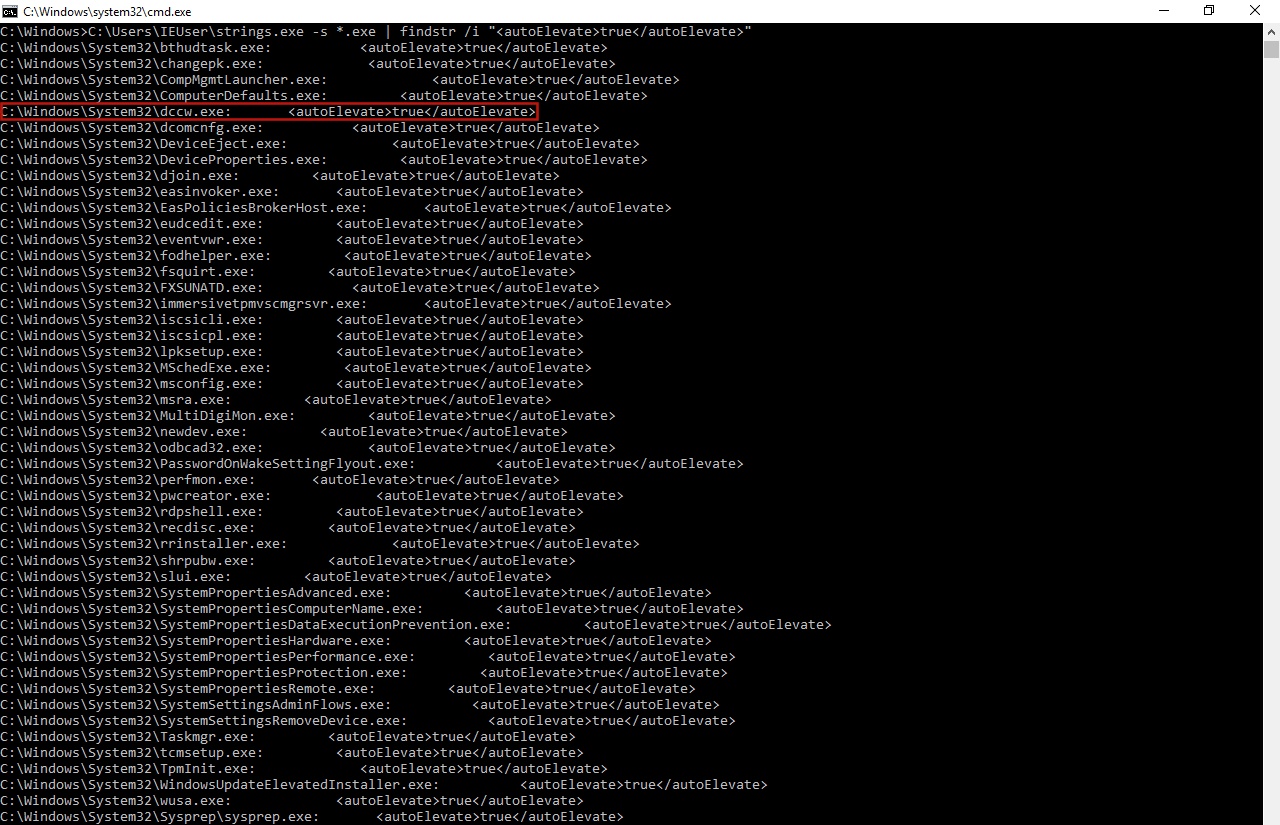 l3cr0f/dccwbypassuac
滥用 WinSxS 中的 "dccw.exe" 实现 Windows 8.1 和 10 的 UAC 绕过。









